#1

 yukonga/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
 ahmyth/ahmyth-android-rat
Android 远程管理工具
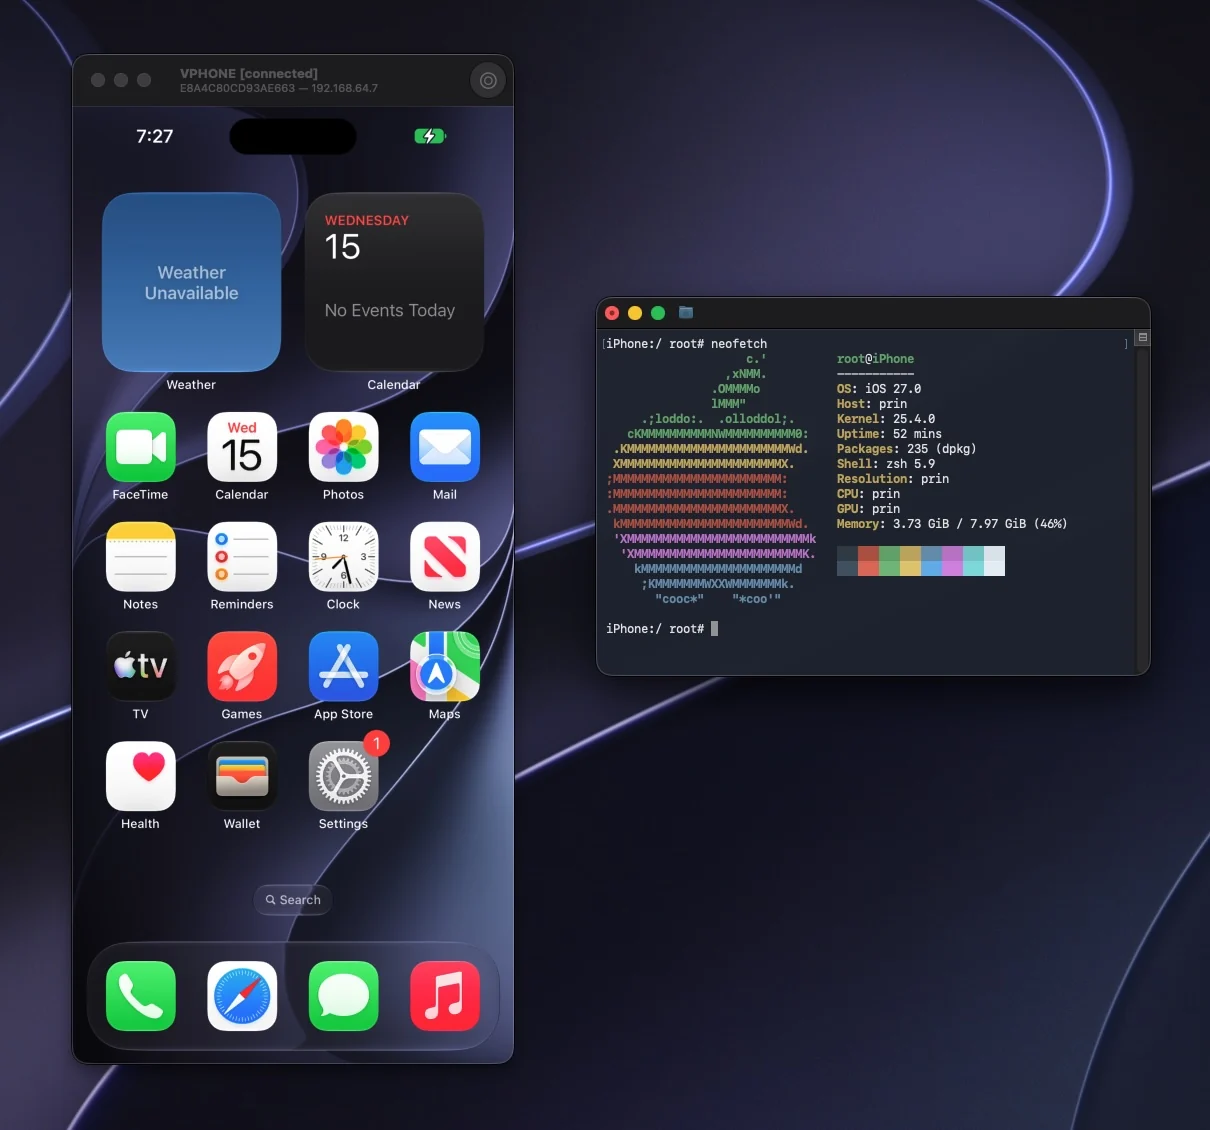 lakr233/vphone-cli
在 Apple Silicon 上启动并管理虚拟 iPhone,支持固件修补、越狱变体以及用于 iOS 测试与分析的安全研究功能。
 hmascs/ksuroot
One-click Android kernel rooting tool exploiting CVE-2026-43499 to install KernelSU, with official, bundled, and custom .so payload sources.
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499

 topjohnwu/magisk
提供根权限(MagiskSU)、无系统模块安装、启动镜像解包/重打包以及Zygisk运行时代码注入的Android定制套件,用于高级设备修改。
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) 适用于 Galaxy S26 系列的应用
 kinghacker0/whatsapp-osint
WhatsApp OSINT 工具,用于通过 RapidAPI 检索个人资料照片、验证企业账户、检查用户状态、分析关联设备以及审查隐私设置。支持 6 个端点,并具有自动号码验证功能。
 azeemidrisi/phonesploit-pro
一款一体化黑客工具,用于远程接管Android设备。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。
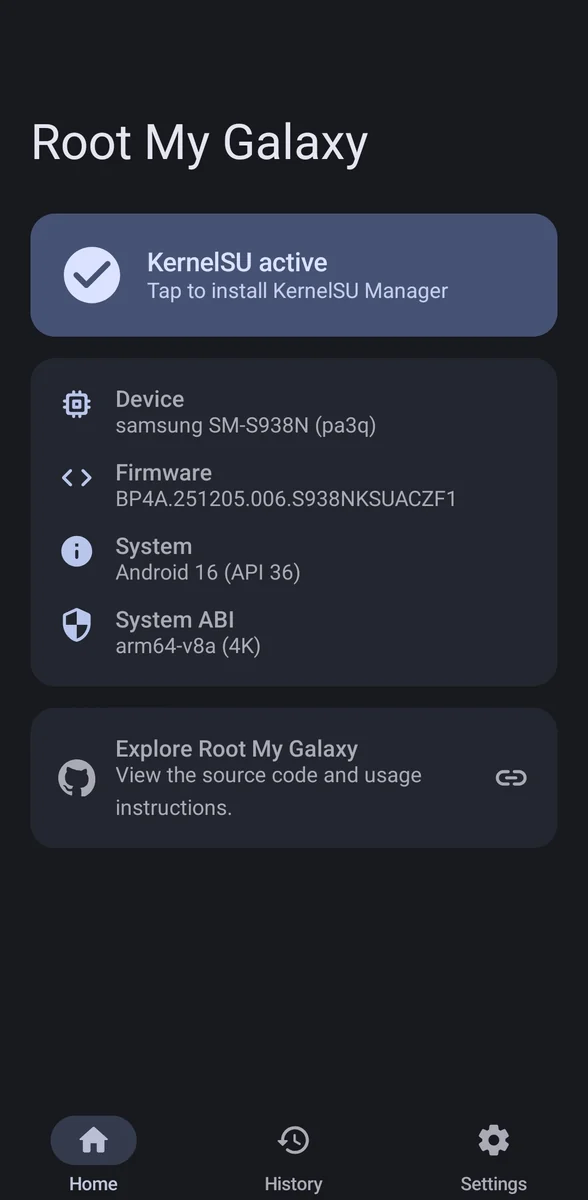 alk601/root-my-galaxy
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499
 mvt-project/mvt
面向 Android 和 iOS 设备的取证收集与分析工具包,利用公开和私有的入侵指标(IOC)识别由已知间谍软件造成的潜在入侵。

 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。