#1

 davidbuchanan314/cowroot
基于 CVE-2016-5195 的通用 Android root 工具。敬请期待。
 liznzn/cve-2019-2215
# 通过 CVE-2019-2215 为 Bravia TV 提供的 Temproot
 ylarod/cve-2023-5521
通过签名欺骗在KernelSU中实现root接管
 s1204it/cve-2023-6241
CVE-2023-6241 针对 Pixel 8 的漏洞利用
 lanrat/tethr
Android Tethering Provisioning Check 绕过漏洞 (CVE-2017-0554)
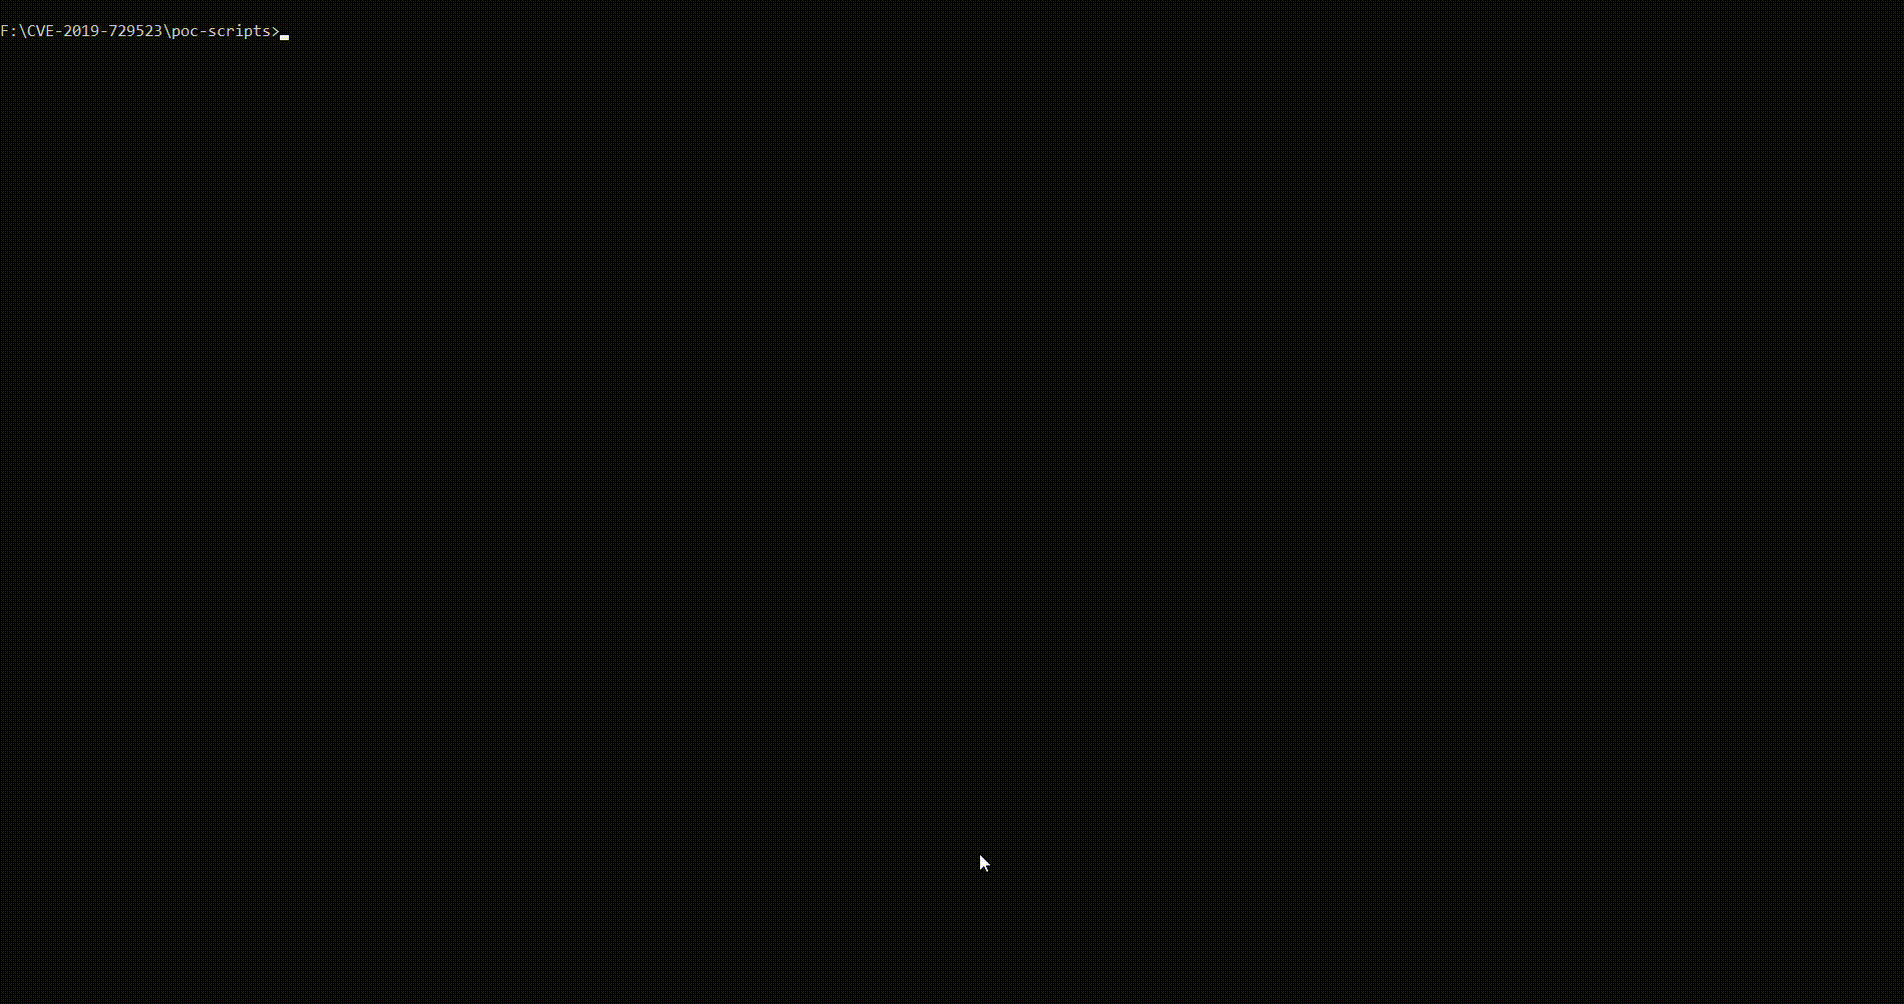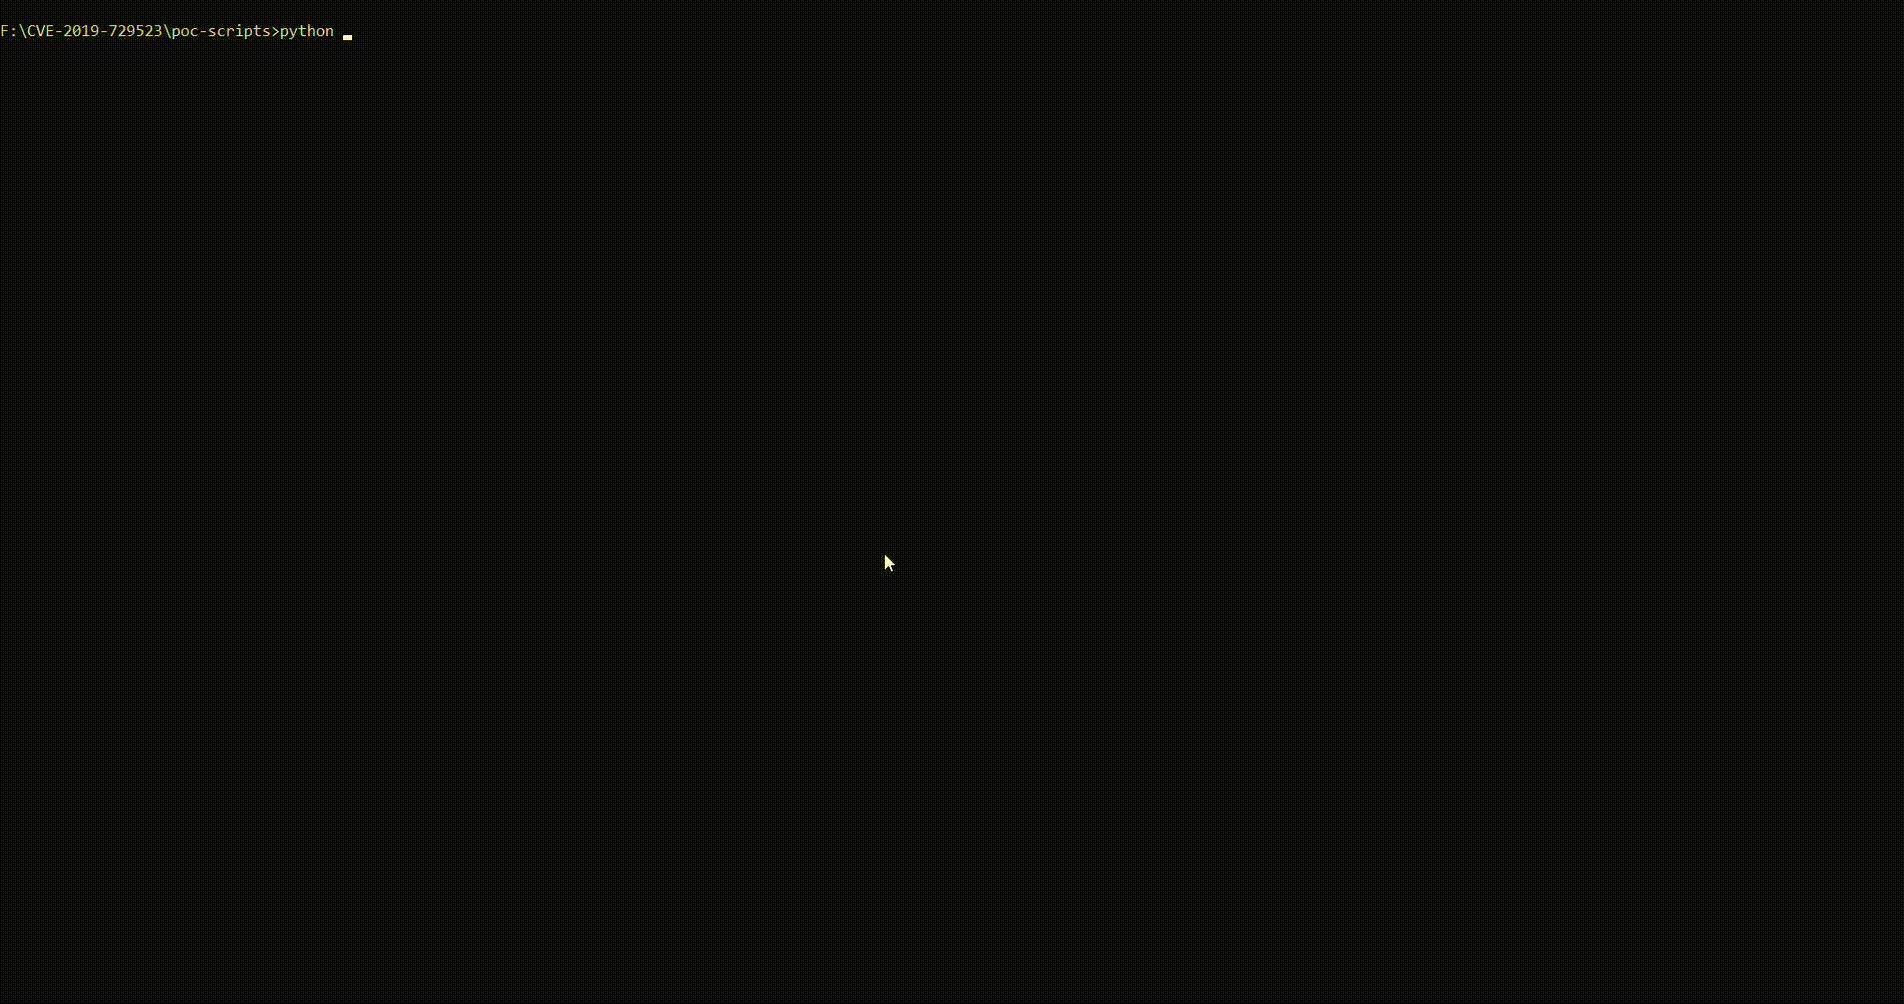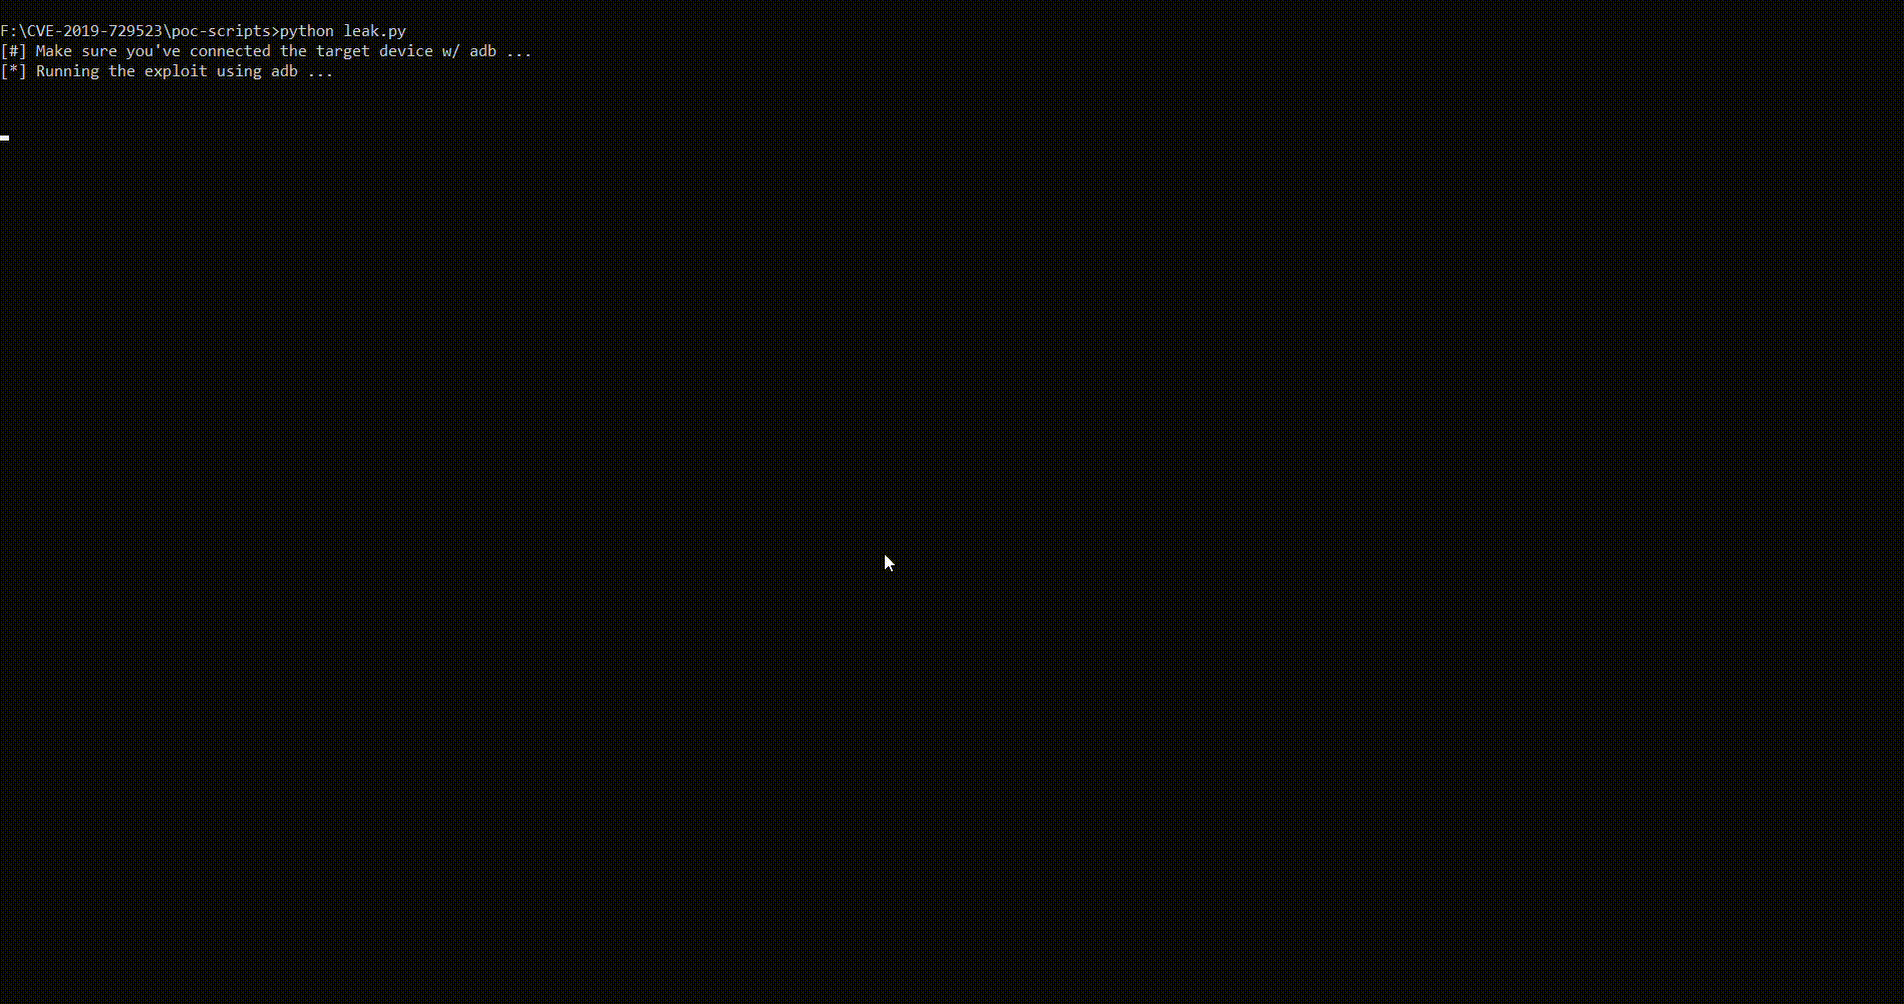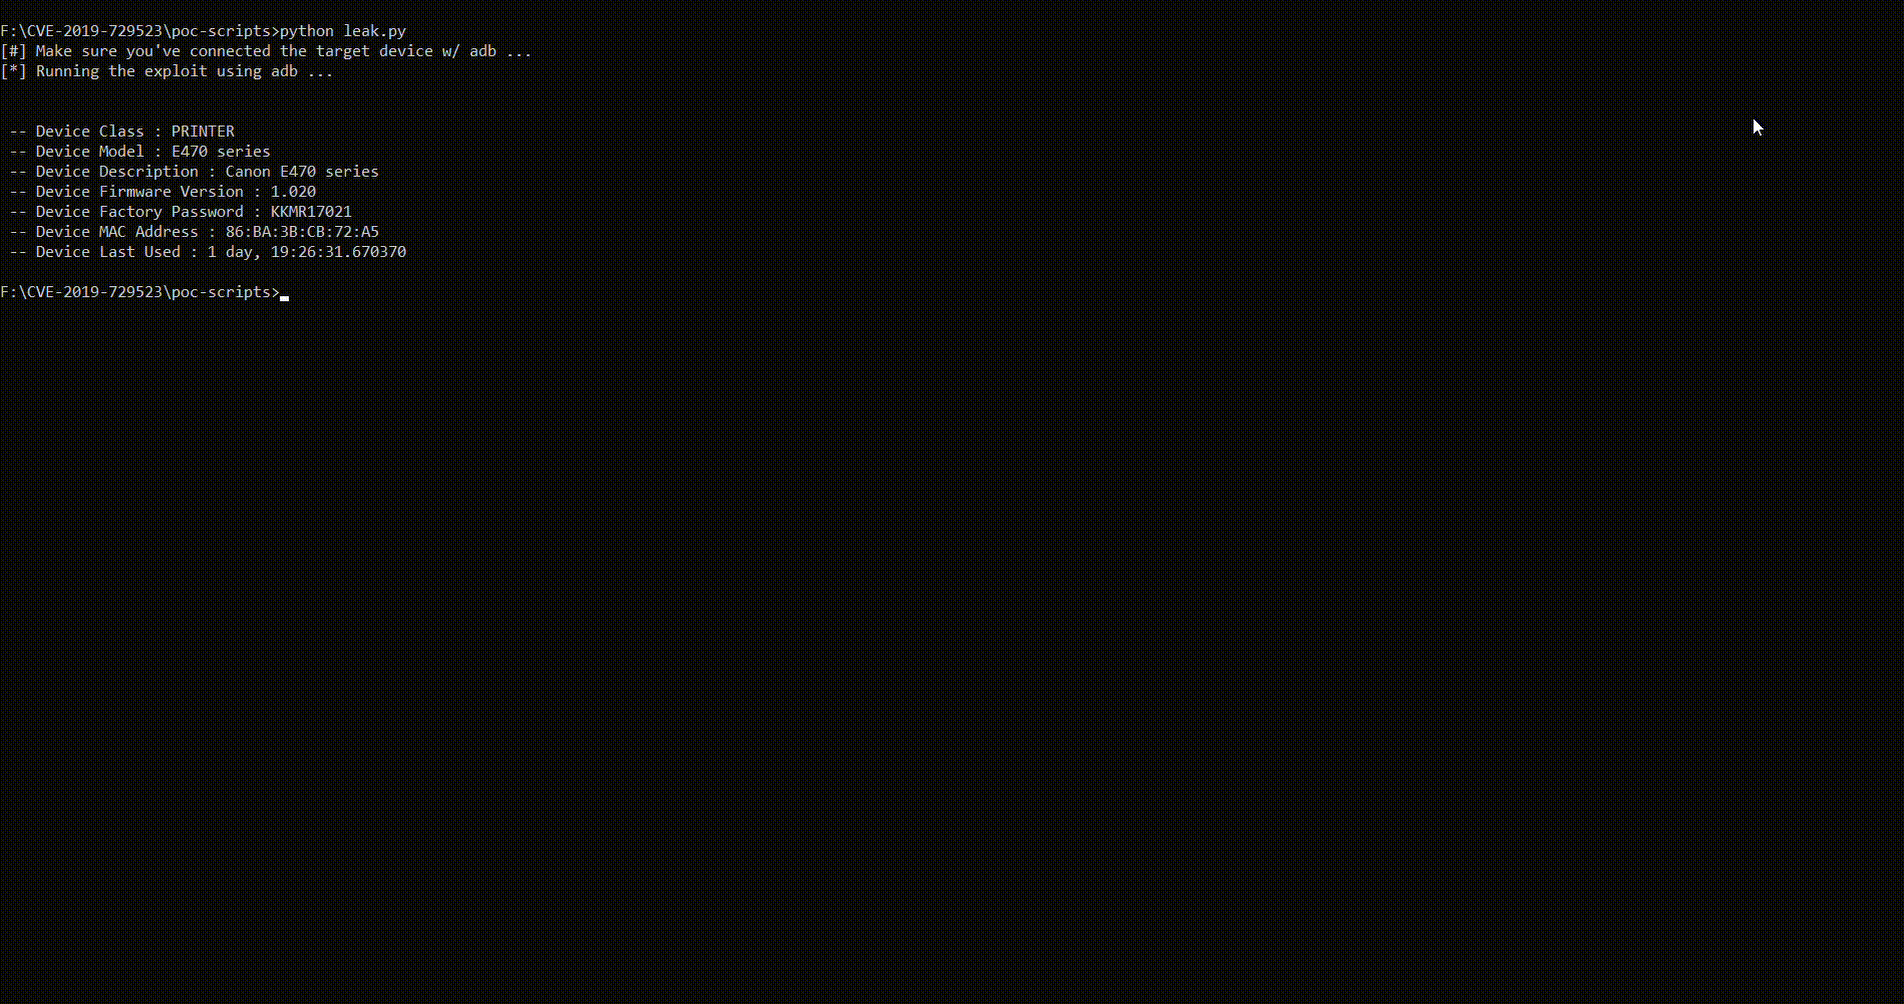 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5 的 POC
 indiandragon/shellshock-vulnerability-scan
用于扫描Bash漏洞的Android应用程序 - CVE-2014-6271 也被称为 Shellshock
 30440r/gex
Gex 是一款利用 CVE-2021-30807 IOMFB 与 CVE-2021-30860 漏洞的 iOS 14.7 越狱工具。
 meowkis/tcp-zerocopy-sm
针对 Samsung 内核的 ghostlock + tcp-zerocopy 混合型 CVE-2026-43499 适配
 jamf/telugu_cve-2018-4124_poc
CVE-2018-4124(一个iOS内核漏洞)的概念验证(PoC)利用代码,展示用于安全研究与测试的利用技术。
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
# 使用 CVE-2022-38694 解锁 Retroid Pocket 3+ 的引导加载程序
 oopnv70-lab/ghostlock-apk
独立 APK:CVE-2026-43499 GhostLock 提权 + Shizuku shell 身份执行
 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499)漏洞利用,已适配荣耀 AAK-AN00(MagicOS 10,内核 6.6.89-android15)。无限期停止更新。
 nicchongwb/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215(反向 root shell)+ 数据外泄
 577industries/aegisgraph
AegisGraph:面向安全消息应用(SMA)的基于图的应用层评估证据平台。DARPA ASEMA HR0011SB20254-12 Tier 3研究。ReproChain CVE-2023-4863可达性+PolyDiff差分解析器模糊测试+声明状态治理+可复现基准面。