#1
 dave_m/clamtk
一个易于使用、轻量级、按需的Linux系统病毒扫描器。 如需更多帮助,请参阅<a href="https://gitlab.com/dave_m/clamtk/wikis/home">wiki</a>。
 nccgroup/ghostrings
用于恢复 Go 二进制文件中字符串定义的 Ghidra 脚本
 watchdogsecurity/ring3-kit
利用 NT API Hooking (NtQuerySystemInformation) 隐藏进程以躲避任务管理器
 ctrlaltint3l/intelligence
用于恶意软件样本、威胁情报、IOC(威胁指标)和安全工具日志的集中存储库,以支持威胁研究和事件响应工作流。
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
VBScript 与 VBA 的源代码到源代码反混淆器,支持部分求值
 kernullist/windbg-decompile-ext
WinDbg x64扩展,用于反汇编活动函数,并使用LLM生成经过验证的伪代码。
 sh1n0g1/z9
从事件日志中检测基于PowerShell的恶意软件痕迹,并对PowerShell脚本执行静态分析,以识别恶意活动。
 0xdad0/papimonitor
基于Frida的Android应用运行时API监控器,可记录调用的API、参数、返回值以及调用来源,支持预定义或自定义类别。
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS 拦截代理)
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
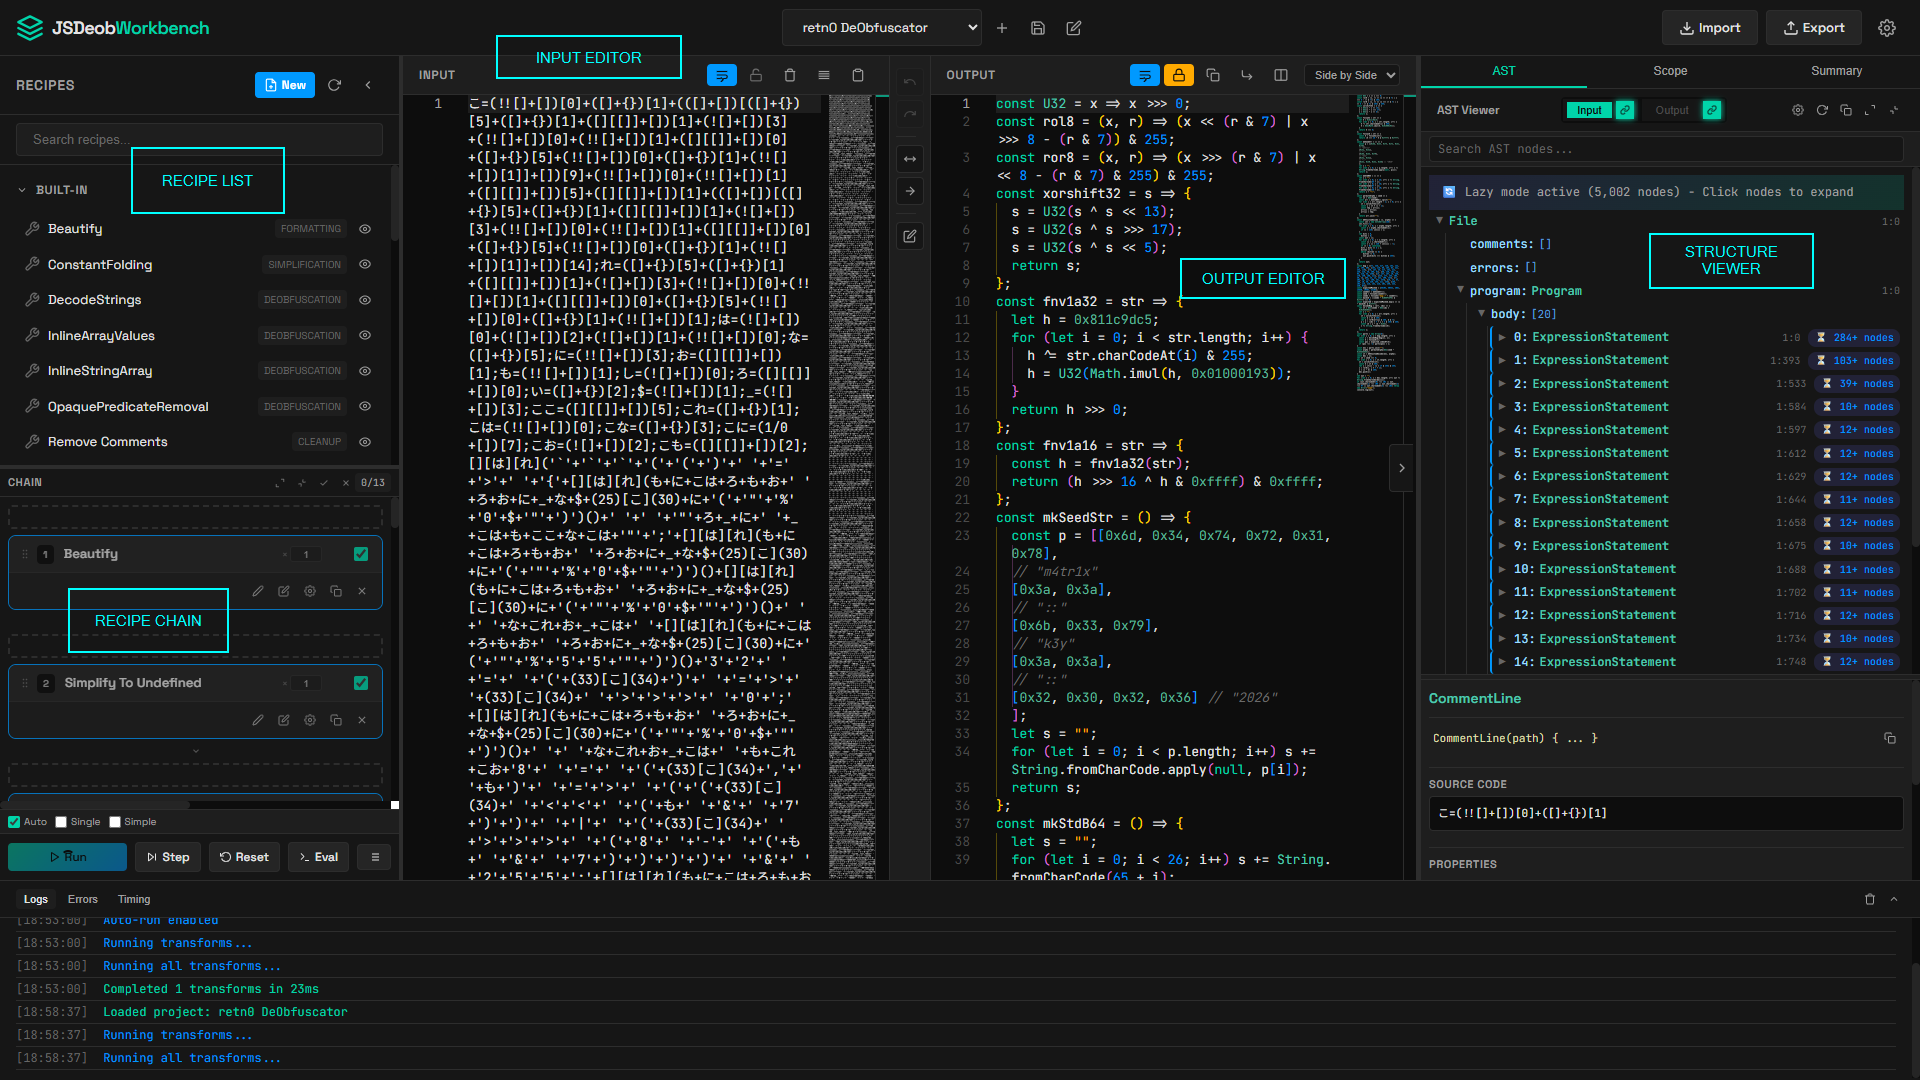 owl4444/jsdeob-workbench
以可视化方式逆向混淆的JavaScript。链式转换,检查AST变化,编写可重用的反混淆插件。
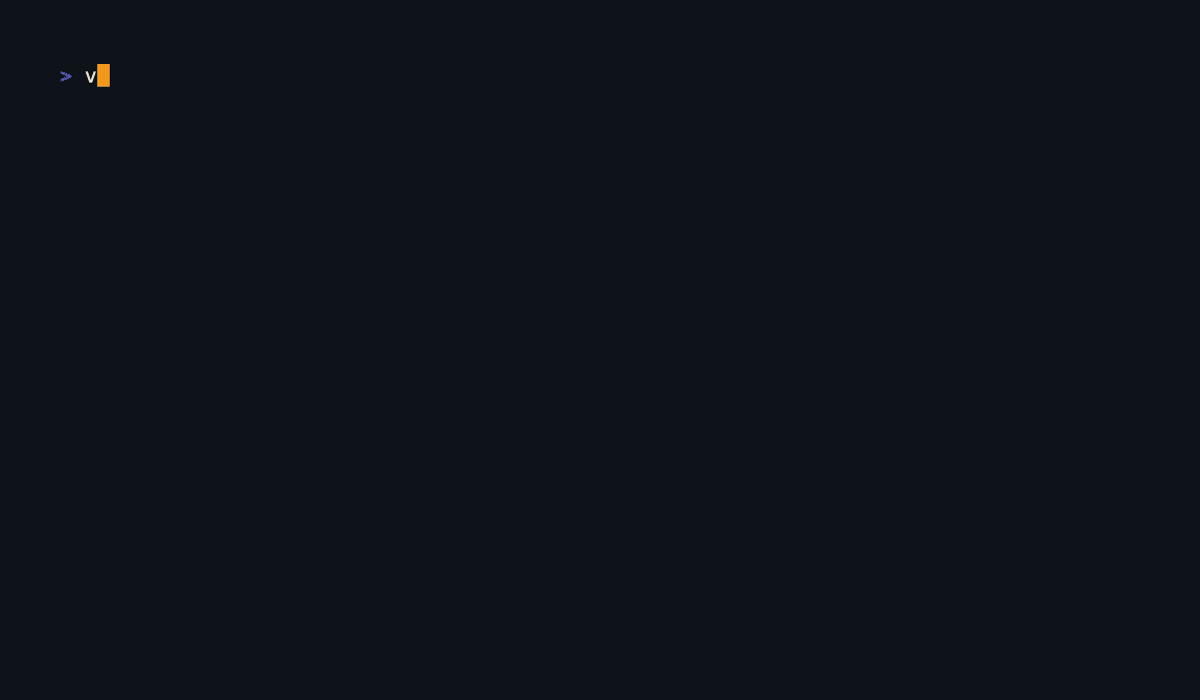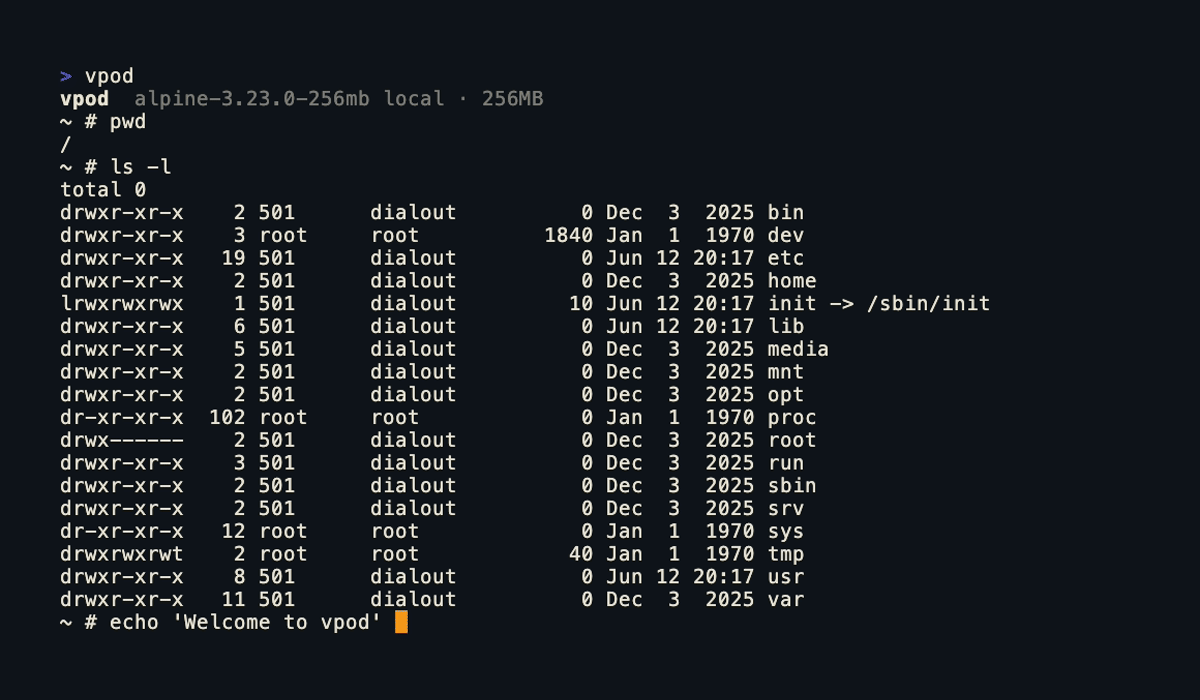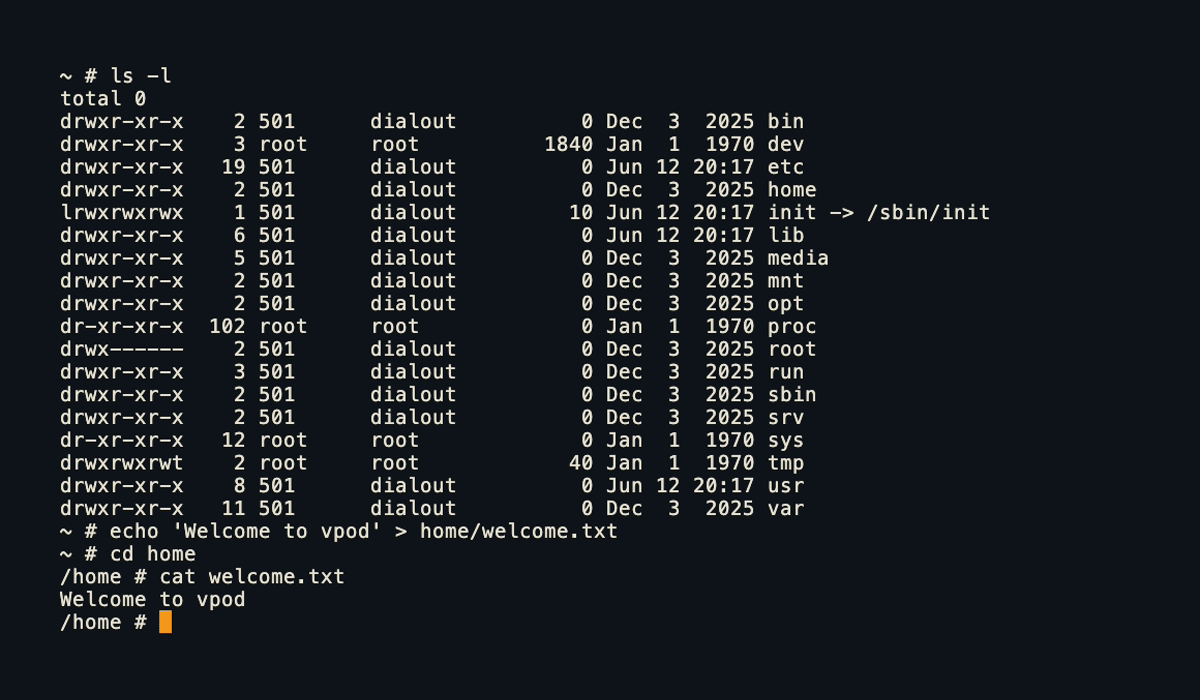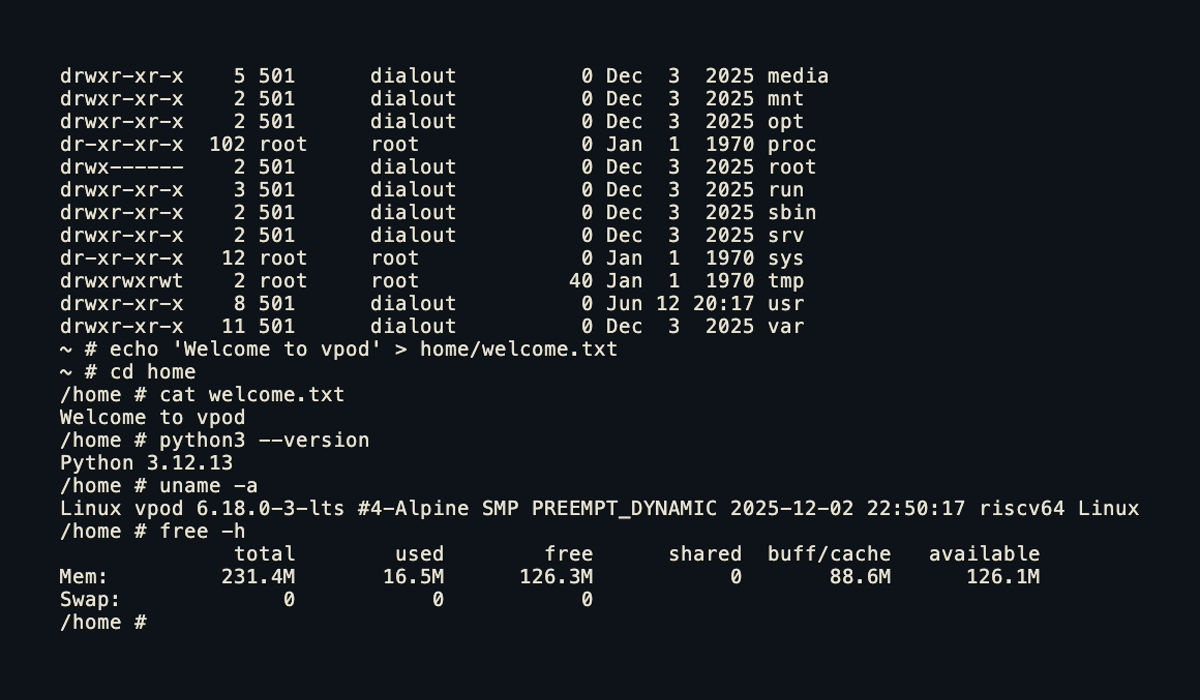 capsulerun/vpod
轻量级、安全的 Linux 沙箱,用于隔离不受信任的进程。可在浏览器和服务器上运行。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱
 cert-polska/hfinger
使用 Tshark 从 pcap 文件中生成恶意软件 HTTP 请求的唯一指纹,通过分析请求结构、头部和负载特征,实现对恶意软件家族的识别与分组。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。