ll-34 是 PDP-11/34A(1977)的电路级仿真器,运行一个根据真实 PDP-11/34A 的原理图、微码和逻辑捕获逆向工程得到的虚拟 CPU。
它最初被设计为真实 CPU 的数字复制品,以协助在信号级别进行故障排查。 选择电路级(ROM 镜像 + 组合逻辑)而非门级(Verilog),是因为它的层次足够低,能够复现硬件缺陷,同时又足够快,能够运行程序。
源码树组织如下:
| 目录 | 描述 |
|---|---|
conformance/ | 来自参考机器的逻辑捕获和自检程序,ll-34 以此进行测试。 |
pdp11/ | 机器本体:CPU、UNIBUS、外设、启动 ROM、程序员控制台模型、逻辑分析仪探针。machine.c 负责组装并运行它。 |
frontends/ | 用户界面:cli/(终端)、wasm/(浏览器 GUI)、tty/(串行线的主机端)。 |
demos/ | 磁盘镜像和程序。 |
docs/ | 转换为 markdown 的 DEC 文档。 |
虚拟 CPU(pdp11/kd11ea/)复现了时钟发生器、逻辑门和 ALU(以 C 逻辑模拟),逐周期执行从 ROM 中导出的原始微码。
它由以下组件构成:
| 文件 | 描述 |
|---|---|
roms/ | ROM 导出与重建(组合逻辑和微码)。 |
kd11ea.c | CPU 核心。每个周期执行一个微字,逐步推进微码。74xx 门和 74S181 位片 ALU 在此建模。 |
rom_wiring.h | 组合 ROM 的地址布线和输出解码。 |
ucode_rom.h | 记录并将 CPU 微码汇编为 512×48 位微字。 |
clockgen.c | 时钟发生器。模拟为 CPU 提供节拍的原始延迟线。 |
mmu.c | 内存管理。内核/用户地址空间,以及 16 位到 18 位的内存转换。 |
int.c | 中断仲裁器。实现优先级队列,并近似 UNIBUS 菊花链授权顺序。 |
clock.c | 仿真器内部时钟。使仿真时间与挂钟时间保持同步。 |
以下设备已实现。由于 UNIBUS 是异步的,并非所有设备都需要在时序或信号上精确。
特别是程序员控制台,采用对其行为的高层仿真,而非对 Intel 8008 及其板卡布线的低层重建。
设备插入 UNIBUS 背板(unibus.c),由该背板执行地址解码、时序控制和总线周期。
程序员控制台模拟 PDP-11/34A 的前面板开关和指示灯。 它允许初始化总线、启动 CPU、单步执行代码、检查并写入任意地址的数据,以及退出模拟器。
每当 CPU 停止时(上电、执行 HALT 指令或按下 Ctrl-P),控制台会自动启动。
前端与引擎解耦,因此还提供了基于 WebAssembly 的逼真前面板 GUI。
调试控制台为微码级和指令级代码提供交互式调试器:
b addr:设置 PC 断点(八进制),bl 列出断点,bd n 删除断点c [addr] [n]:核心转储(八进制)g:恢复执行mmu:显示 MMU 状态(内核 + 用户 PAR/PDR,当前模式已标记)n [n]:单步执行 n 条指令r:寄存器转储s [n]:单步执行 n 条微指令并完整转储状态(MPC、ALU、总线、寄存器)u [addr] [n]:反汇编指令
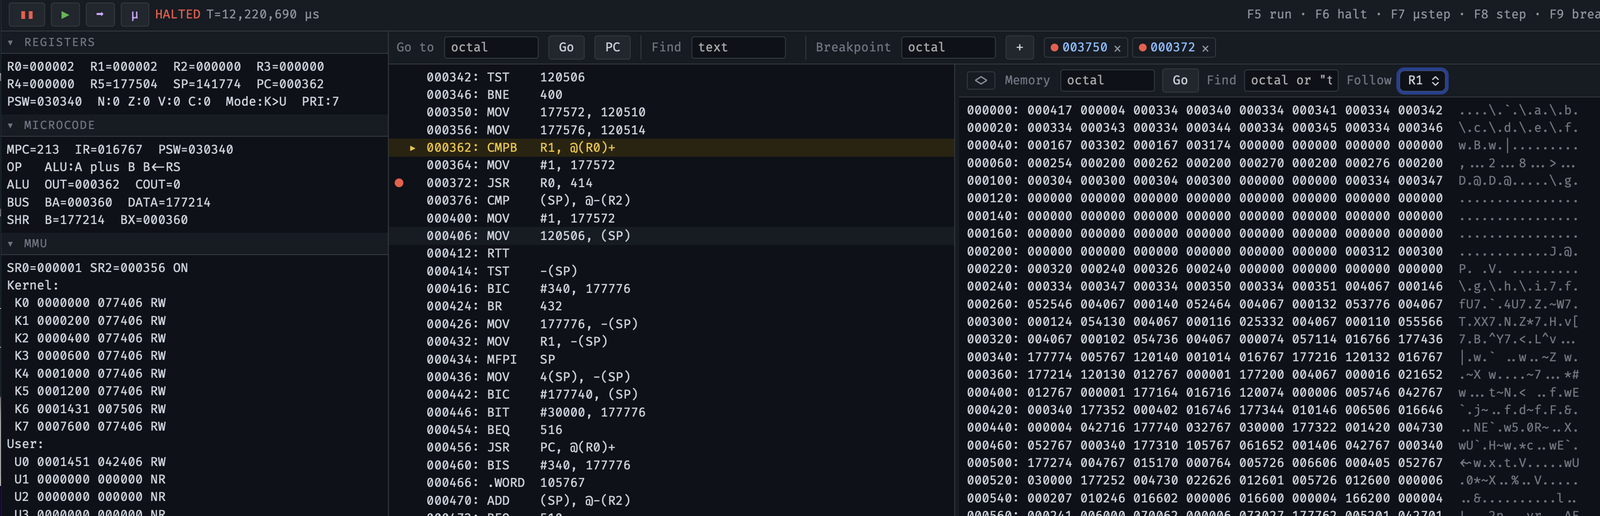
WebAssembly GUI 中的调试控制台。
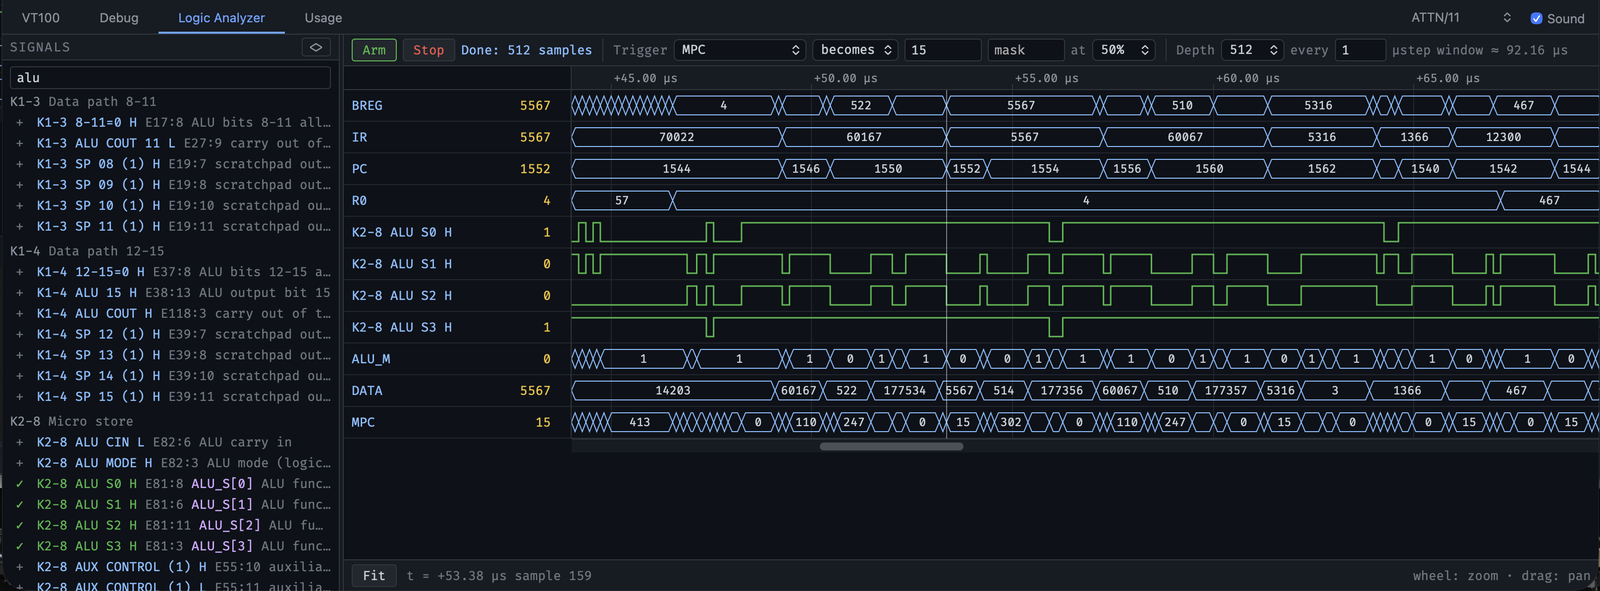
在开发过程中对 ll-34 进行故障排查时,发现其过程与排查真实硬件极为相似,因此实现了一个内部逻辑分析仪来跟踪信号并探测数据通路。这在追踪虚拟 CPU 中隐蔽的 ROM 和时序缺陷方面发挥了关键作用。
逻辑分析仪可探测来自 CPU 的 488 个信号,这些信号以 DEC 打印件命名。采样率为实时 CPU 时钟(5,555,556 Hz),每个采样点的分辨率为 180 ns。可配置的分频器可降低采样率以延长捕获窗口。
捕获使用环形缓冲区(最多 256K 个采样点),可对任意信号配置触发、调整触发位置(前置/后置比例),并支持导出为 VCD 或 sigrok 格式以供离线分析。

ll-34 的逻辑分析仪(下方)可用于排查真实硬件(上方)的故障,正如当初用真实硬件来排查 ll-34 一样。
ll-34 附带了一些可供尝试的程序和系统:生命游戏、V6 UNIX、带原版俄罗斯方块的 RT-11 V4,以及 ATTN/11,一个带有自注意力机制的小型可训练 Transformer。
./ll-34 --rk ./demos/rtv4_rk.dsk
引导 ROM 会自动从 RK11 加载并启动操作系统。DIR 会列出文件,HELP 会打印帮助信息,RUN TETRIS 会启动俄罗斯方块演示(不过 $TERM 可能会设置错误?)。RUN ADVENT 会启动 Colossal Cave Adventure,它构建在真实的 PDP-11/34 上。
./ll-34 --rk ./demos/v6bin.rk
引导加载程序会打印一个极简的 @ 提示符。输入 rkunix 并按回车,几秒钟后你应该会看到 login: 提示符。输入用户名 root,无需密码,你就登录进去了!需要注意的一点是,在早期 UNIX 中 cd 被命名为 chdir。
make + 一个 C11 编译器,没有其他依赖。
已验证在 Linux(x86_64 和 aarch64)上使用 musl 和 glibc、macOS aarch64 以及 NetBSD 10 aarch64 上编译无警告。
make wasm 构建 WebAssembly 版本(需要 Emscripten)。go run frontends/wasm/serve.go 会在 http://localhost:1134 上提供服务。
除了 CLI 之外,这里还提供了一个带有照片级真实 GUI 的独立 WebAssembly 版本:https://dbrll.github.io/ll-34。
注意:ll-34 是一个资源密集型模拟器。与指令级模拟器不同,它逐周期地步进微码,并在每一步运行 ALU、组合 ROM、暂存器、时钟发生器和总线时序。 主机必须持续维持 5.5 MHz 时钟发生器的节奏,才能保持周期精确。
启动时,模拟器会进行自我基准测试,并报告其相对于真实 KD11-EA 的速度。比率低于 1x 意味着主机无法跟上,时序准确性无法保证。该基准测试在 WebAssembly 版本中不可用,因为浏览器计时器分辨率使其不可靠。由于 WASM 构建比原生版本慢,在智能手机上运行通常会太慢。









