
 #1

 abdaullahag/threatlens
用于快速IOC分析(IP、域名、CVE)的Python CLI工具,使用6个免费威胁情报API。输出:彩色编码的Excel、JSON、CSV。使用:VT、Shodan、AbuseIPDB。
 gilnett/wstrace
Rust 编写的独立零驱动 Windows 系统与 API 监控工具
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
 the-infra-company/kcatcher
捕捉潜伏在 Kafka 集群中的威胁。
 gopasteverything/gpewebdefender
轻量级 Web 攻击监控工具。单个 Go 二进制文件 + SQLite。不是 OSSEC,也不是 WAF。
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
 pavel-odintsov/fastnetmon
支持 sFlow/Netflow/IPFIX/SPAN 的极速 DDoS 传感器
 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 lascc/dfirhub
在 Windows 中搜索取证痕迹,查看每个痕迹在磁盘上的位置,并复制 KAPE 命令以收集它。还可在浏览器中构建收集脚本并转换 Sigma 规则。
 foru17/neko-master
一个现代且优雅的网络流量可视化与分析仪表板。

 abrignoni/ileapp
解析 iOS 和 iPadOS 取证提取,生成 HTML、TSV、时间线、KML 和 LAVA 报告,支持模块化工件发现和加密 iTunes 备份。
 domainaware/parsedmarc
用于解析聚合和取证 DMARC 报告的 Python 包和 CLI
 guettaf-hossam/superdiagnostictool
AI 驱动的 Windows 诊断与自动修复工具,基于 Google Gemini。可检测崩溃、优化性能、扫描恶意软件,并生成 PowerShell 修复脚本。支持通用硬件(1-128+ 核心)。免费且开源。
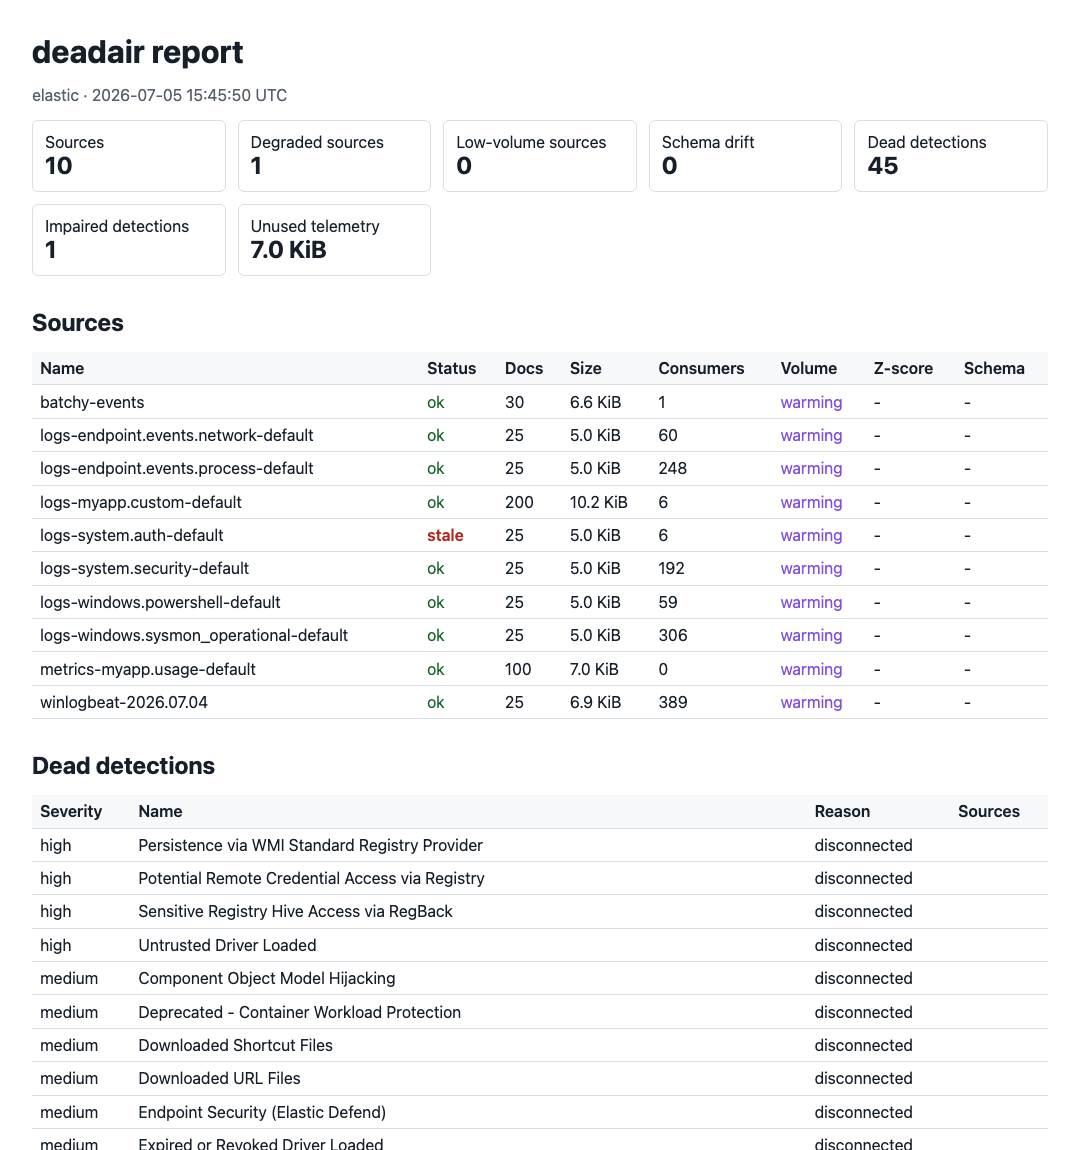 big-comfy/deadair
找出您的 SIEM 中正在盲目运行的检测规则。
 jev-sec/jev-ids
基于 TypeSafe 的 Jev 构建的极速令牌高效入侵检测系统(IDS)。
 permiso-io-tools/cloudgrappler
在AWS、Azure和GCP上使用CloudTrail日志和自定义威胁情报规则,查询已知威胁行为者的高保真云检测。









