
社区版
FastNetMon - 一个高性能的 DDoS 检测器/传感器,构建于多种数据包捕获引擎之上:NetFlow、IPFIX、sFlow、AF_PACKET(端口镜像)。
我们做什么?
我们检测部署网络中发送或接收大量流量的主机,包括每秒的数据包/字节/流数量,并
执行可配置的操作来处理该事件。这些可配置的操作包括通知您、调用脚本或进行 BGP 宣告。
项目
🌏️ 官方网站
⭐️ FastNetMon Advanced,商业版
🌟️ FastNetMon Advanced,免费一个月试用
📜️ FastNetMon Advanced 与社区版差异对照表
📘️ 详细参考文档
法律
📖 FastNetMon 社区版条款和条件
🔏️ FastNetMon 社区版隐私声明
FastNetMon 是英国 FastNetMon LTD 的产品。FastNetMon ® 是英国和欧盟的注册商标。
通过安装或使用本软件,您确认已阅读并同意 FastNetMon 社区版条款和条件以及隐私声明,这些条款将适用于您对本软件的安装和使用。
安装
支持的数据包捕获引擎
- NetFlow v5、v9、v9 Lite
- IPFIX
 v5
- PCAP
- AF_PACKET(推荐)
- AF_XDP(基于 XDP 的捕获)
- Netmap(已弃用,仅 FreeBSD 仍支持)
- PF_RING / PF_RING ZC(已弃用,1.2.0 版本中仅 CentOS 6 可用)
您可以查看对照表了解所有可用的数据包捕获引擎。
功能
- 最快可在 1-2 秒内检测到 DoS/DDoS
- 在单台服务器上可扩展至太比特级别(sFlow、Netflow、IPFIX),或在镜像模式下扩展至 40G+
- 如果某个 IP 超过定义的每秒数据包/字节/流阈值,则触发封禁/通知脚本
- 可通过 hostgroups 功能按子网配置阈值
- 关于检测到的攻击的电子邮件通知
- 完整的 IPv6 支持
- Prometheus 支持:系统指标和总流量计数器
- 以 JSON 和 Protobuf 格式将流和数据包导出到 Kafka
- 通过 ExaBGP 或 GoBGP(推荐)向路由器进行 BGP 宣告被封禁的 IP
- 通过 rustbgpd gRPC API 宣告被封禁的 IP
- 与 Clickhouse、InfluxDB 和 Graphite 完全集成
- API
- Redis 集成
- 兼容原生 MongoDB 和 FerretDB 的 MongoDB 协议支持
- 在镜像和 sFlow 模式下进行 VLAN 去标签
- 以 PCAP 格式捕获攻击指纹
我们跟踪多种平台和环境特定的指标,以了解我们产品的使用方式并据此确定开发优先级。
官方支持群组:
在社交媒体上关注我们:
路由器集成说明
与以下厂商的完整集成
截图
命令行界面

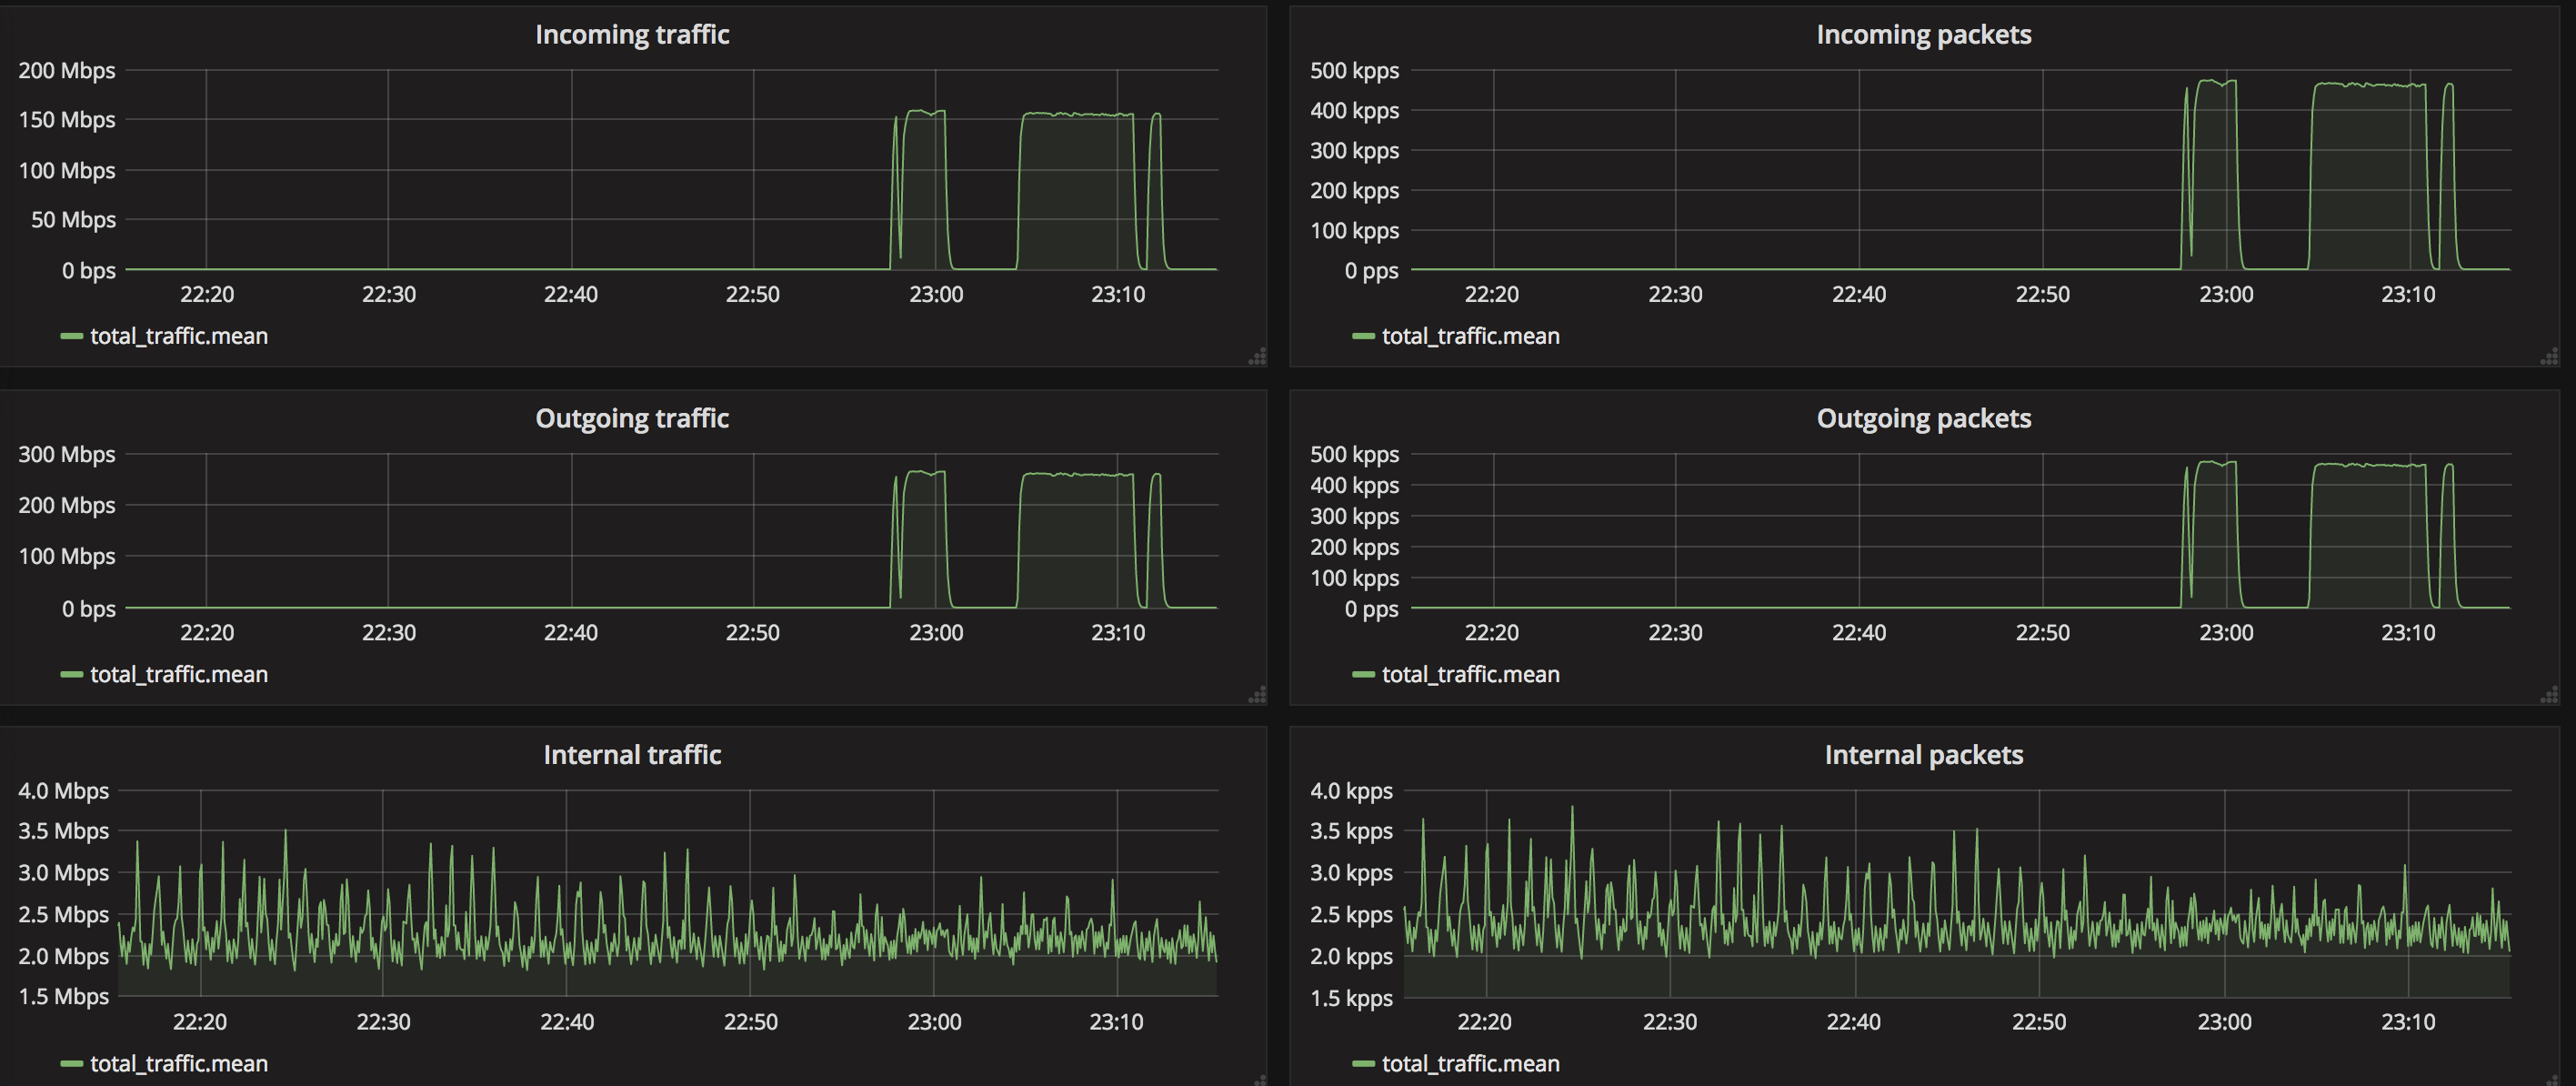
标准 Grafana 仪表板
示例部署方案

不同发行版中的上游版本

Snap:



