
 #1

 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 lgandx/responder
Responder是一款LLMNR、NBT-NS和MDNS投毒工具,内置HTTP/SMB/MSSQL/FTP/LDAP欺诈认证服务器,支持NTLMv1/NTLMv2/LMv2、扩展安全NTLMSSP和基本HTTP认证。
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
各种技巧与诀窍
 adaptix-framework/adaptixc2
AdaptixC2 是一款高度模块化的高级红队工具包
 guardicore/monkey
Infection Monkey - 一个开源对手模拟平台
 zer0yu/awesome-cobaltstrike
很棒的 CobaltStrike 资源列表
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 fuzzysecurity/powershell-suite
我的 PowerShell 心得

 cdk-team/cdk
📦 使K8s、Docker和Containerd的安全测试更容易。
 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
 netspi/powerupsql
PowerUpSQL:用于攻击 SQL Server 的 PowerShell 工具包
 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
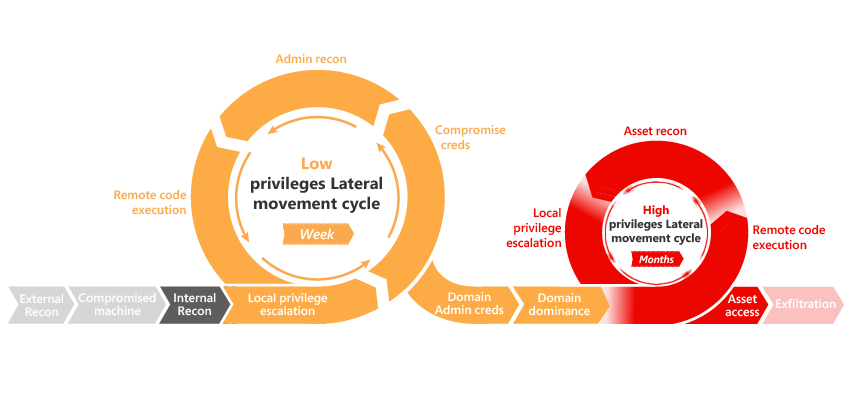 integration-it/active-directory-exploitation-cheat-sheet
一份包含 Windows Active Directory 常见枚举与攻击方法的速查表。
 netbiosx/checklists
红队与渗透测试检查清单,适用于各类安全评估任务
 0xthirteen/sharprdp
用于经过身份验证的命令执行的远程桌面协议 .NET 控制台应用程序
 s3n4t0r-0x0/apts-adversary-simulation
该仓库包含针对多个关键行业的详细 APT 对抗模拟活动。每次模拟均包含自定义工具、C2 服务器、后门、漏洞利用技术、stager、引导加载程序,以及其他复刻真实世界攻击所用技术的恶意构件。






