#1
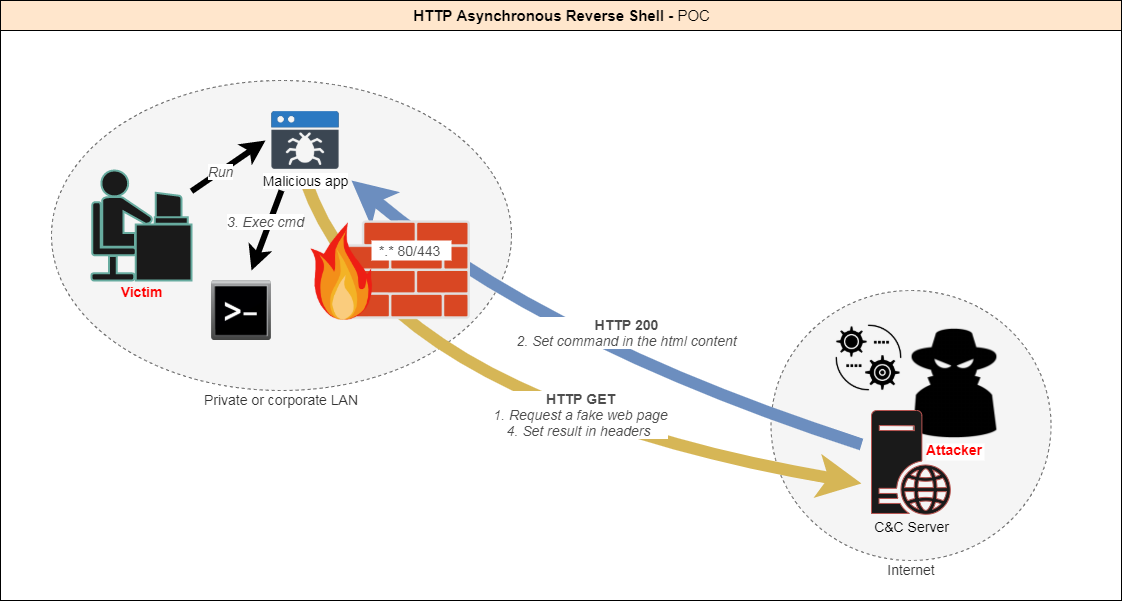
 onsec-fr/http-asynchronous-reverse-shell
[POC] 使用HTTP协议的异步反向Shell。
 zimedev/certipy-merged
用于 Active Directory 证书服务枚举与滥用的工具
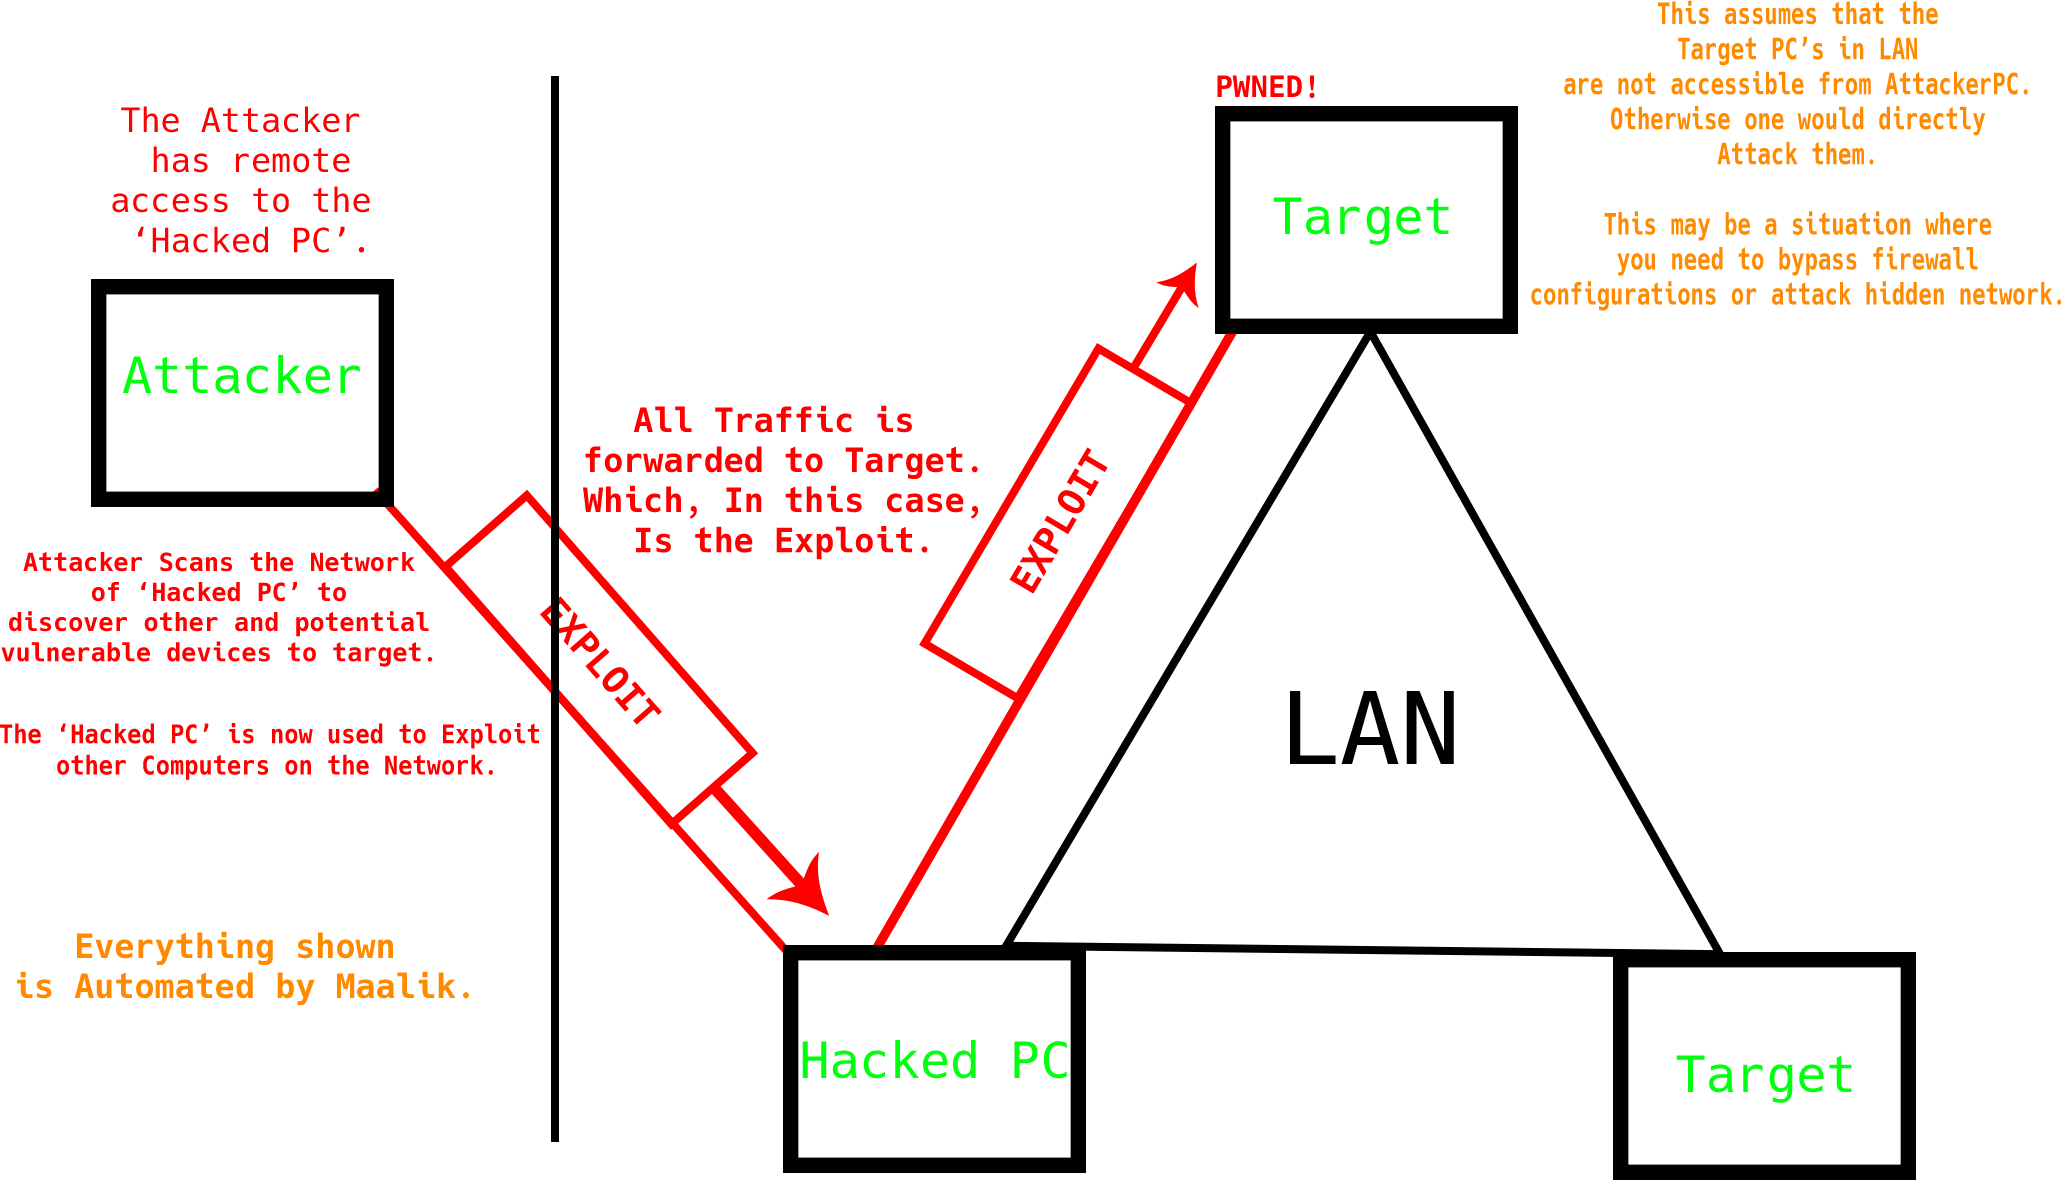 quantumcore/maalik
功能丰富的后渗透框架,具备网络横向移动能力。
 4n4nk3/tinkerershell
一个简单的 Python 反向 shell,纯属娱乐而编写。
 conviso-archives/firefox_tunnel
基于浏览器的C2隧道,通过Firefox的cookie.sqlite文件窃取payload,并自动提交HTML/JS,实现隐蔽的防火墙绕过,用于红队行动。
 mitre/caldera-agent
Windows 服务代理,用于 CALDERA 对手模拟平台。安装在目标计算机上,与 CALDERA 服务器通信,实现自动化红队操作和后期利用行动。
 0xbbuddha/hermes
一个针对 Linux 的 Mythic C2 Python 代理
 nicchongwb/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215(反向 root shell)+ 数据外泄