#1

 florentineprinzessinzusachsen/badbox-h713-projector
针对 Allwinner H713 Android 投影仪上 BadBox 恶意软件的分析与清理指南:ADB 访问、感染证据、固件备份、dropper 移除与验证。
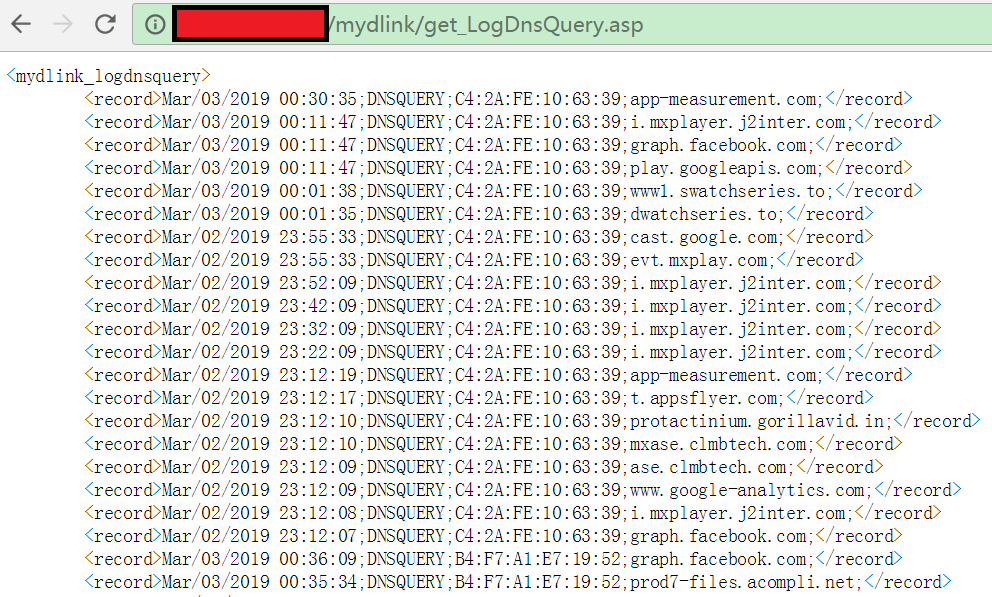 xw77cve/cve-2019-7642
针对CVE-2019-7642的概念验证利用,演示了通过暴露的Web接口对存在漏洞的D-Link路由器进行未经授权的DNS查询日志和登录历史访问。
 gh-ost00/cve-2024-7120
针对RAISECOM网关设备中CVE-2024-7120命令注入漏洞的概念验证漏洞利用。提供漏洞利用细节、受影响型号和基于curl的攻击示例,用于安全测试。
 hanianis/cve-2025-63353
fiberhome GPON ONU HG6145F1 RP4423 中的一个漏洞允许根据 SSID 预测设备的出厂默认 Wi-Fi 密码(WPA/WPA2 预共享密钥)
 misakamikato/cve-2017-7921-golang
海康威视IP摄像机访问绕过漏洞利用工具,使用Golang开发。
 olivierlaflamme/unibleed
Unitree G1 RCE PoC 与脚本 (CVE-2026-76639 / CVE-2026-76640) 技术细节见 boschko.ca/g1-ble-rce/
 keowu/sjcam
基于全志V3的物联网摄像头的逆向工程研究和定制固件,包括固件解析器、AVIOCTRL客户端以及针对未认证OTA固件替换的CVE-2026-52656概念验证。
 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 0xkol/ripple20-digi-connect-exploit
针对Digi Connect ME 9210的CVE-2020-11896(Ripple20 IP-in-IP堆溢出漏洞)远程代码执行利用程序
 zzz66686/cve-2017-14262
CVE-2017-14262 的漏洞利用,针对三星 NVR 设备:通过未认证的 CGI 请求提取管理员 MD5 密码哈希,并使用该哈希登录以获取完全的管理员访问权限。
 v0lp3/cve-2022-39066
针对ZTE MF286R路由器的SQL注入漏洞的概念验证。
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 堆栈缓冲区溢出远程代码执行漏洞
 0xnslabs/cve-2022-36267-poc
PoC Script for CVE-2022-36267:利用Airspan AirSpot 5410天线中的一个未经认证的远程命令注入漏洞。
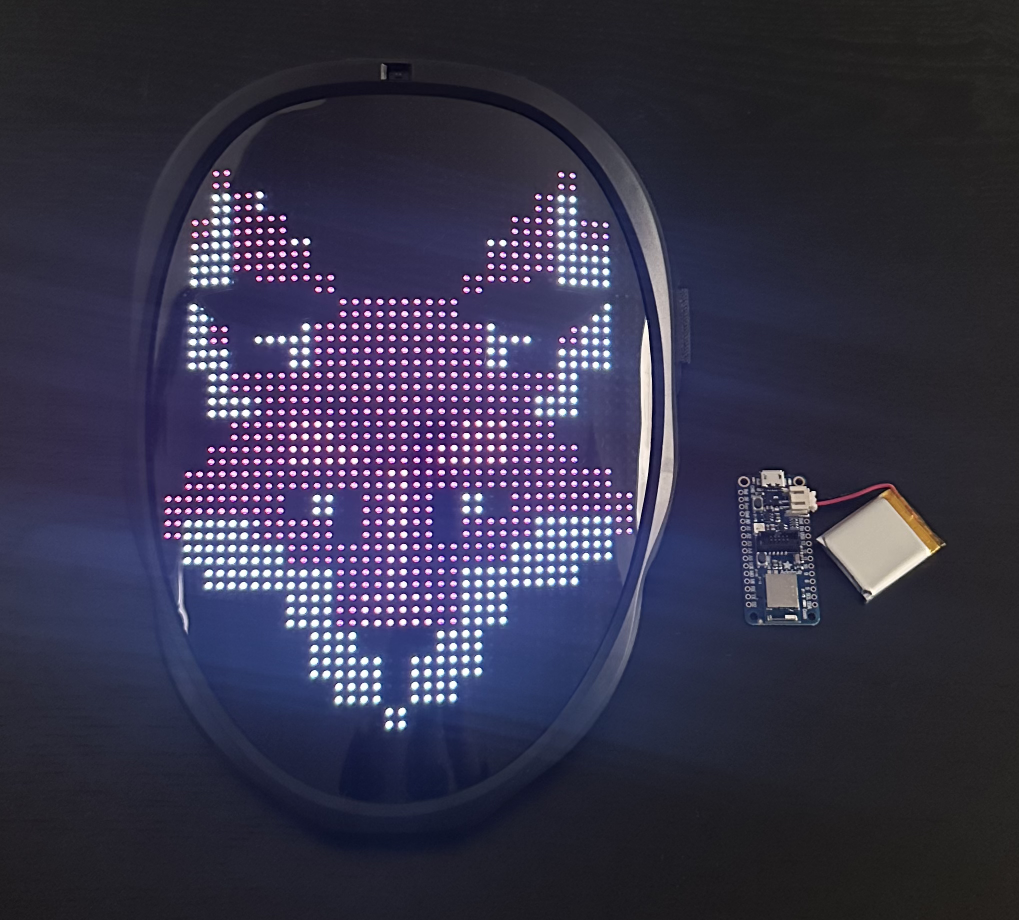 bishopfox/shining-mask
基于BLE的工具,能够自动发现并利用Shining LED面具,无需用户交互即可上传自定义图像,从而证明消费级物联网设备中存在安全漏洞。
 dreadlocked/netwave-dosvulnerability
[CVE-2018-6479] Netwave IP Camera 服务器易受单个巨大 POST 请求导致的拒绝服务攻击。
 dylvie/cve-2024-9570_d-link-dir-619l-bof
针对D-Link DIR-619L路由器(CVE-2024-9570)的远程缓冲区溢出漏洞利用,目标是formEasySetTimezone函数,用于渗透测试和漏洞验证。