#1
 demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险
 v0lp3/cve-2022-39073
针对影响 ZTE MF286R 路由器的命令注入漏洞的概念验证,包含一个 RCE 漏洞利用。
 inartin/365cam-stream
本地流媒体工具,适用于廉价WiFi摄像头,绕过云服务和手机应用。可在网络上发现摄像头,通过PPPP协议认证,并通过HTTP提供MJPEG视频。无需互联网。
 x3rx3ssec/dvr_sploit
用于自动化 CVE-2018-9995 的简单 python3 脚本
 infobyte/ezviz_lan_rce
针对 EZVIZ 网络摄像头的 CVE-2023-34551 和 CVE-2023-34552 的 PoC 漏洞利用程序及 Docker 构建环境,并附带 DEF CON 31 Hardware Hacking Village 演讲幻灯片和视频。
 nullze/cve-2020-10558
特斯拉黑客攻击所有车辆拒绝服务信息娱乐触摸屏界面CVE-2020-10558
 elbertavares/routers-exploit
用于 TP-Link 路由器的概念验证漏洞利用程序,包括远程命令执行和身份验证绕过漏洞。
 duality084/cve-2023-33381-mitrastar-gpt-2741gnac
针对 MitraStar GPT-2741GNAC 路由器中 OS 命令注入(CVE-2023-33381)的概念验证漏洞利用。演示通过诊断 ping/traceroute 功能绕过受限 shell,并包含对易受攻击 CGI 二进制的逆向工程分析。
 j4ck3lsyn-gen2/cve-2026-39047
爱普生打印机RAW协议漏洞利用框架
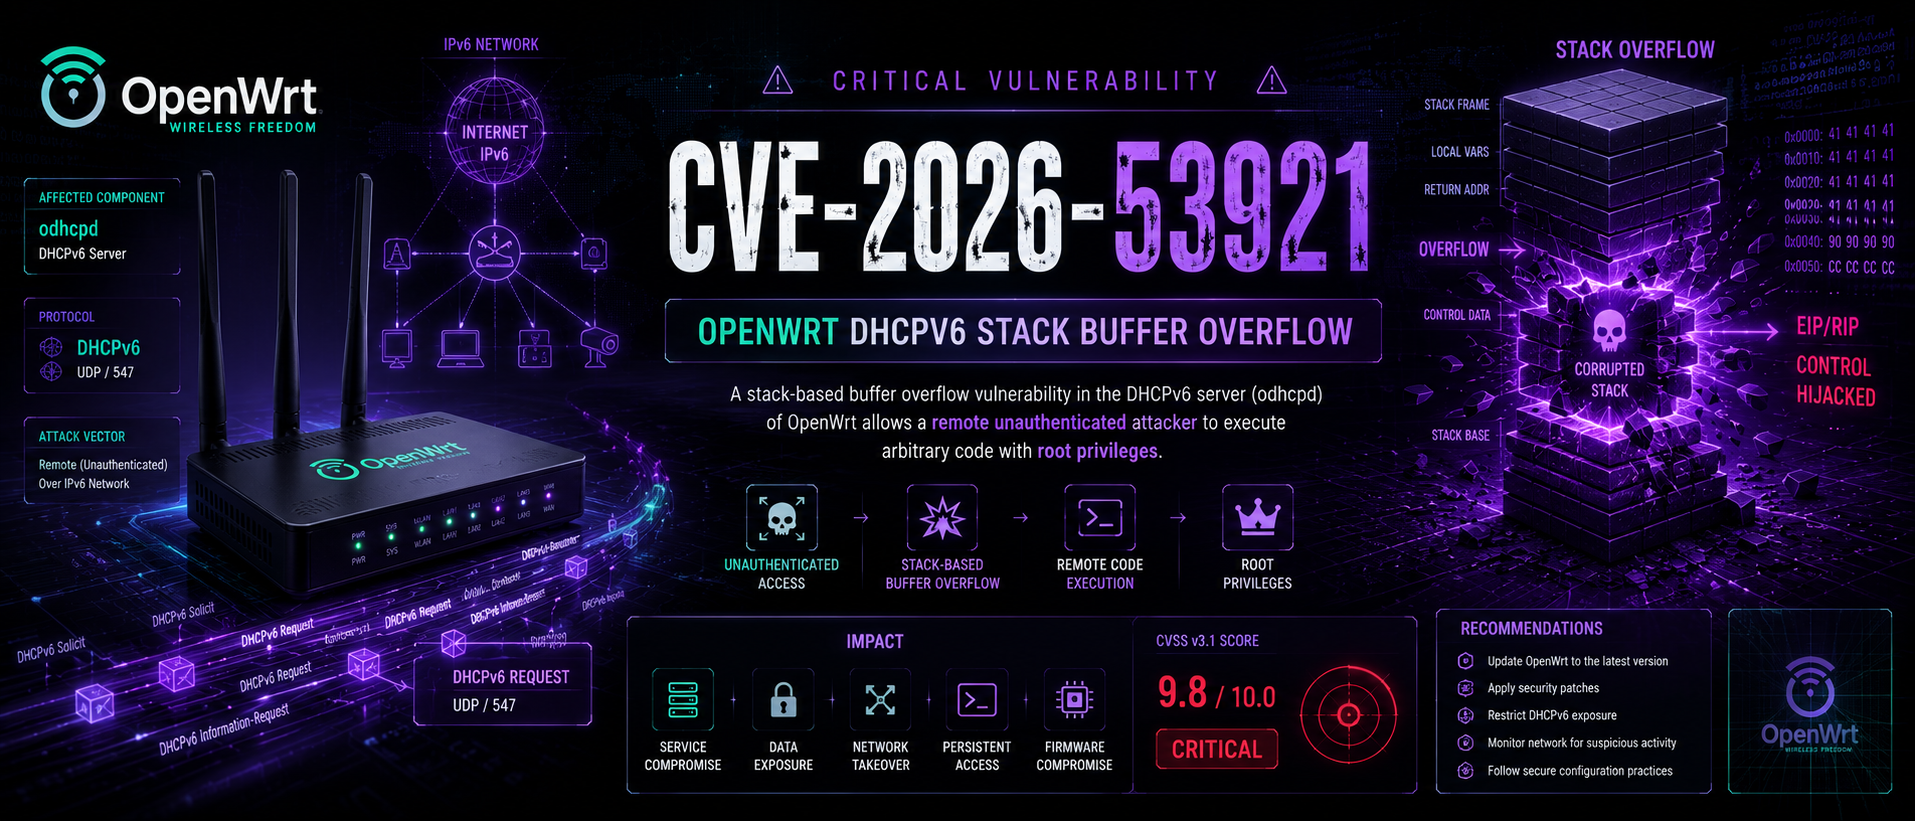 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 栈溢出(CVSS 9.8)🛡️ 漏洞详细全面的 Write-Up 及验证器与多漏洞利用,针对 OpenWrt DHCPv6 RCE。双向量(IA_NA/IA_PD)溢出,包含 MIPS/ARM shellcode、ROP 链、SOCKS5…
 otsmane-ahmed/cve-2025-2620-poc
Proof-of-concept exploit for CVE-2025-2620,这是D-Link DAP-1620路由器中的一个严重基于栈的缓冲区溢出漏洞,允许未经身份验证的远程代码执行和反向shell访问。
 nocoderrandom/sunsetscan
利用EOL、CVE、设备身份和HTML报告进行本地网络安全审计
 corelight/callstranger-detector
检测通过UPnP SUBSCRIBE/NOTIFY分析利用CallStranger(CVE-2020-12695)的Zeek插件,识别DDoS放大、数据外泄和外部回调。
 fabriziosalmi/aimp
一个无服务器网络协议,专为在碎片化、低带宽网络中自治代理之间的弹性状态同步而设计。
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux 内核 futex PI rt_mutex UAF ARM32 权限提升研究,针对华为 Watch 4 Pro(内核 5.4.210)
 bahaabdelwahed/st
物联网协议威胁检测工具,扫描设备漏洞、搜索CVE/PoC、分析固件,并监控MQTT/UPnP流量以保护智能家居生态系统。
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 漏洞的利用工具(telnet 认证暴力破解防护绕过)