#1
 0xbinder/cve-2021-4045
🔐 "PWNTAPO: 揭示 TP-Link Tapo C200 摄像头中的命令注入 (<= v1.1.16 Build 211209)" 🔓
 veygax/horizonstack
CVE-2026-43499 针对 Meta Quest
 fans0n-fan/treck20-related
针对 CVE-2020-11896 Treck TCP/IP 协议栈的 PoC 与设备资产调查
 haniwa0x01/cve-2022-30023
经过身份验证的Tenda HG9路由器命令注入漏洞利用工具。通过Python脚本提供交互式远程Shell访问,用于渗透测试和漏洞验证。
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) 的 POC。目前仅触发溢出并导致崩溃。
 nonamecoder/cve-2023-22906
CVE-2023-22906 的概念验证
 itres-labs/cve-2025-31702
包含与CVE-2025-31702及其他相关安全问题的分析和发现过程相关的工具、漏洞利用程序和材料的仓库。
 spy0x7/cve-2021-33044
Dahua IPC/VTH/VTO 设备认证绕过漏洞利用
 nccgroup/thingernet-graph
Python 脚本,用于生成一组物联网设备的 neo4j Cypher 表示,以进行可视化和查询。
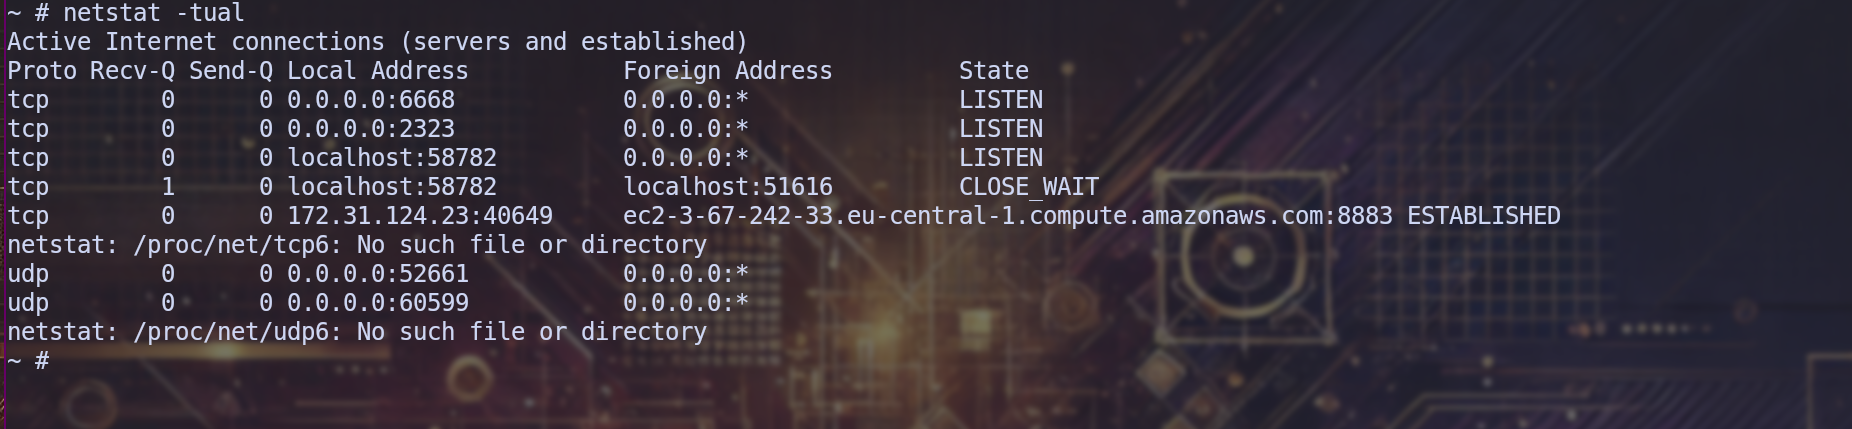 istaarkk/cve-2025-65817
这是CVE-2025-65817
 wyl-cmd/cve-2017-7921-research-toolkit
Used to quickly test the Hikvision CVE-2017-7921 vulnerability with FOFA, and provide the login account and password, and output a JSON file.
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
 interceptsuite/interceptsuite
用于 TCP/TLS/DTLS/UDP 流量的 MITM 代理,支持 STARTTLS、IoT、胖客户端等。
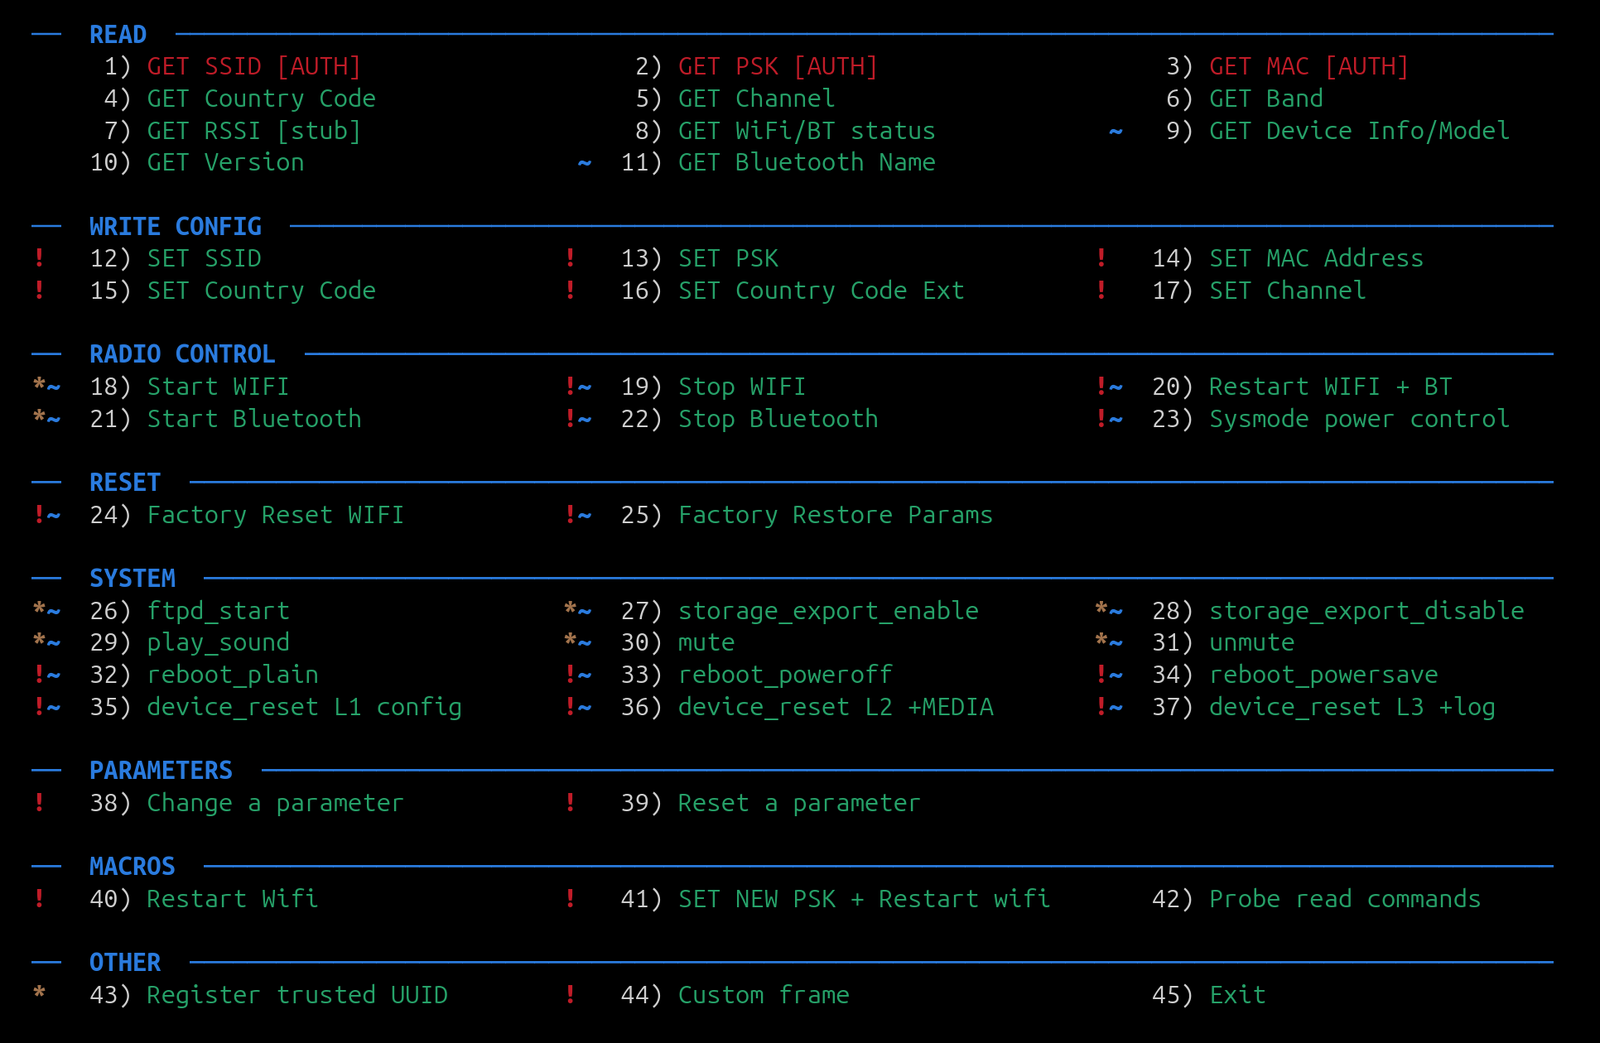 feedbeef/dji_ble_vuln
DJI 无人机 DUML 命令注入(通过蓝牙)— CVE-2026-78306 概念验证
 seifallahhomrani1/cve-2023-0861-poc
分析与复现 NetModule 路由器中的命令注入漏洞 (CVE-2023-0861)
 zzz66686/cve-2017-14263
CVE-2017-14263 在霍尼韦尔 NVR 设备中的概念验证漏洞利用。演示了通过精心构造的 RPC2 请求,从访客权限进行会话劫持并提权至管理员权限。