
 #1

 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
针对 JBL Wave Buds 2(BES1306)固件的逆向工程笔记与 Python 工具:OTA 容器格式、闪存布局、BLE/GATT 协议以及 CRC-32 信任模型。
 yslxotwod/imsisting
面向 2G GSM、3G UMTS、4G LTE 和 5G NR 空口、核心网、SIM 身份、射频追踪与攻击分析的 GTK4 与 CLI 蜂窝安全工具包,包含 57 个模块。
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 jihoonjang98/hqc-x86-simd
面向AVX2和AVX-512(含GFNI)的优化HQC后量子KEM实现,以及面向x86物联网网关的统一基准测试与NIST KAT套件。
 wolfssl/wolfssh
小型、可移植、可嵌入的 C 语言 SSHv2 客户端与服务器库,支持 SCP、SFTP、端口转发以及面向嵌入式和 IoT 系统的后量子密钥交换。
 bignerd95/chimay-red
Vault 7 CIA 泄露中 Mikrotik 漏洞利用的工作 POC
 microsoft/routeros-scanner
用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
 therealsaumil/static-arm-bins
用于调试和运行时分析的静态编译 ARM 二进制文件
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
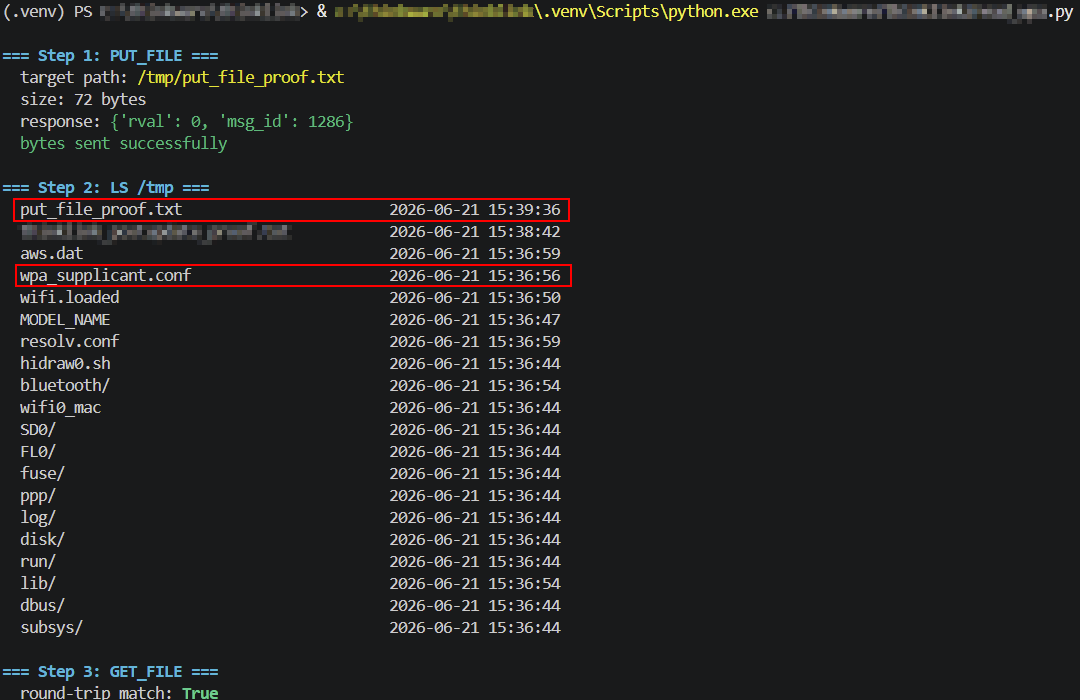 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 turretsec/u3000py
用于 Thinkware U3000 行车记录仪本地 WiFi 控制协议的 Python 客户端,从官方 Android 应用逆向工程而来。CVE-2026-101053、CVE-2026-101054 和 CVE-2026-101055 背后的 PoC 工具。
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | 未认证远程代码执行工具包。









