#1
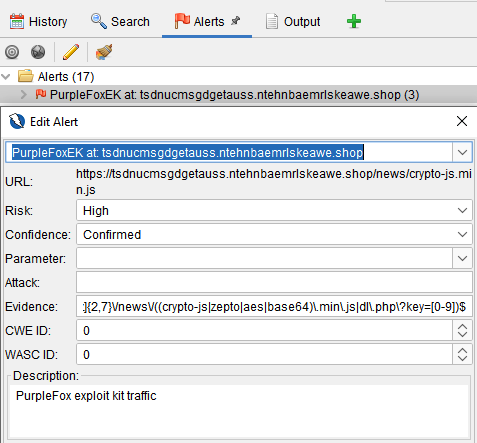
 malwareinfosec/fiddlezap
基于正则表达式的恶意流量检测附加组件,适用于 OWASP ZAP。通过匹配 URI 和 HTML 模式标记受感染的网站,并提供颜色编码的警报和标签,用于 Web 会话分析。
 synacktiv/synacktiv-rules
Synacktiv 创建的 Sigma 和 YARA 规则公共仓库
 corelight/http-stalling-detector
使用 Bro 检测类似 slowloris 的 HTTP 停滞攻击
 corelight/cve-2021-31166
检测规则(Suricata + Zeek),针对 CVE-2021-31166 HTTP 协议栈漏洞,可在网络层面针对针对 Windows IIS 服务器的利用尝试发出警报。
 withsecurelabs/lazarus-sigma-rules
Sigma 规则,用于检测 Lazarus 集团的 TTP,涵盖恶意文档执行、PowerShell 滥用、计划任务和凭据访问,专为 Sysmon 和 Windows 事件日志设计。
 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
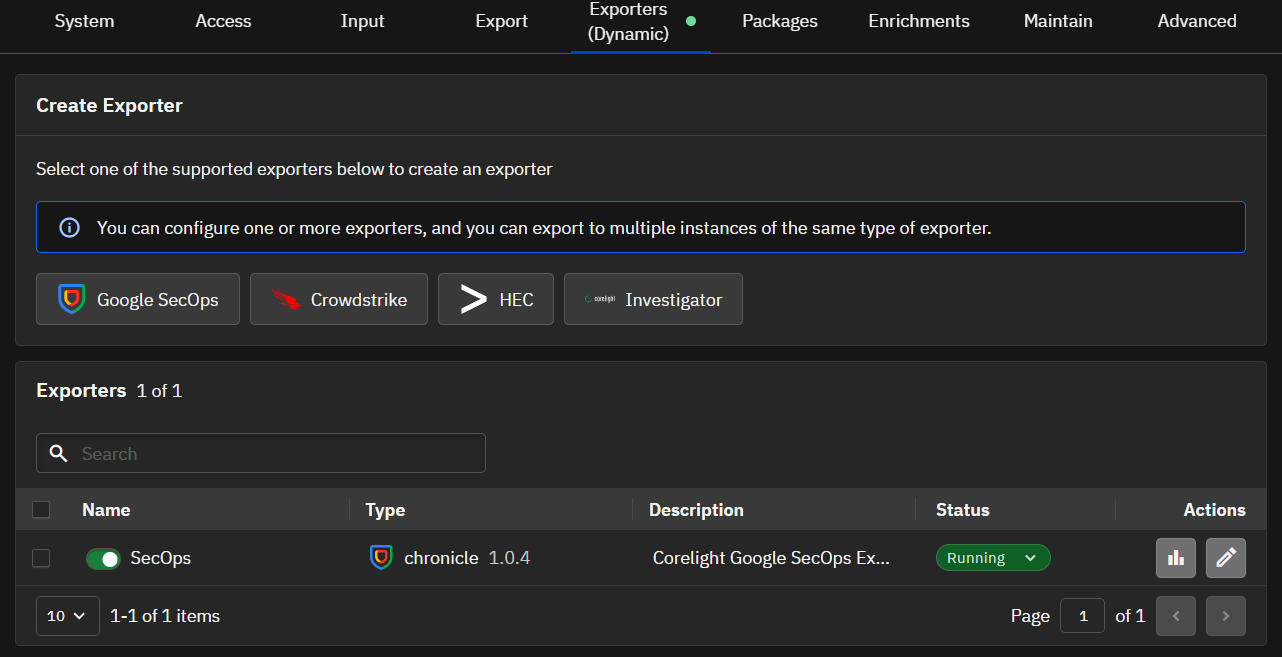 corelight/corelightforsecops
用于 CORELIGHT 及相关信息的 Chronicle 解析器。
 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 sud0woodo/urgent11-suricata-lua-scripts
Suricata LUA脚本用于检测CVE-2019-12255、CVE-2019-12256、CVE-2019-12258和CVE-2019-12260
 corelight/cve-2021-42292
Zeek 包,通过电子表格下载的网络流量分析,检测 CVE-2021-42292 Microsoft Excel 本地权限提升漏洞利用。
 corelight/cve-2022-26937
Zeek包,通过分析网络锁管理器协议,检测针对Windows NFS服务器的CVE-2022-26937利用尝试。
 nccgroup/mimikatz-detector-busylight
USB HID 驱动仿真,使用 Plenom A/S Busylight Alpha 的 PID/VID(0x3bca/0x27bb),该设备受 Mimikatz 支持。当执行 mimikatz 时,默认会生成一个线程,尝试定位受支持的 busylight 之一。系统会枚举所有 HID 设备,如果…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 c2dc/anomaly-flow
用于实现网络入侵检测系统 (NIDS) 的框架,旨在利用联邦学习模型识别网络流量中的异常。
 singe/yellow
一个用于 DNS canarytokens 的简单二进制包装器。
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.