
 #1
IDS/IPS 系统、网络监控、基于异常的检测和威胁警报工具。
Kitploit 推荐
 safeagent-beihang/clawguard
Enterprise AI agent security toolkit providing pre-flight auditing, configuration hardening, runtime threat detection, and active defense against…
 mattijsmoens/intentshield
AI代理的执行前意图验证。审计你的AI即将执行的操作,而非其说辞。零依赖,确定性,哈希密封。
 0xxon/cve-2020-0601
用于检测 CVE-2020-0601 的 Zeek 包
 sifalcon/detection
从 DFIR 调查和恶意软件分析中提取的精选检测规则与失陷指标(IOC)集合,用于支持威胁狩猎、事件响应和入侵检测。
 c3rb3ru5d3d53c/signatures
面向 YARA、Suricata、Snort 和 Sigma 的社区检测签名构建与分发管道
 corelight/detect-ransomware-filenames
使用反勒索软件文件系统资源管理器列表监控 SMB 流量,并针对已知勒索软件文件名发出警报的 Zeek 脚本。
 sigmahq/pysigma-backend-opensearch
pySigma OpenSearch 后端
 insane-forensics/drovorub-hunt
一种辅助基于网络追捕GRU的Drovorub恶意软件C2的工具
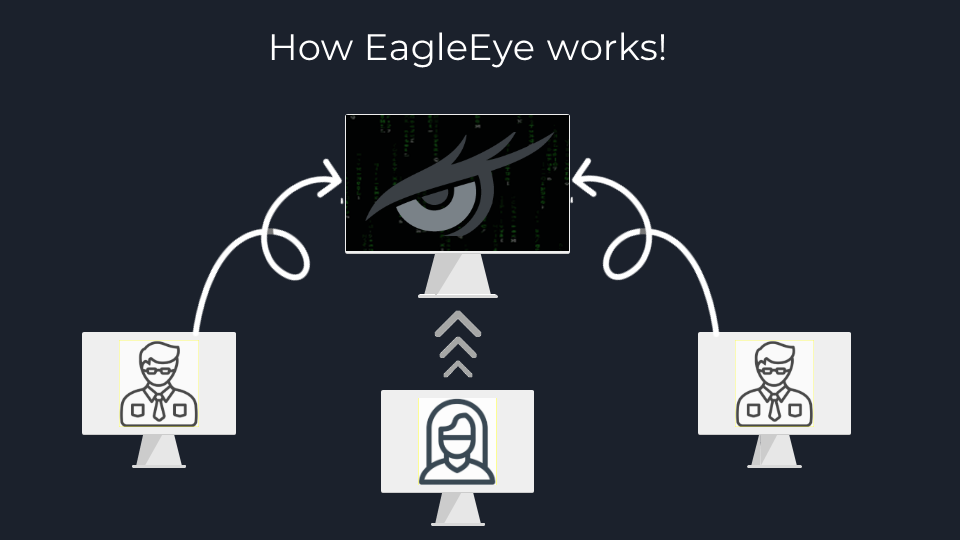 d4vinci/eagleeye
一个基于主机的入侵检测系统与网络监控系统(我的毕业设计)
 kadir/copy-fail-cve-2026-31431-ioc
检测、缓解及IOC工具包,用于Copy Fail CVE-2026-31431 Linux内核页缓存权限提升漏洞
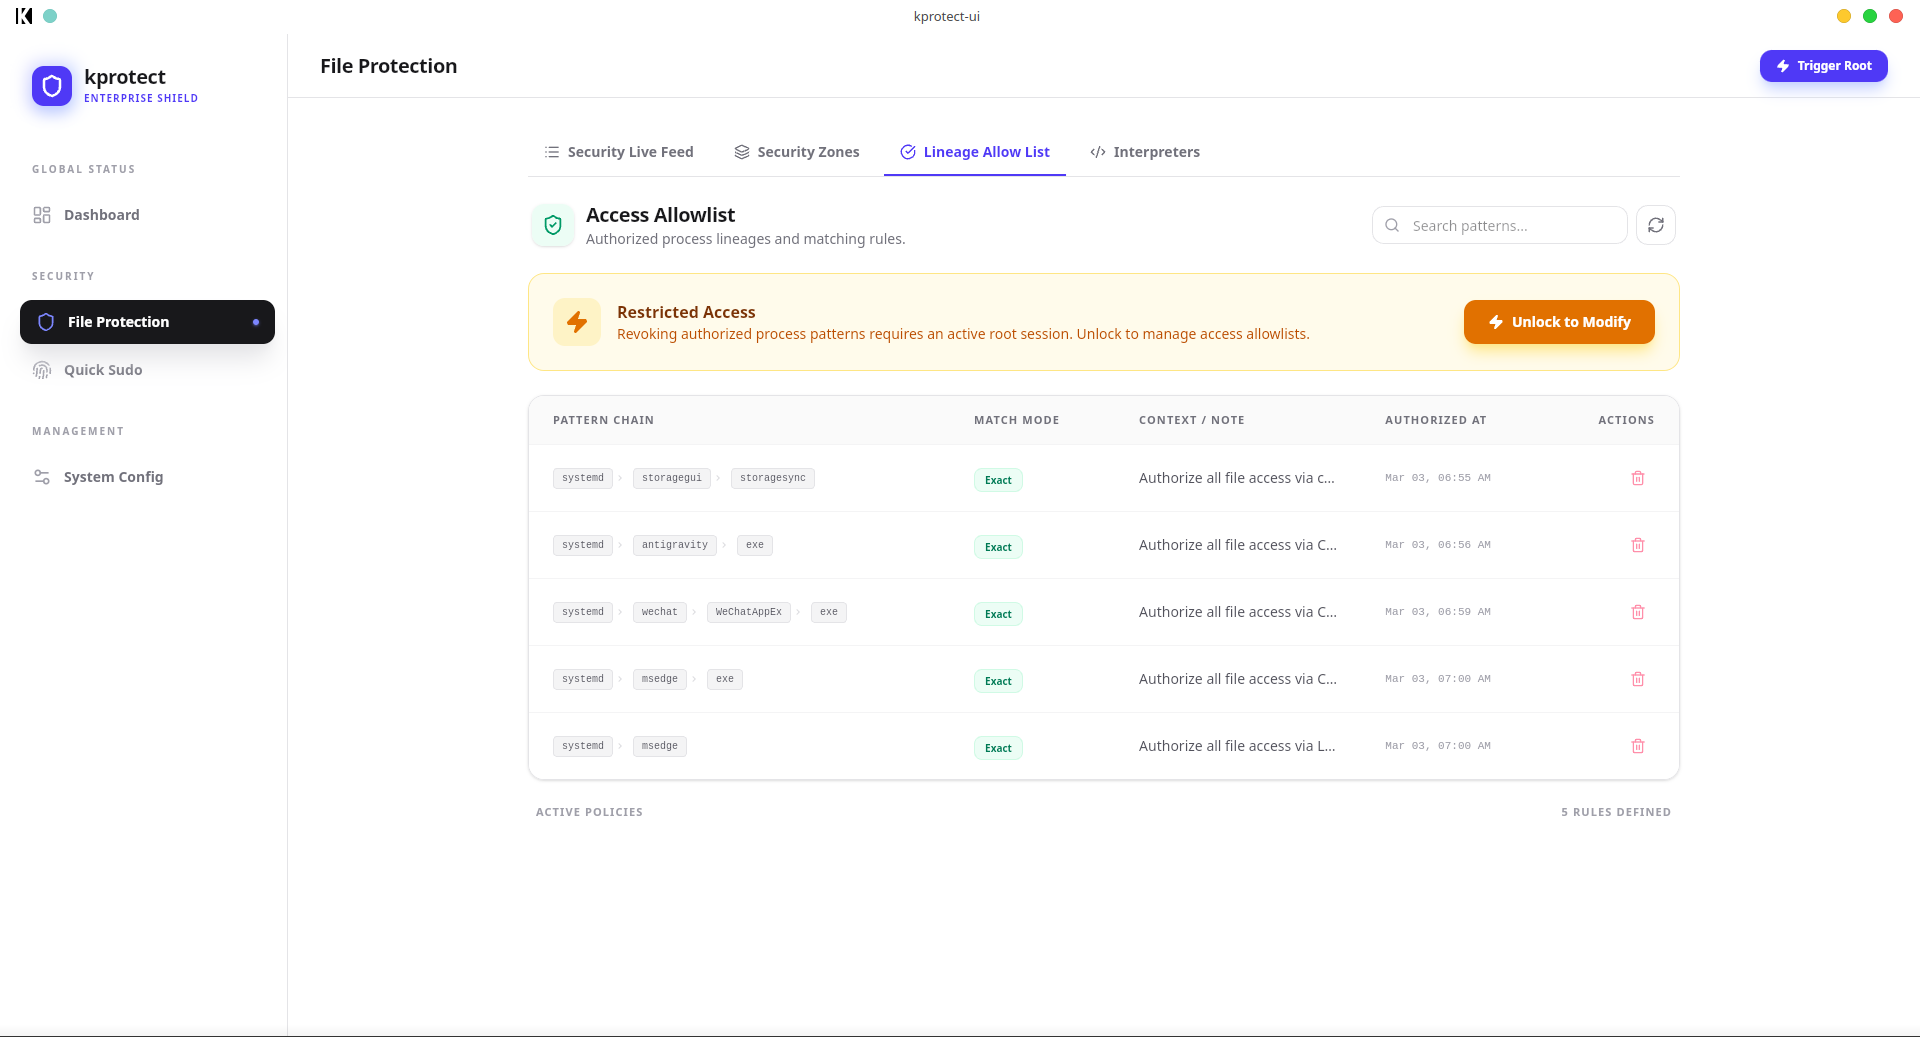 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 corelight/elasticsearch_rules
Elastic 版本的 SOC prime watcher 规则
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)检测脚本,用于检查内核版本、补丁存在情况、内核配置、AF_ALG 套接字可用性、setuid 二进制文件及缓解措施,以确定 Linux 系统上的漏洞状态。
 yojiwatanabe/networkalarm
一个用于监控本地网络流量以发现潜在安全漏洞的工具。提醒用户注意可能的nmap扫描、Nikto扫描、明文发送的凭据以及Shellshock攻击。目前支持实时监控和网络抓包(pcap)扫描。
 corelight/zeek-spicy-openvpn
一个基于 Spicy 的 Zeek OpenVPN 协议分析器。
 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Microsoft Windows TCP/IP 漏洞检测逻辑与规则








