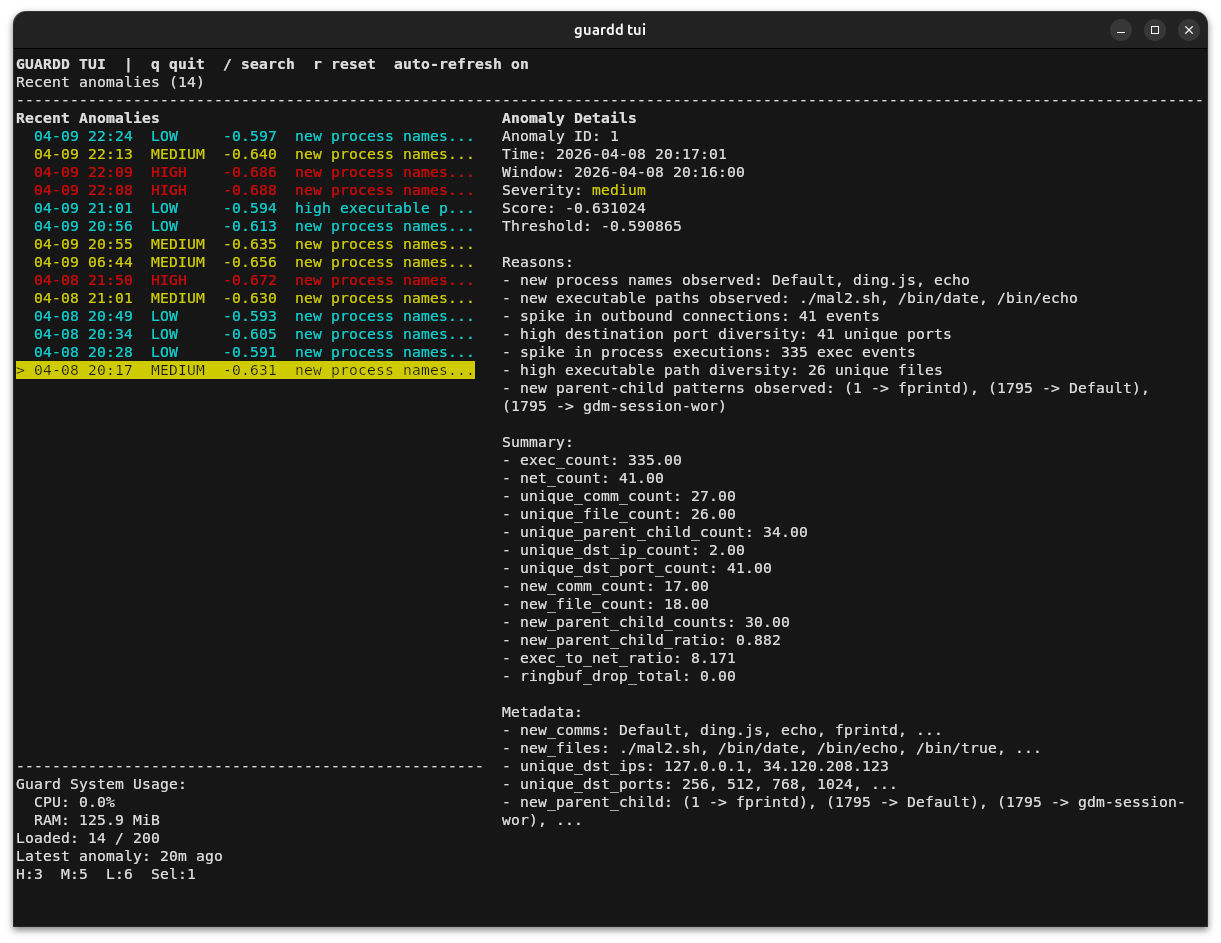
#1
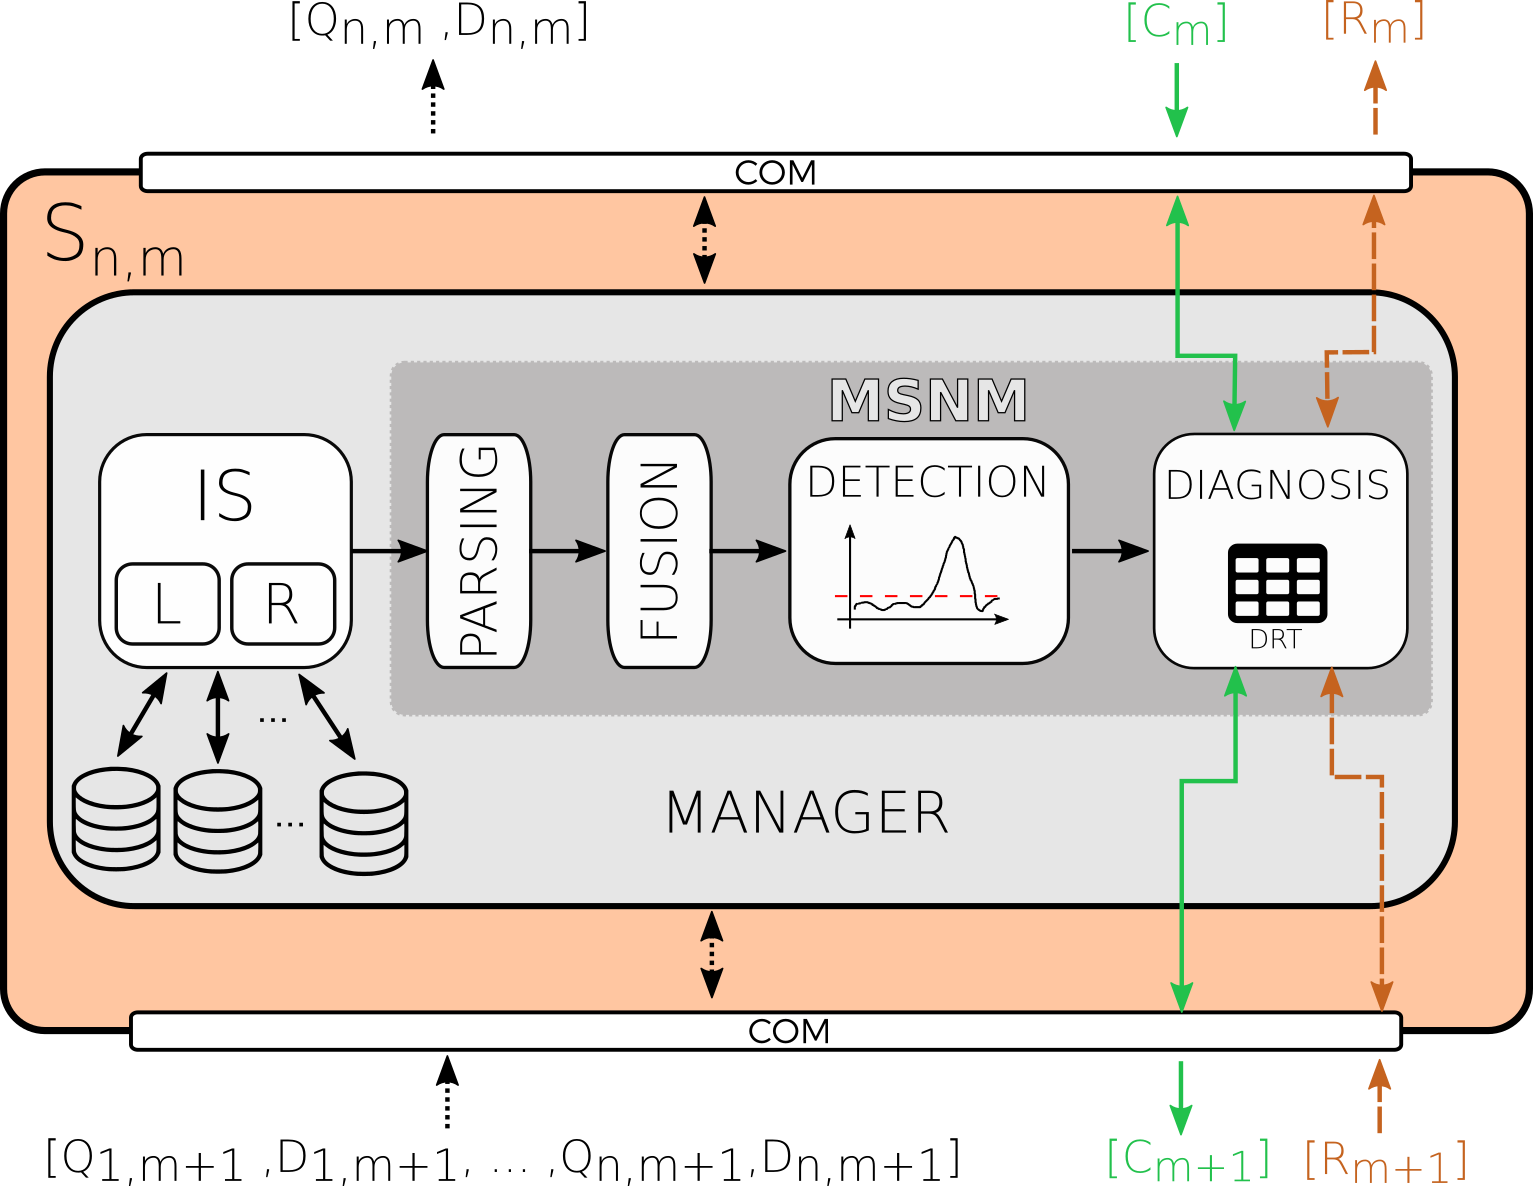
 nesg-ugr/msnm-sensor
多变量统计网络监控传感器,使用基于PCA的技术检测异常,聚合来自分层网络设备的轻量级统计信息,实现可扩展的入侵检测。
 corelight/cve-2021-1675
Zeek 脚本和 Suricata 规则,用于通过 RpcAddPrinterDriver DCE RPC 事件检测 PrintNightmare(CVE-2021-1675)漏洞利用,并附带基于 PCAP 的测试。
 armadito/armadito-windows-driver
Windows 版 Armadito 驱动程序
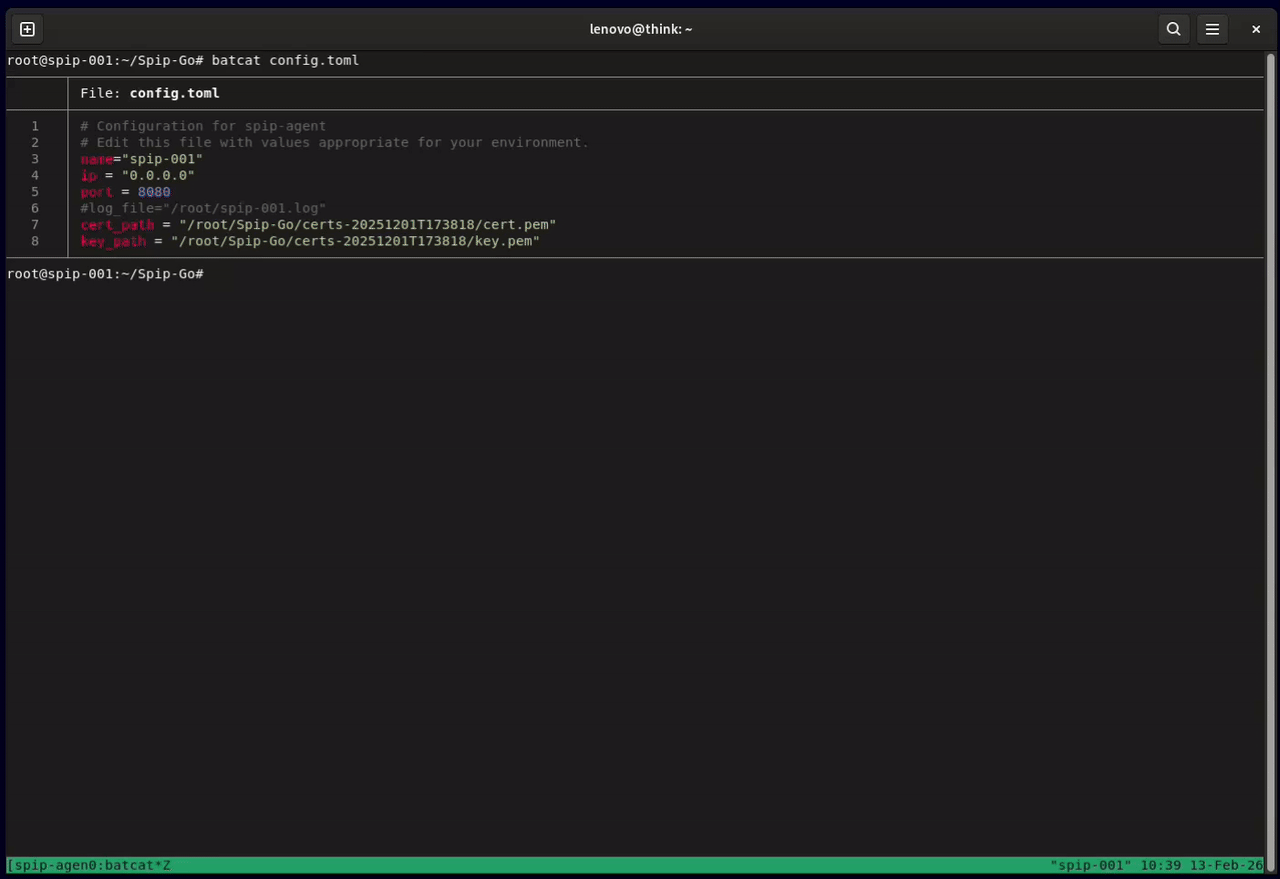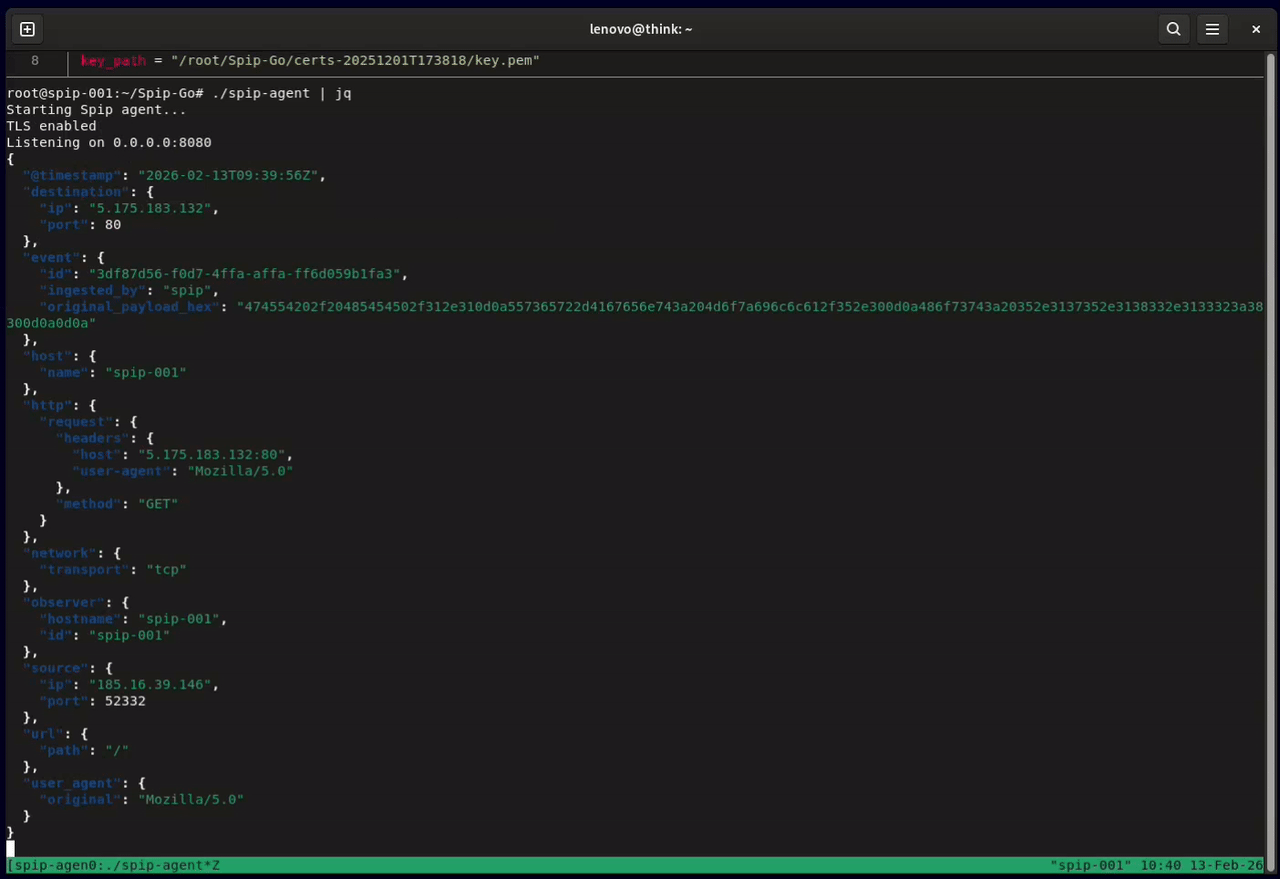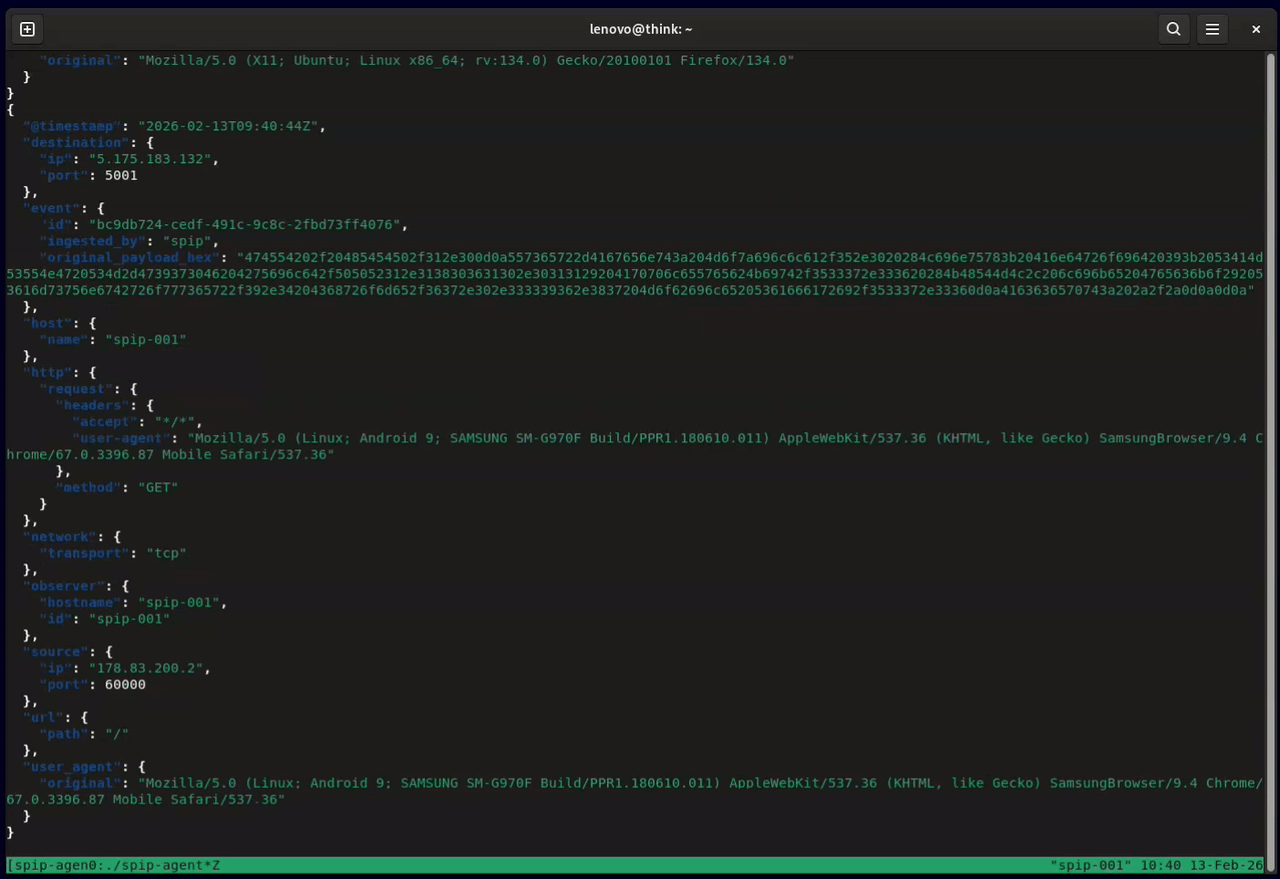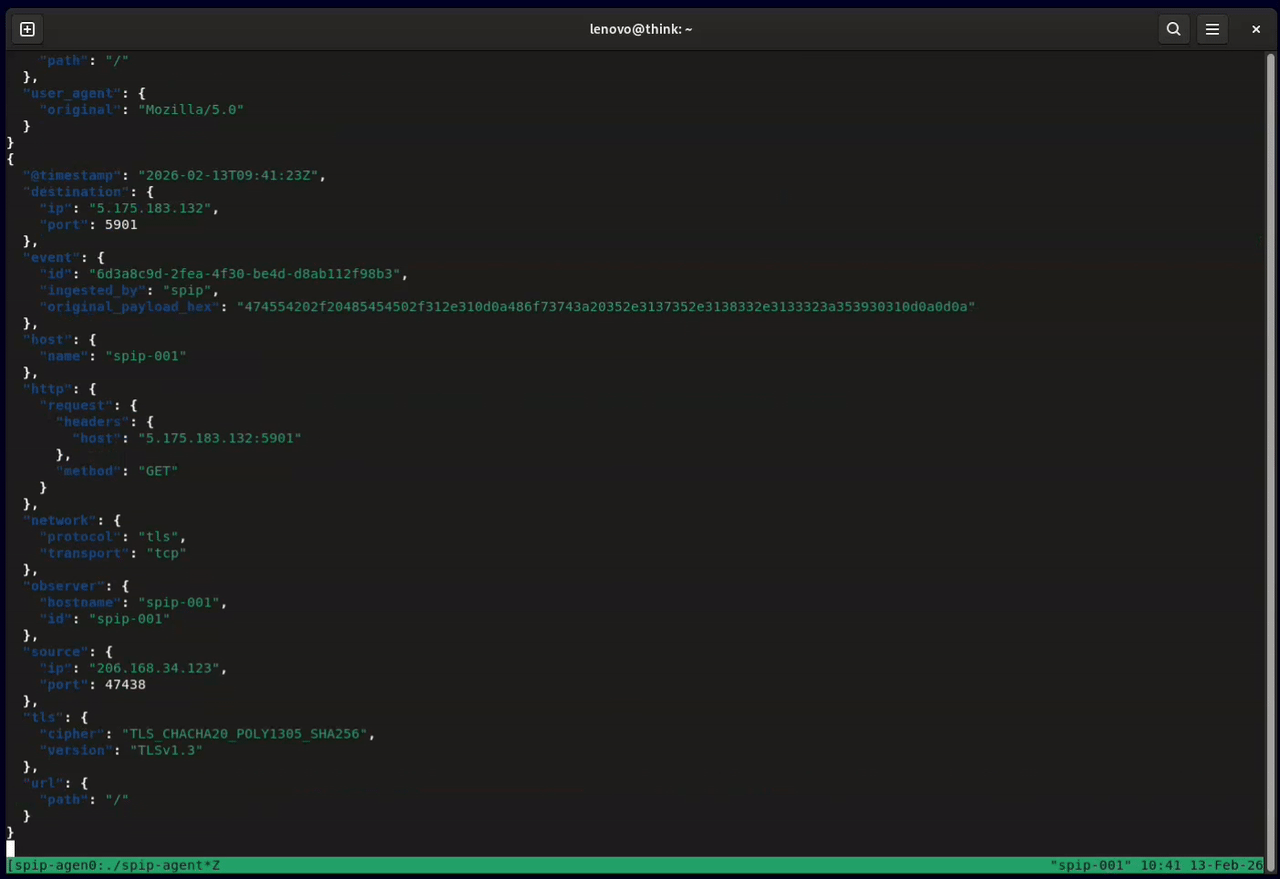 honeylabshq/spip-go
用 Go 编写的 Spip 网络传感器
 corelight/sigred
用于检测CVE-2020-1350(SIGRed)Windows DNS服务器漏洞利用尝试的Zeek包,通过分析大型DNS SIG/KEY响应,具有可配置的保真度级别。
 corelight/zeek-spicy-ipsec
一个基于 Spicy 的 Zeek IPSec 协议分析器。
 mr-r3b00t/cve-2021-44228
基于 PowerShell 的后门检测工具,适用于 VMware Horizon 连接服务器,针对 CVE-2021-44228。包含蜜罐功能,可选提交以用于威胁情报。
 letlaka/redsun-bluehammer-undefend-detection-pack
Microsoft Defender XDR KQL 检测规则,用于识别 RedSun、BlueHammer、UnDefend 及与 CVE-2026-33825 相关的 Defender 滥用行为。
 mustafadalga/arp-spoof-detector
检测针对您计算机的ARP欺骗攻击的ARP Spoof Detector脚本。
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles 是一组 Ansible Roles 和 playbook 的集合,用于安装、配置、运行和管理各种 Corelight、Suricata 和 Zeek 解决方案。
 corelight/cve-2020-14882-weblogicrce
检测Oracle WebLogic Server中的远程代码执行漏洞 CVE-2020-14882 / CVE-2020-14750
 corelight/zerologon
用于检测 Zerologon 的 Zeek 包
 corelight/top-dns
面向 Bro 的 Top DNS 测量
 corelight/zeek-quic
检测 Google QUIC 协议的 Bro 分析器
 lucadibello/network-attack-detection
使用机器学习技术对端口扫描、DoS 和恶意软件攻击进行高级检测
 corelight/pingback
一个用于检测 Pingback 恶意软件 ICMP 隧道命令与控制(C2)网络流量的 Zeek 包。
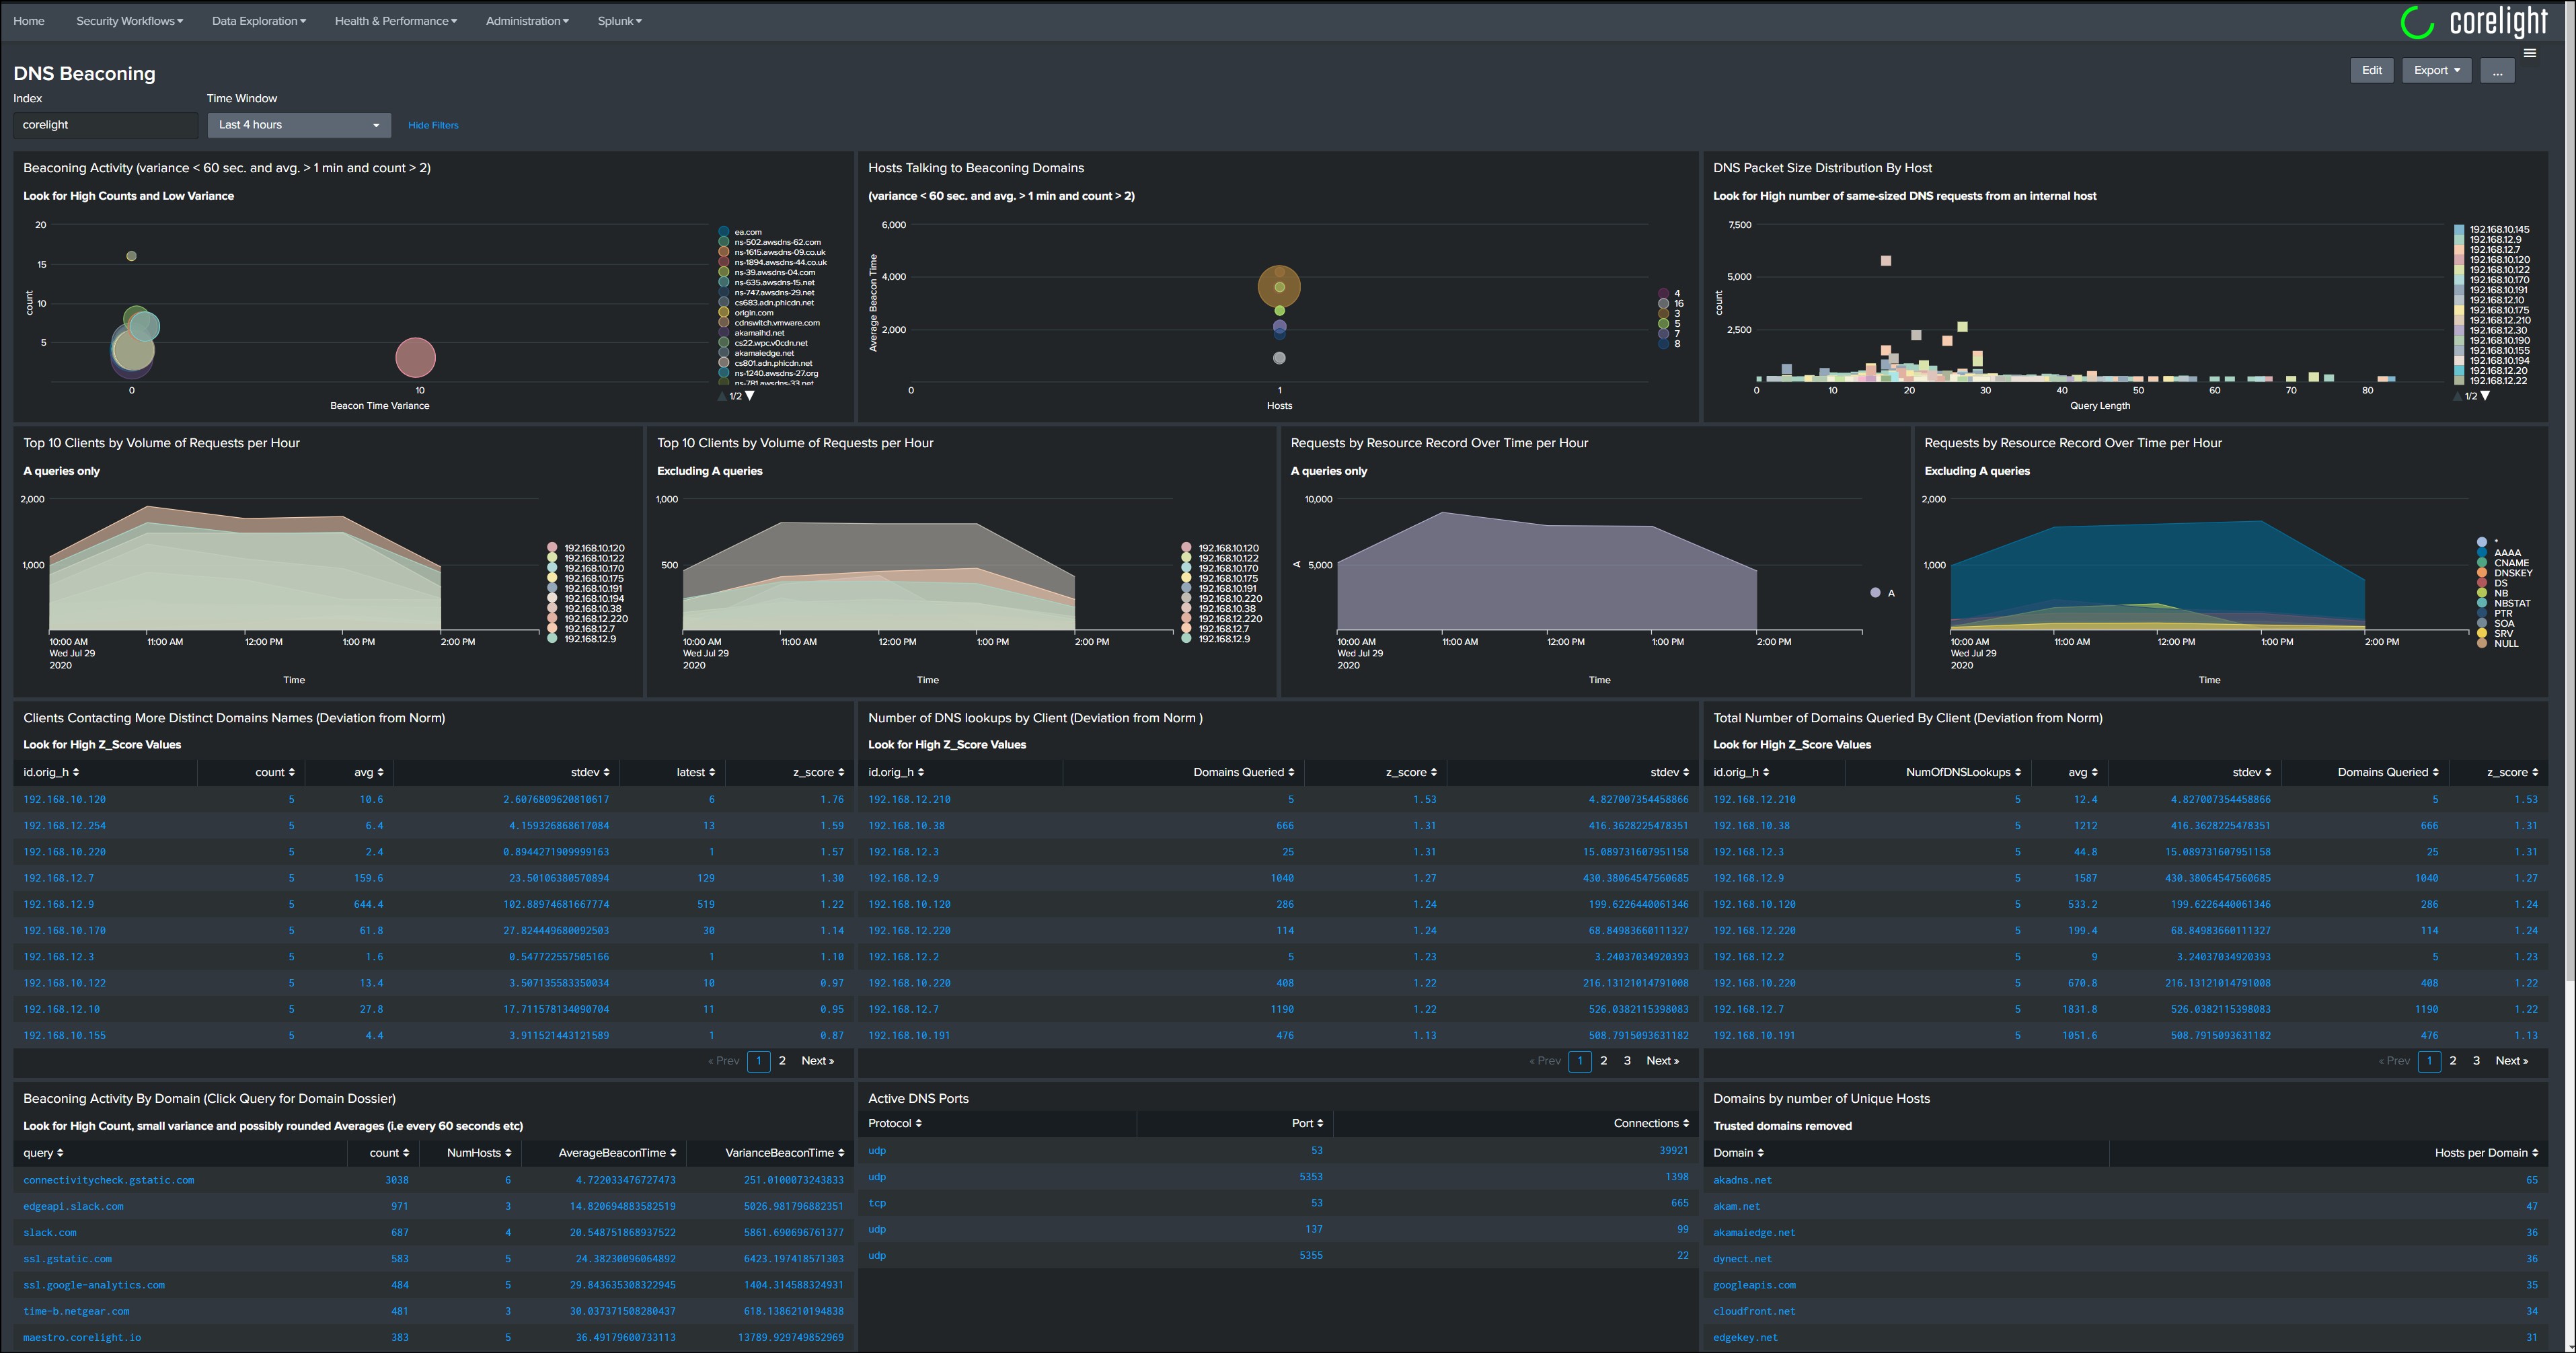 corelight/dashboards-splunk-dns-hunting-beaconing
DNS 仪表盘,用于搜寻和识别信标行为