
 #1

 synacktiv/sccmsecrets
SCCMSecrets.py 旨在利用 SCCM 策略分发进行凭据收集、初始访问和横向移动。
 allyomalley/livetargetsfinder
生成用于目标定位的在线主机和 URL 列表,通过自动化使用 MassDNS、Masscan 和 nmap 来过滤不可达主机并收集服务信息。
 olafhartong/attackdatamap
一个在事件层面上的数据源评估,用于展示潜在覆盖范围或MITRE ATT&CK框架。
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 sw4mpf0x/powerlurk
使用 PowerShell 的恶意 WMI 事件
 zdhenard42/soc-multitool
一款强大且用户友好的浏览器扩展,专为安全专业人员简化调查流程。
 rfidresearchgroup/chameleonmini
用于模拟和克隆非接触式智能卡、读取标签、嗅探射频流量以及恢复 Mifare 访问密钥的便携式 NFC/RFID 安全工具。
 pushpenderindia/sinister
Sinister是一个Windows/Linux键盘记录器生成器,它通过电子邮件发送键盘记录以及其他有价值的目标信息。
 kvasirsecurity/kvasir
Kvasir:渗透测试数据管理
 mazen160/bfac
BFAC (Backup File Artifacts Checker): 一个自动化工具,用于检查可能泄露 Web 应用程序源代码的备份制品。
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
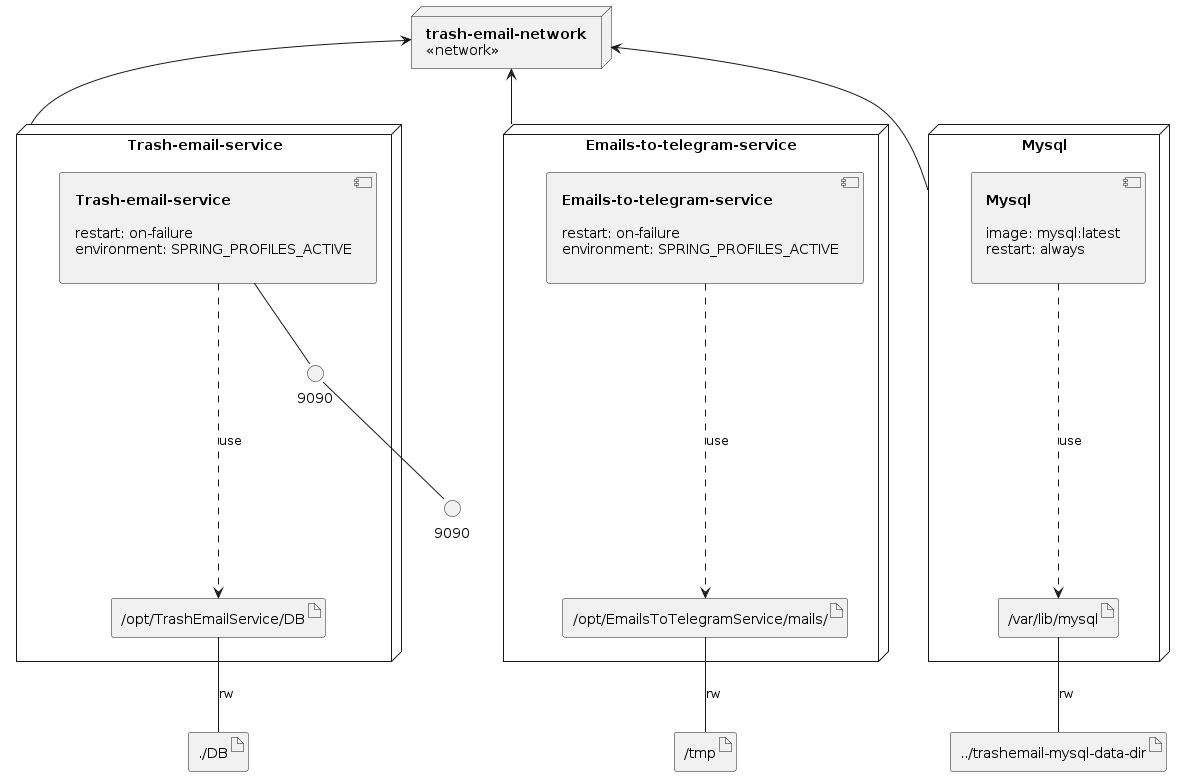 rosehgal/trashemail
一个托管的临时邮箱 Telegram 机器人;极度注重隐私;自豪地托管给社区。
 1ultimat3/pcapviz
基于pcap文件可视化网络拓扑并收集图统计信息。
 dievus/oh365userfinder
通过响应分析枚举有效的Microsoft 365账户和域,支持密码喷洒和限流检测以避免锁定。
 eth0izzle/the-endorser
一个OSINT工具,允许你通过认可/技能来绘制LinkedIn上的人际关系。
 fin3ss3g0d/cypherhound
你的基于模板的BloodHound终端伴侣工具









