
 #1
 fin3ss3g0d/cypherhound
你的基于模板的BloodHound终端伴侣工具
 steverobbins/magescan
扫描 Magento 站点以获取信息
 m8sec/nullinux
用于Linux的内部渗透测试工具,可通过SMB枚举操作系统信息、域信息、共享资源、目录和用户。
 bytewreck/dumpguard
用于在现代Windows系统上从受保护的会话中提取凭据材料的概念验证工具。
 idealeer/xmap
用于互联网范围IPv4/IPv6研究的高性能网络扫描器,具备多探头模块(ICMP、TCP SYN、UDP、DNS)以及在10G链路上不到5分钟的全地址空间扫描能力。
 ya551n3/bug-bounty-wordlists
精选的漏洞赏金(Bug Bounty)字典集合,涵盖目录、子域名、参数、用户名、密码及 Web 模糊测试载荷。
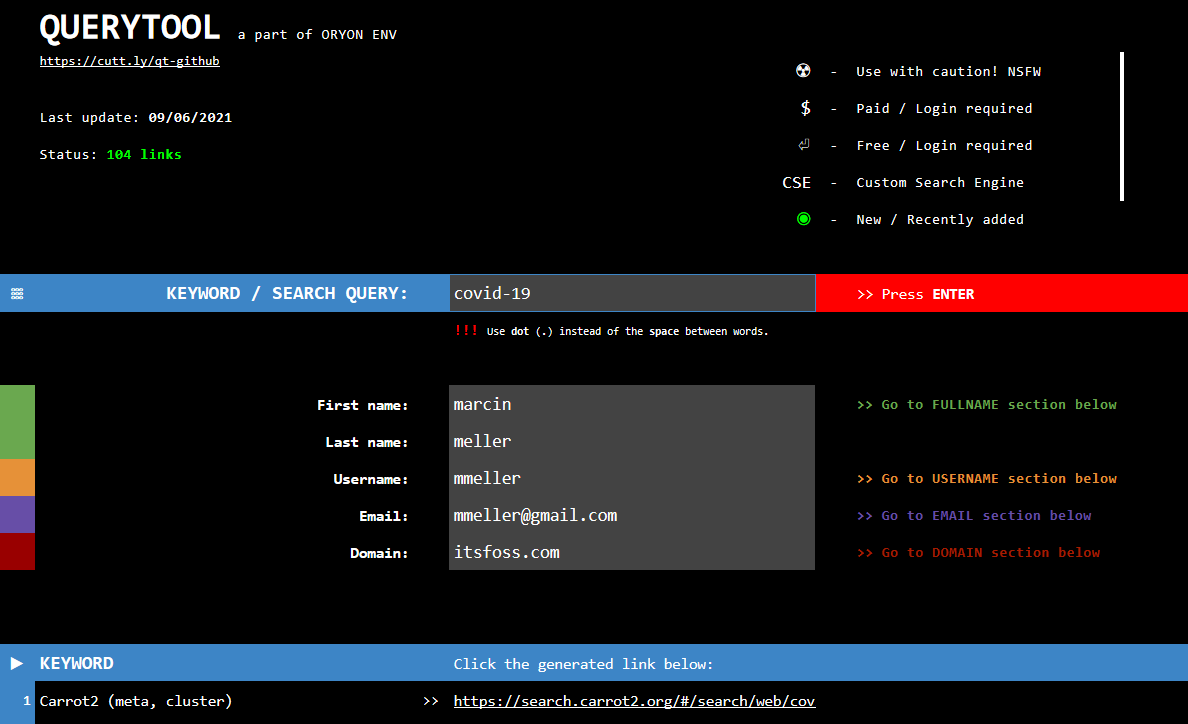 oryon-osint/querytool
Querytool 是一个基于 Google 电子表格的开源情报(OSINT)框架。使用该工具,您可以对术语、人员、电子邮件地址、文件等进行复杂搜索。
 hackingdave/btrpa-scan
基于蓝牙低功耗(BLE)的扫描器,支持使用身份解析密钥(IRK)解析可解析私有地址(RPA)
 sevagas/swap_digger
自动化 Linux 交换分区(swap)分析,以在后期利用或取证调查期间提取用户凭证、Web 表单数据、WiFi 密钥和 HTTP 认证信息。
 djhohnstein/sharpweb
.NET 2.0 CLR项目,用于从Google Chrome、Mozilla Firefox和Microsoft Internet Explorer/Edge中检索已保存的浏览器凭据。
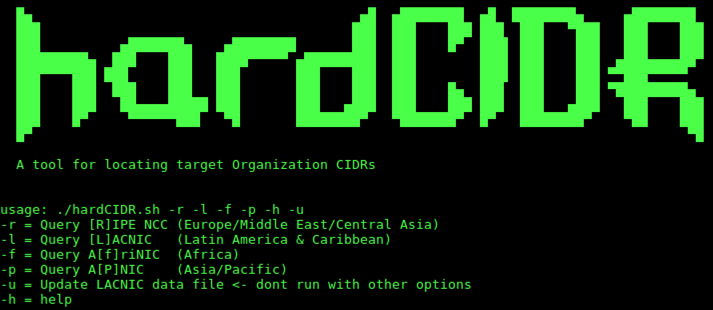 trustedsec/hardcidr
用于被动侦察的Bash脚本,在渗透测试情报收集期间查询RIR和BGP路由服务器,以发现目标组织的网络块、ASN和CIDR范围。
 patrowl/patrowlhears
PatrowlHears - 漏洞情报中心 / 漏洞利用
 crowecybersecurity/ad-ldap-enum
一个基于LDAP的Active Directory用户和组枚举工具

 elbraino/awesome-blackhat-arsenal
精选的网络安全工具合集,收录于 Black Hat Arsenal 活动中展示的工具。









