#1
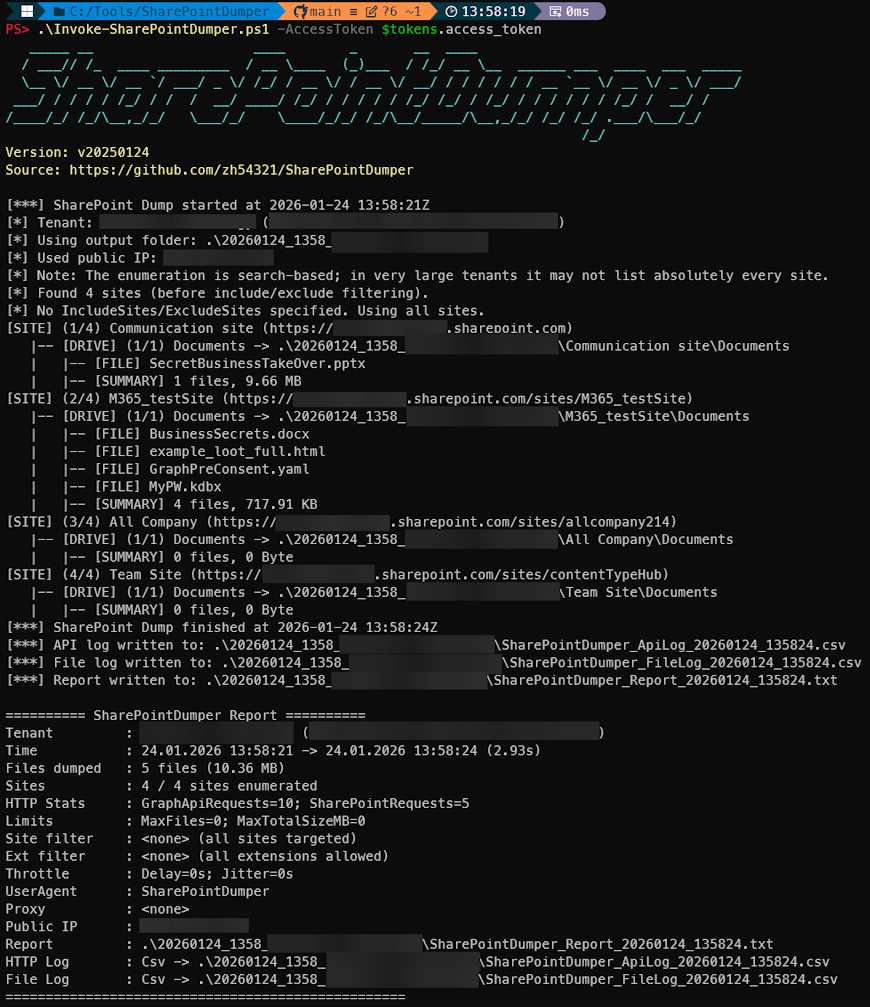
 zh54321/sharepointdumper
PowerShell SharePoint 提取与审计工具,适用于红队/蓝队/紫队。通过 Microsoft Graph 枚举用户可访问的所有 SharePoint 站点/驱动器,递归下载文件,并记录每个 Graph 和 SharePoint HTTP 请求,用于 SIEM…

 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013漏洞批量检测工具
 randomuserid/tylium
用于入侵检测、安全分析和威胁狩猎的主要数据管道
 mubix/ai-ctf
本地 AI 夺旗平台,提供针对六种模拟聊天机器人角色的提示注入、工具调用滥用和 OSINT 的引导式课程。
 puzzlepeaches/ffufw
借助多线程 ffuf 执行、技术感知字典、端点过滤、WAF 排除和 gowitness 截图,自动化 Web 内容发现与目录暴力破解,适用于渗透测试。
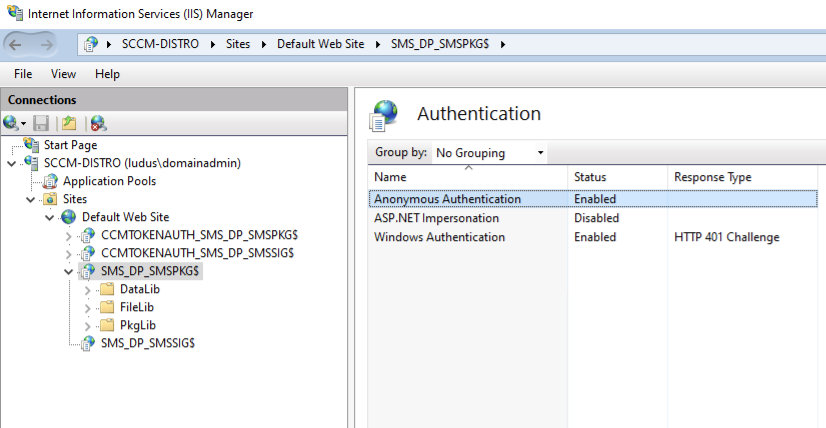 badsectorlabs/sccm-http-looter
通过 HTTP(s) 查找存储在 (System Center) Configuration Manager (SCCM/CM) 共享上的有趣文件
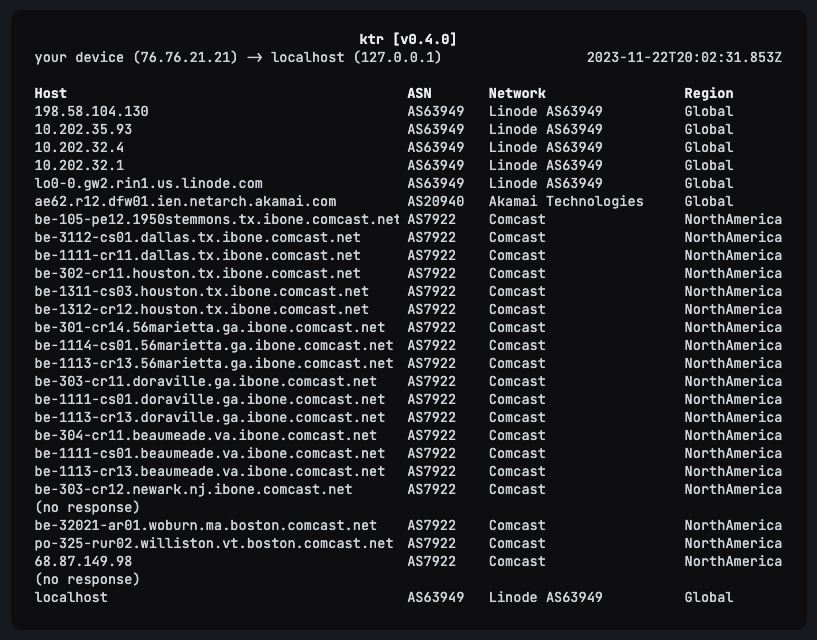 hackclub/ktr
Kog traceroute。使用 Rust 编写的高度异步 traceroute 程序,支持 ASN WHOIS 和 PeeringDB 查询。
 dwisiswant0/proxylogscan
一个快速批量扫描Microsoft Exchange Server中允许攻击者绕过身份验证并冒充管理员的漏洞(CVE-2021-26855)的工具。
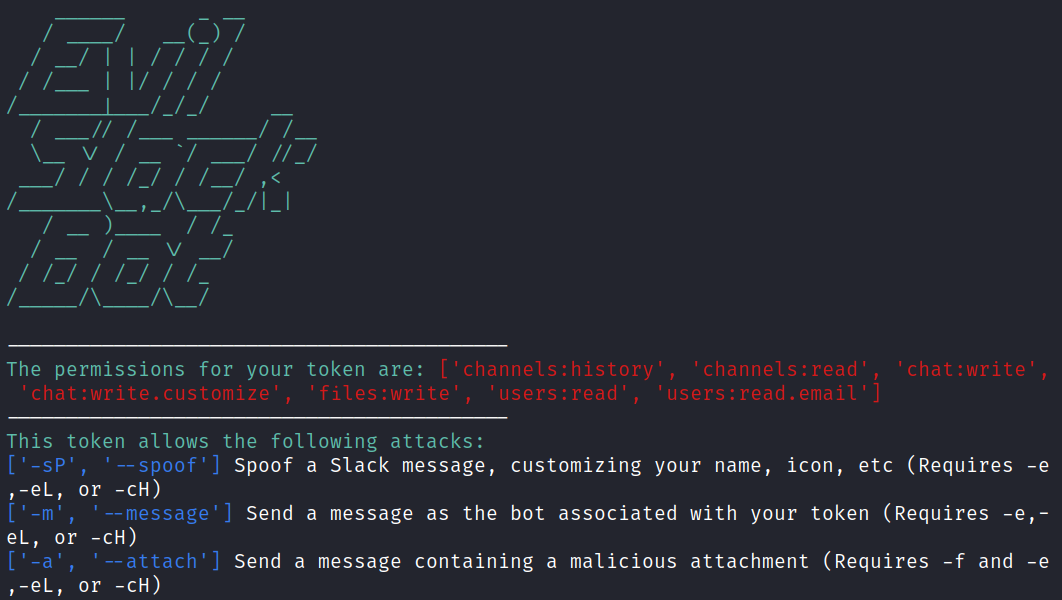 drew-sec/evilslackbot
用于红队演练的Slack机器人钓鱼框架
 lautarovculic/frida-ipa-extract
稳健的基于Frida的工具,用于从越狱设备中将已解密的iOS应用导出为.ipa格式,支持App Store、侧载应用和系统应用。
 ekitji/siem
精选的 SIEM 查询与技术,用于主动发现 Windows 权限提升、错误配置的 ACL、服务、计划任务和易受攻击的驱动程序。
 cbuijs/sdproxy
简单快速的 DNS 代理,具备并不简单的功能。专注于路由 DNS 转发、过滤和家长控制。
 binganao/cve-2024-23897
CVE-2024-23897 的概念验证漏洞利用程序,这是一个 Jenkins 任意文件读取漏洞,允许通过精心构造的 HTTP 请求检索敏感文件。
 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 内存内后渗透与利用工具,可遍历任意深度的链接服务器链,并在每一跳执行级联登录模拟。