
 #1
用于创建虚假身份、欺骗通信和冒充目标以进行社会工程学的工具。
Kitploit 推荐
 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
 ytkoka/impersonate-proxy
一个本地 MITM 代理,可让您控制 TLS 指纹(JA3/JA4)、HTTP/2 指纹、HTTP 头顺序和 User-Agent —— 全部通过单个 YAML 配置文件实现。
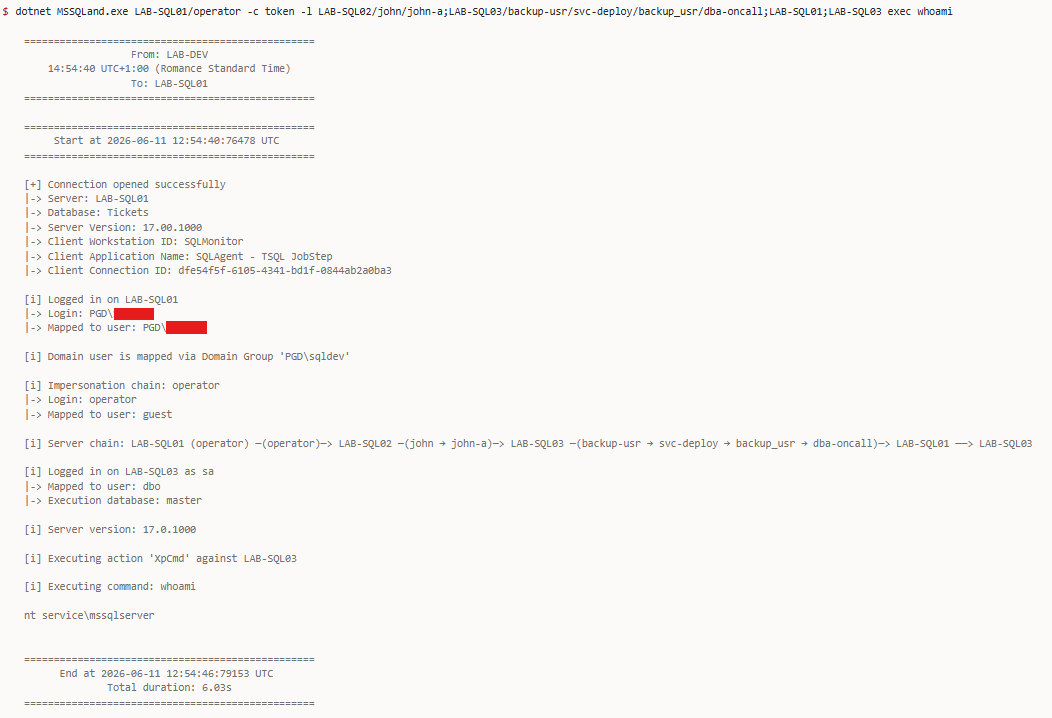 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。

 hacksider/deep-live-cam
实时换脸和仅需一张图片的一键视频深度伪造
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 ultrafunkamsterdam/nodriver
Undetected-Chromedriver 的继任者。提供一个极速框架,用于网络自动化、网络爬虫、机器人以及任何其他通常被 Captcha / CloudFlare / Imperva / hCaptcha 等烦人反机器人系统阻碍的创意想法。
 mandatoryprogrammer/thermoptic
一款下一代 HTTP 隐身代理,能够在协议栈的所有层面上完美地将请求伪装成 Chrome 浏览器。
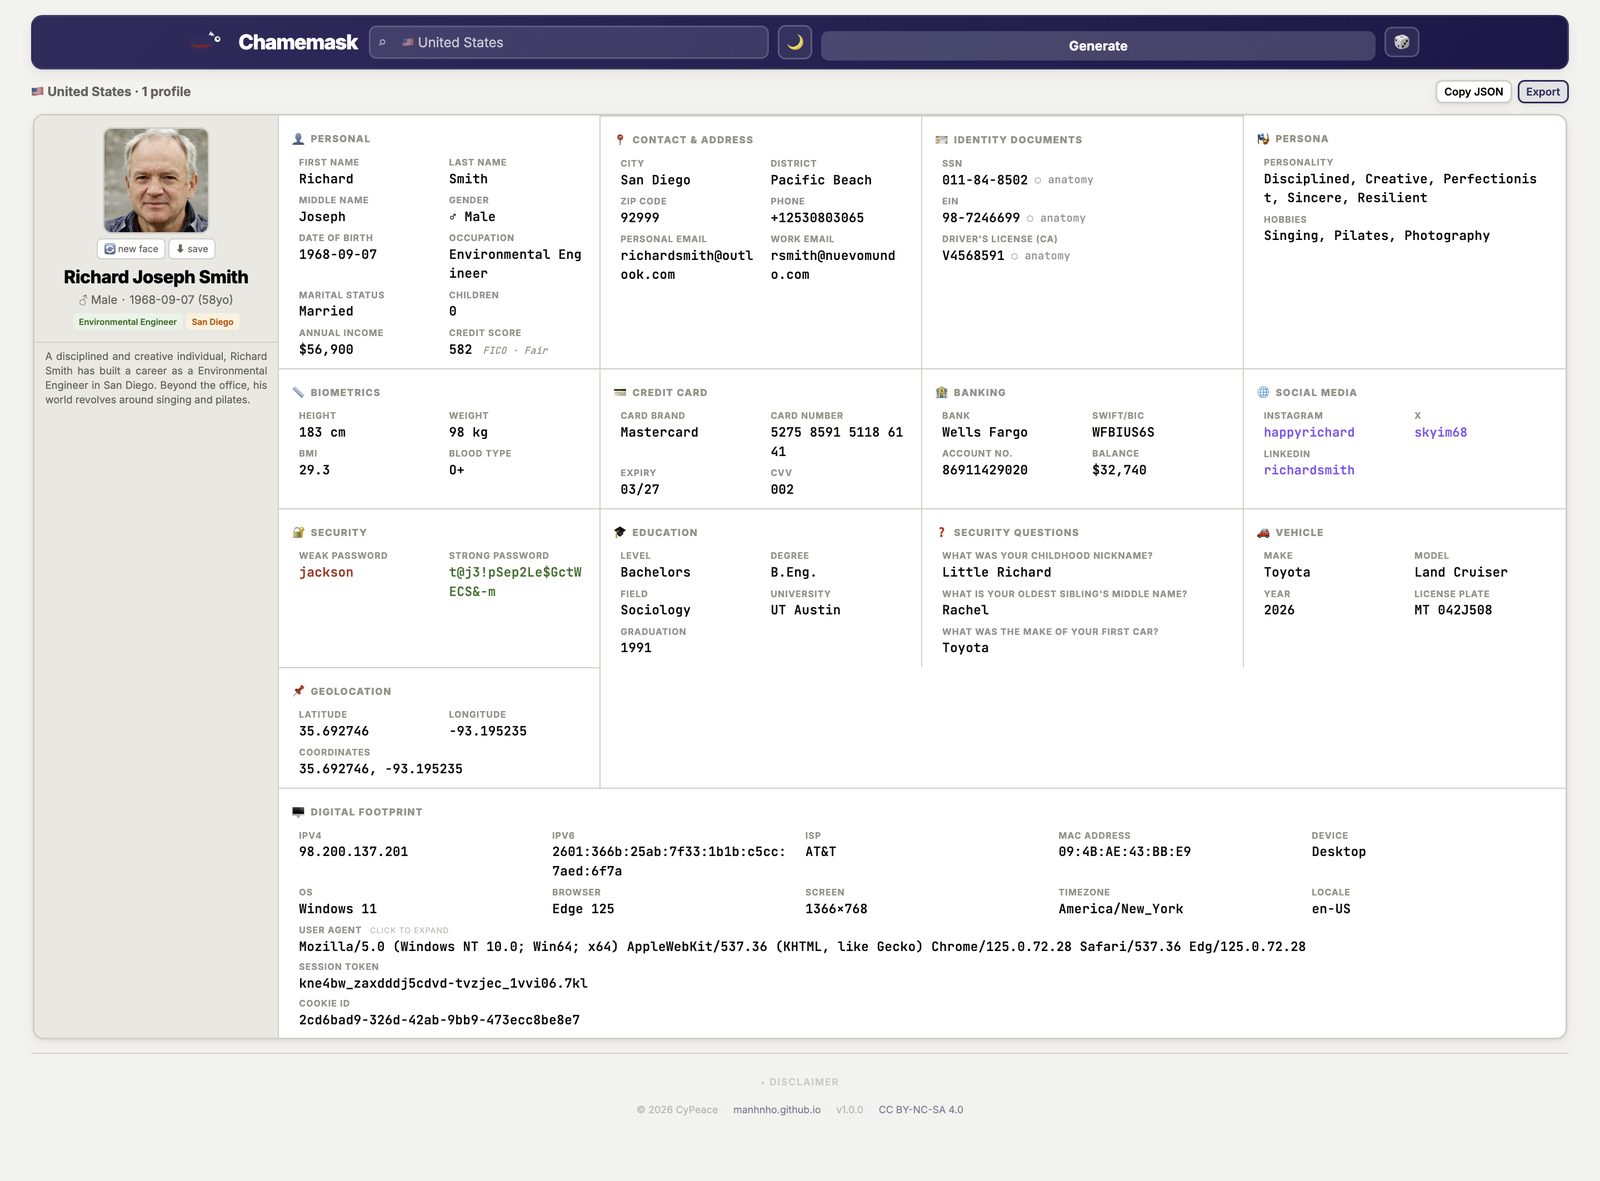 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。

 pwardle/not-a-mused
利用未记录的 Muse 听写端点设置的概念验证,允许本地非特权进程重定向听写流量以捕获提示并滥用应用访问权限。
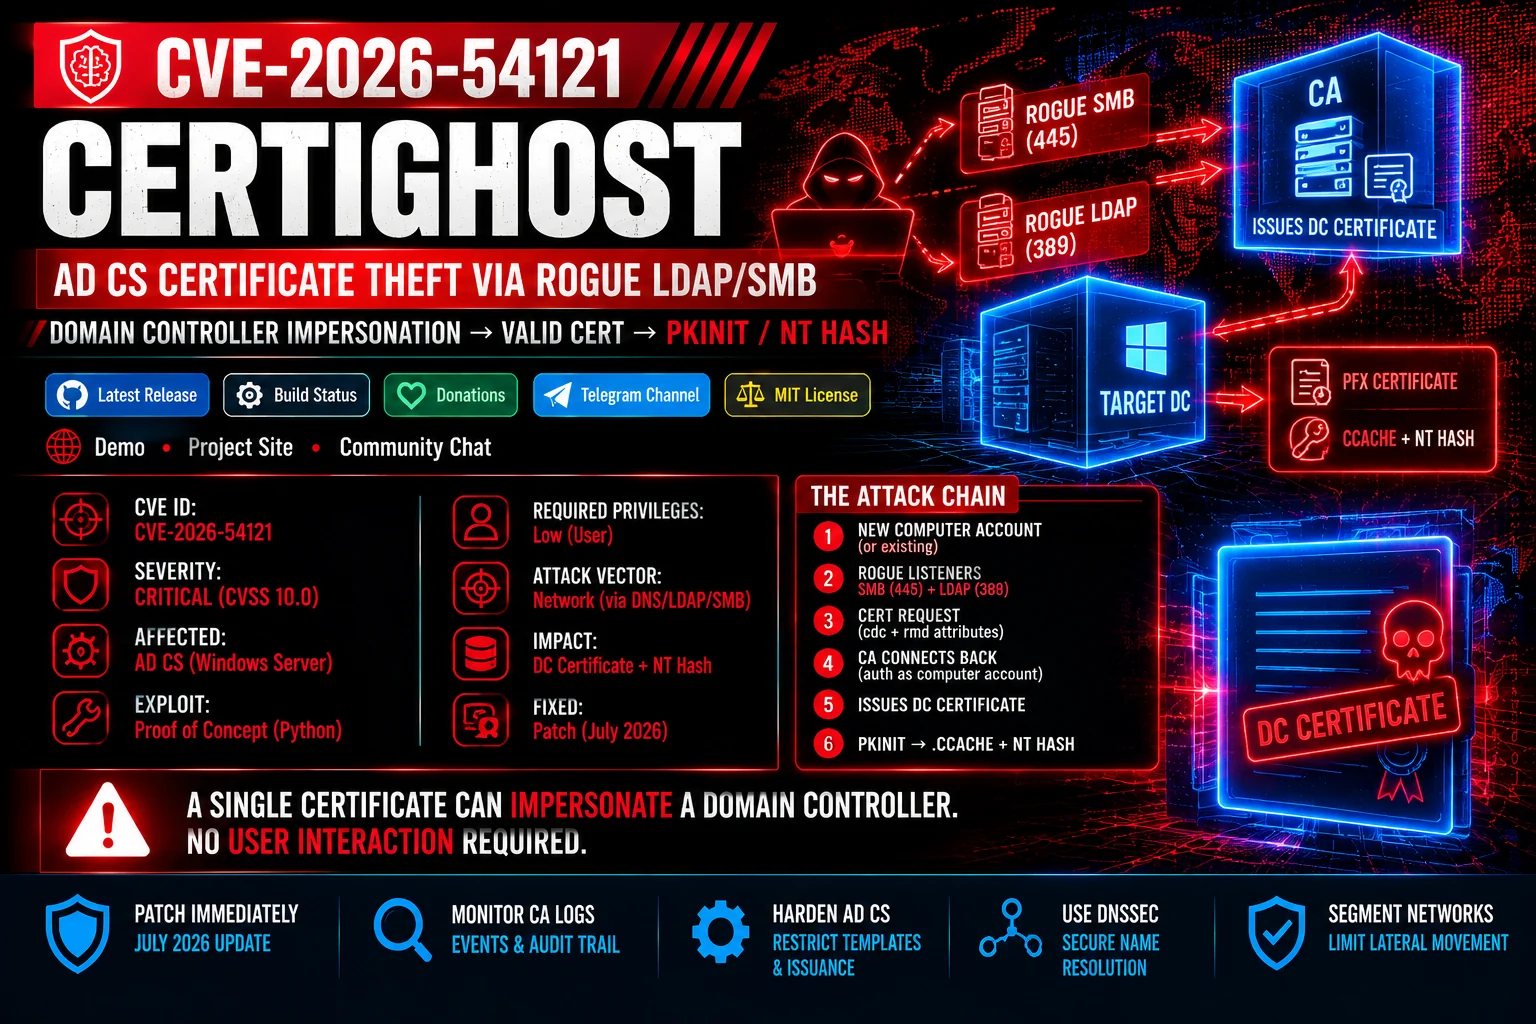 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
 0x4meliorate/mimic
无框架的浏览器中的浏览器 (BitB) - 无 iframe,无 frame-busting 问题。一个用于逼真钓鱼模拟的单脚本 Shadow DOM / MutationObserver 库,可通过反向代理轻松注入。
 trustedsec/reel
用于基于节点的活动、凭据捕获、SMTP 投递、验证码及可选浏览器凭据重放的网络钓鱼模拟与安全意识框架。
 drk1wi/modlishka
Modlishka. 反向代理。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。





