#1
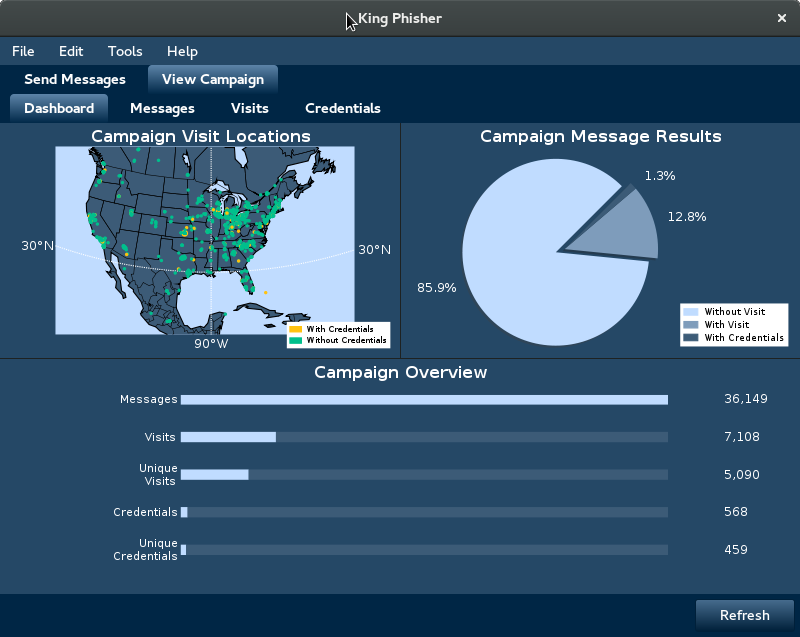
 crimsonforge-io/king-phisher
模拟逼真的钓鱼活动,实现凭证窃取、邮件跟踪和登录页面克隆,用于安全意识培训及授权渗透测试。
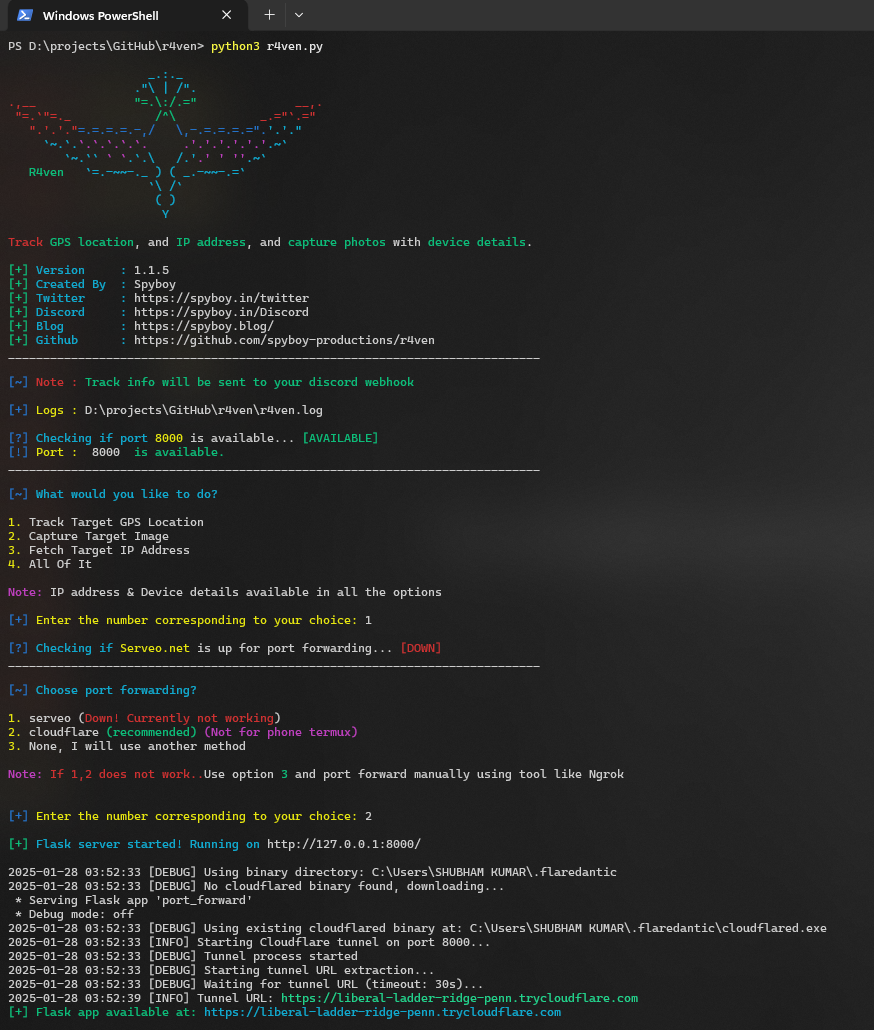 spyboy-productions/r4ven
跟踪用户的智能手机或PC的GPS位置,并捕获目标的照片,以及IP和设备信息。
 ustayready/credsniper
CredSniper 是一个网络钓鱼框架,使用 Python 微框架 Flask 和 Jinja2 模板,支持捕获双因素认证令牌。
 mandatoryprogrammer/thermoptic
一款下一代 HTTP 隐身代理,能够在协议栈的所有层面上完美地将请求伪装成 Chrome 浏览器。
 dec0ne/krbrelayup
KrbRelayUp - 一个通用的无修复本地权限提升工具,适用于未强制启用 LDAP 签名(默认设置)的 Windows 域环境。
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 kevin-robertson/inveighzero
.NET IPv4/IPv6 中间人工具,用于渗透测试人员
 antoniococo/runascs
RunasCs - Windows 内置 runas.exe 的 C# 开源版本
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
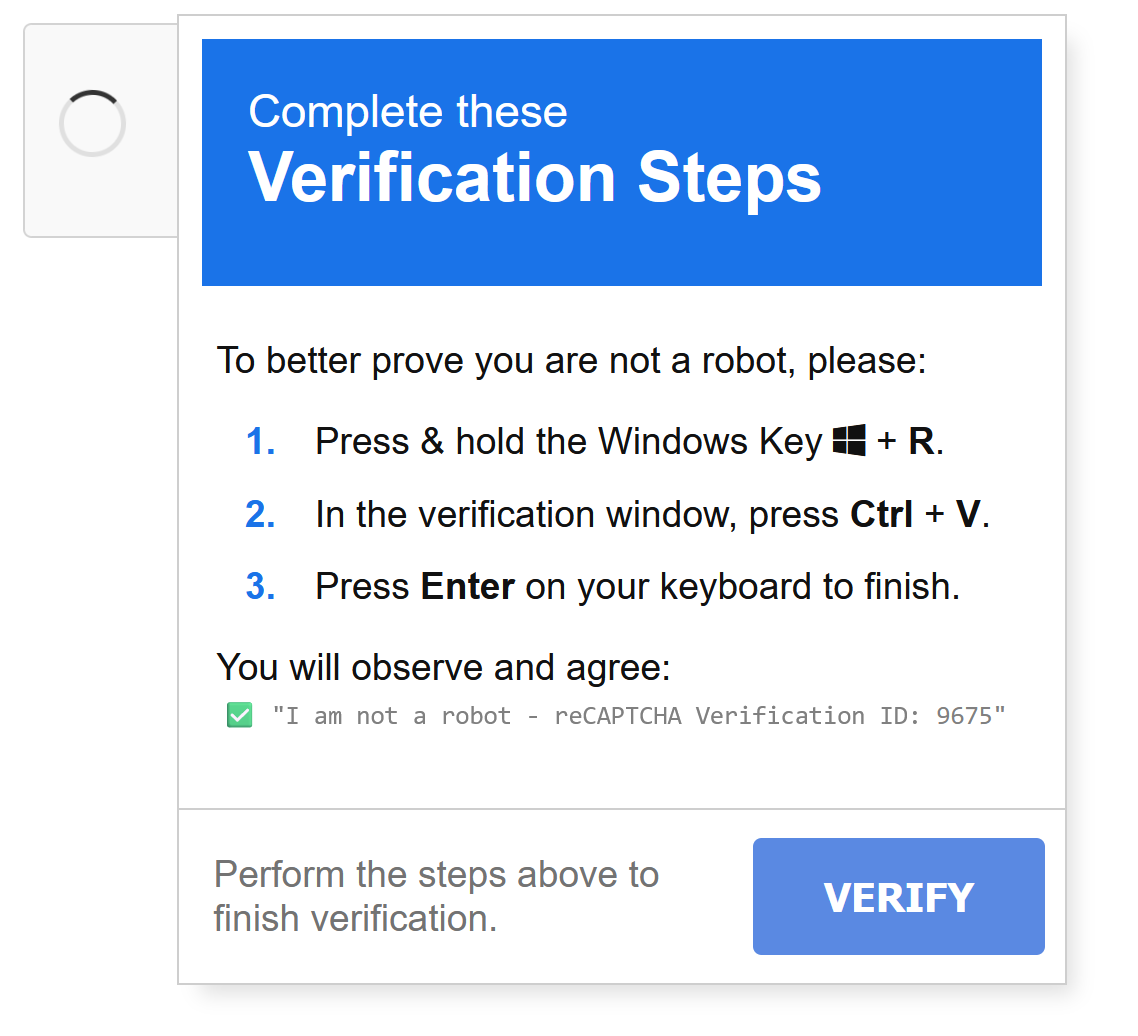 johnhammond/recaptcha-phish
使用虚假的reCAPTCHA进行网络钓鱼
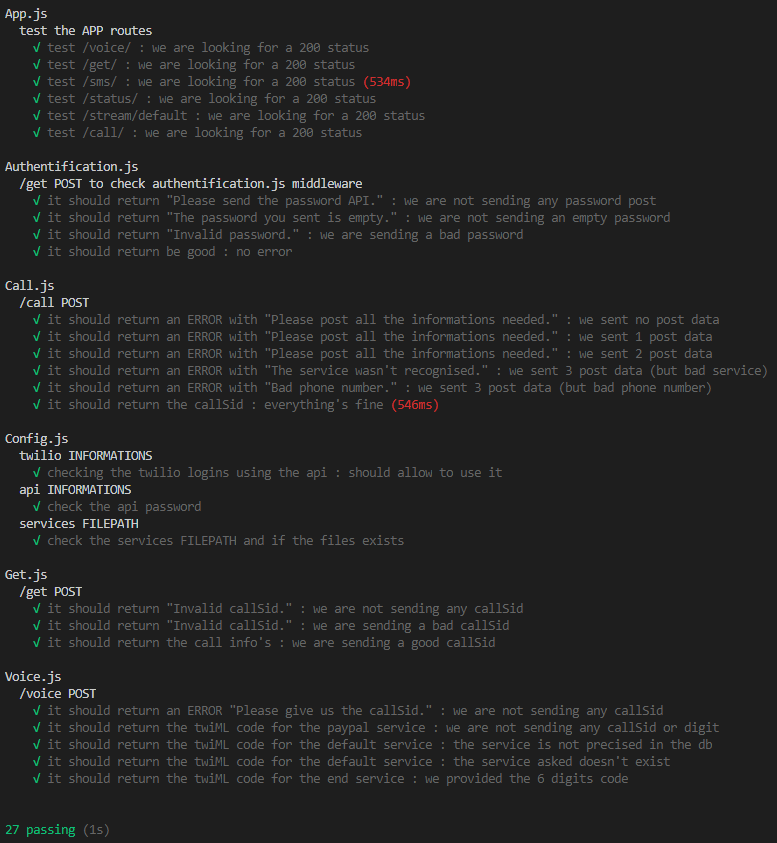 guallagang508/smsbotbypass
一次性密码(OTP)机器人
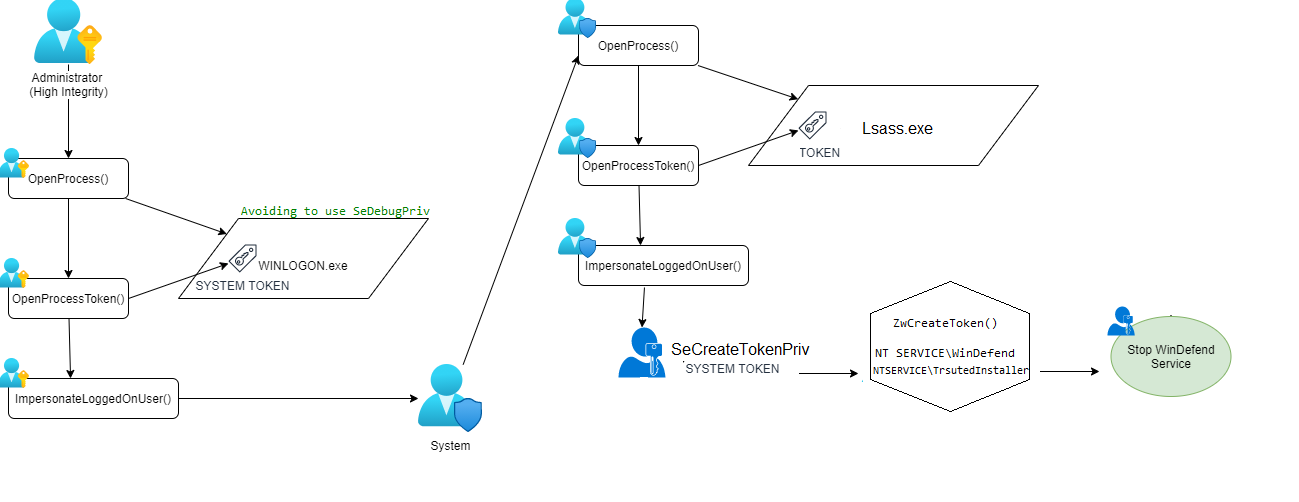 lab52io/stopdefender
停止 Windows Defender 程序化操作
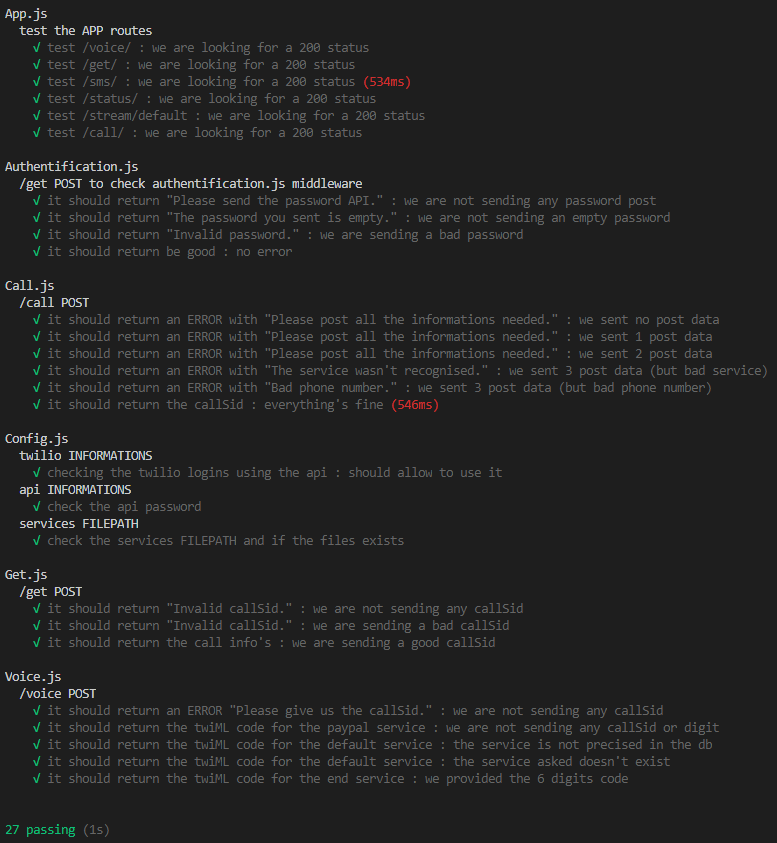 oriyomi12/otp-bot
通过 Discord 机器人和 API 自动化语音钓鱼电话,以拦截短信一次性密码,绕过 PayPal、Google、Instagram 和 3D Secure 的短信验证。
 jfmaes/lazysign
使用Windows二进制文件和bat文件的力量为二进制文件创建虚假证书。
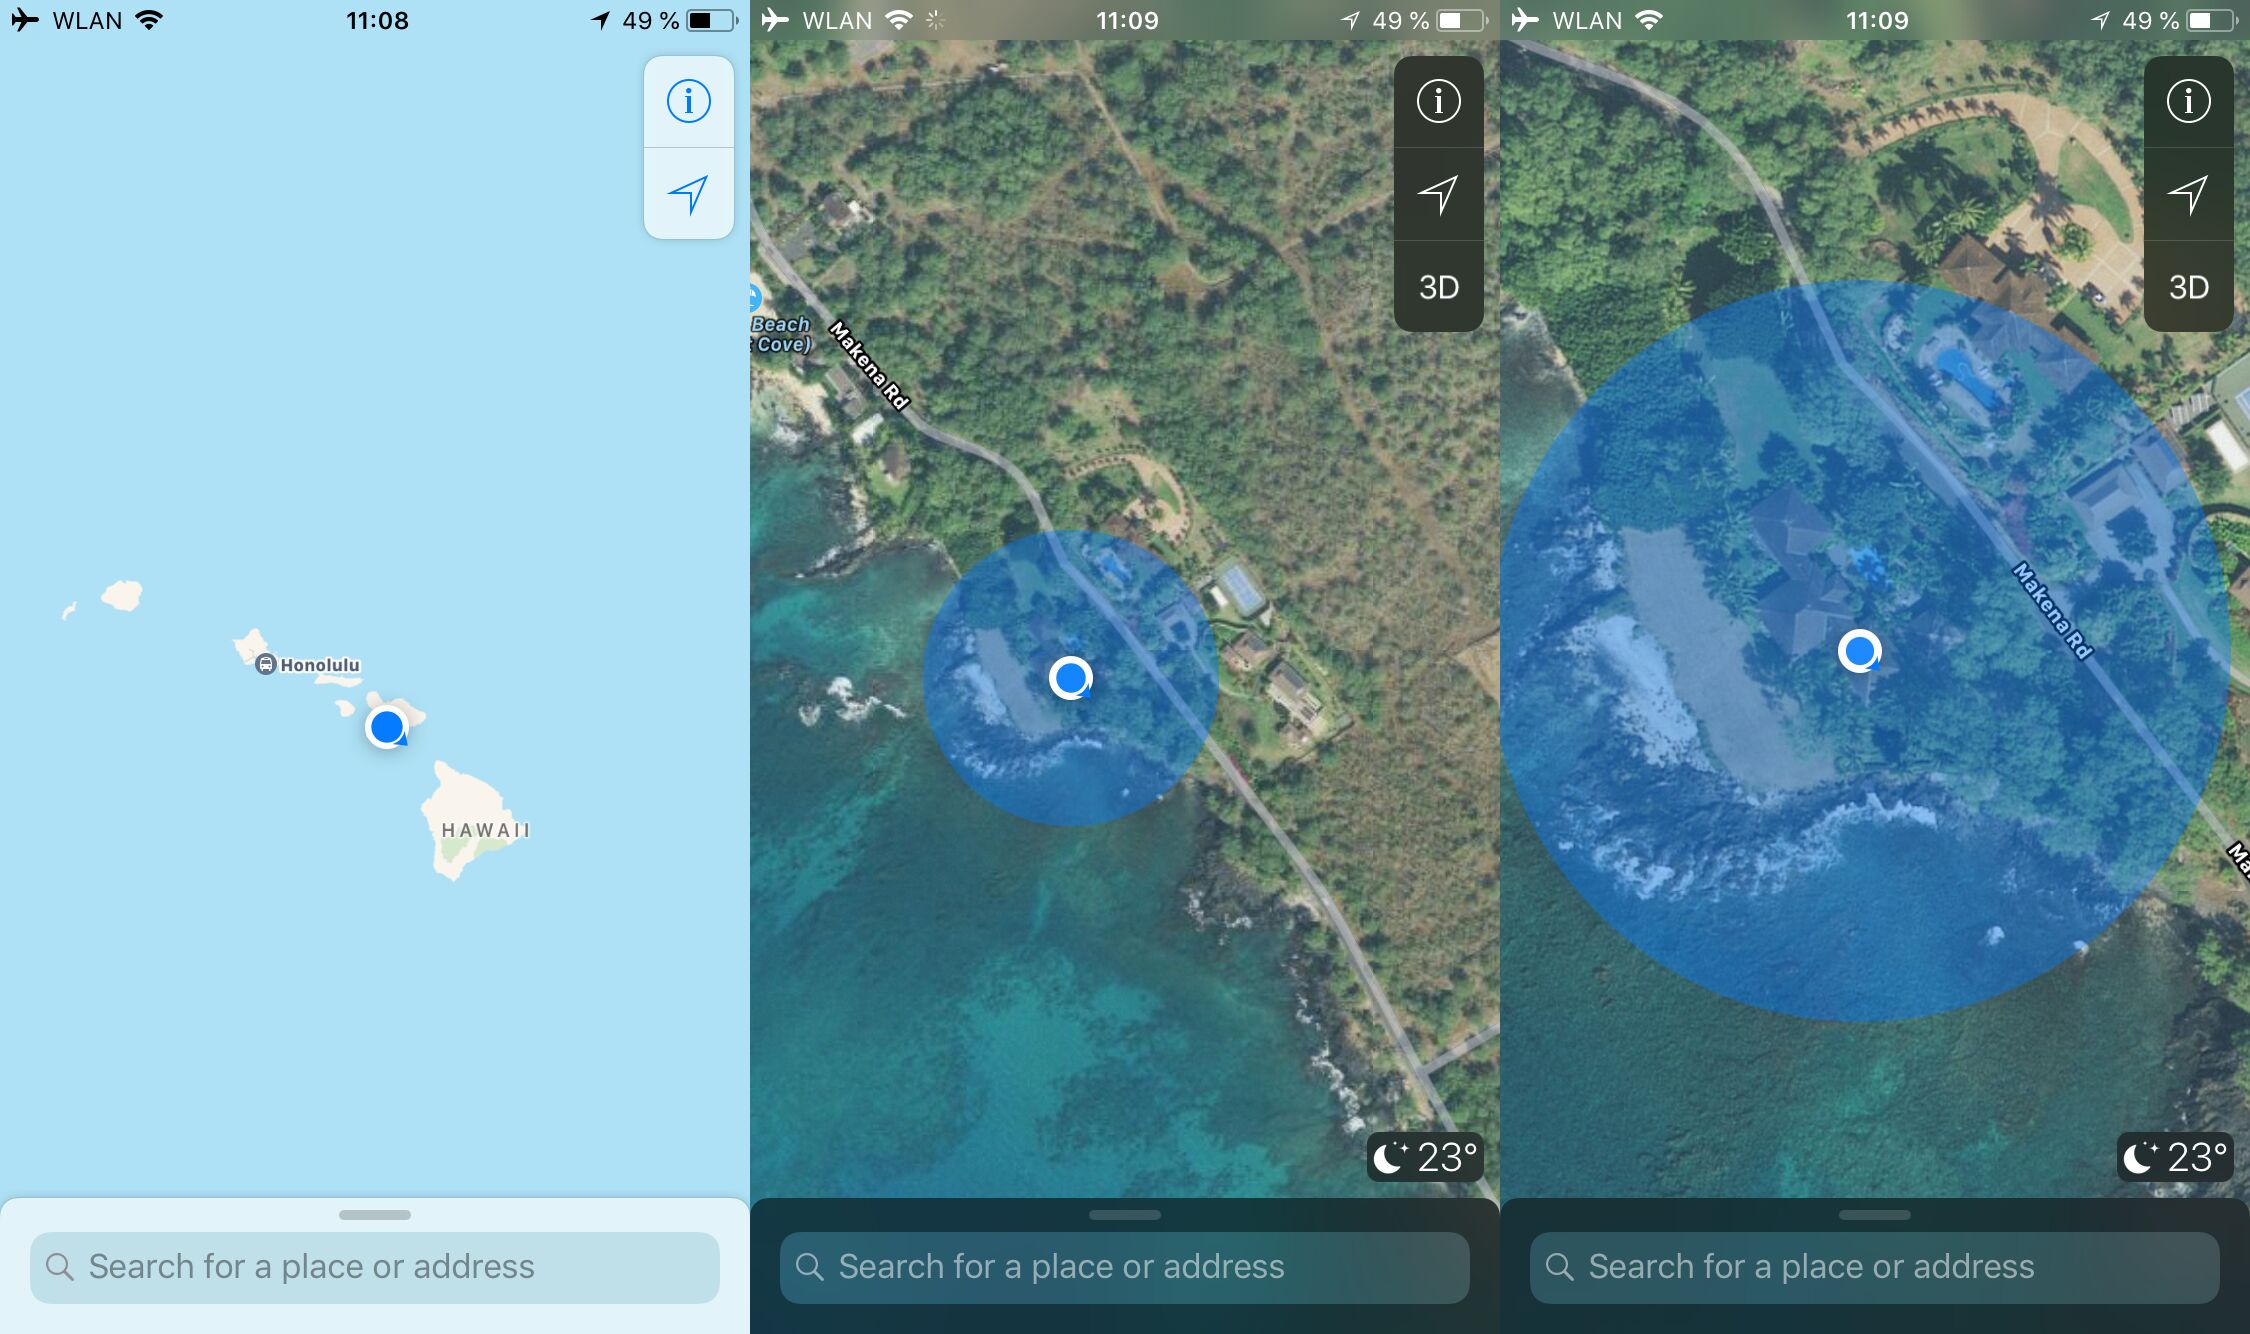 adamhrv/skylift
基于 ESP8266 / ESP32 的 Wi-Fi 地理定位欺骗
 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。