

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-3754 — CVE-2021-3754 的漏洞详情与利用 | Kitploit
工具/GitHubGitHub/7ragnarok7/cve-2021-3754
身份验证与授权漏洞分析漏洞利用Web应用程序漏洞利用身份与访问管理 (IAM)身份验证
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

CVE-2021-3754 的漏洞详情与利用

查看仓库
1254天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

CVE-2021-3754

本仓库记录了由 Anurag Mondal(7Ragnarok7)于 2021 年 8 月 21 日发现并报告的 CVE-2021-3754 的漏洞详情与利用方法

指标

  • CWE-20:输入验证不当
  • CVSS:5.3(中危)

描述

在 Apache Keycloak 和 Redhat SSO 中发现了一个缺陷,攻击者可以注册一个与任何现有用户的电子邮件 ID 相同的用户名。
这是由于用户名在电子邮件之前被评估所导致的。 Keycloak 允许使用电子邮件作为用户名,并且不检查使用该电子邮件的账户是否已存在。
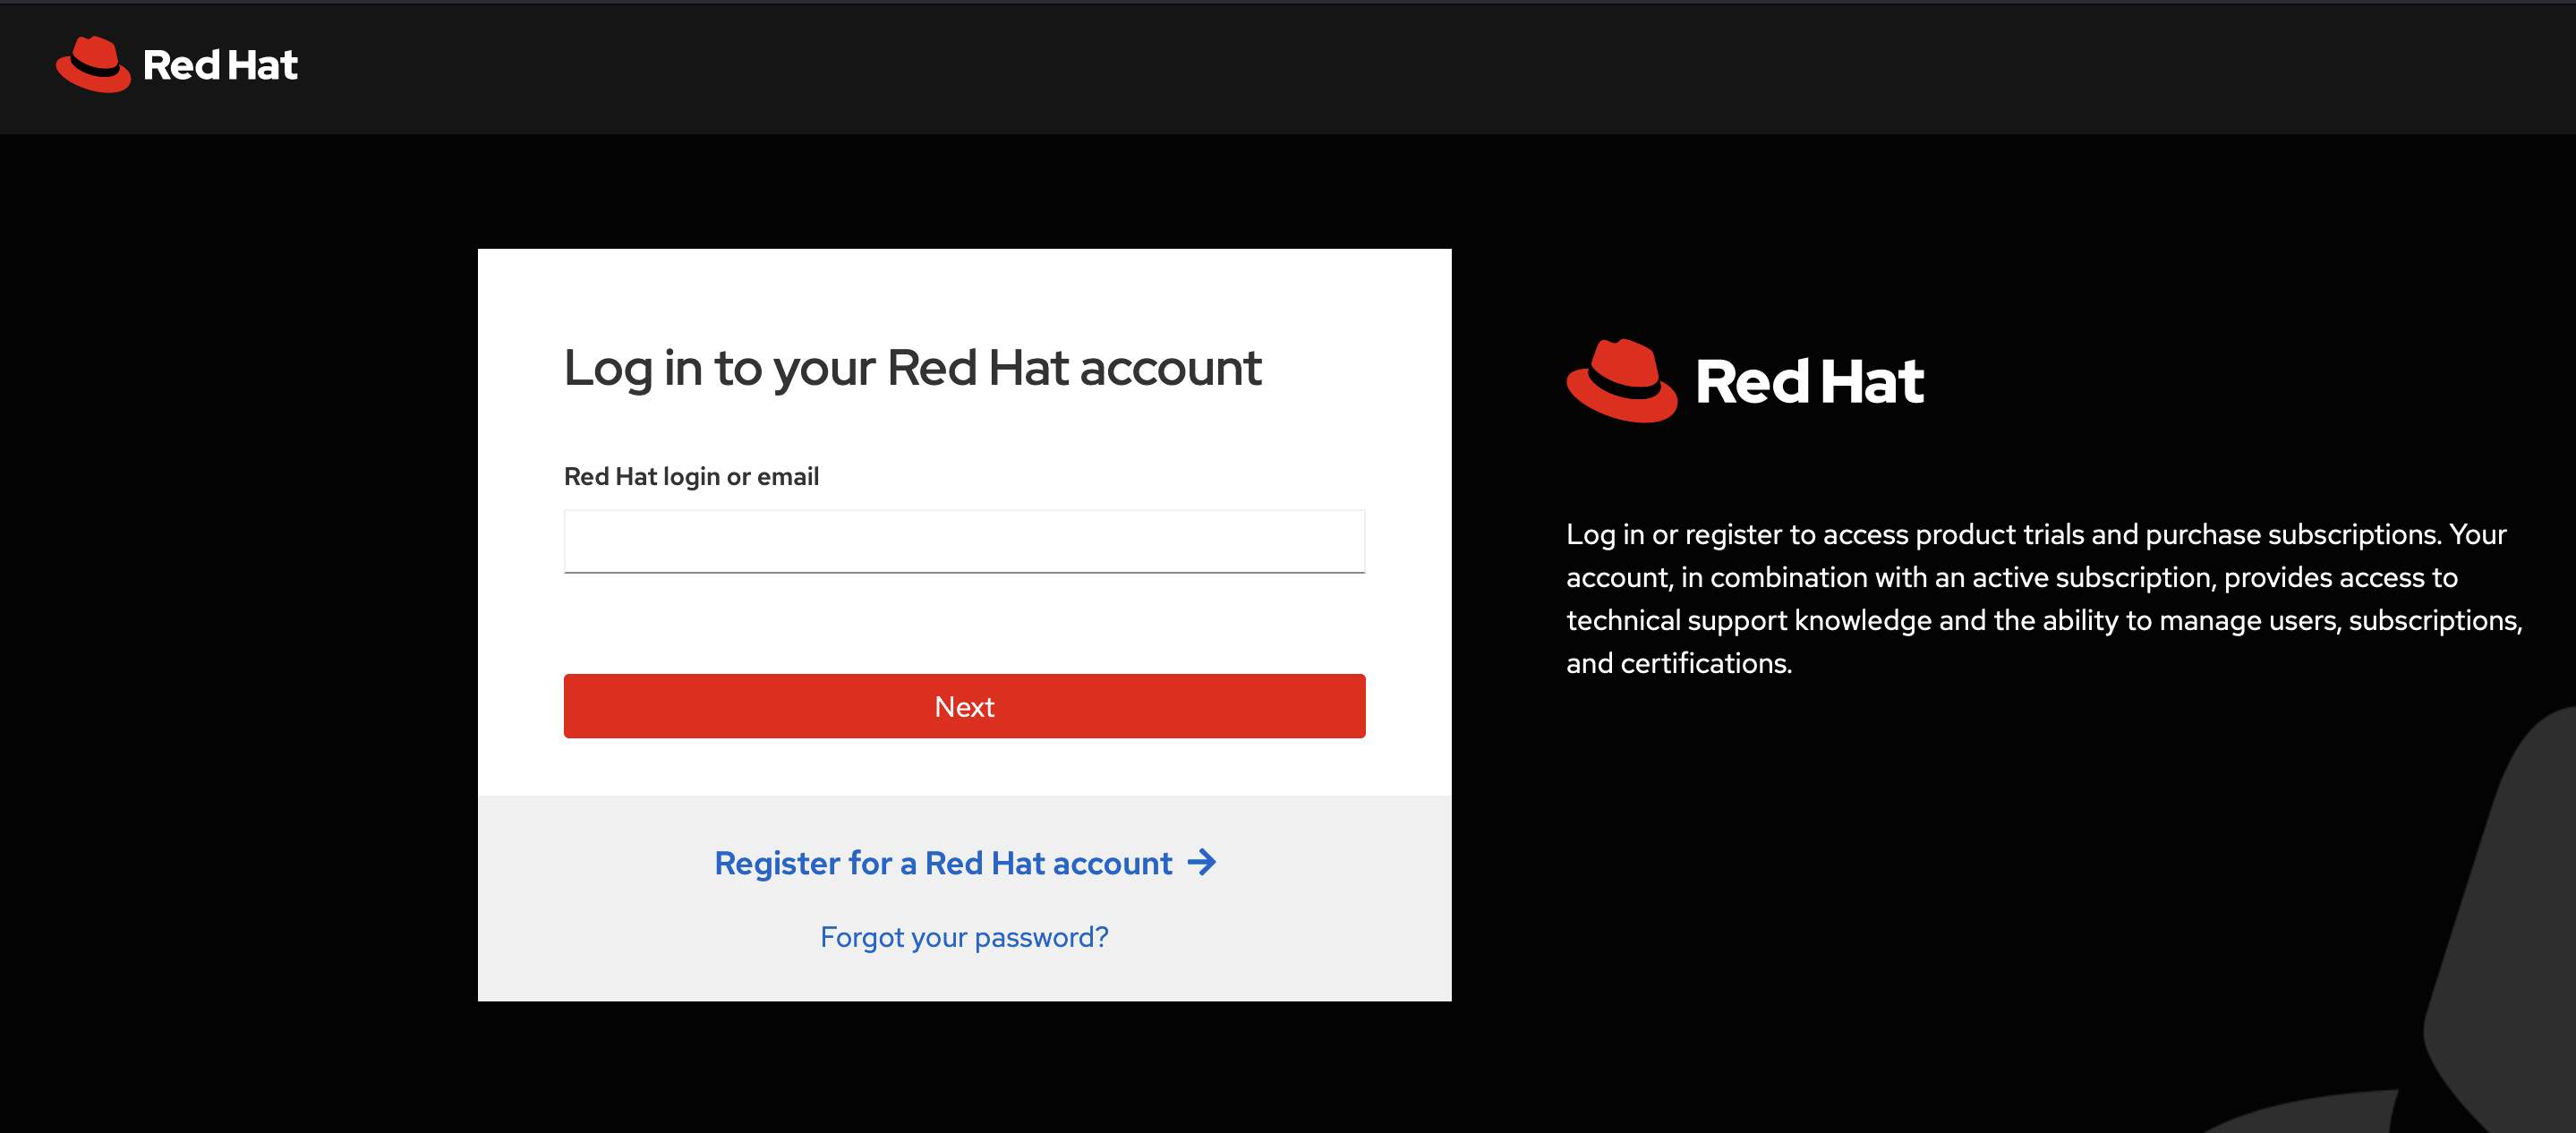
login

影响

上述行为会导致用户忘记密码时无法收到密码恢复邮件,从而暂时将用户锁定在其账户之外。
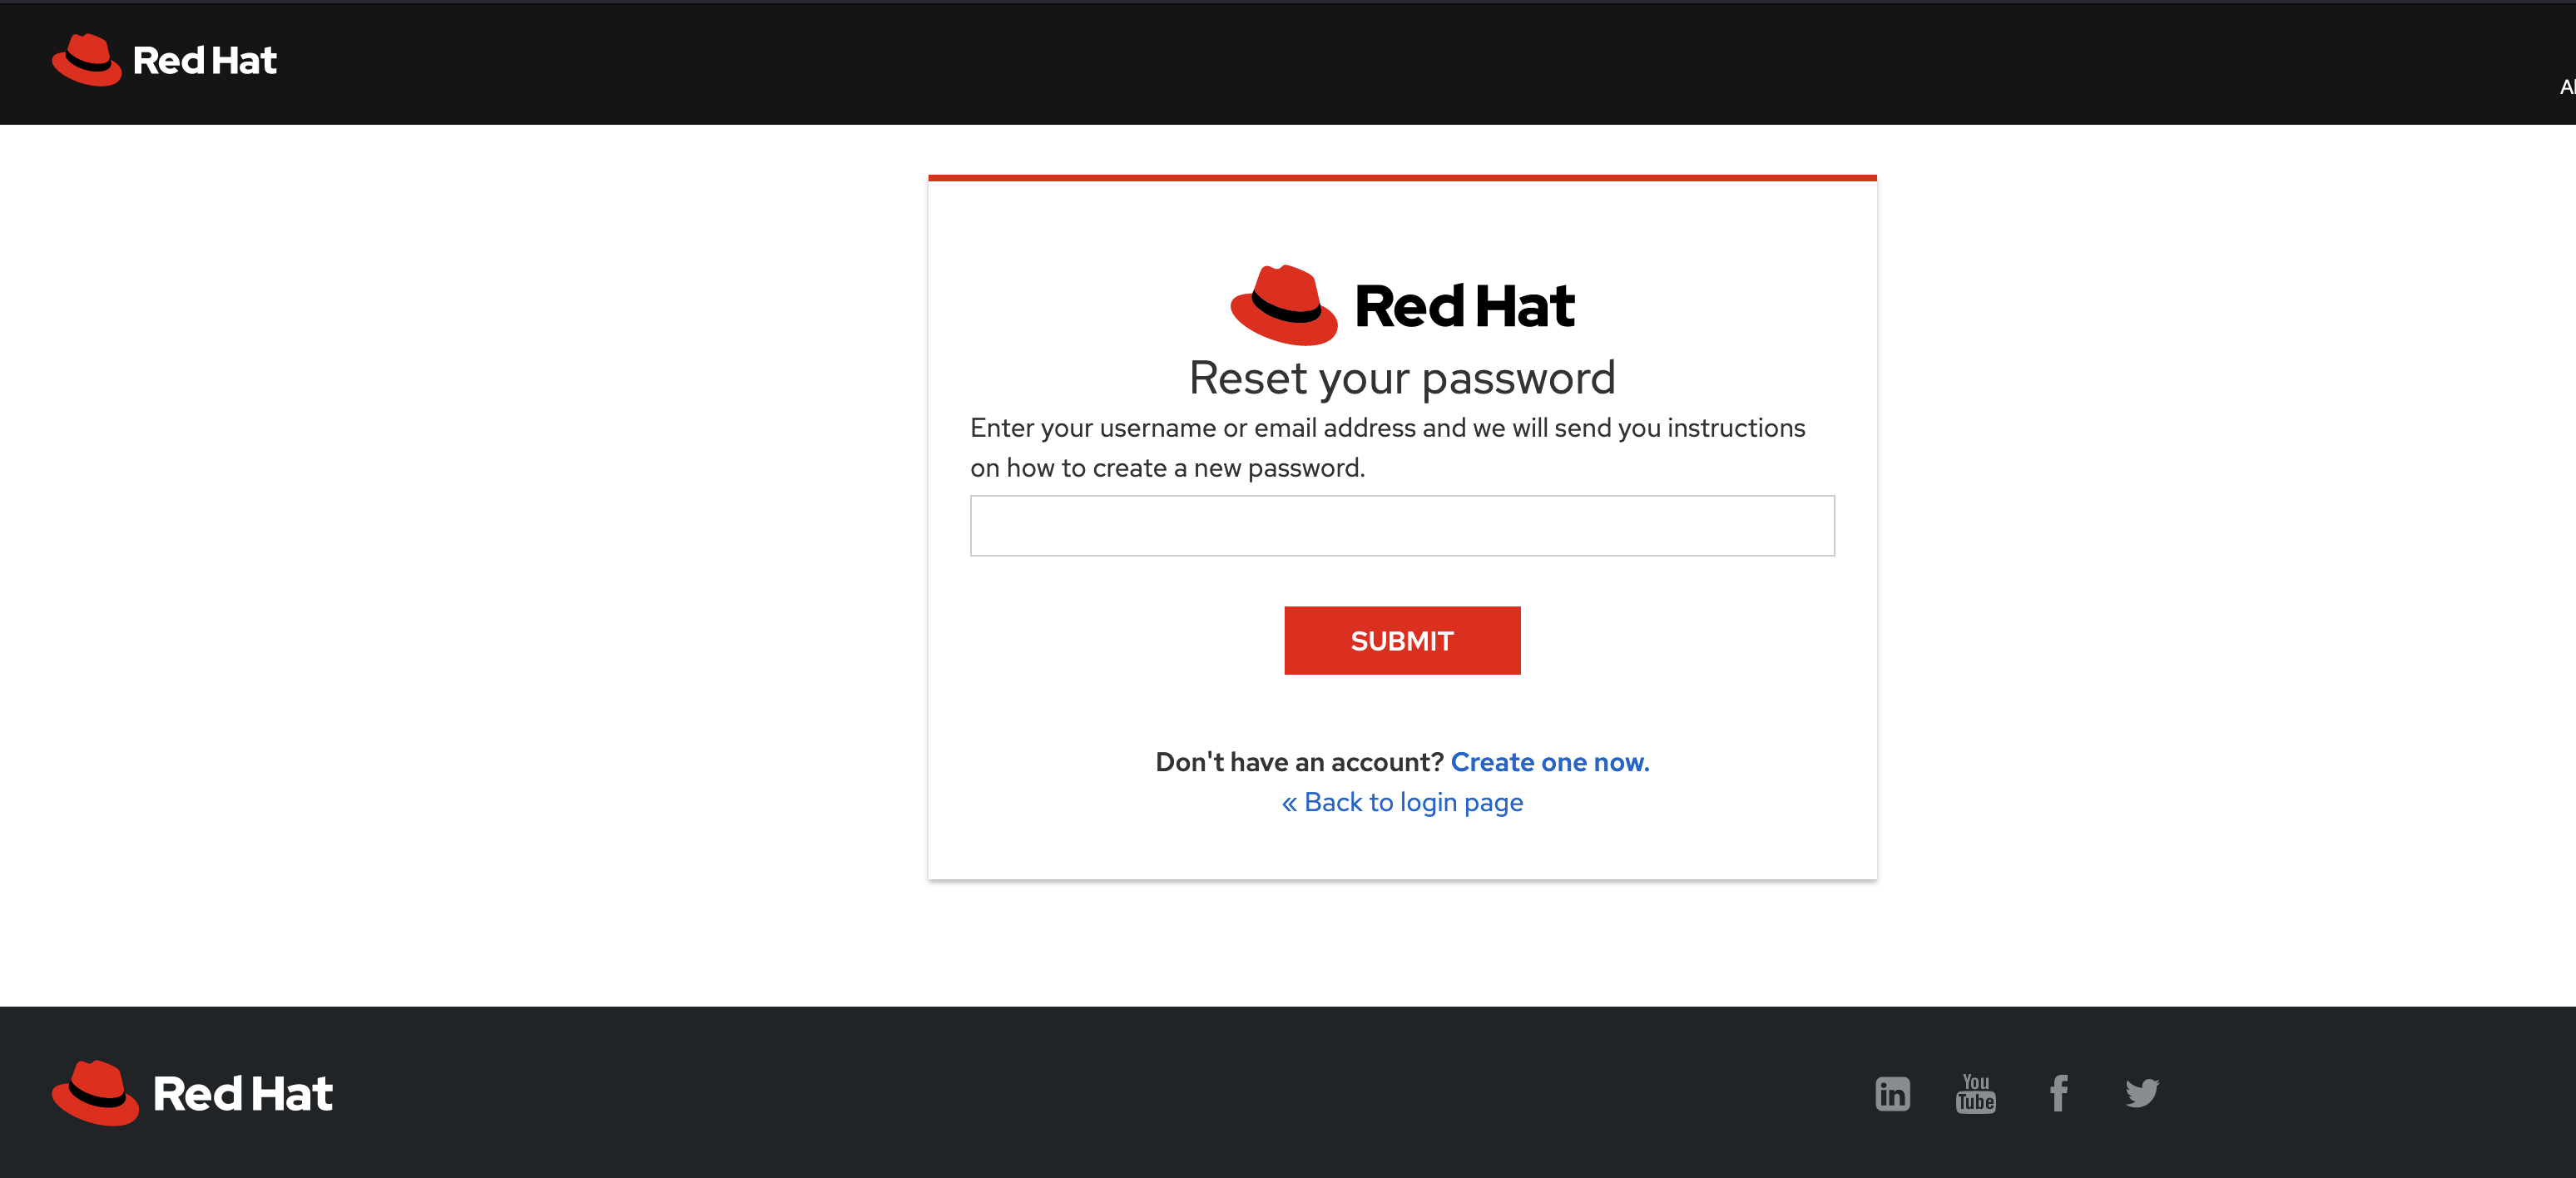
forgot password

缓解措施(由 Redhat 建议)

变通方法是启用“Email as username”标志,或在登录设置中禁用“Login with email”。
参考
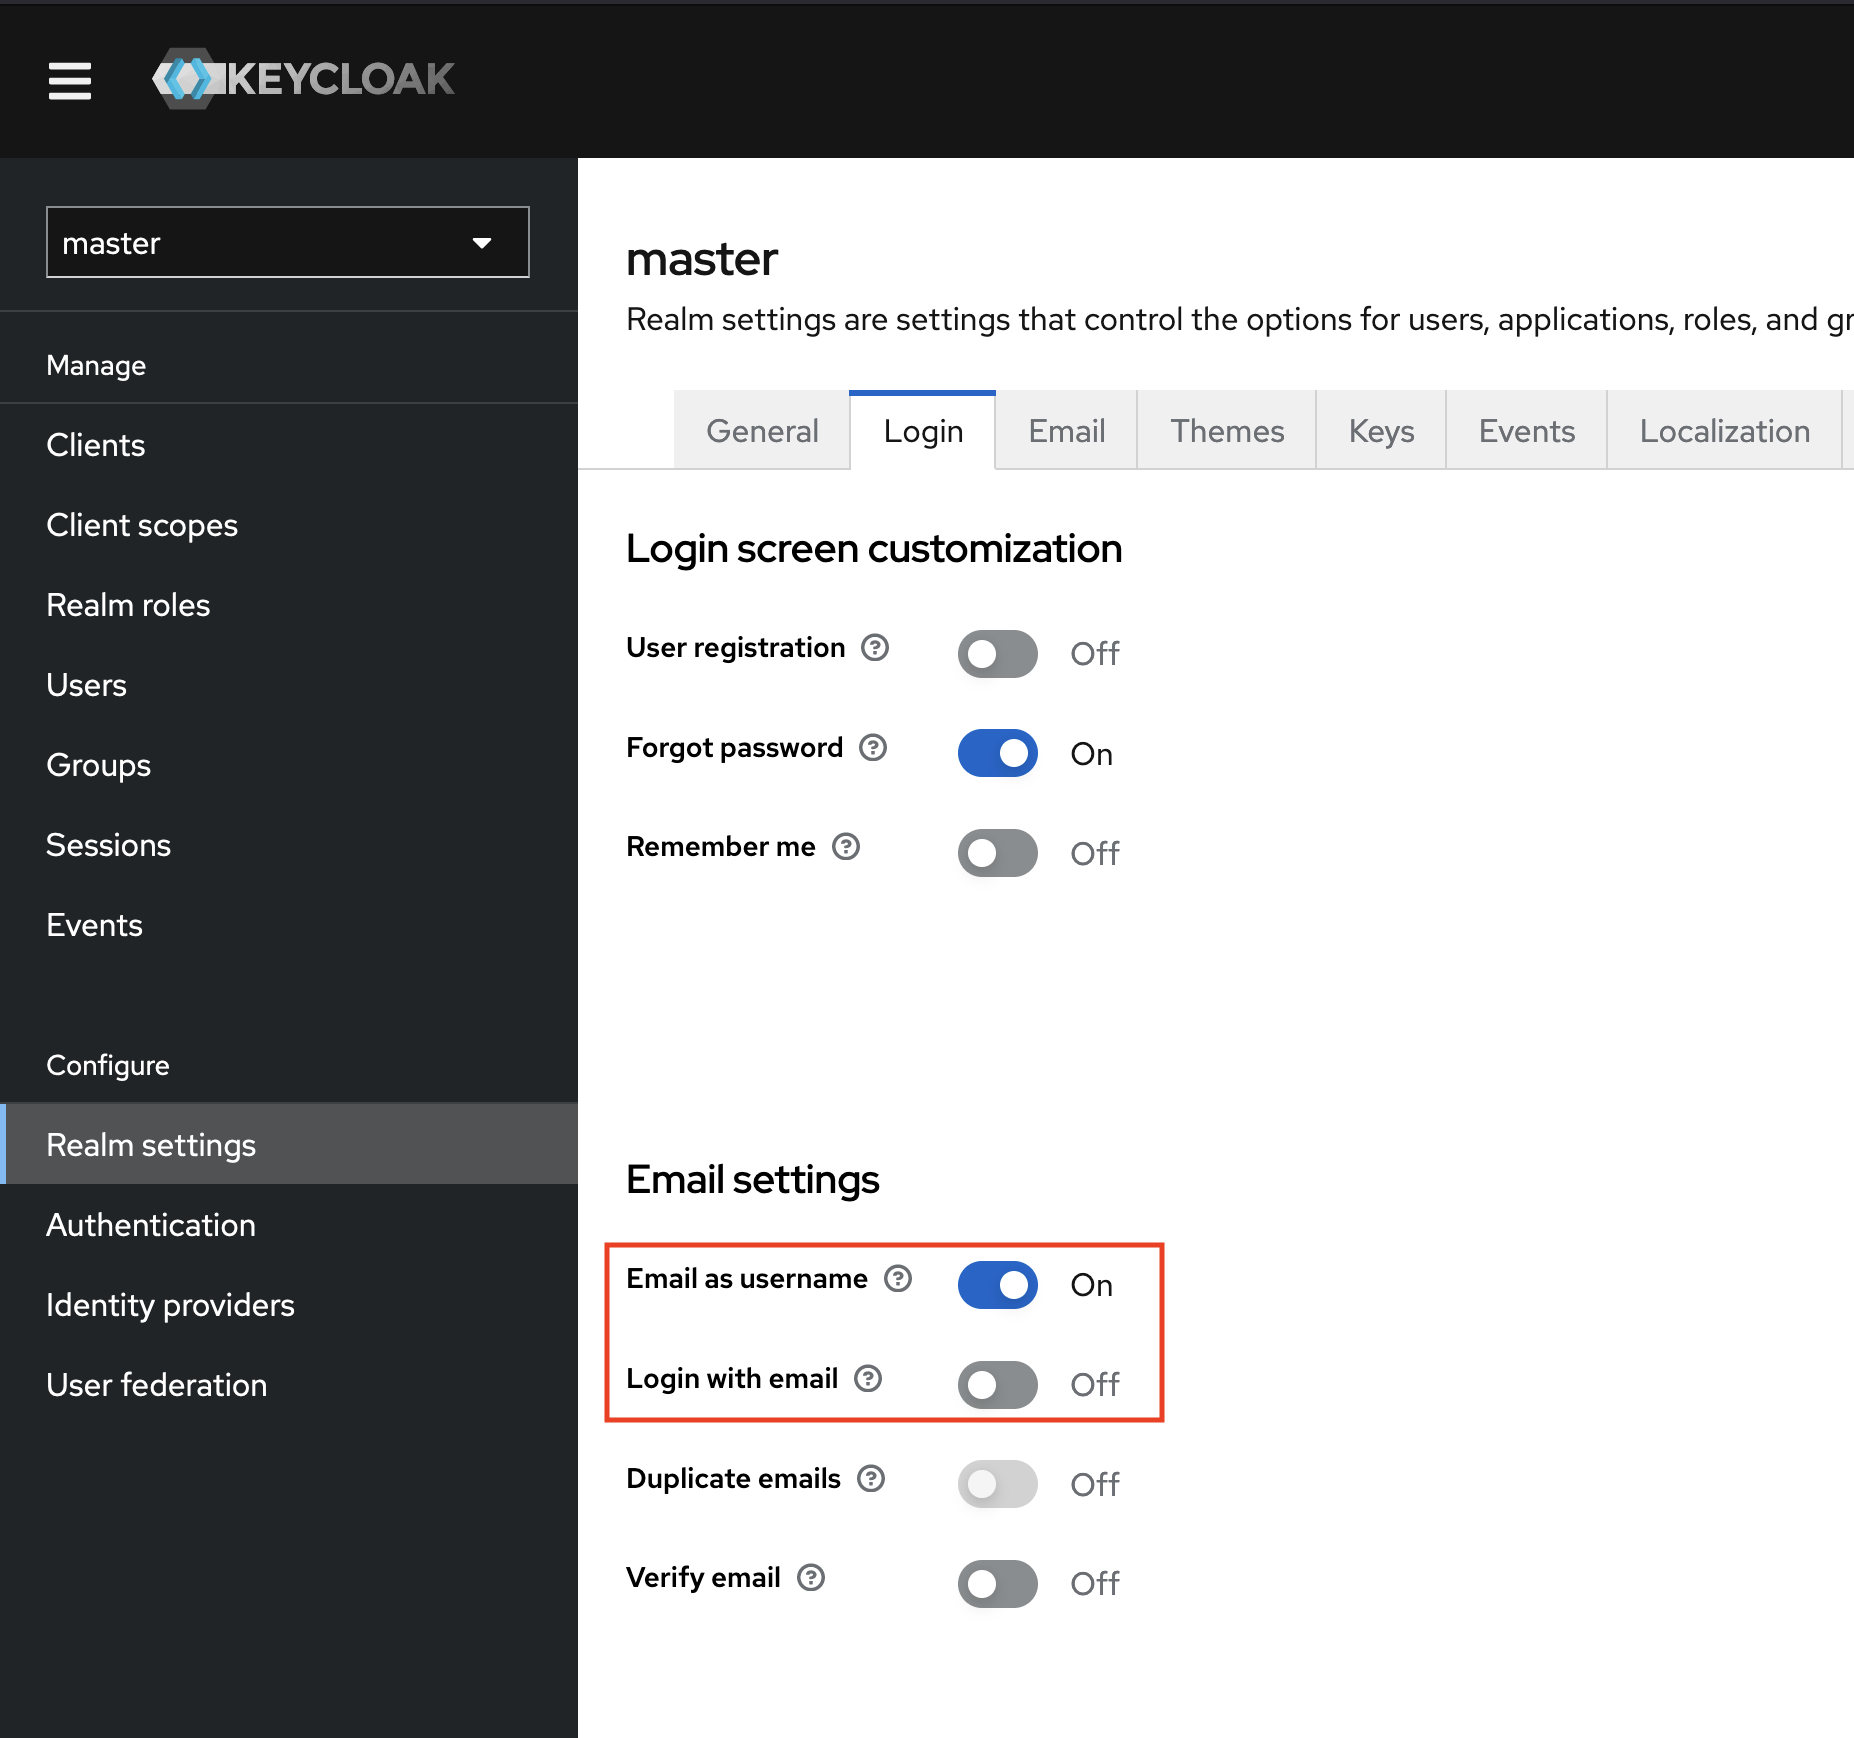
settings

概念验证/利用

以下是我最初向 Redhat 报告的概念验证视频,其中演示了完整的漏洞及利用步骤:

备注

  • 请注意,Redhat 建议的变通方法是临时的,输入验证不当的根本问题尚未由 Redhat/Keycloak 修复。
  • 请注意,上述 Redhat 针对 keycloak 建议的缓解措施尚未经过我本人的测试和验证。
  • 请注意,如果您在任何产品或应用程序中使用 keycloak/Redhat SSO,您仍然存在漏洞。我已验证 Redhat SSO 至今仍受此问题影响。
  • 如果您使用 keycloak 且未正确配置登录屏幕设置,您可能仍然存在漏洞。
  • 更新 - 此漏洞已在 KEYCLOAK 24.0.1 版本中修复(https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

重要链接

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
下载工具