#1
 mx-moth/flask-saml2
Flask库,用于构建SAML服务提供者和身份提供者
 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
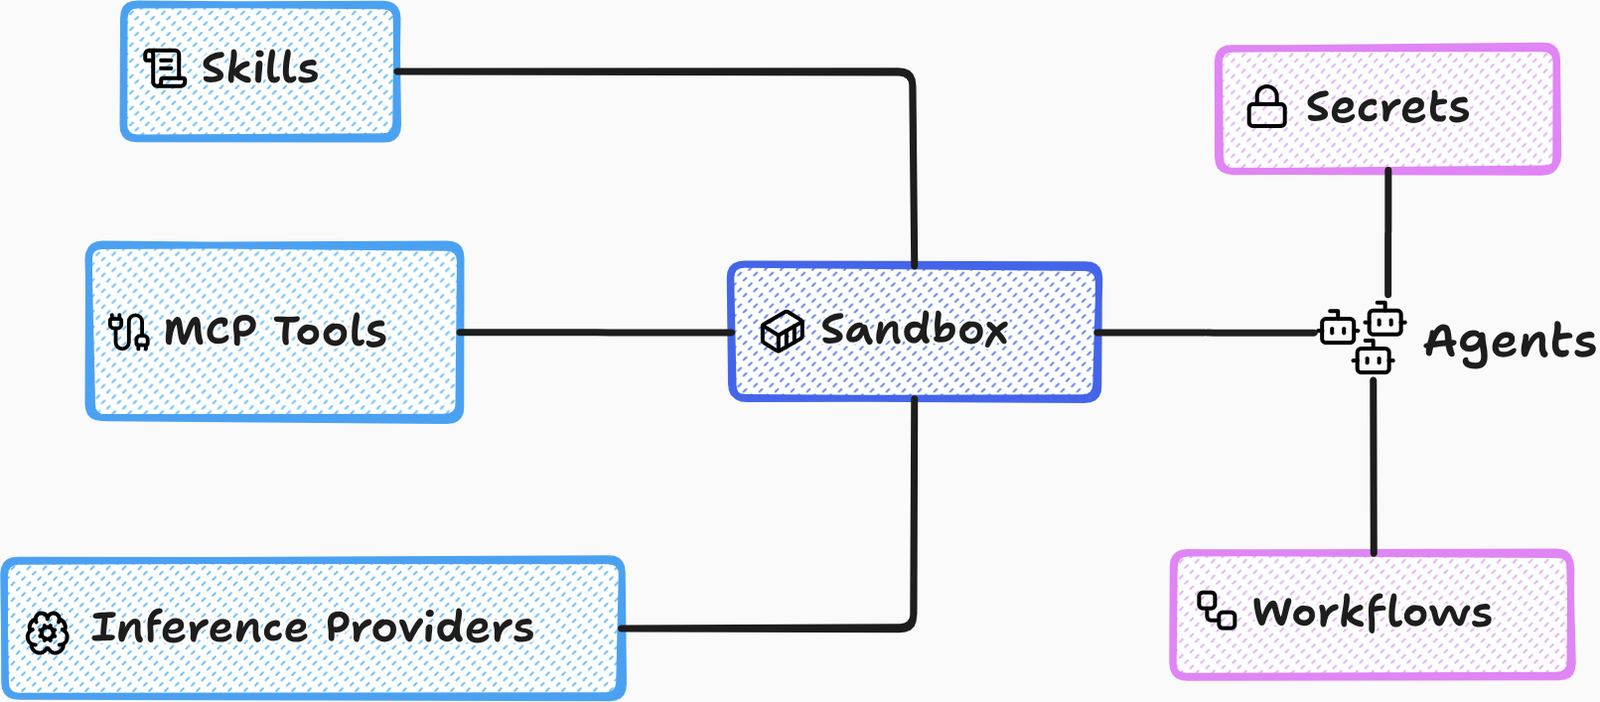 accuknox/agentz
零信任智能体AI平台。支持SaaS和本地(隔离网络)部署。
 portswigger/oauth-scan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 的安全性
 rhinosecuritylabs/iamactionhunter
一个AWS IAM策略语句解析与查询工具。
 praetorian-inc/oauthseeker
一个恶意OAuth应用程序,可用于针对Microsoft Azure和Office365用户的内部和外部钓鱼攻击。
 aydinnyunus/cve-2025-29927
CVE-2025-29927 概念验证
 henkru/cs-token-vault
内存中的令牌保险库BOF,适用于Cobalt Strike
 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
 blacksky-algorithms/atproto
AT协议参考实现的一个分支,包含性能优化的AppView、基于Rust的firehose索引器、Redis缓存,以及面向大规模自托管社交网络的社区功能。
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
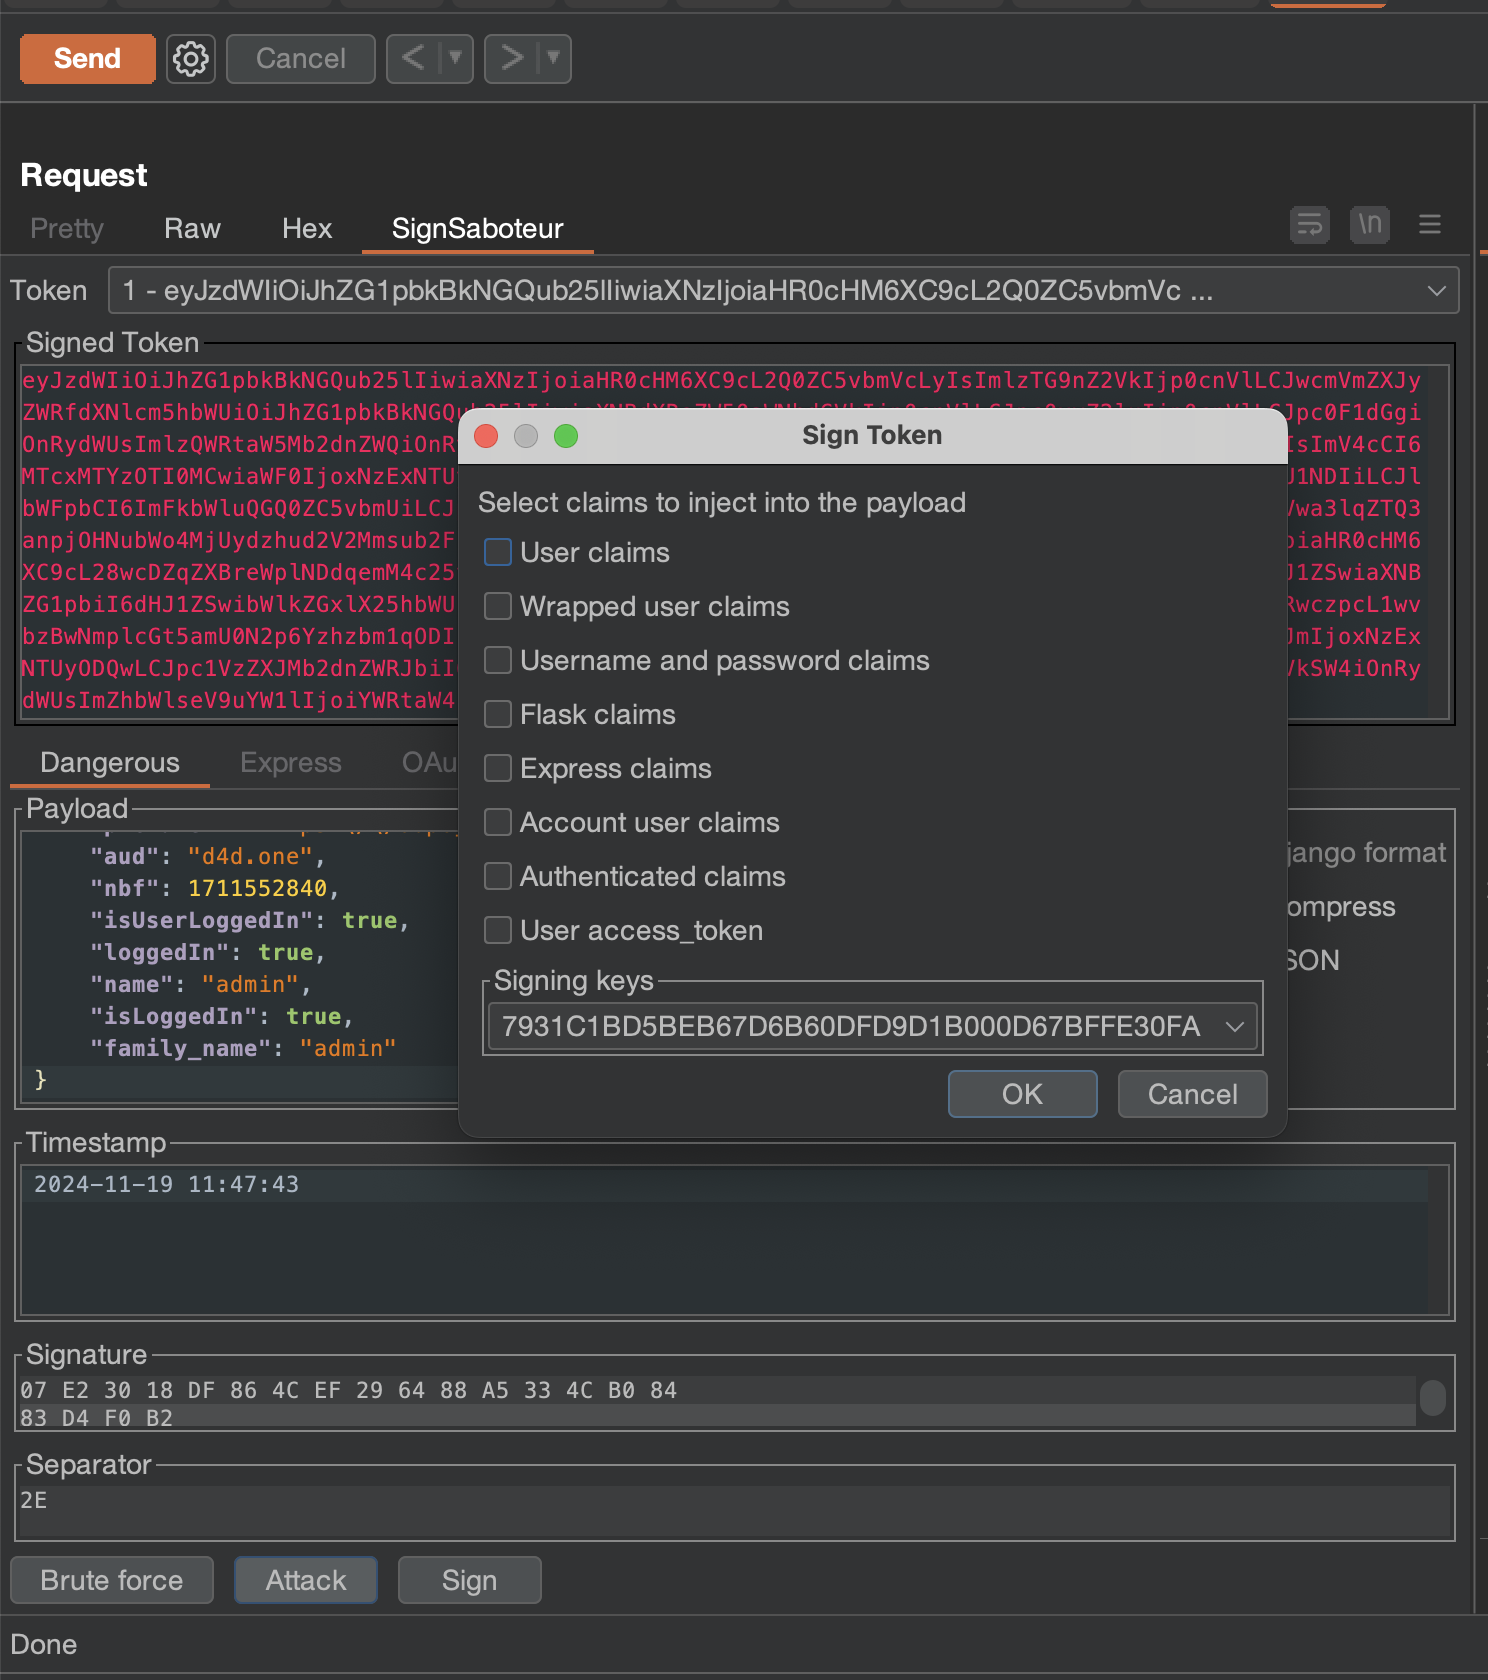 d0ge/sign-saboteur
SignSaboteur 是一个 Burp Suite 扩展,用于编辑、签名和验证各种已签名的 Web 令牌。
 ustayready/thunderstorm
一个收集与推导引擎。它映射你的环境,评估有效权限与信任关系,并将完整的攻击图写入单个 .rage.ndjson 文件。它是其他一切组件的输入。
 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。
 eshlomo1/cloudsec
精通云利用艺术。一个面向进攻性安全研究员和红队成员的专用资源,专注于武器化漏洞并跨Azure、Entra ID、AWS和M365模拟高级攻击。
 ymsniper/noeyes
安全的终端聊天。端到端加密,零元数据盲转发服务器。PyNaCl XSalsa20-Poly1305 + Ed25519 + 前向保密。跨平台 Python。
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 的概念验证漏洞利用程序,可伪造 JWT 令牌、绕过身份验证、自动发现元数据,并通过 SID 枚举冒充站点管理员。