#1
 agentrust-io/cmcp
cMCP:机密 MCP 网关。针对 MCP 工具调用的硬件认证策略执行。
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
 haidang-infosec/phantom-grid
一个由eBPF驱动的主动防御系统,可将你的Linux服务器转变为欺骗性蜜罐。具备透明流量重定向、操作系统指纹欺骗、内核级DLP以及零信任SSH访问(SPA)等功能。
 drunkf0x/adspider
使用复制元数据监控 Active Directory 中的更改
 breakfix/sharpscom
用于与 SCOM 交互的 C# 实用工具
 quarkslab/android-hardware-attestation-demo
一个 Android 硬件认证演示
 snizi/cve-2026-18963-exploit
针对 Keycloak CVE-2026-18963 的漏洞利用程序,可通过重置凭据绕过实现未认证账户接管。包括安全检测、非破坏性验证、完全接管、用户名枚举,以及一个包含易受攻击版本和已修补版本的实验环境。
 farenhytee/database-sentinel
面向 Supabase 的开源安全审计工具:一个只读 MCP 服务器、一个 CLI 代理和一个 Claude Skill。可发现 RLS 配置错误、暴露的密钥和高风险函数,并返回带有修复 SQL 的评分报告。托管版本:Locksoup。
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 认证绕过(CVE-2024-45409)利用
 portswigger/auto-repeater
使用Burp Suite的自动化HTTP请求重放
 sourceincite/cve-2021-24085
CVE-2021-24085的概念验证漏洞利用:通过msExchEcpCanary令牌伪造实现基于CSRF的Microsoft Exchange Server权限提升,从而能够接管账户。
 t94j0/adexplorersnapshot-rs
将 Active Directory Explorer 快照(.dat)文件转换为 BloodHound CE JSON 存档,用于基于图的 AD 攻击路径分析与侦察。
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
针对 ConnectWise ScreenConnect 身份验证绕过的概念验证(PoC)漏洞利用,可添加管理用户,作为远程命令执行(RCE)的第一步。
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管
 ccob/pivert
在 Windows 上使用 PFX 证书和私钥模拟 NIST SP 800-73 PIV 智能卡,为 RDP、Citrix 和 VMware Horizon 会话启用智能卡身份验证。
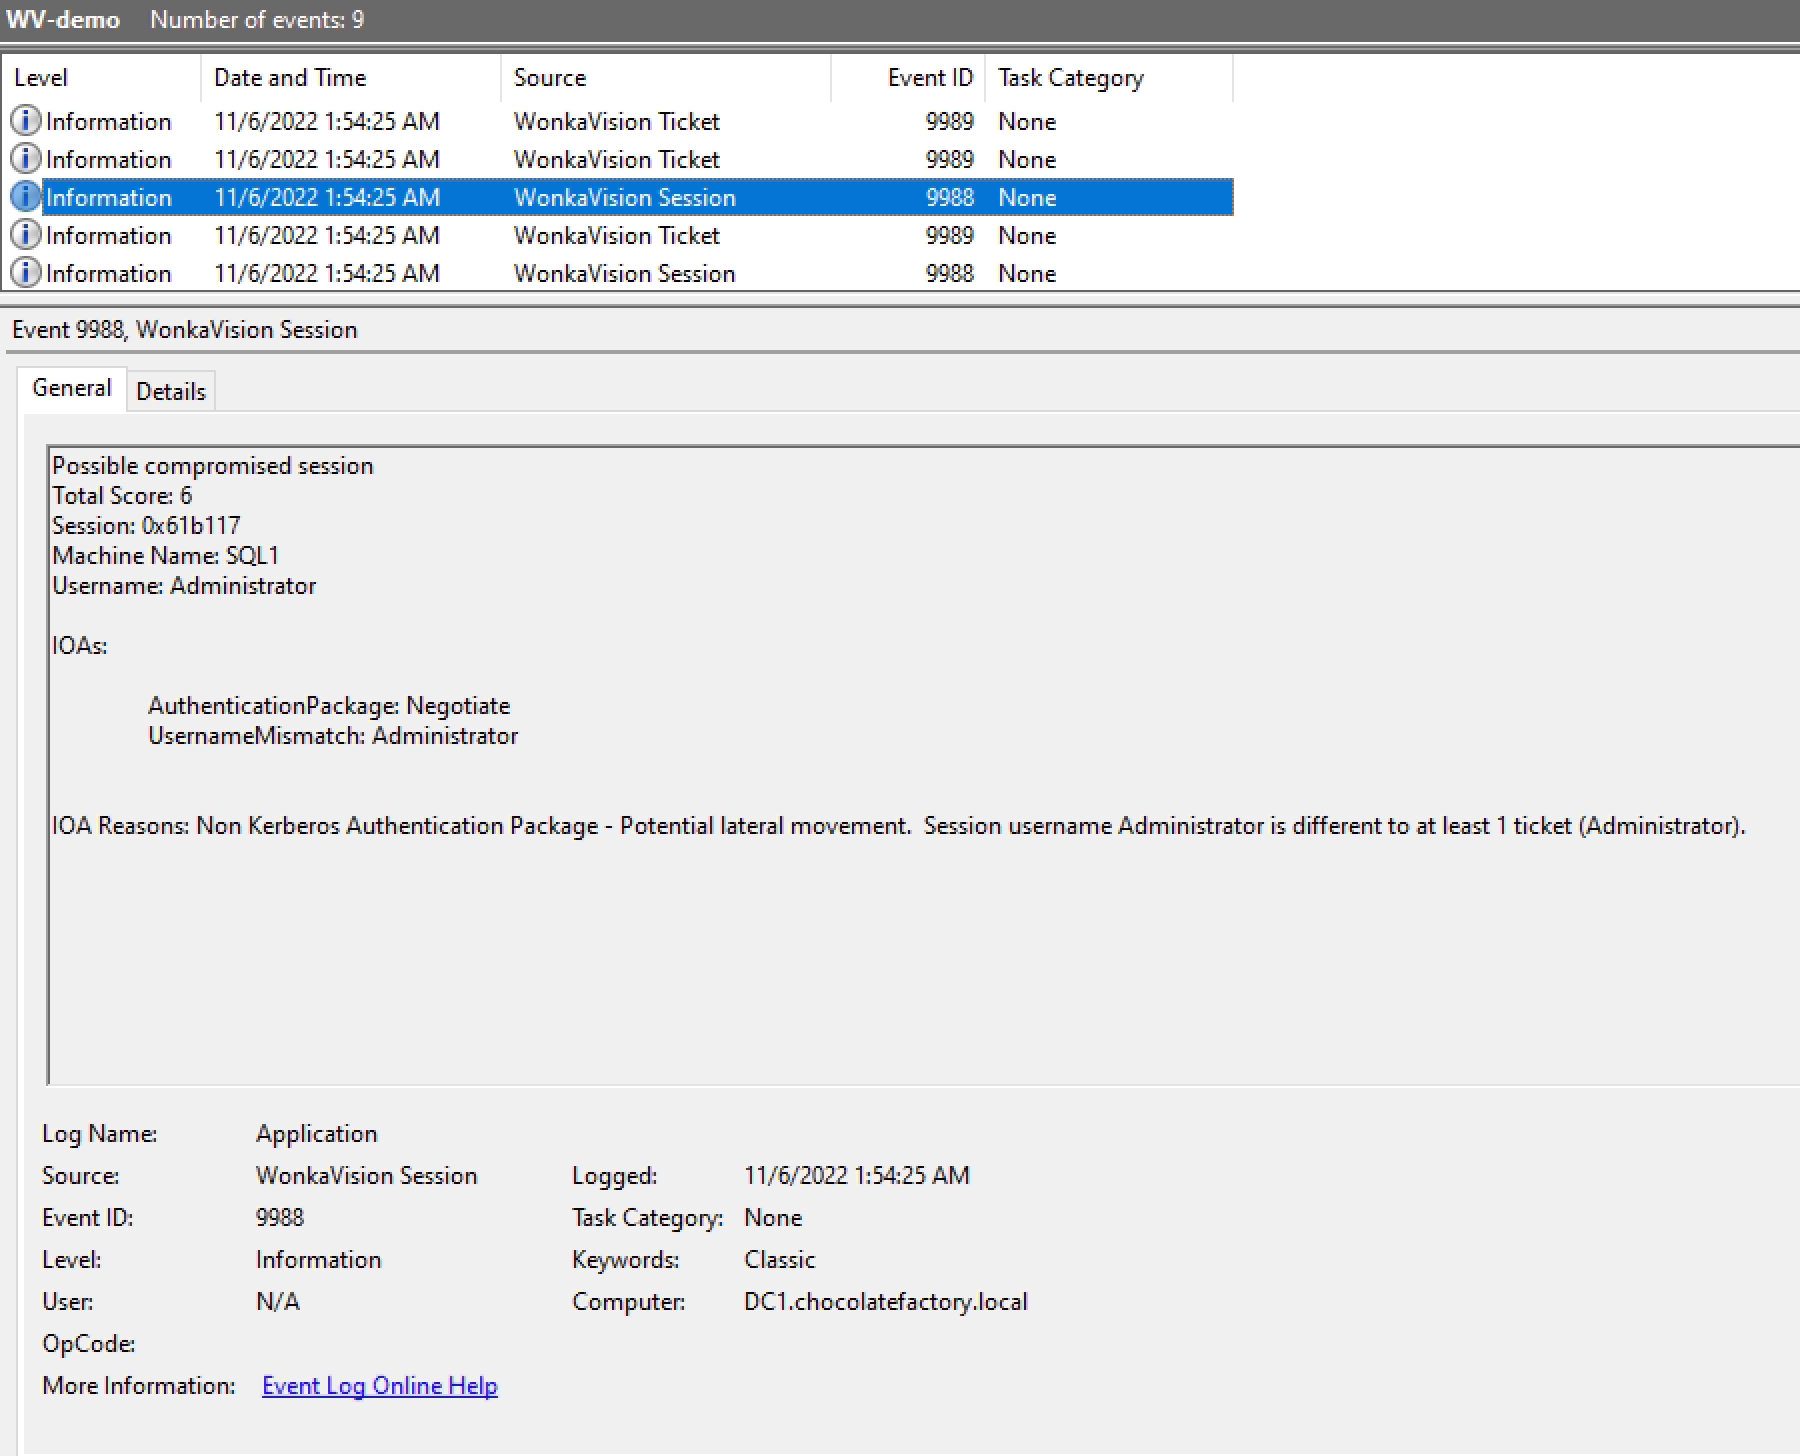 0xe7/wonkavision
通过转储会话和票据数据、对异常进行评分并生成 Windows 事件日志指标以用于基于 SIEM 的事件响应,从而检测伪造的 Kerberos 票据。