#1
 tomasz-lisowski/swicc
用于创建智能卡(基于ICC的接触式卡片)的框架。
 jweny/shiro-cve-2020-17523
Apache Shiro(CVE-2020-17523)的两种身份验证绕过技术分析,包含可复现的漏洞利用环境及详细的根因剖析。
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 7hepr0fess0r/adcsdevilcom
一款使用 C# 编写的工具,可通过 SMB 上的 DCOM 向 ADCS 请求证书。该工具允许你利用 MS-WCCE 协议通过 DCOM 远程向 CA 服务器请求 X.509 证书,并通过直接使用 SMB 绕过了传统的端点映射器要求。
 lore-hex/quill-router
TrustedRouter.com 仓库,用于安全的 LLM 代理
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager 身份验证绕过(CVE-2024-29849)
 ibm-security/ibmsecurity
用于 IBM Security Appliance REST API 的幂等函数。目前涵盖 ISAM 和 ISDS 设备。
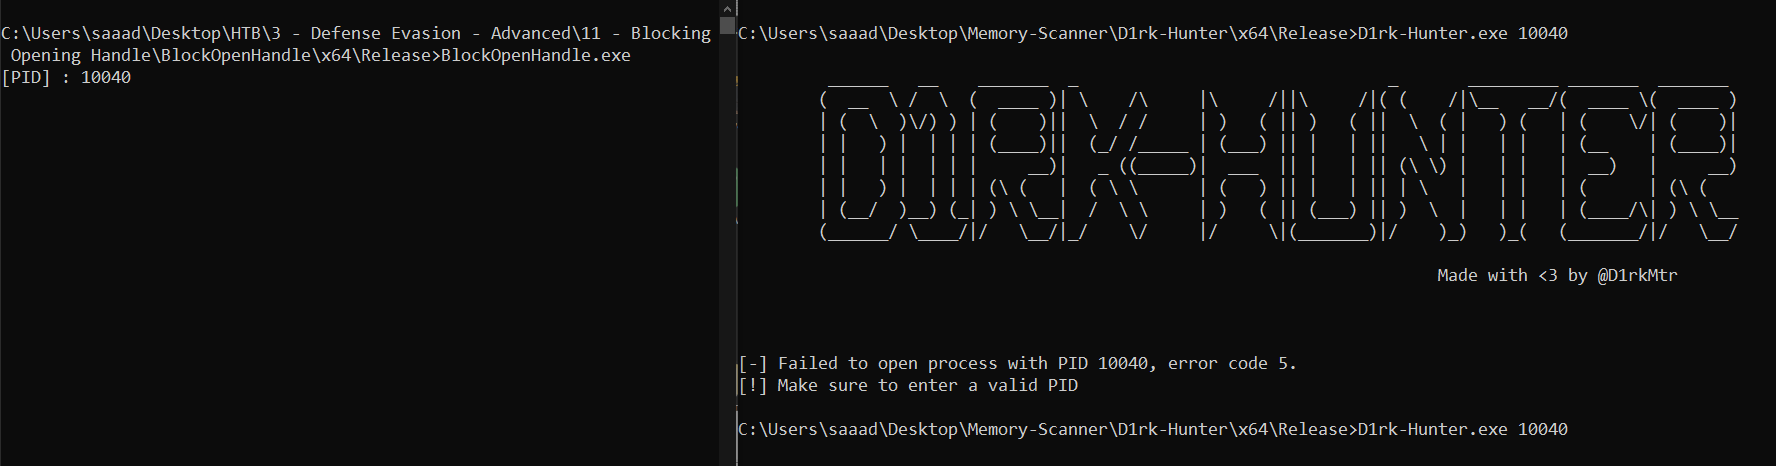 saadahla/blockopenhandle
阻止任何进程打开指向你进程的 HANDLE,仅 SYSTEM 有权打开指向你进程的句柄,借此可以规避远程内存扫描器。
 wardgate/wardgate
AI代理的安全网关——凭据隔离的API代理与策略控制的远程执行(conclaves)。缩小爆炸半径!
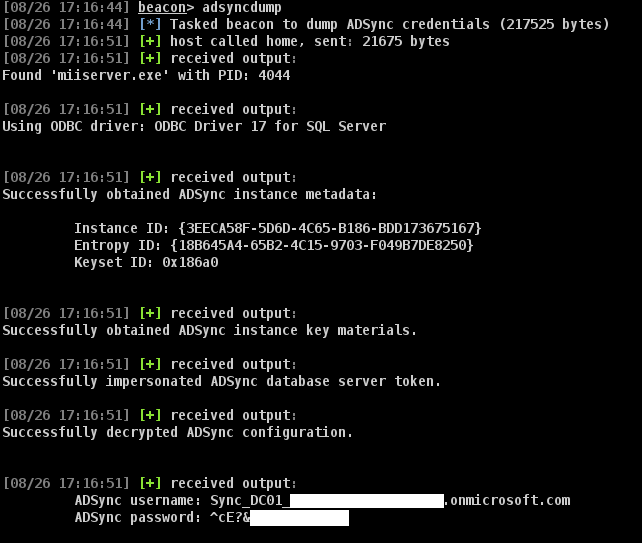 paradoxis/adsyncdump-bof
ADSyncDump BOF 是 Dirk-Jan Mollema 的 adconnectdump.py / ADSyncDecrypt 的一个移植版本,以 Beacon 对象文件(BOF)形式实现,且零依赖。
 w01fh4cker/screenconnect-authbypass-rce
用于 ConnectWise ScreenConnect 中 CVE-2024-1708 和 CVE-2024-1709 的漏洞利用脚本,可实现身份验证绕过与远程代码执行,并支持用户创建和代理功能。
 zephrfish/azureattackkit
用于攻击环境的 Azure 工具下载合集 + 快速提示及其他实用信息
 te-papa/aws-key-disabler
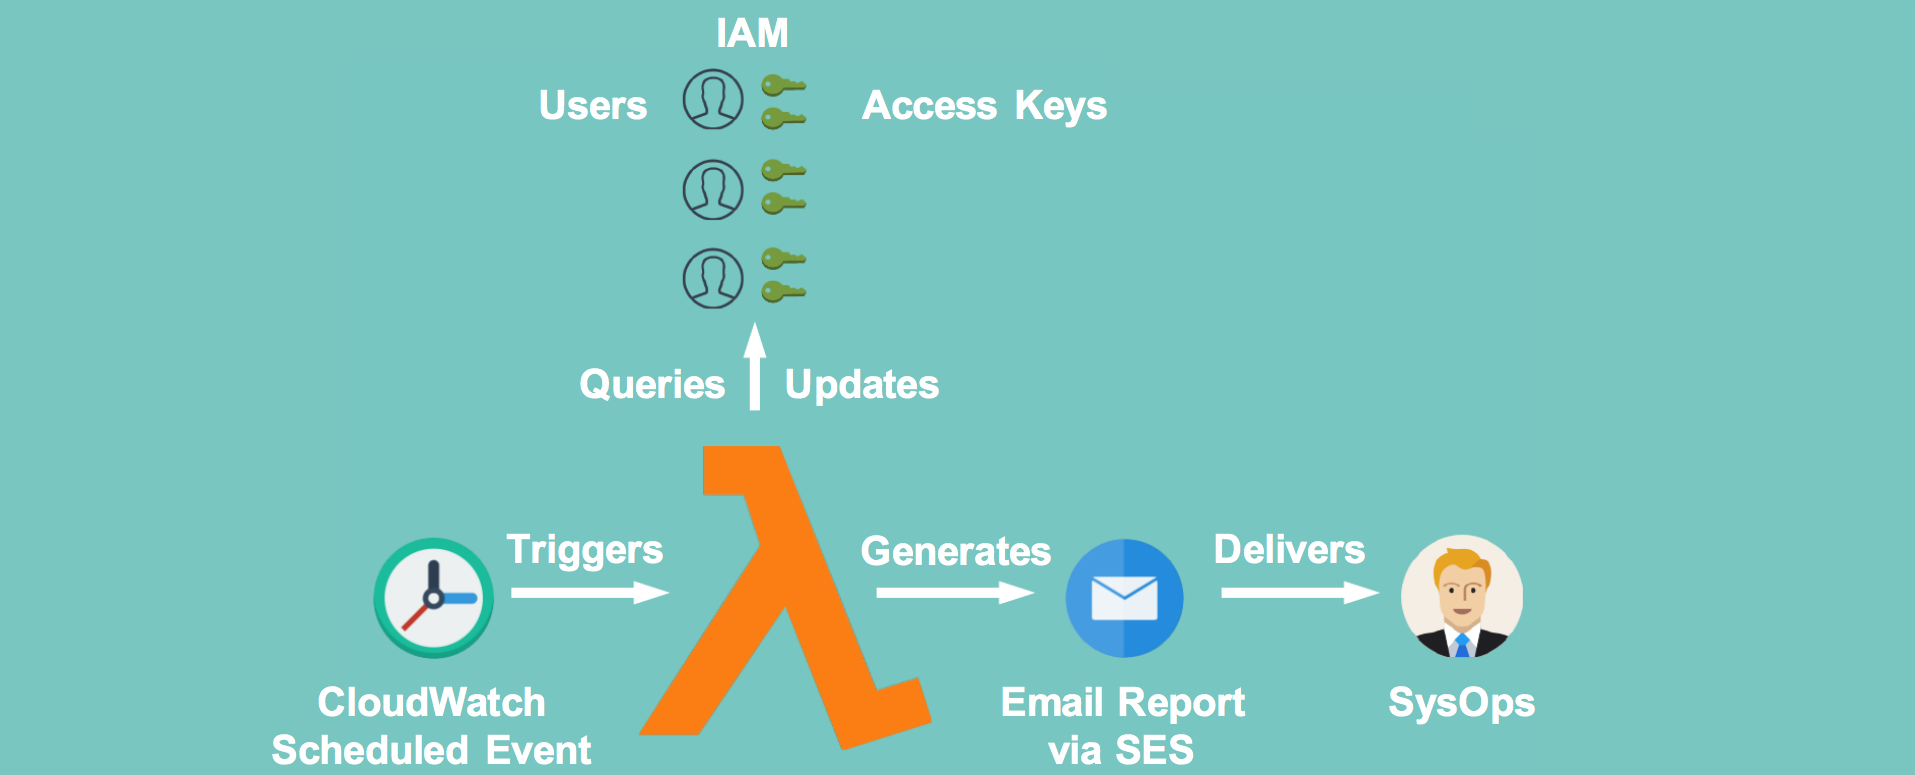
一个小型 lambda 脚本,用于禁用超过指定天数的访问密钥。
 elastic/dorothy
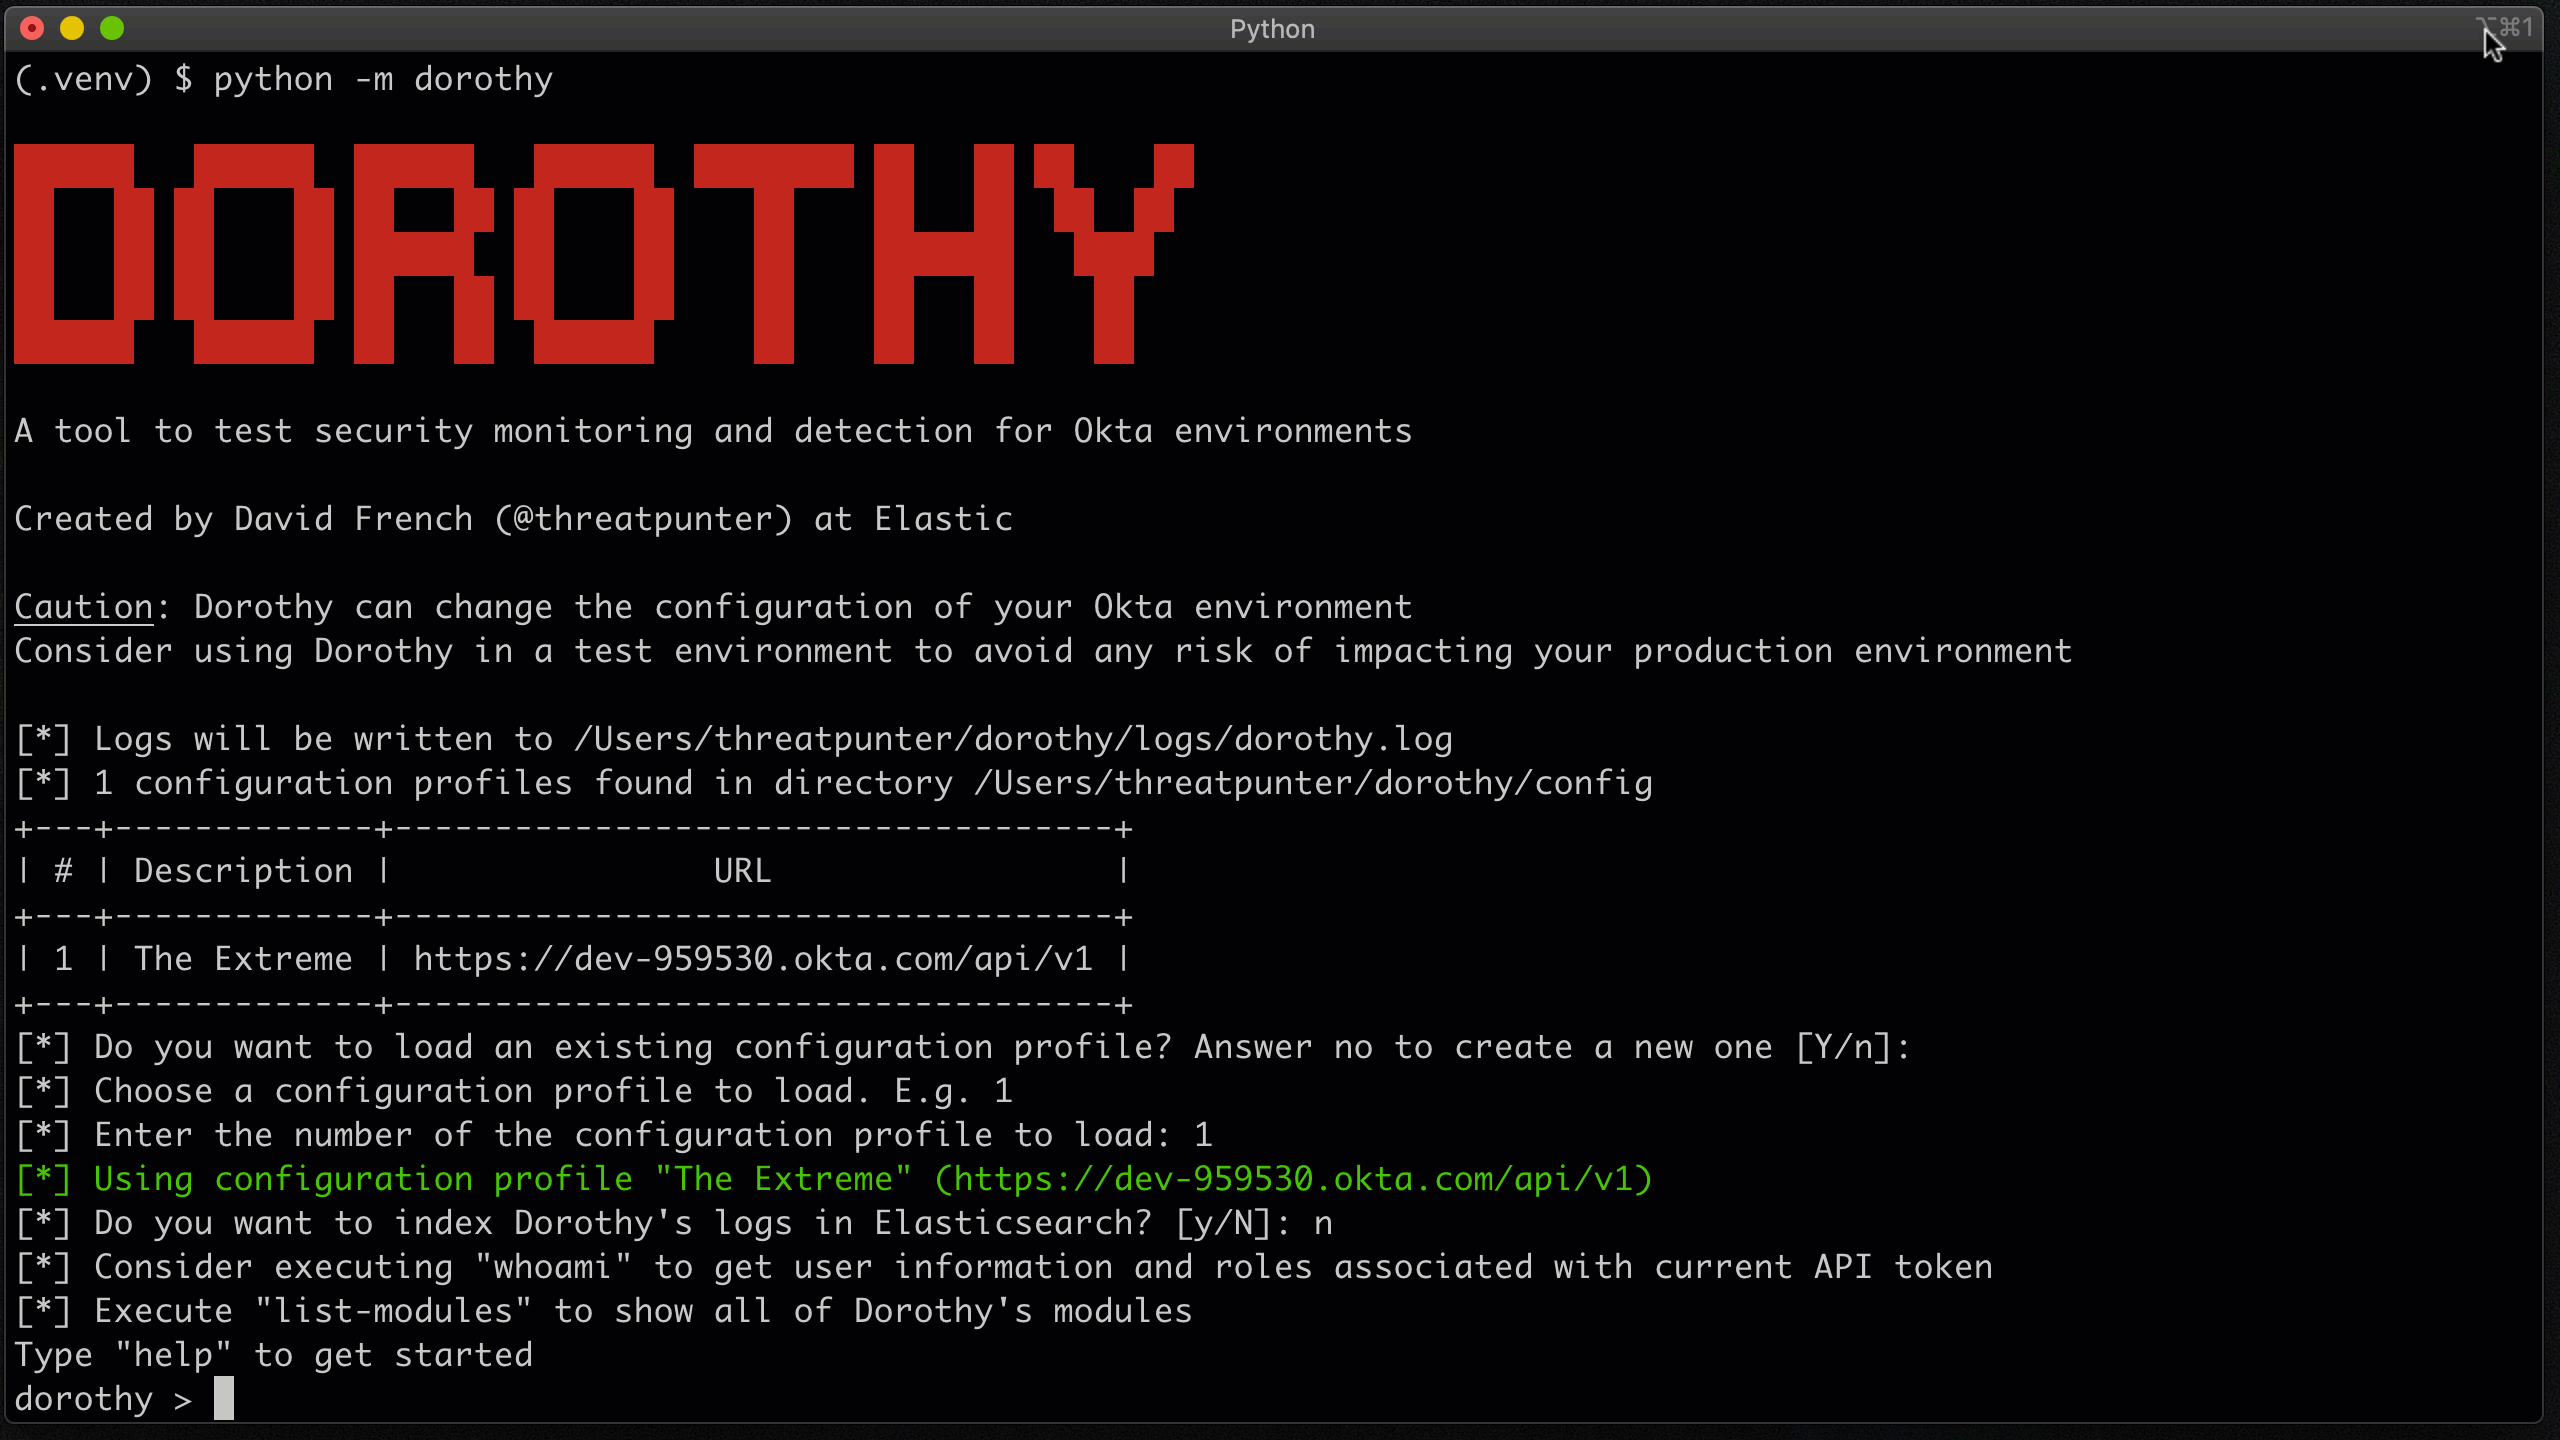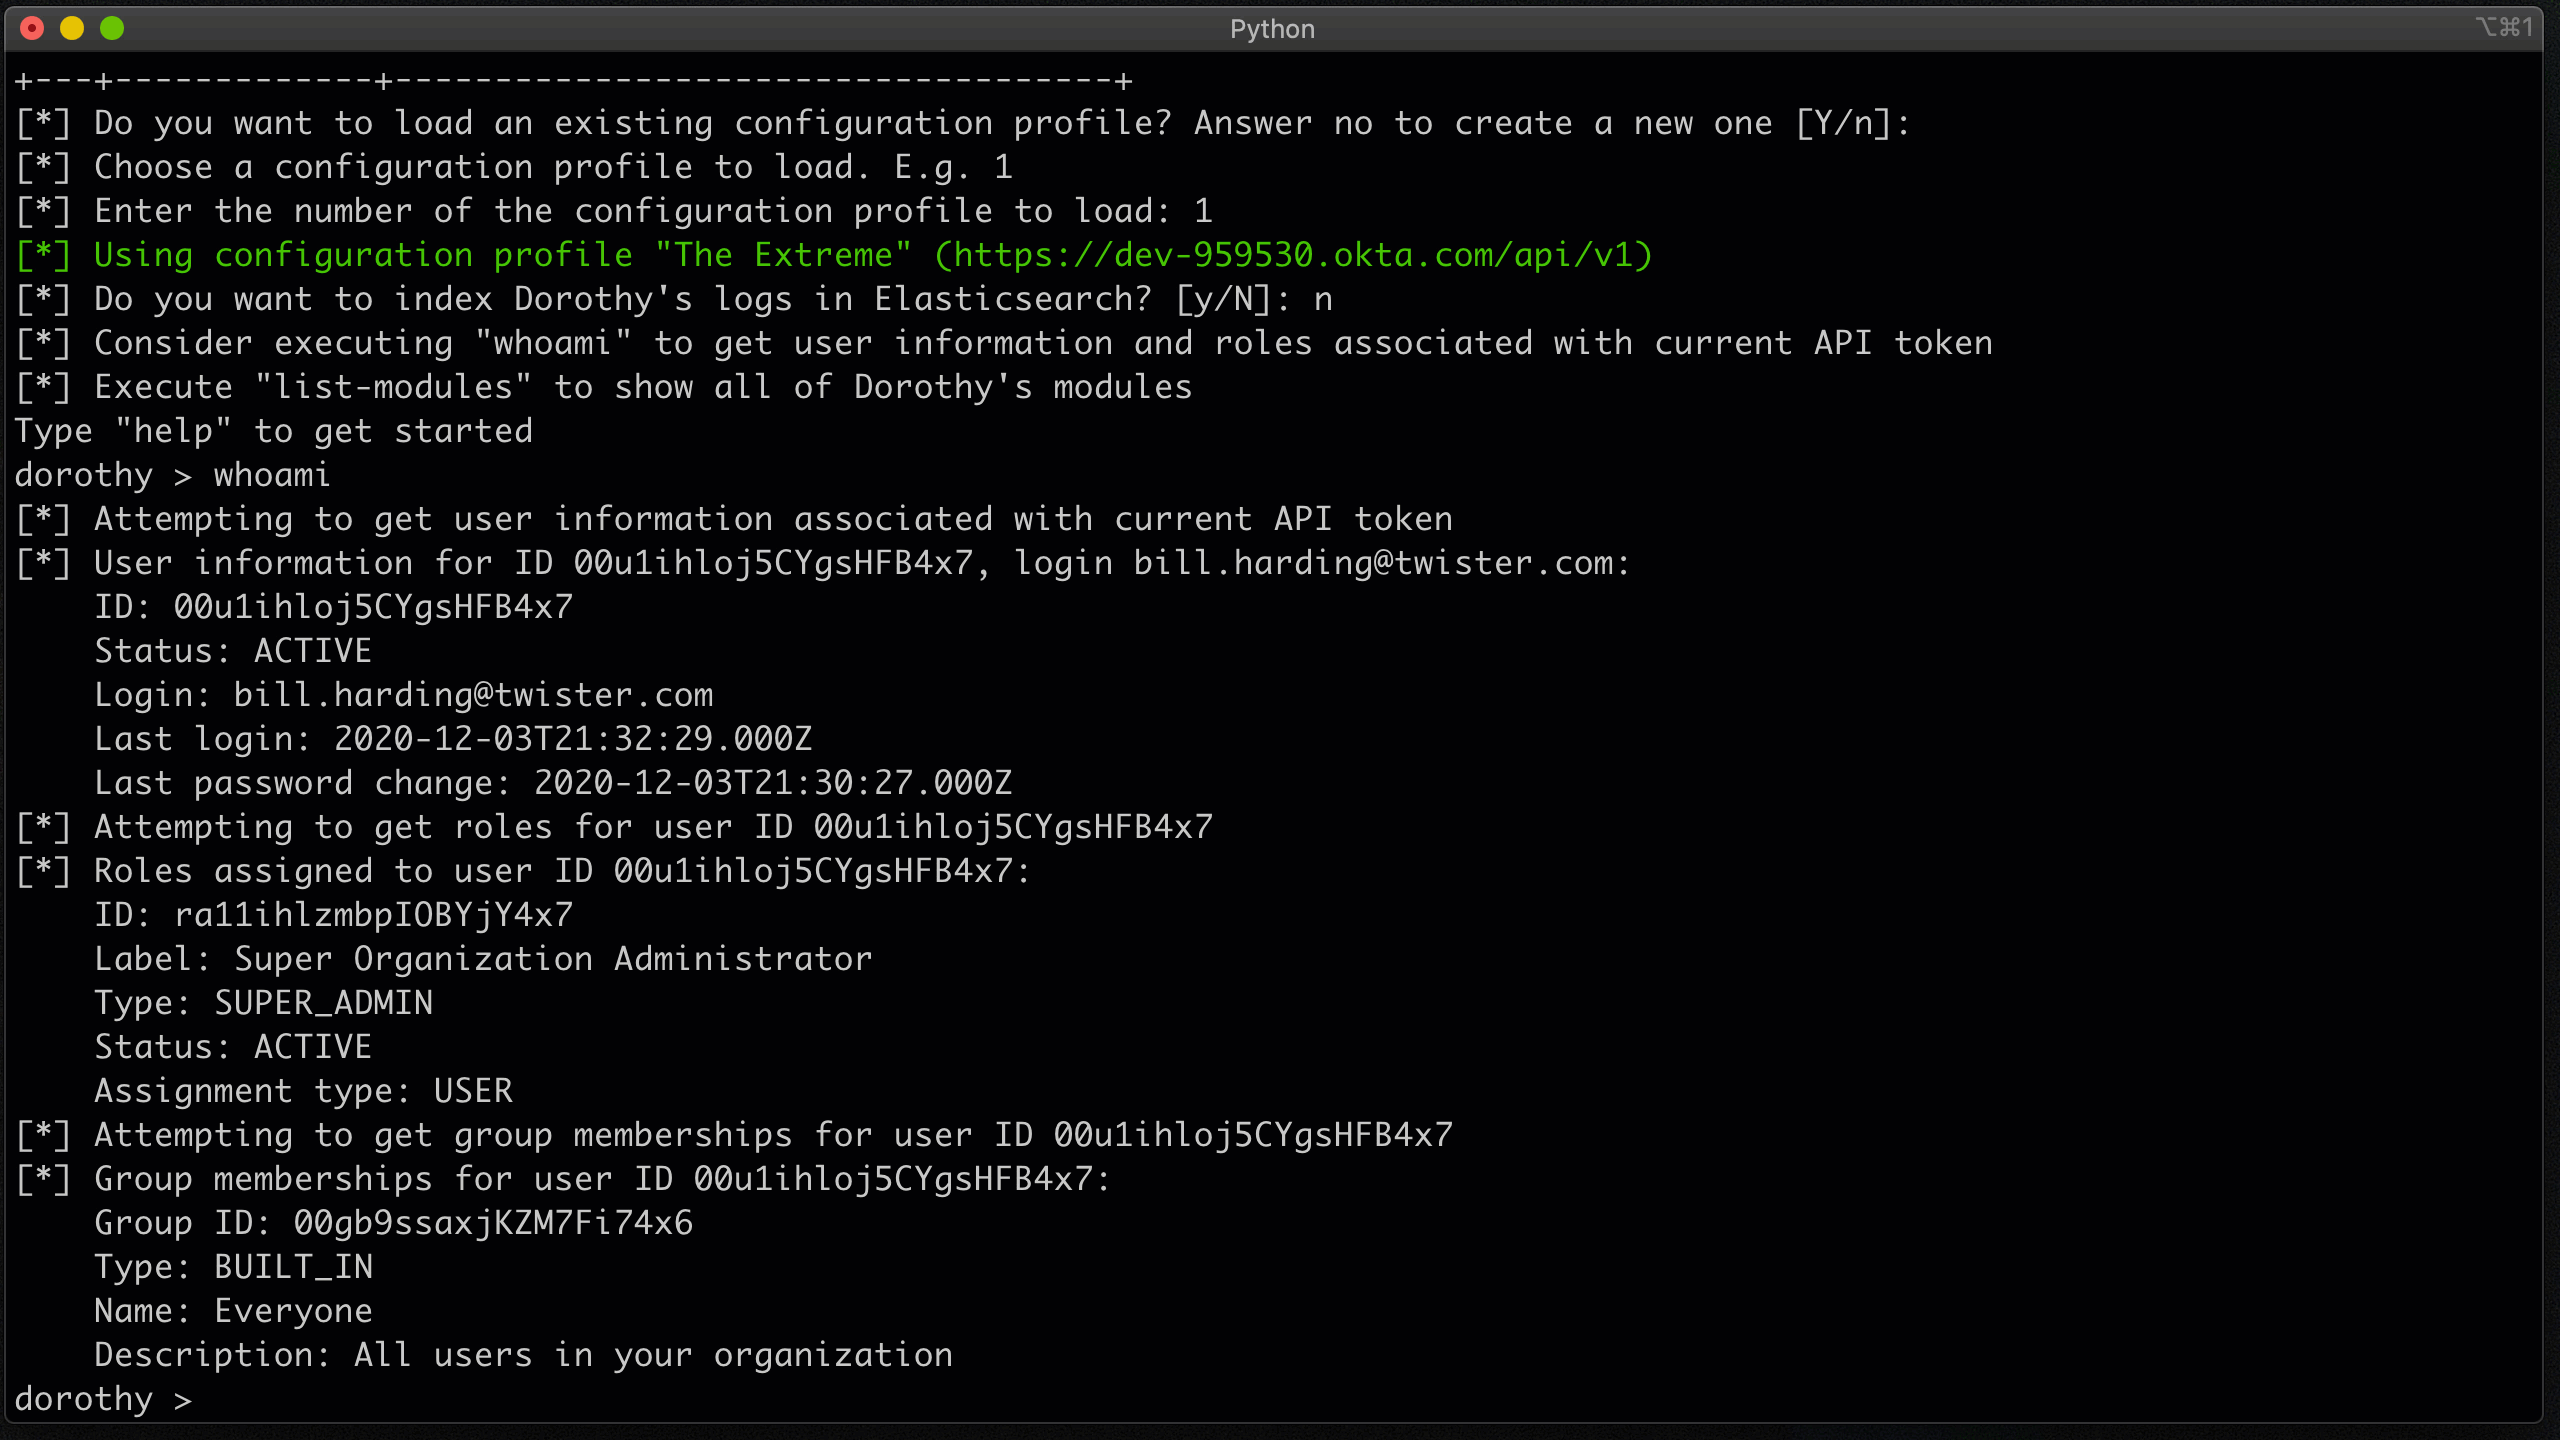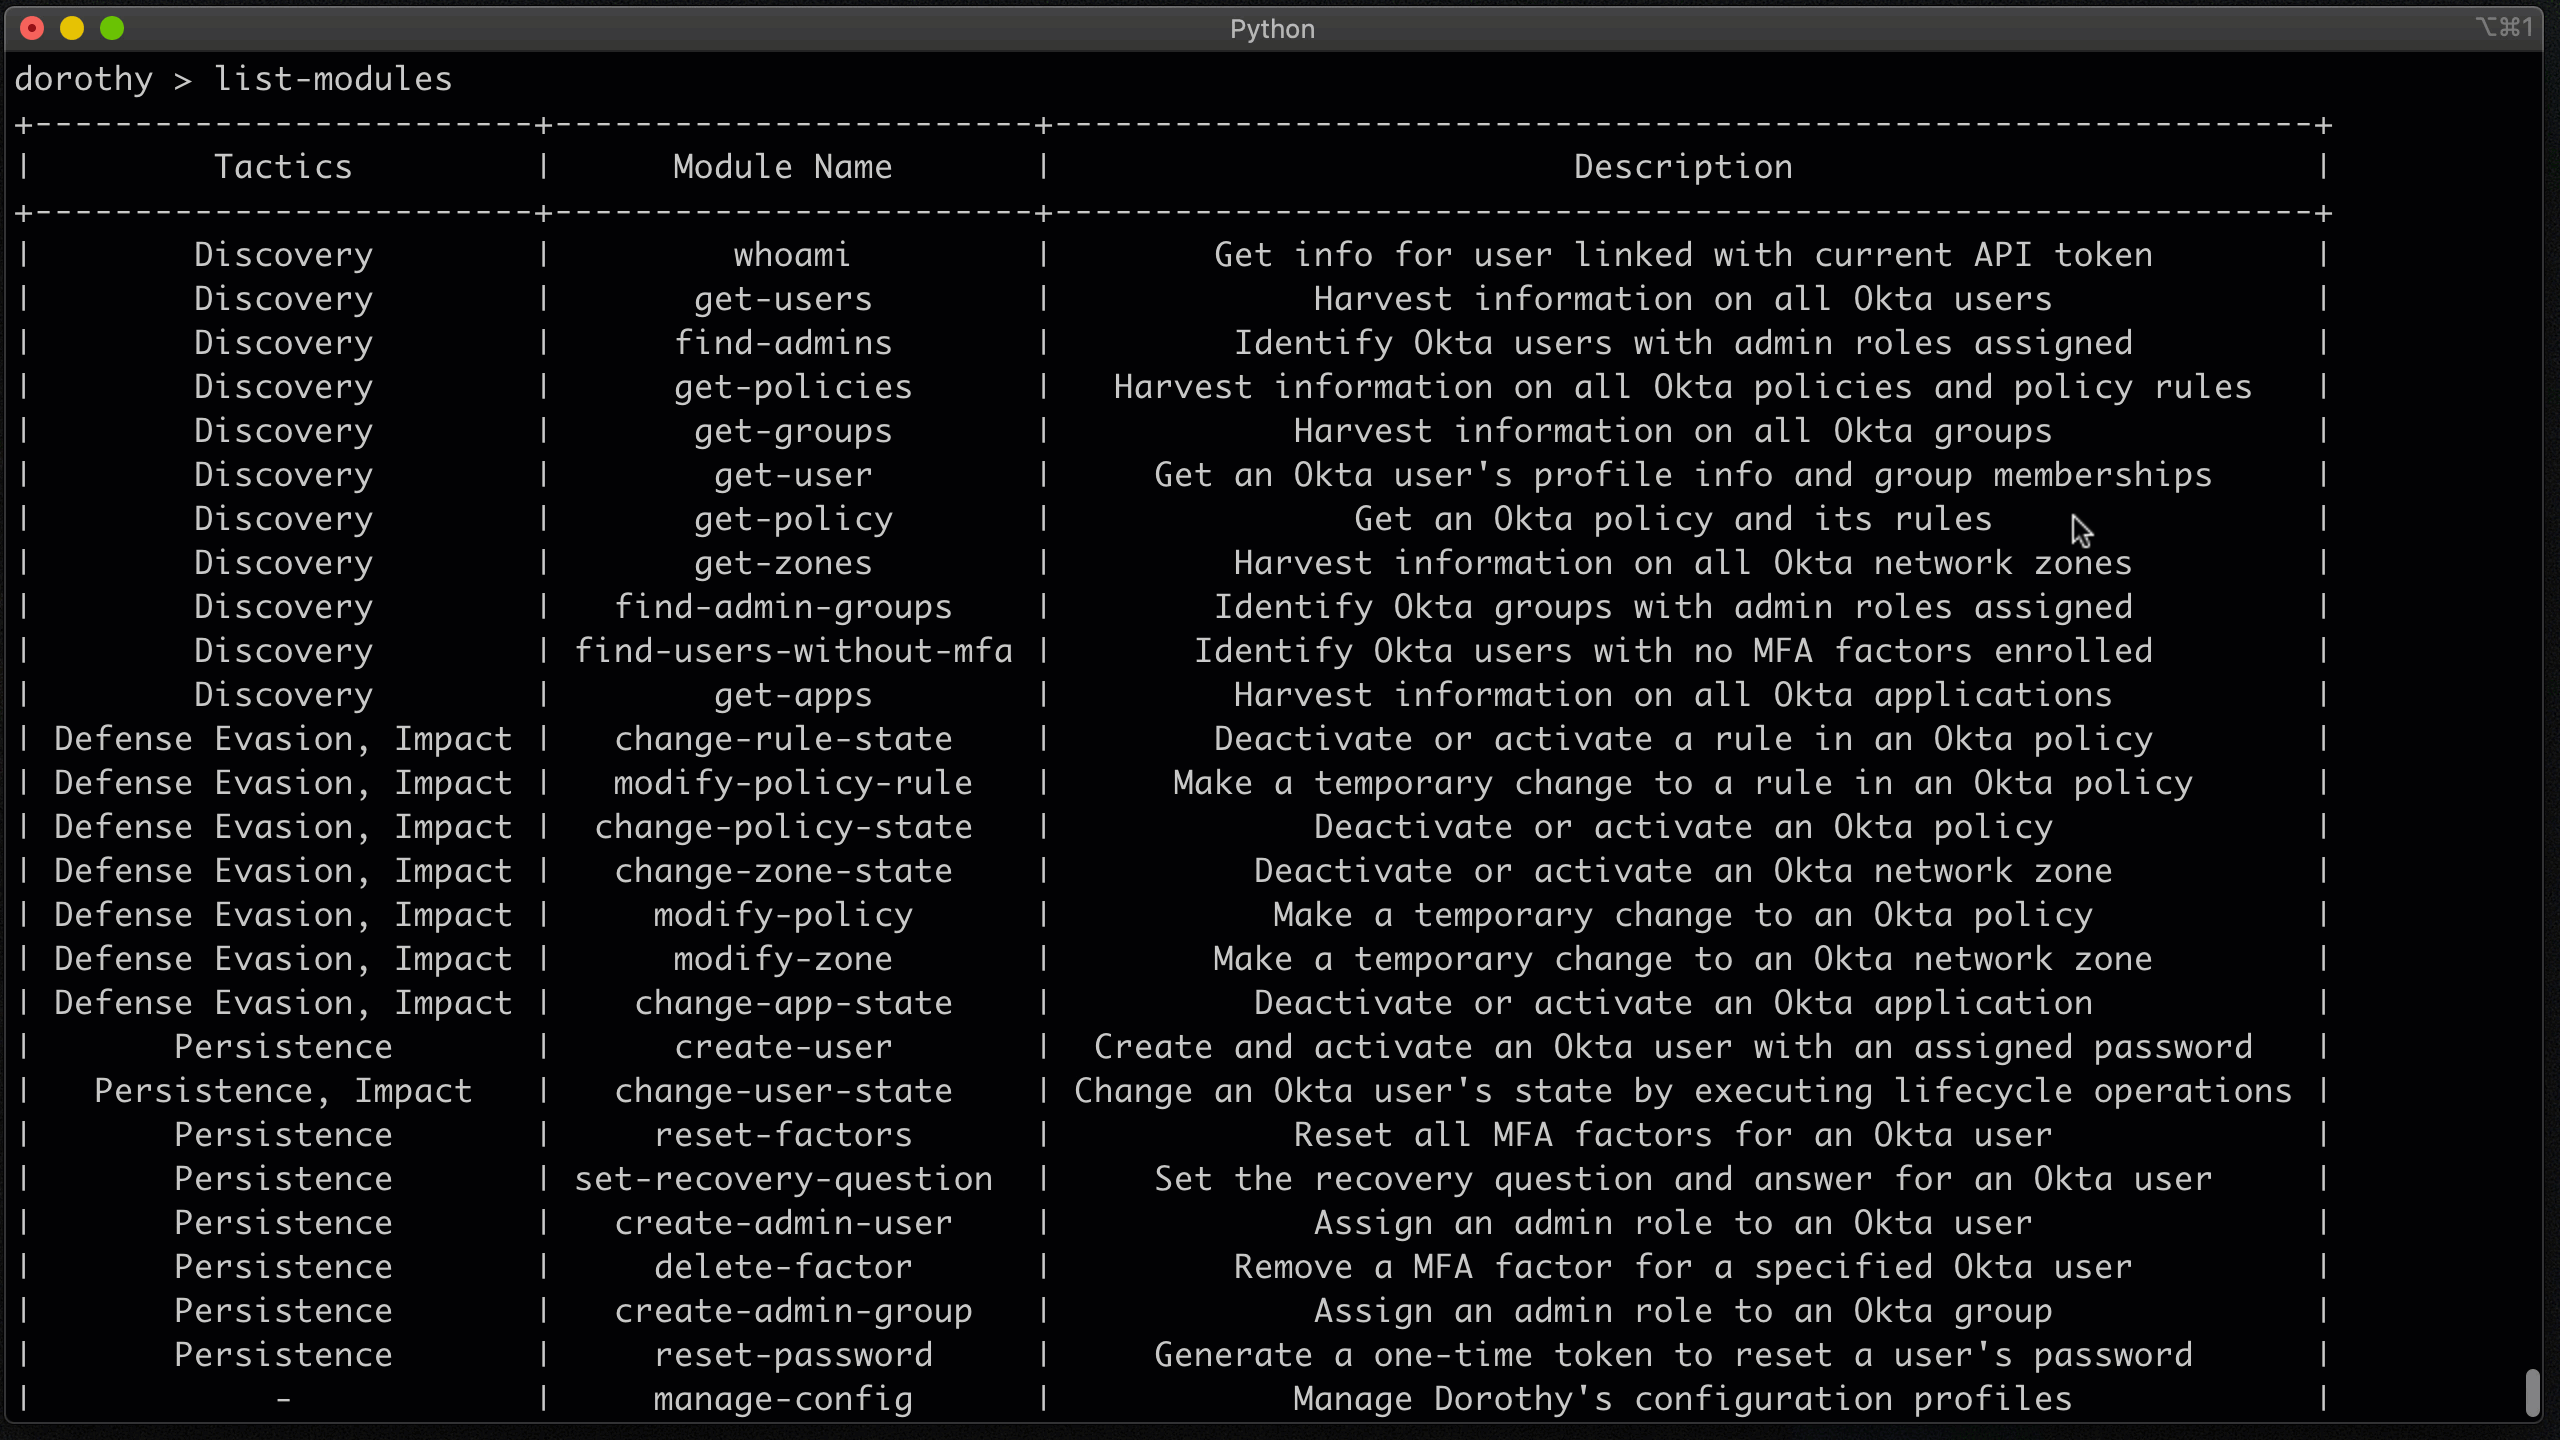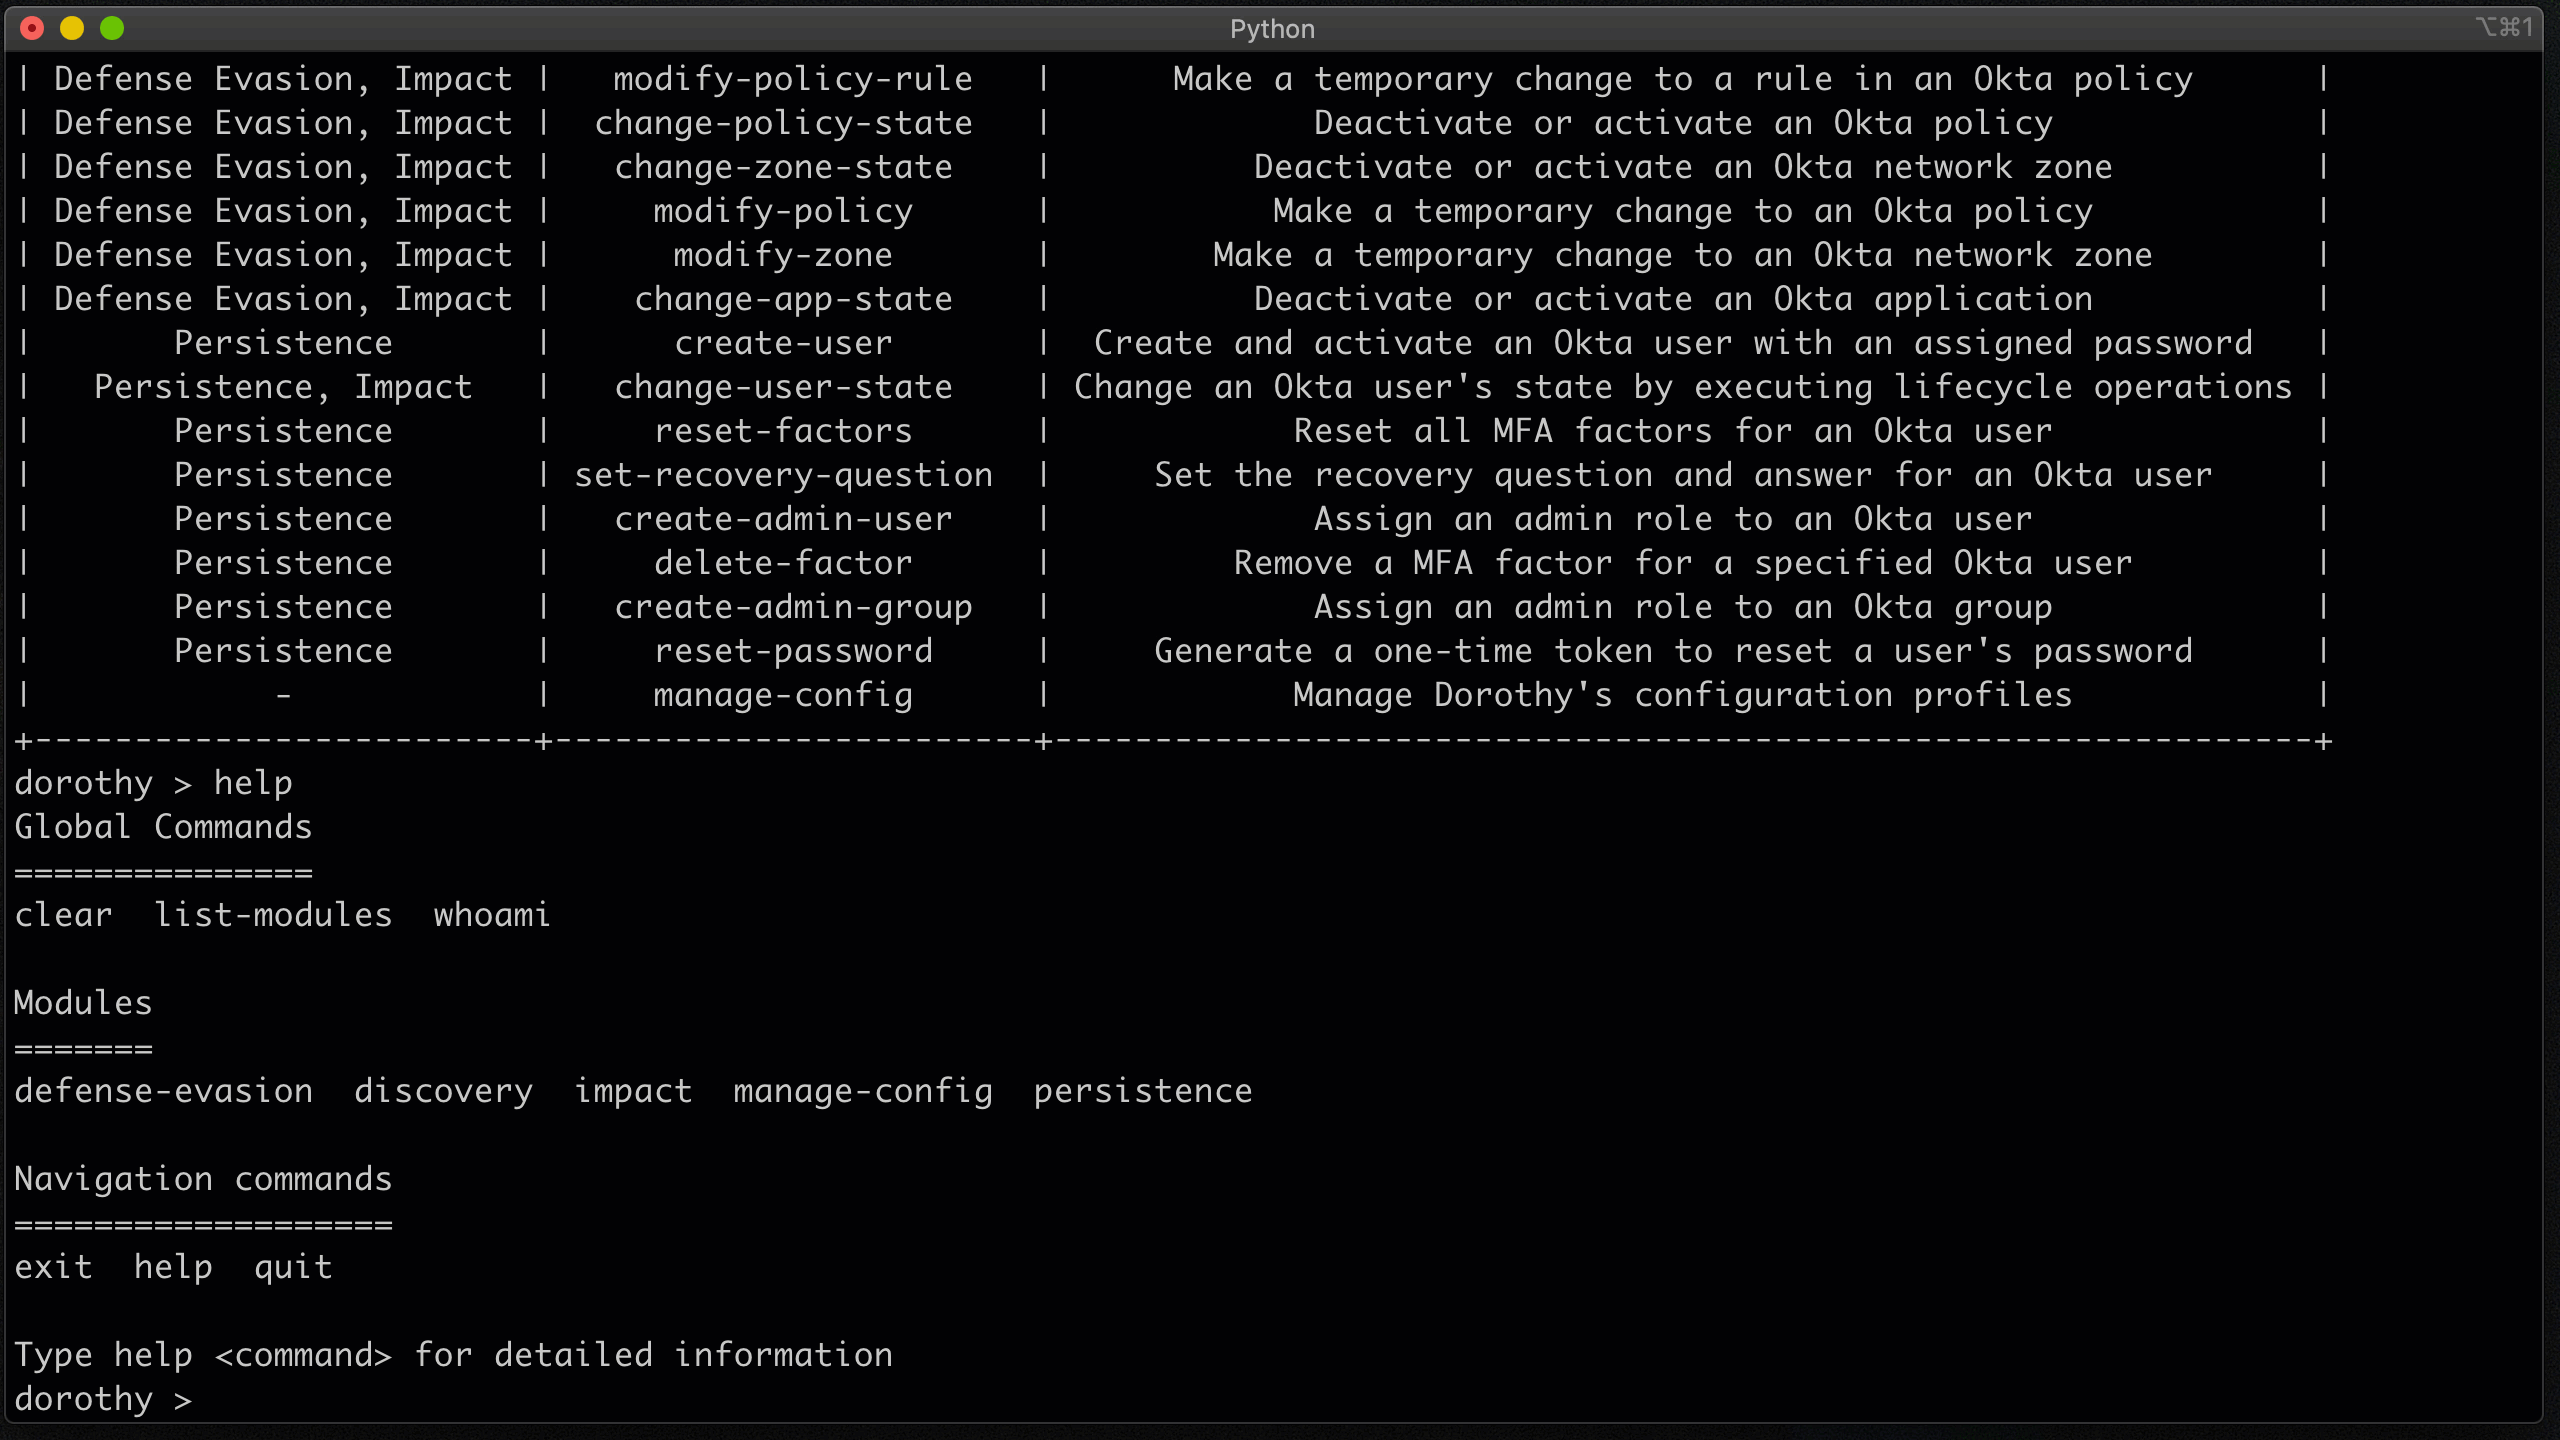
模拟在 Okta 环境中的攻击者行为,以测试监控和检测能力,模块映射到 MITRE ATT&CK 战术,适用于红队和蓝队。
 aurva-io/aiostack
AI 运行时清单:发现影子 AI,追踪 LLM 调用
 manuelberrueta/flowanalyzer
FlowAnalyzer 是一款用于测试和分析 OAuth 2.0 流程(包括 OpenID Connect (OIDC))的工具。