 #1
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 0ldev/politician
用于ESP32的现代WiFi审计库,使用先进的802.11技术。通过PMKID提取和CSA注入(绕过PMF)捕获WPA/WPA2/WPA3握手。收集企业凭据,支持双频(ESP32-C6上的2.4GHz/5GHz),导出到PCAPNG/Hashcat。干净的C++ API,包含9个示例。
 al3xtjames/ghidra-firmware-utils
Ghidra 扩展,用于 PC 固件逆向工程,提供针对 PCI 选项 ROM、Intel Flash Descriptor、coreboot CBFS 和 UEFI 固件卷的加载器,以及用于类型恢复和 GUID 识别的 UEFI 辅助脚本。
 ikarus23/mifareclassictool
一个用于读取、写入、分析等操作 MIFARE Classic RFID 标签的 Android NFC 应用。
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱
 flipperdevices/flipperzero-firmware
Flipper Zero 固件源代码
 aureliusivan/ubl-itel-s23
利用CVE-2022-38694为Itel S23 (S665L) / Unisoc T606解锁Bootloader
 signalapp/libsignal
这里是 Signal Protocol 以及其他使 Signal 得以实现的加密原语的所在地。
 spacehuhntech/esp8266_deauther
经济实惠的WiFi破解平台,用于测试和学习
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 框架,对 neocloud 和 AI 数据中心基础设施中的十大安全风险进行编目,涵盖硬件、网络、隔离、管理平面和供应链。
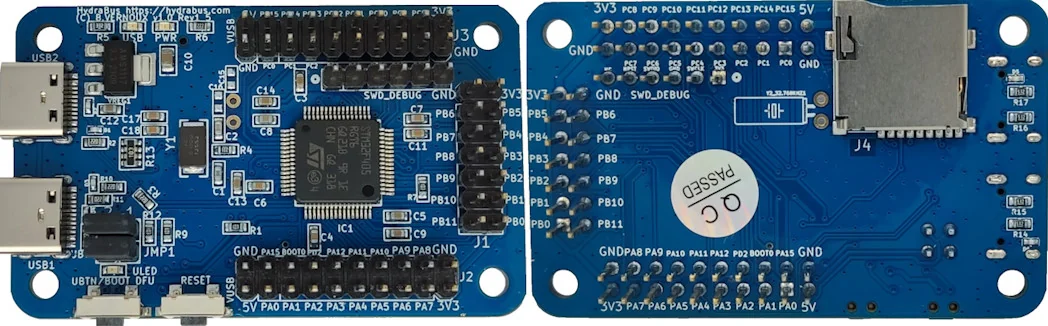 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200