MemProcFS 是一种简单便捷的方式,可将物理内存视为虚拟文件系统中的文件进行查看。
无需复杂的命令行参数,即可轻松实现简单的点击式内存分析!通过挂载的虚拟文件系统中的文件,或通过功能丰富的应用程序库(可集成到你自己的项目中)访问内存内容和痕迹!
分析内存转储文件、通过 DumpIt 或 WinPMEM 获取的实时内存、来自虚拟机的读写模式下的实时内存,或来自 PCILeech FPGA 硬件设备的实时内存!
甚至可以通过安全连接连接到远程 LeechAgent 内存采集代理——从而支持远程实时内存事件响应——即使是在较高延迟、低带宽的连接上!深入了解使用 MemProcFS 分析虚拟机、LiveCloudKd 或 VMware!
使用你最喜欢的工具来分析内存——使用你最喜欢的十六进制编辑器、Python 和 PowerShell 脚本、WinDbg,或你最喜欢的反汇编器和调试器——只需通过读写文件,所有这些工具都能与 MemProcFS 轻松配合工作!
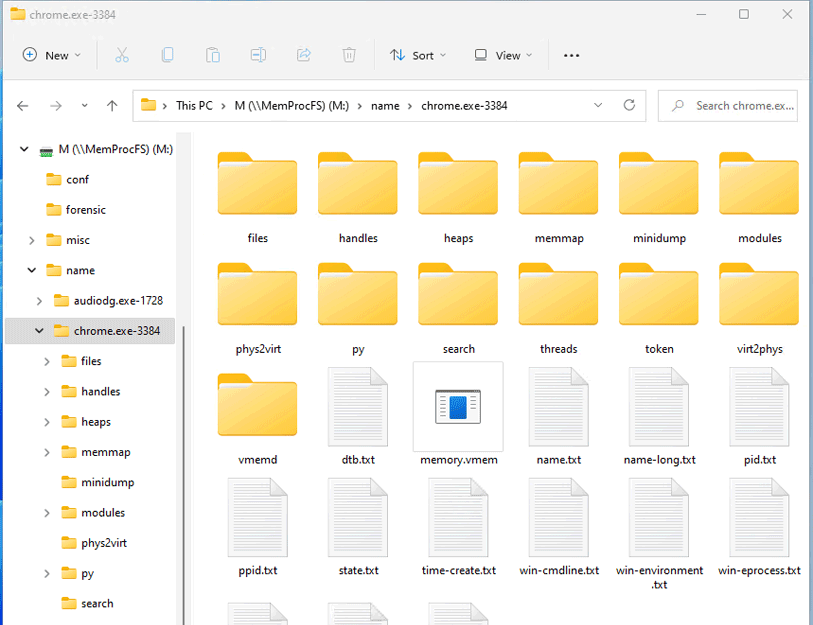
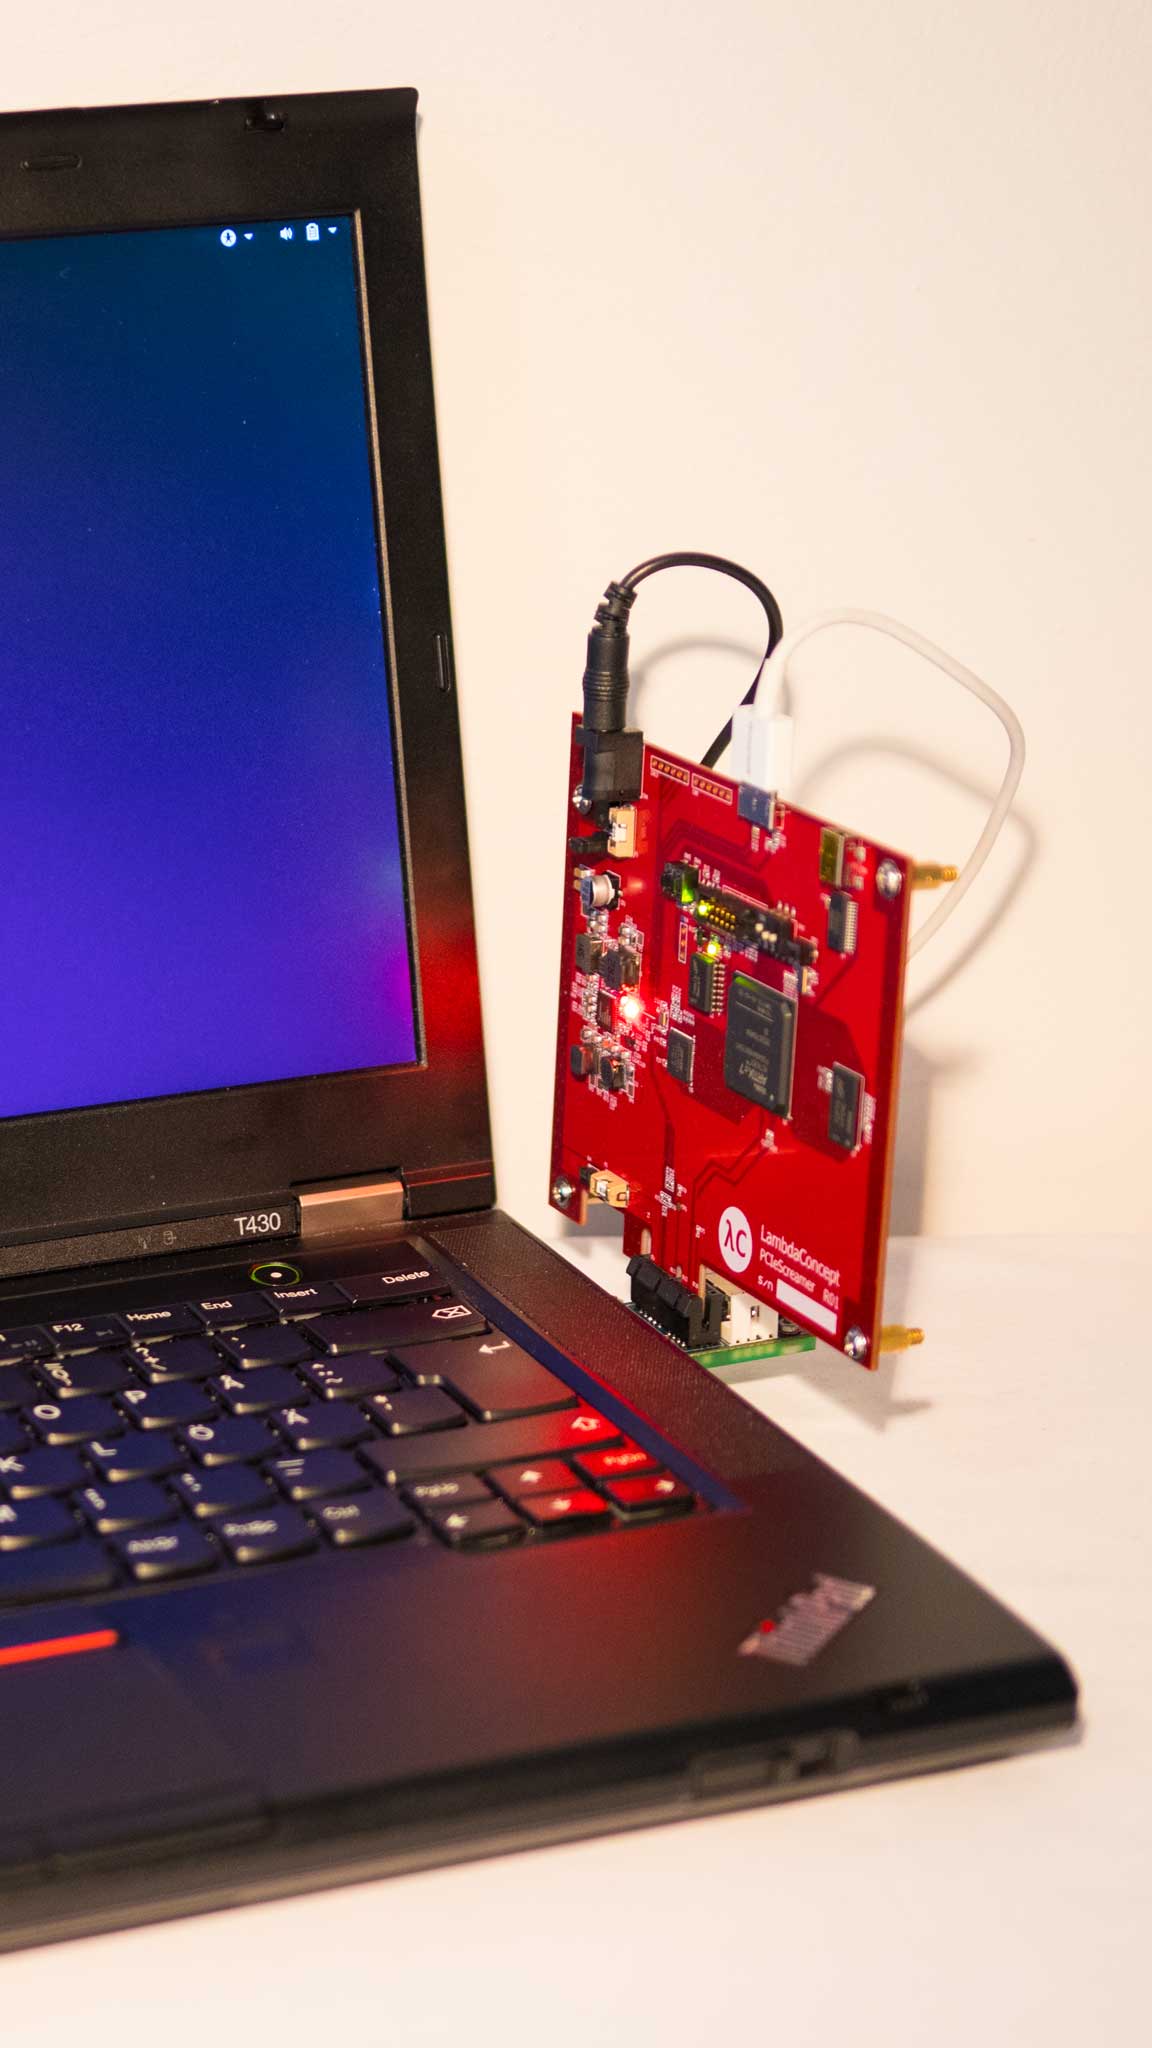
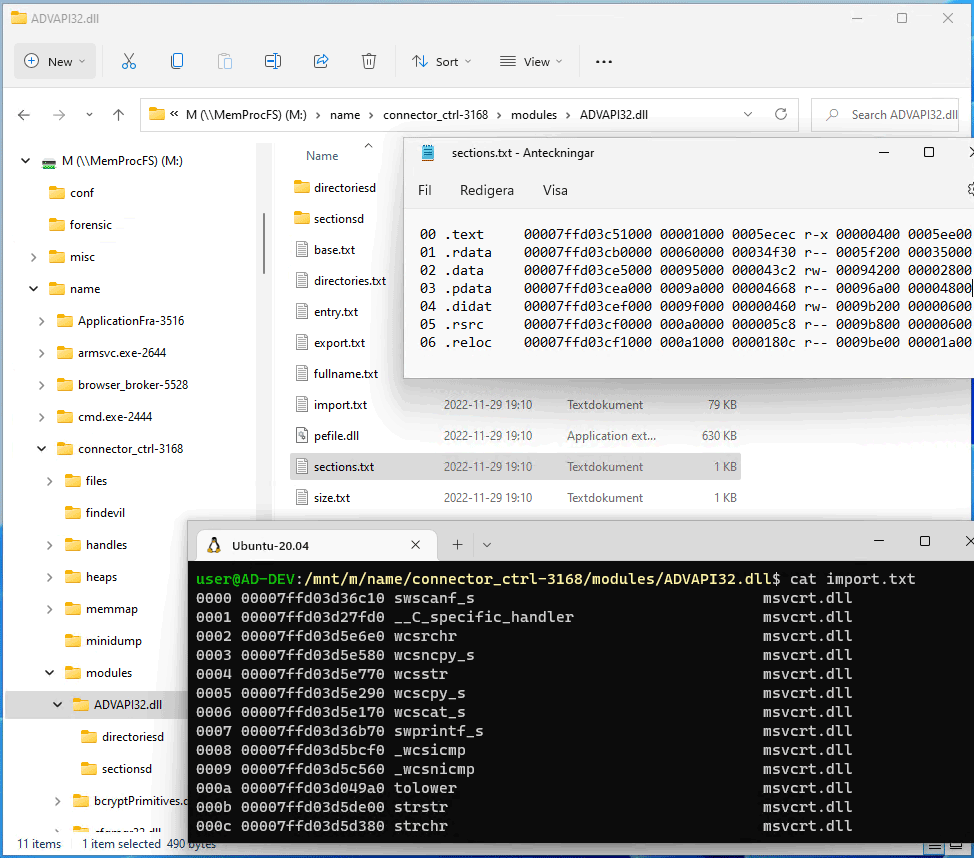
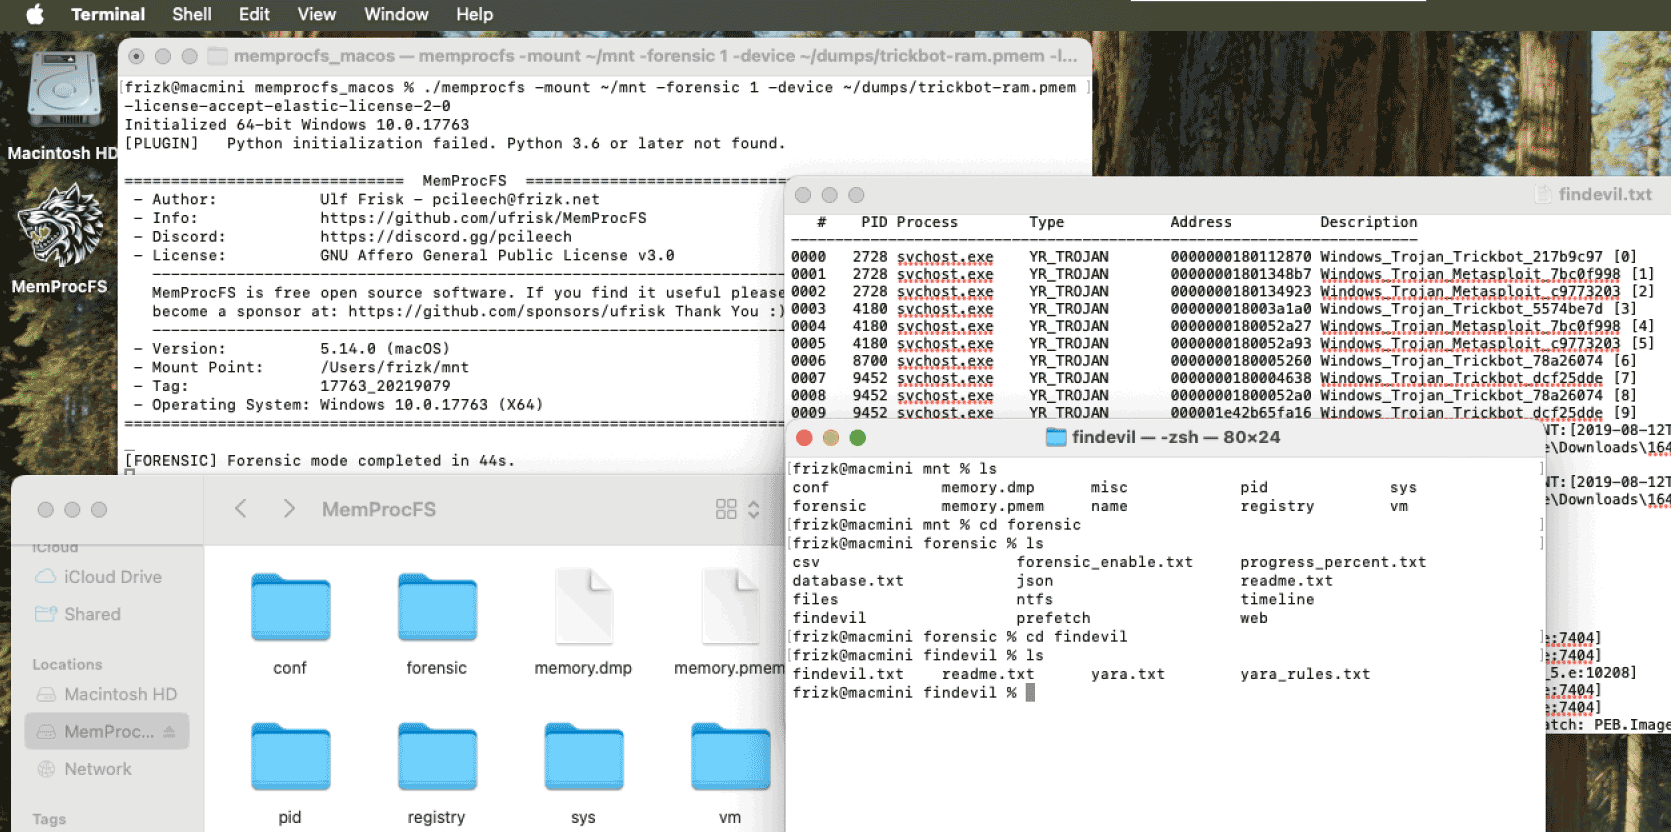
查看来自 13Cubed 的精彩快速演示,立即上手!此外,还可以查看我早前在 Disobey 和 BlueHat 上的会议演讲。

如需更多文档,请查看项目 wiki,了解有关文件系统本身、其 API 及其插件模块的深入详细信息!如需了解有关内存采集方法的更多信息,请查看 LeechCore 项目,或加入 PCILeech/MemProcFS Discord 服务器!
要开始使用,请下载最新的二进制文件、模块和配置文件并查看指南!
从最新版本获取最新的二进制文件、模块和配置文件。或者克隆仓库并从源代码构建。
挂载文件系统需要安装 Dokany 文件系统库。请在以下地址下载并安装 Dokany 版本 2 的最新版本:https://github.com/dokan-dev/dokany/releases/latest
要捕获实时内存(无需 PCILeech FPGA 硬件),请下载 DumpIt 并通过 DumpIt /LIVEKD 模式启动 MemProcFS。或者,获取 WinPMEM:下载最新的已签名 WinPMEM 驱动 并将其与 MemProcFS 放在一起——详细说明见 LeechCore Wiki。
PCILeech FPGA 需要硬件,并且需要将 FTD3XXWU.dll 与 MemProcFS 二进制文件放在一起。请查看 LeechCore 项目以获取说明。
在安装了 FUSE 的大多数 Linux 发行版上,MemProcFS 应该可以直接开箱即用。如果从源代码构建,请查看关于 Linux 上的 MemProcFS 的指南。
从此处下载最新的 MemProcFS 版本。当 MemProcFS 用作挂载的虚拟文件系统时,它依赖于 macFuse,而后者需要 .kext。请在此处下载并安装 macFuse。如果通过受支持的 C/C++/Rust API 使用 MemProcFS,则不需要 macFuse。
将 MemProcFS 集成到你的 C/C++、C#、Java、Go(第三方)、Python 或 Rust 编程项目中!MemProcFS 中的所有内容都通过易于使用的 API 暴露,供你自己的项目使用!插件友好的架构允许用户轻松地使用 C/C++/Rust/Python 插件扩展 MemProcFS!
MemProcFS 中的所有内容都以 API 形式暴露。API 适用于 C/C++ vmmdll.h、C# nuget 包、Java、Python pip 包 和 Rust crate。文件系统本身通过 API 以虚拟方式提供,无需挂载。既可以读取虚拟进程内存,也可以读取物理内存!下面的示例展示了从物理地址 0x1000 读取 0x20 字节:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS 以 Python pip 包的形式提供,并且很容易集成到你的 Jupyter Notebooks 中。
从命令行启动 MemProcFS——可以使用下面的某个示例。
或者将内存转储文件扩展名与 MemProcFS.exe 关联,这样双击内存转储文件时就会自动挂载文件系统!
memprocfs.exe -device c:\temp\win10x64-dump.rawmemprocfs.exe -device c:\temp\win10x64-dump.raw -vmemprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1memprocfs.exe -device c:\temp\win10x64-dump.raw -forensic 1 -forensic-yara-rules c:\yara\rules\windows_malware_index.yar./memprocfs -mount /home/pi/linux -device /dumps/win10x64-dump.rawmemprocfs.exe -mount s -device c:\temp\win10x64-dump.rawmemprocfs.exe -device pmemmemprocfs.exe -device fpga -memmap automemprocfs.exe -device unknown-x64-dump.raw -pagefile0 pagefile.sys -pagefile1 swapfile.sys觉得这些内容有点应接不暇?或者只是想快速问个问题?加入 Discord 上的 PCILeech 和 MemProcFS DMA 社区服务器吧!
预编译的二进制文件、模块和配置文件可在最新发行版中找到。。MemProcFS 二进制文件使用 Visual Studio 2022 以及 Ubuntu x64/AARCH64 构建。
详细的构建说明可在 Wiki 的 Building 部分找到。
本项目源代码依据 GNU Affero General Public License v3.0 发布。部分捆绑的依赖项和插件依据 GPLv3 发布。部分捆绑的 Microsoft 可再发行二进制文件依据单独的许可证发布。如有需求,可能可以提供替代许可。
PCILeech、MemProcFS 和 LeechCore 是开源的,但不接受公开贡献。PCILeech、MemProcFS 和 LeechCore 提供了高度灵活的插件架构,允许以插件的形式进行贡献。如果你希望向核心项目做出插件以外的贡献,请在开始开发之前与我联系。











