 #1

 blasty/wake-and-break
针对 AMD navi31(RX 7900)GPU 的 PSP 漏洞利用,可禁用固件签名检查,使显卡加载未签名的 SMU、SDMA、MEC、IMU 和 RLC 固件;冷启动后不持久。
 aleph-void/ghidra-rare
一个用于罕见处理器 ISA 的 SLEIGH 支持仓库
 neitzert/picard
用于弹性数据的协议内省分块适配器

 ritwick7/sudostamp
在 Linux 工作站上通过 Android 手机的指纹批准 sudo。仅限局域网;ECDSA 密钥永不离开手机的 TEE,并通过 ssh-agent 协议与 pam_rssh 通信。
 mr-wolf-is-me/ida-processor-modules
IDA Pro 处理器模块,为 XMOS xCORE、TI C7x/PRU、MicroBlaze 和 NVIDIA SASS 等不常见的 CPU、DSP 和 GPU 架构添加反汇编支持。
 yasindce1998/barzakh
Ring -4 到 Ring 0:攻防固件研究平台。我们先构建 bootkit,然后再捕获它们。闭环。对硅片零信任。
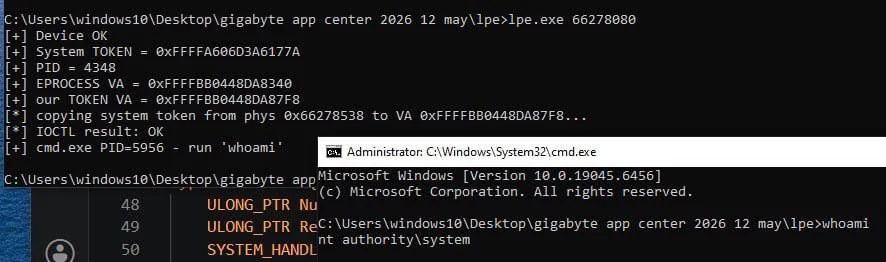 mein-0/knockgiga
利用 Gigabyte gdrv3.sys IOCTL 的本地权限提升概念验证,通过未检查的物理内存读取将 SYSTEM 令牌写入用户进程。
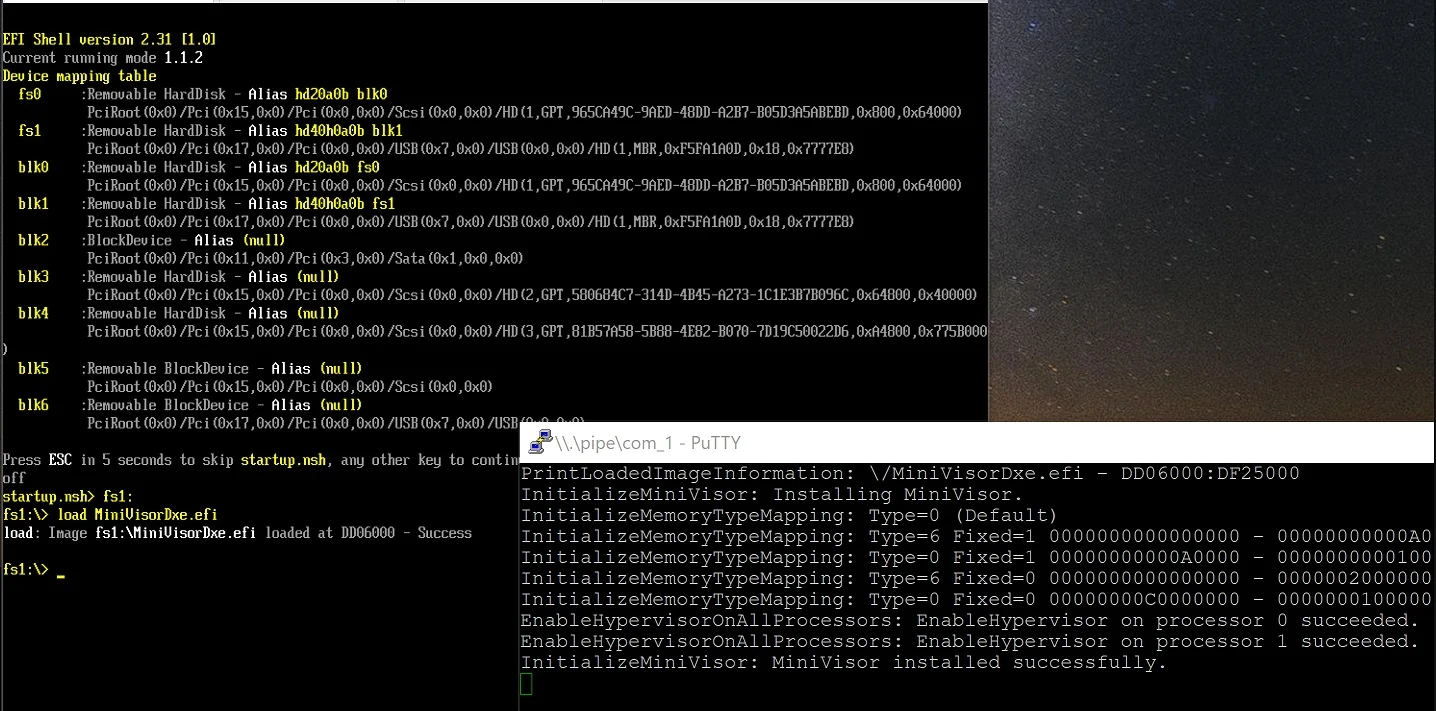 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 valium007/cve-2026-56129
利用 Toshiba qiomem.sys 驱动从 ring 3 实现任意物理内存读/写的概念验证,并附有配套的详细说明。
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 框架,对 neocloud 和 AI 数据中心基础设施中的十大安全风险进行编目,涵盖硬件、网络、隔离、管理平面和供应链。
 mein-0/gvcidrv64
针对技嘉 GVCIDrv64.sys 内核驱动程序的漏洞利用概念验证,通过任意物理内存和 I/O 端口读写实现本地权限提升。