#1

 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 rub-nds/ws-attacker
WS-Attacker 是一个用于 Web 服务渗透测试的模块化框架。它由波鸿鲁尔大学网络与数据安全教席(https://nds.rub.de/ )和 Hackmanit GmbH(https://www.hackmanit.de/)开发。
 psyb0t/piraterf
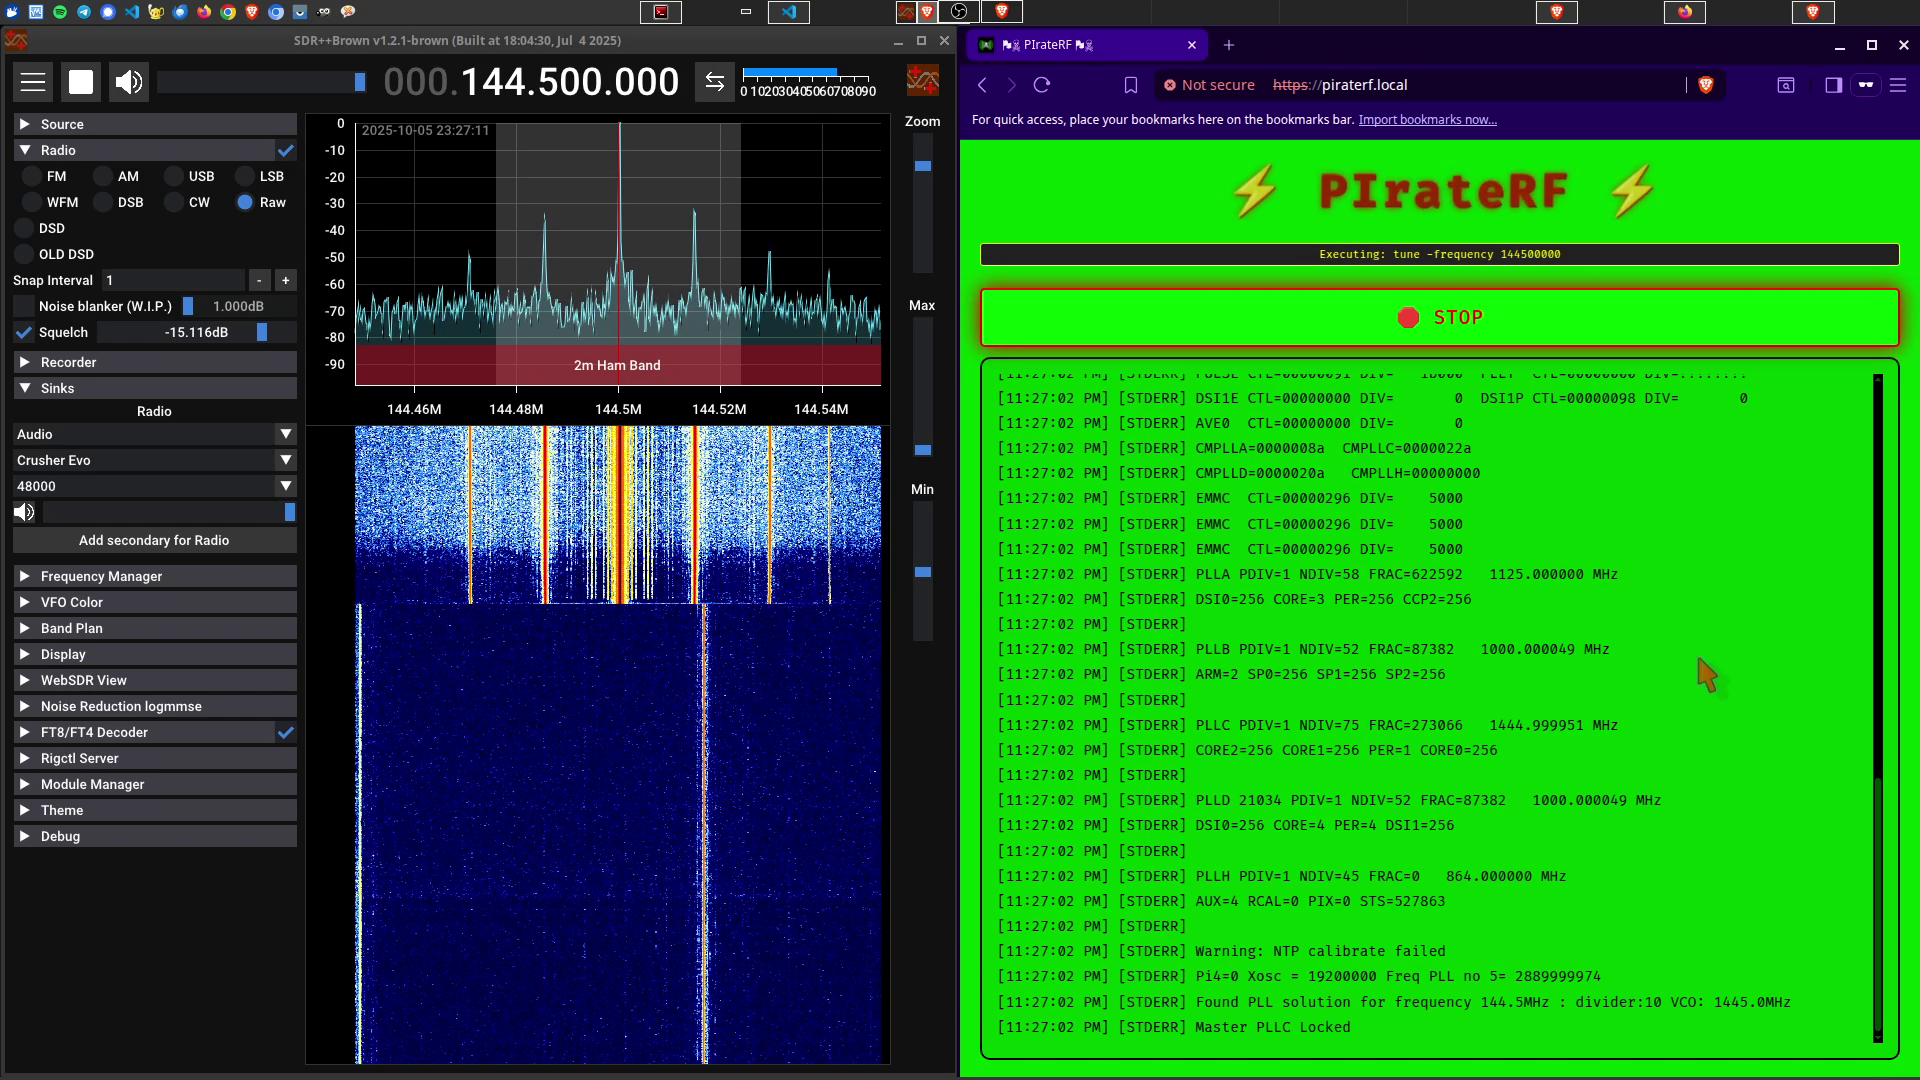
PIrateRF 可将您的树莓派 Zero W 转变为便携式射频信号发生器,并自带 WiFi 热点。通过浏览器控制从 FM 广播到数字模式的一切——随时随地破解空中电波!📡⚡
 jaeles-project/jaeles-signatures
Jaeles 扫描器的默认签名
 0xinfection/logmepwn
一款完全自动化、可靠、超快速的Log4J RCE漏洞(CVE-2021-44228)扫描与验证工具包。
 skylined/bugid
检测、分析并唯一标识 Windows 应用程序中的崩溃
 luisfontes19/xxexploiter
帮助利用 XXE 漏洞的工具
 awslabs/snapchange
使用KVM对内存快照进行轻量级模糊测试
 nccgroup/umap2
Umap2 是 NCC Group 基于 Python 的 USB 主机安全评估工具的第二版修订。
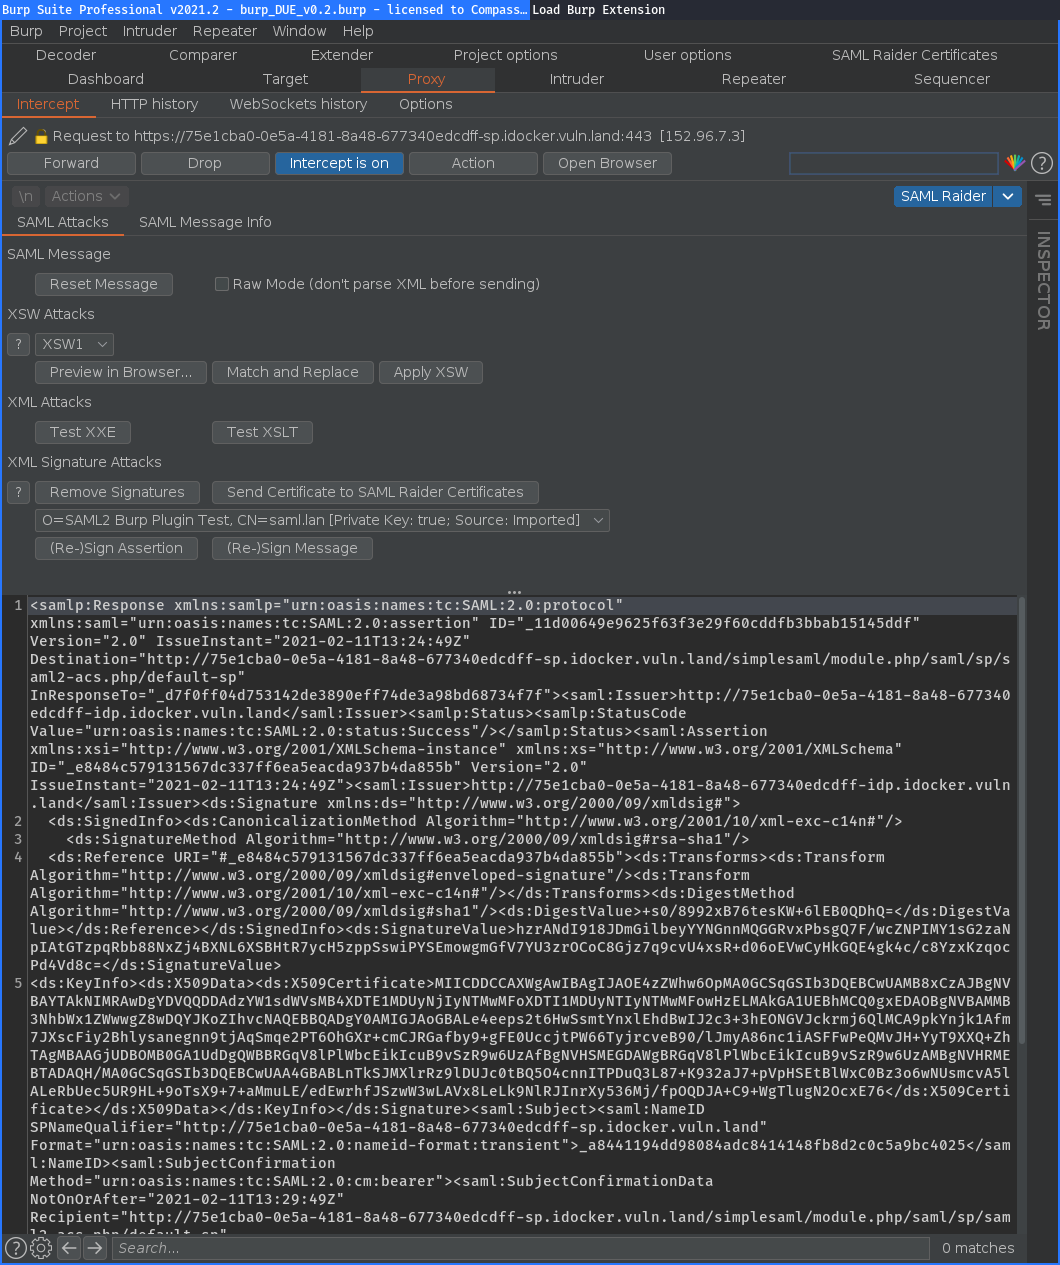 compasssecurity/samlraider
SAML2 Burp 扩展
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
精选的漏洞赏金(Bug Bounty)字典集合,涵盖目录、子域名、参数、用户名、密码及 Web 模糊测试载荷。
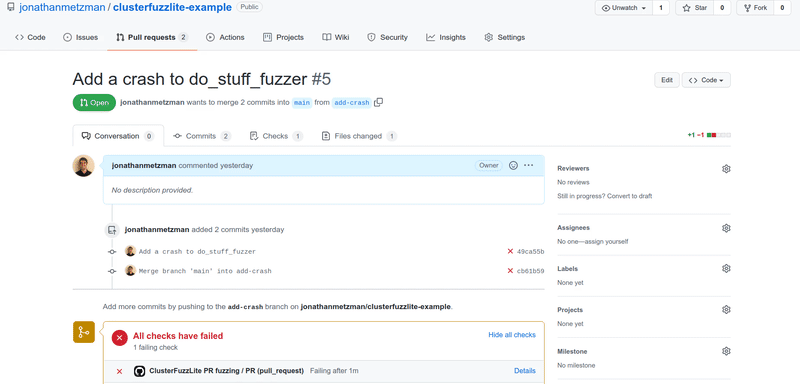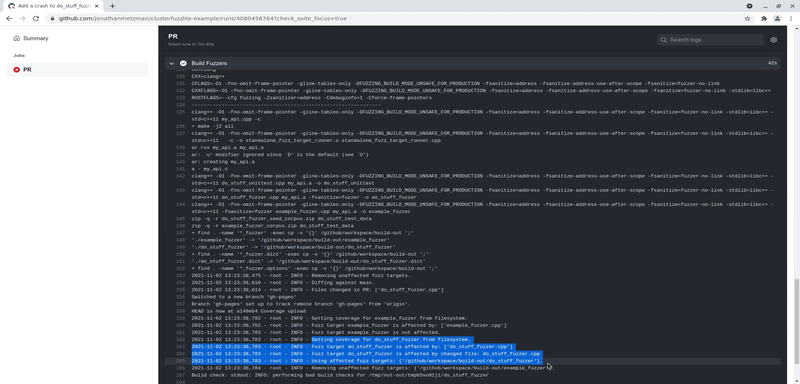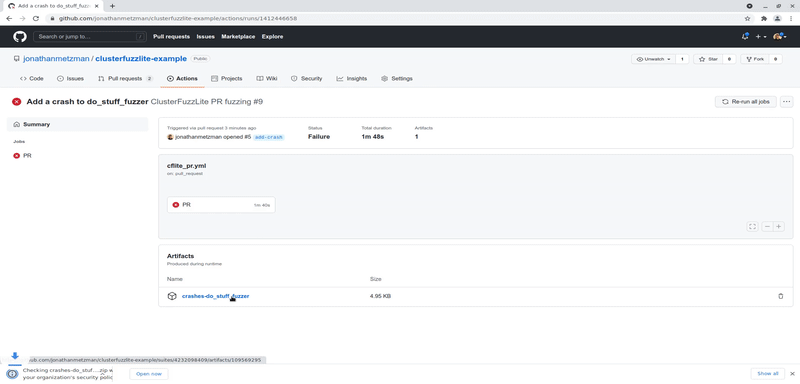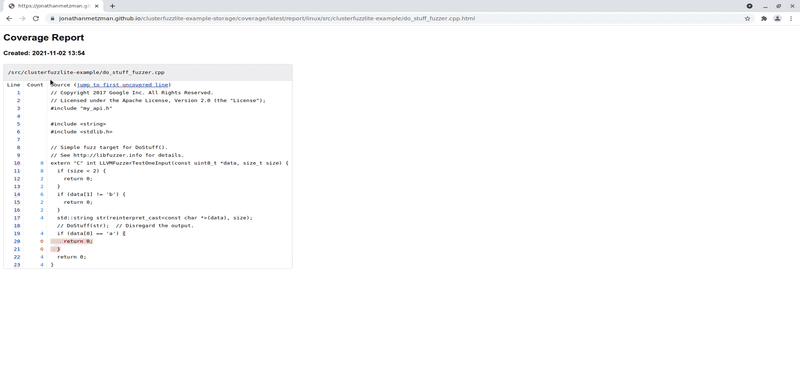 google/clusterfuzzlite
集成到CI工作流中的持续模糊测试解决方案,用于发现代码变更和批量运行中的漏洞,支持多种语言和CI系统。
 dzonerzy/gowapt
Go Web应用程序渗透测试
 blackarch/wordlistctl
从网站和种子对等点获取、安装和搜索词库档案。