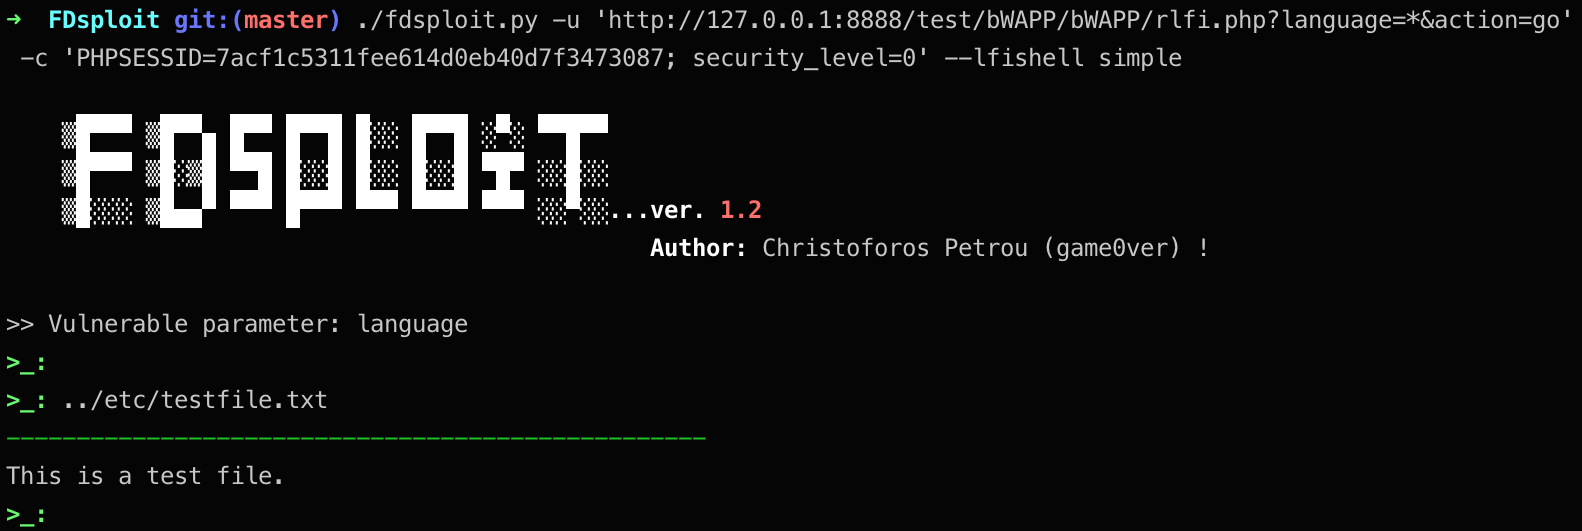
#1
 openstack-archive/syntribos
来自OpenStack安全组的Python API安全测试工具
 google/path-auditor
运行时libc函数审计器,通过LD_PRELOAD挂钩文件系统系统调用,检测文件访问竞态条件和符号链接漏洞,记录潜在的权限提升路径。
 0vercl0k/cve-2021-24086
CVE-2021-24086 的概念验证,该漏洞是 tcpip.sys 中由远程触发的空指针解引用。
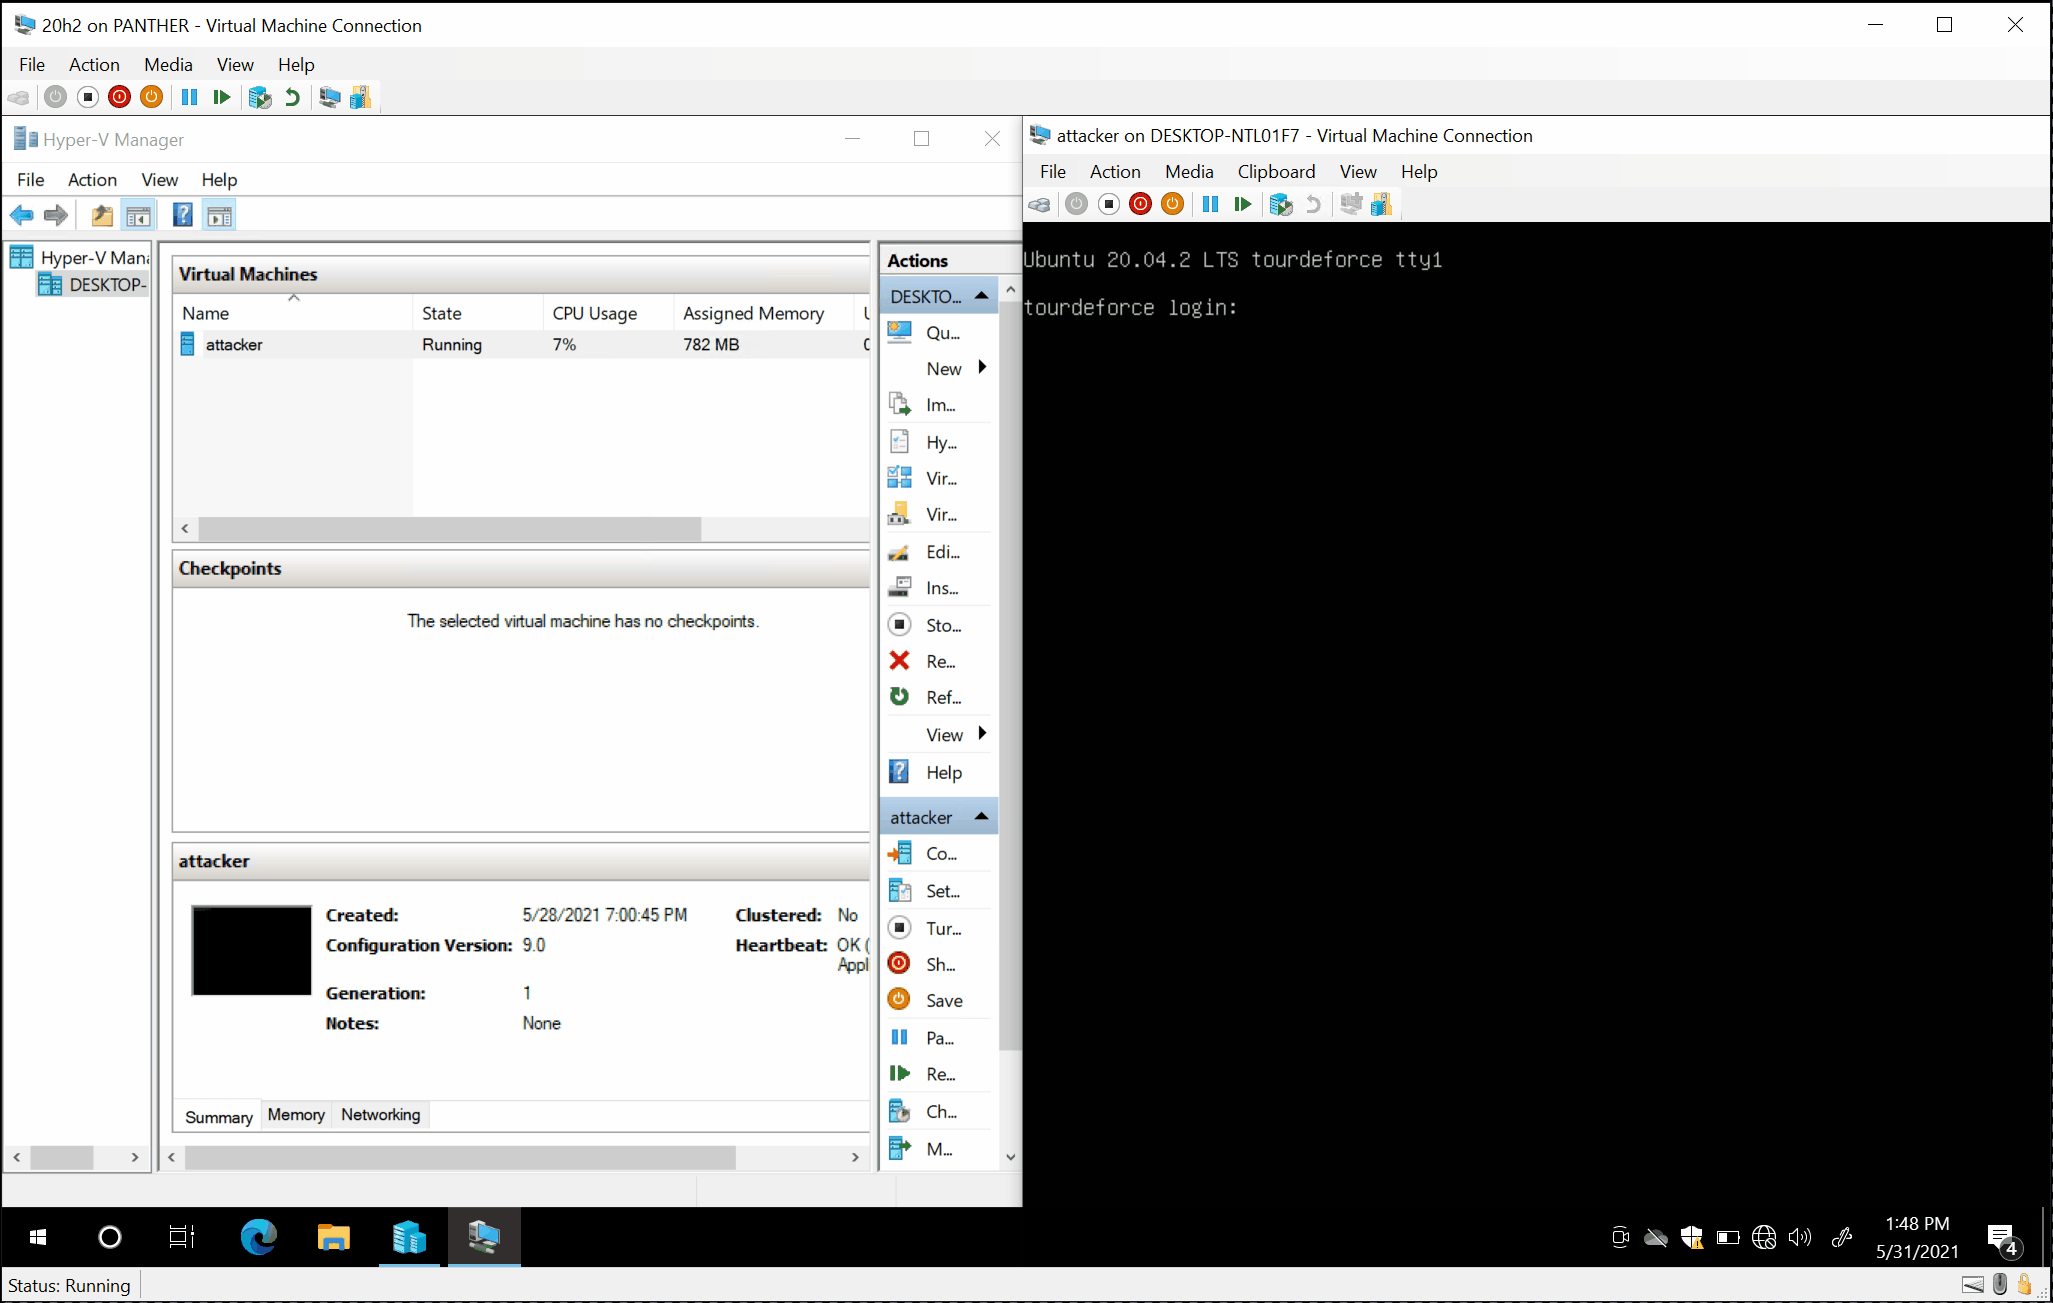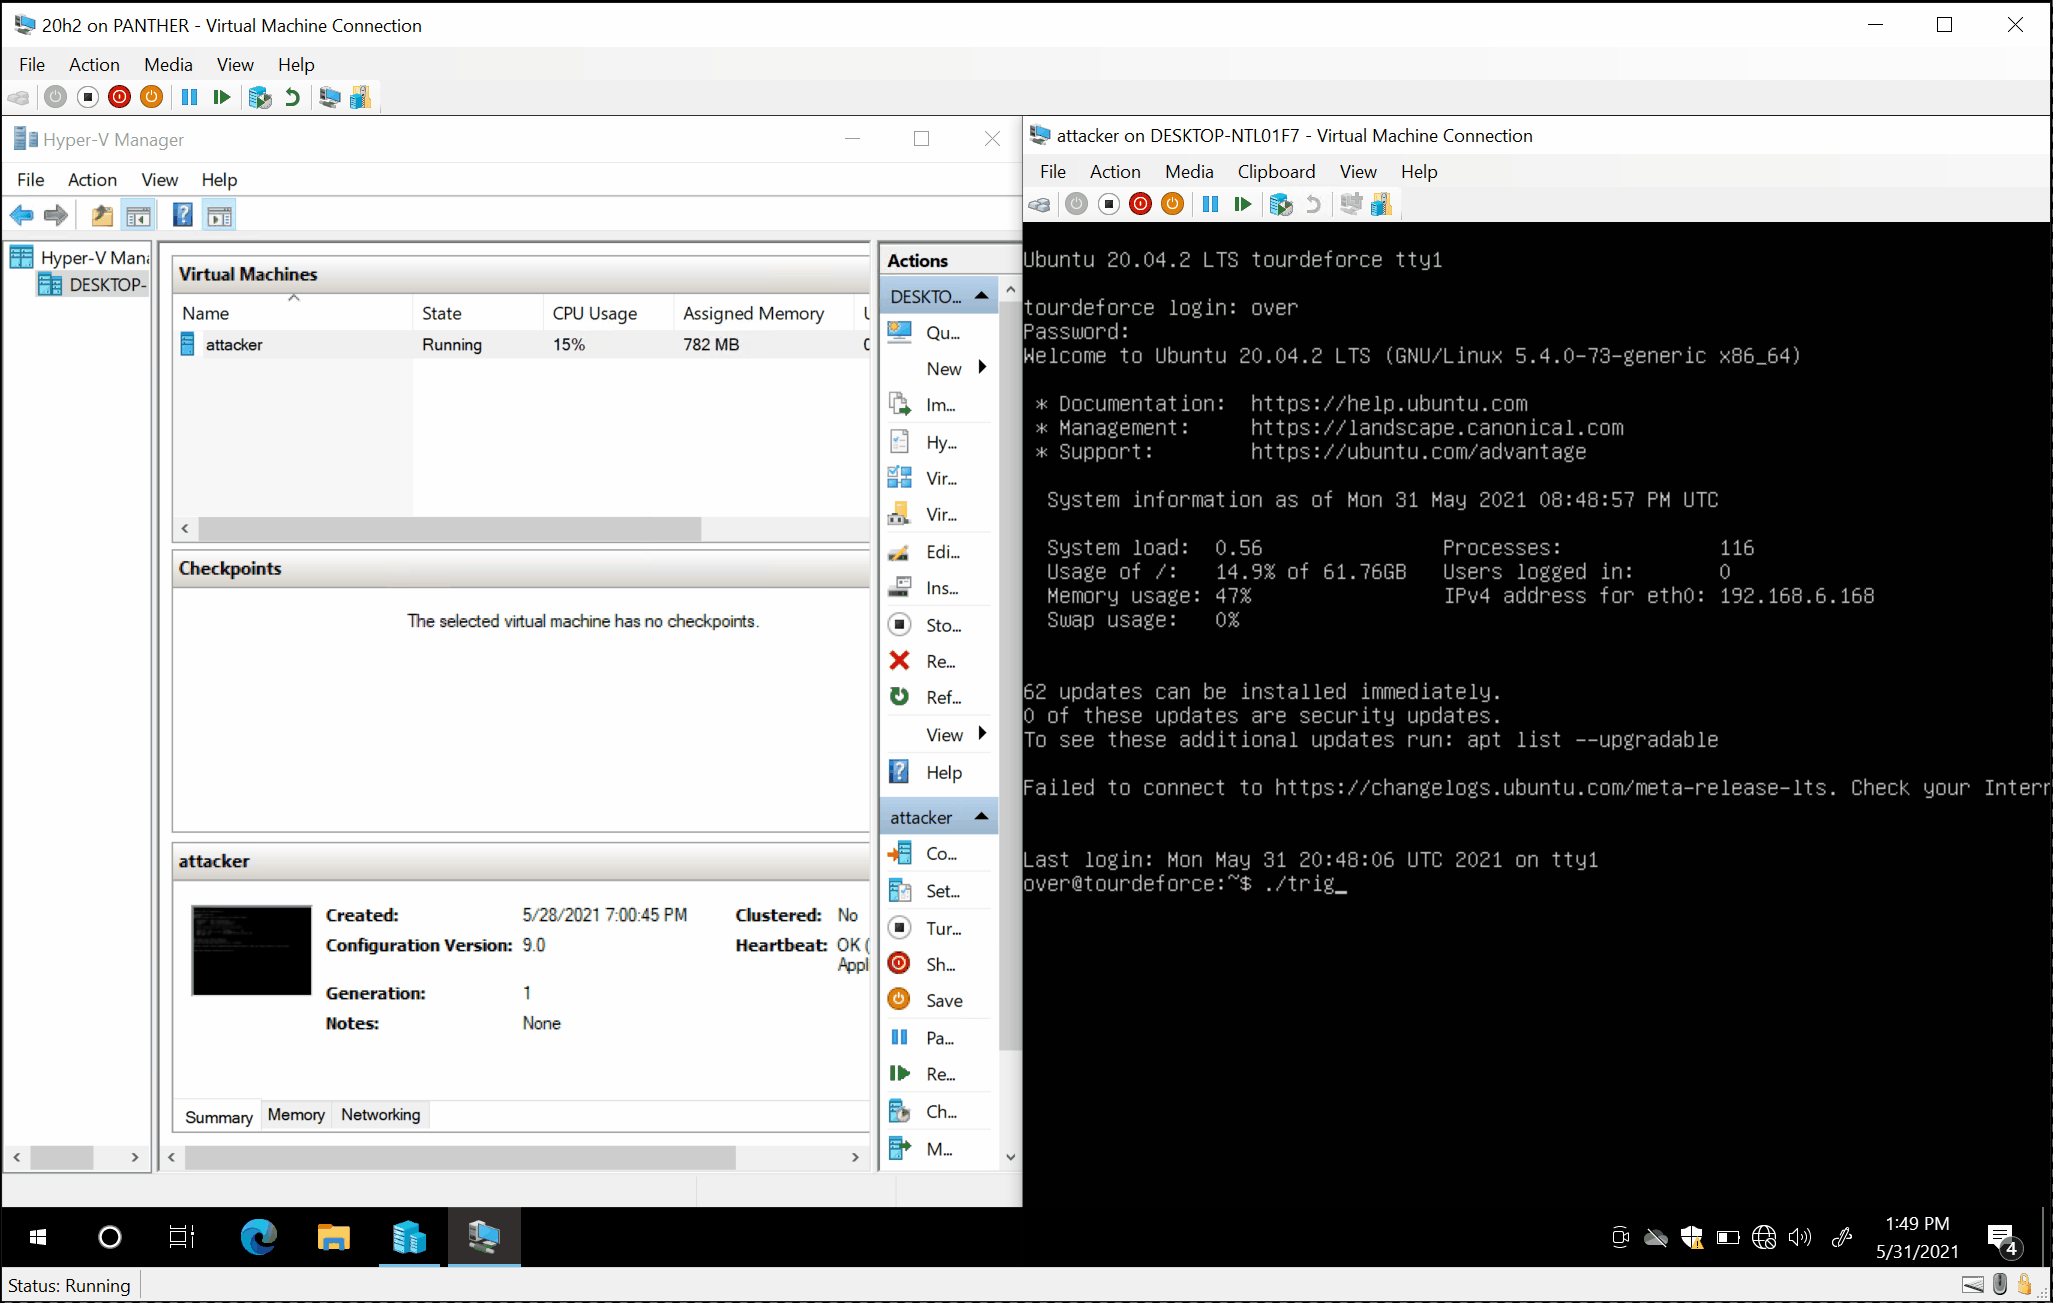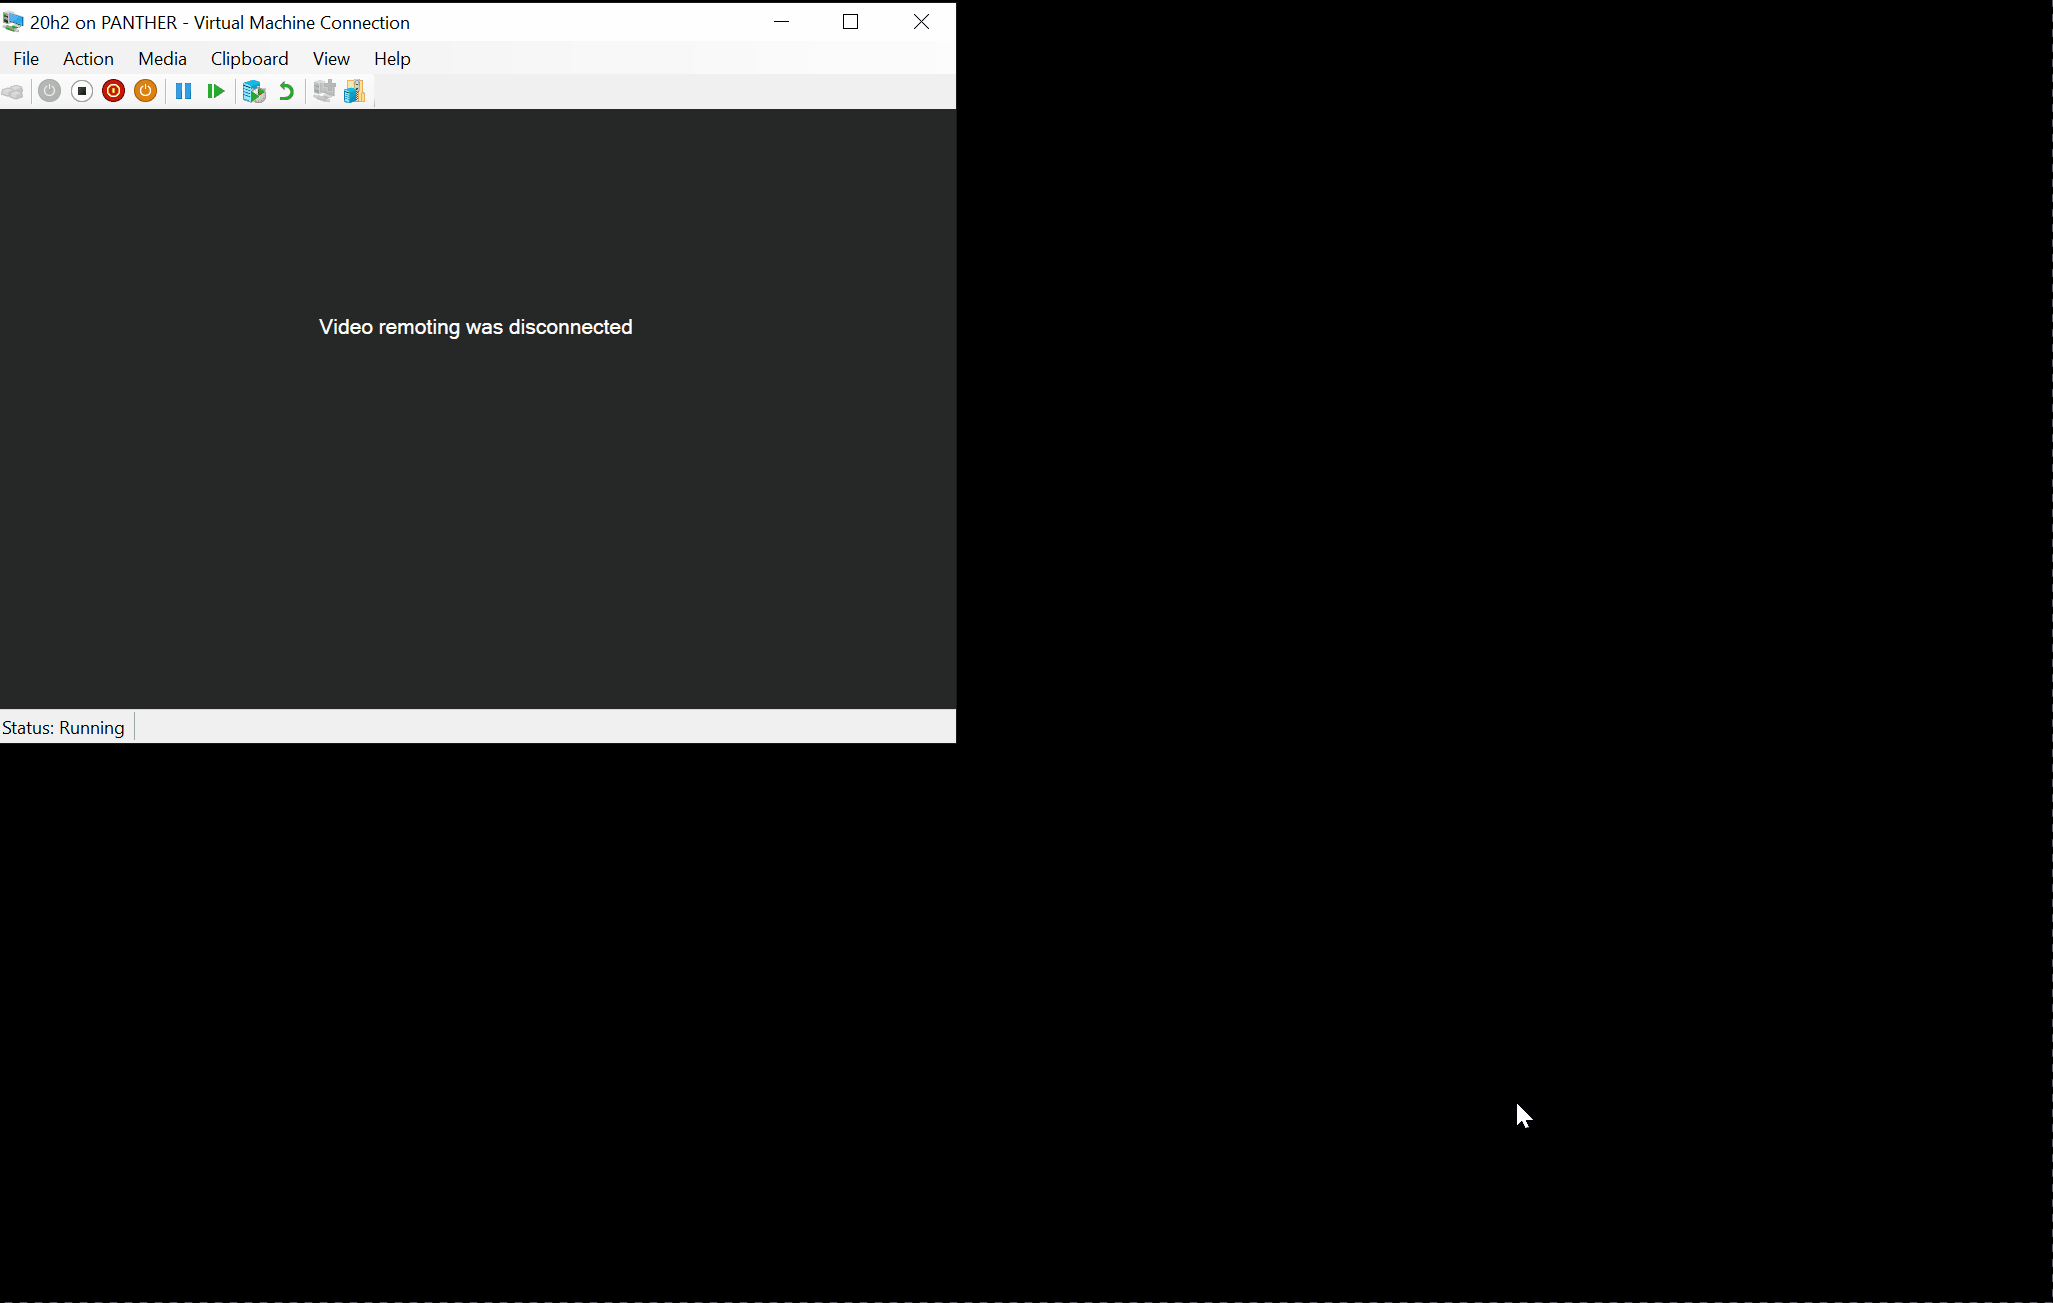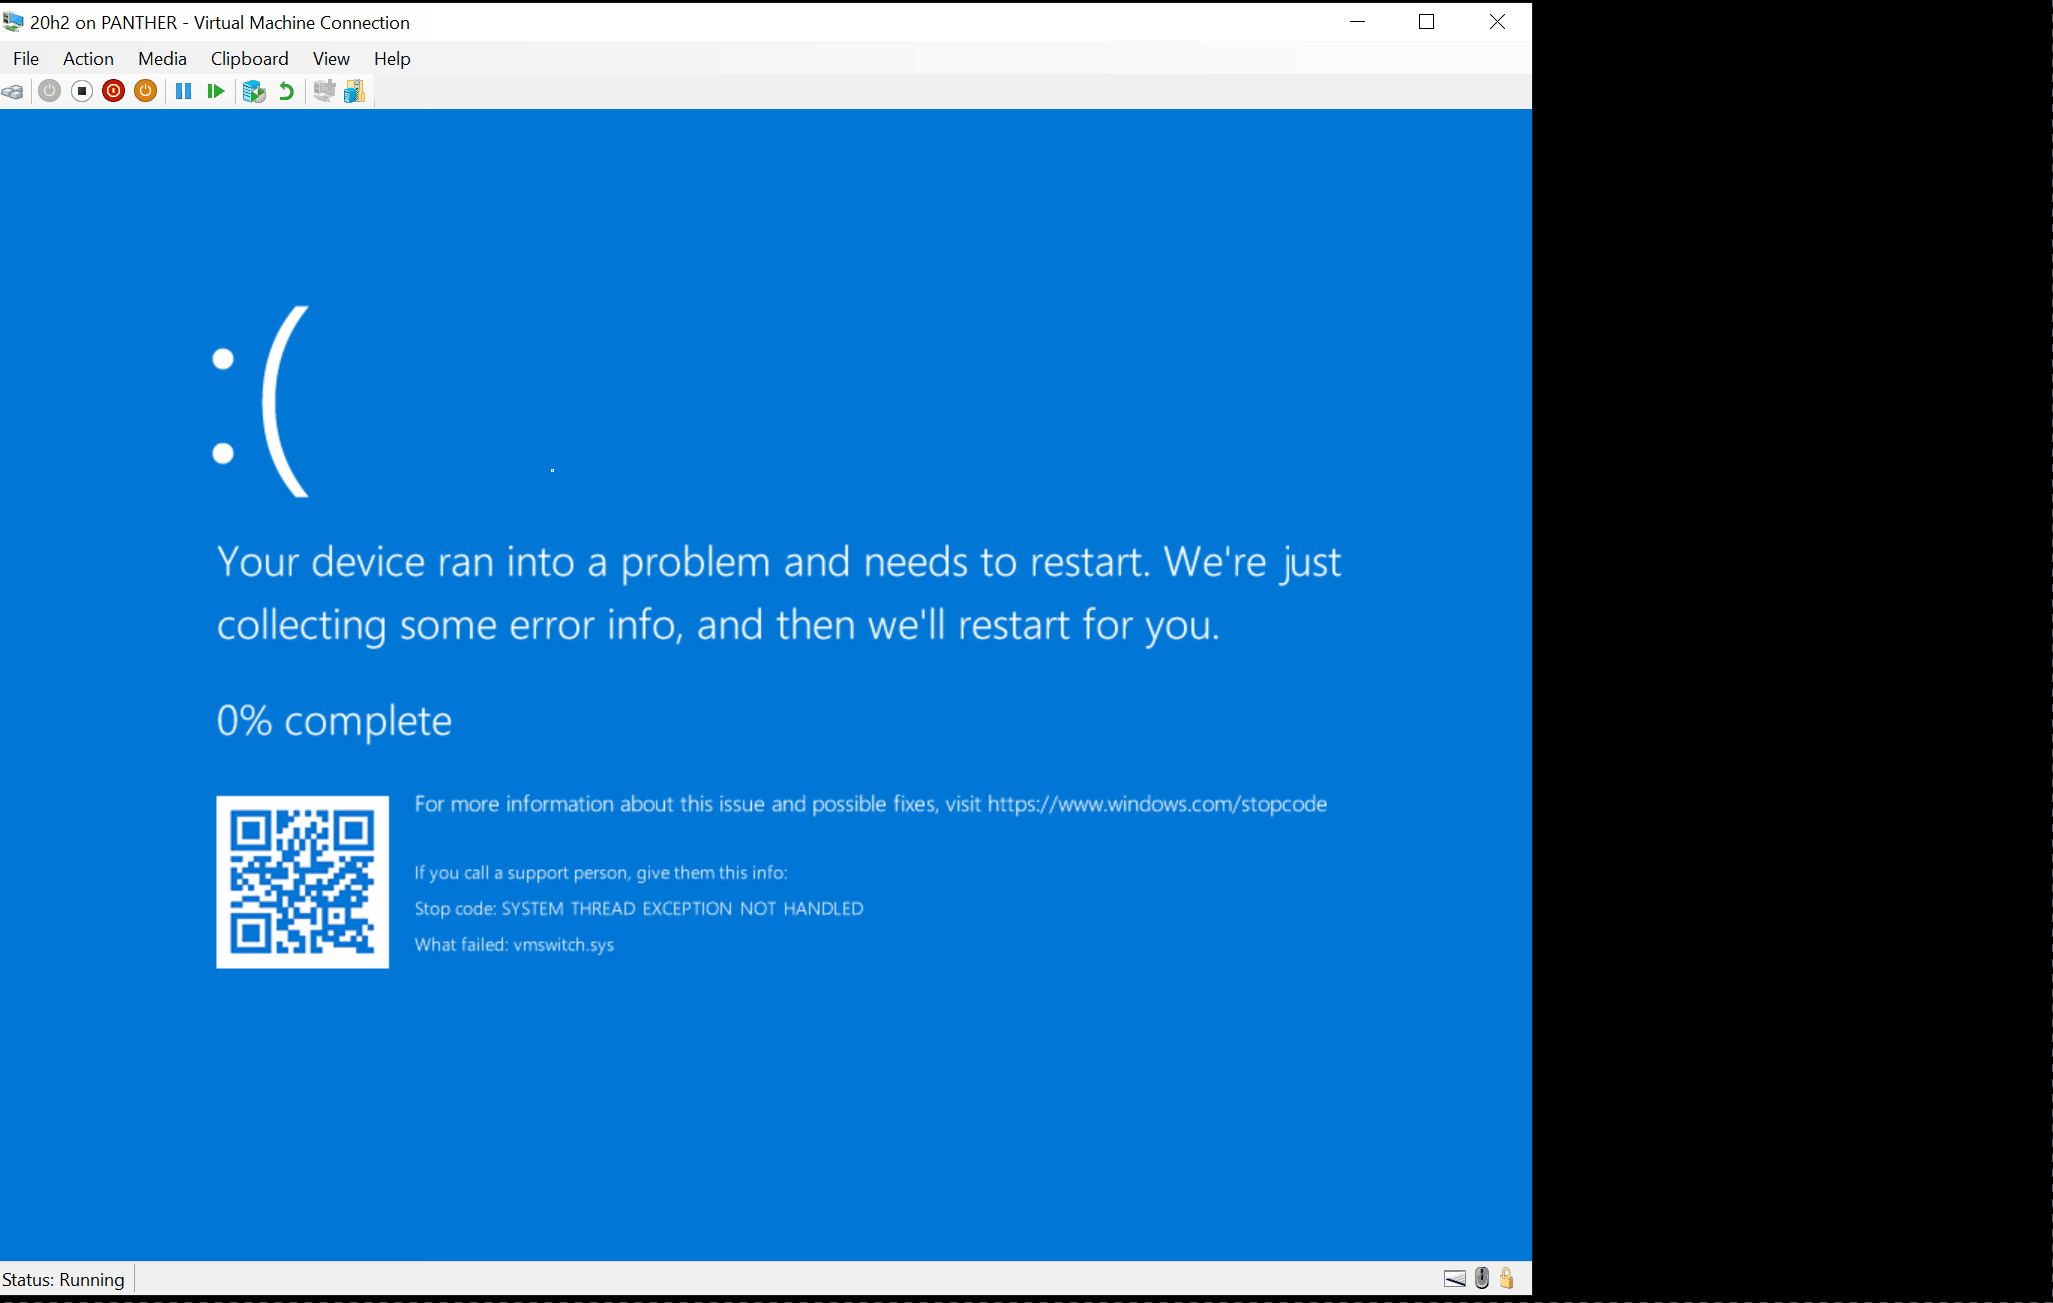 0vercl0k/cve-2021-28476
CVE-2021-28476 的 PoC,一个存在于 vmswitch.sys 中的客户机到主机“Hyper-V 远程代码执行漏洞”。
 sentinel-one/peafl64
用于Windows x64可执行文件的静态二进制插桩工具
 boschresearch/gdbfuzz
使用硬件断点对嵌入式系统进行模糊测试
 sentinel-one/efi_fuzz
基于覆盖引导的UEFI NVRAM变量模糊测试器,使用Qiling仿真和AFL++,通过自动化输入变异和崩溃检测来发现固件漏洞。
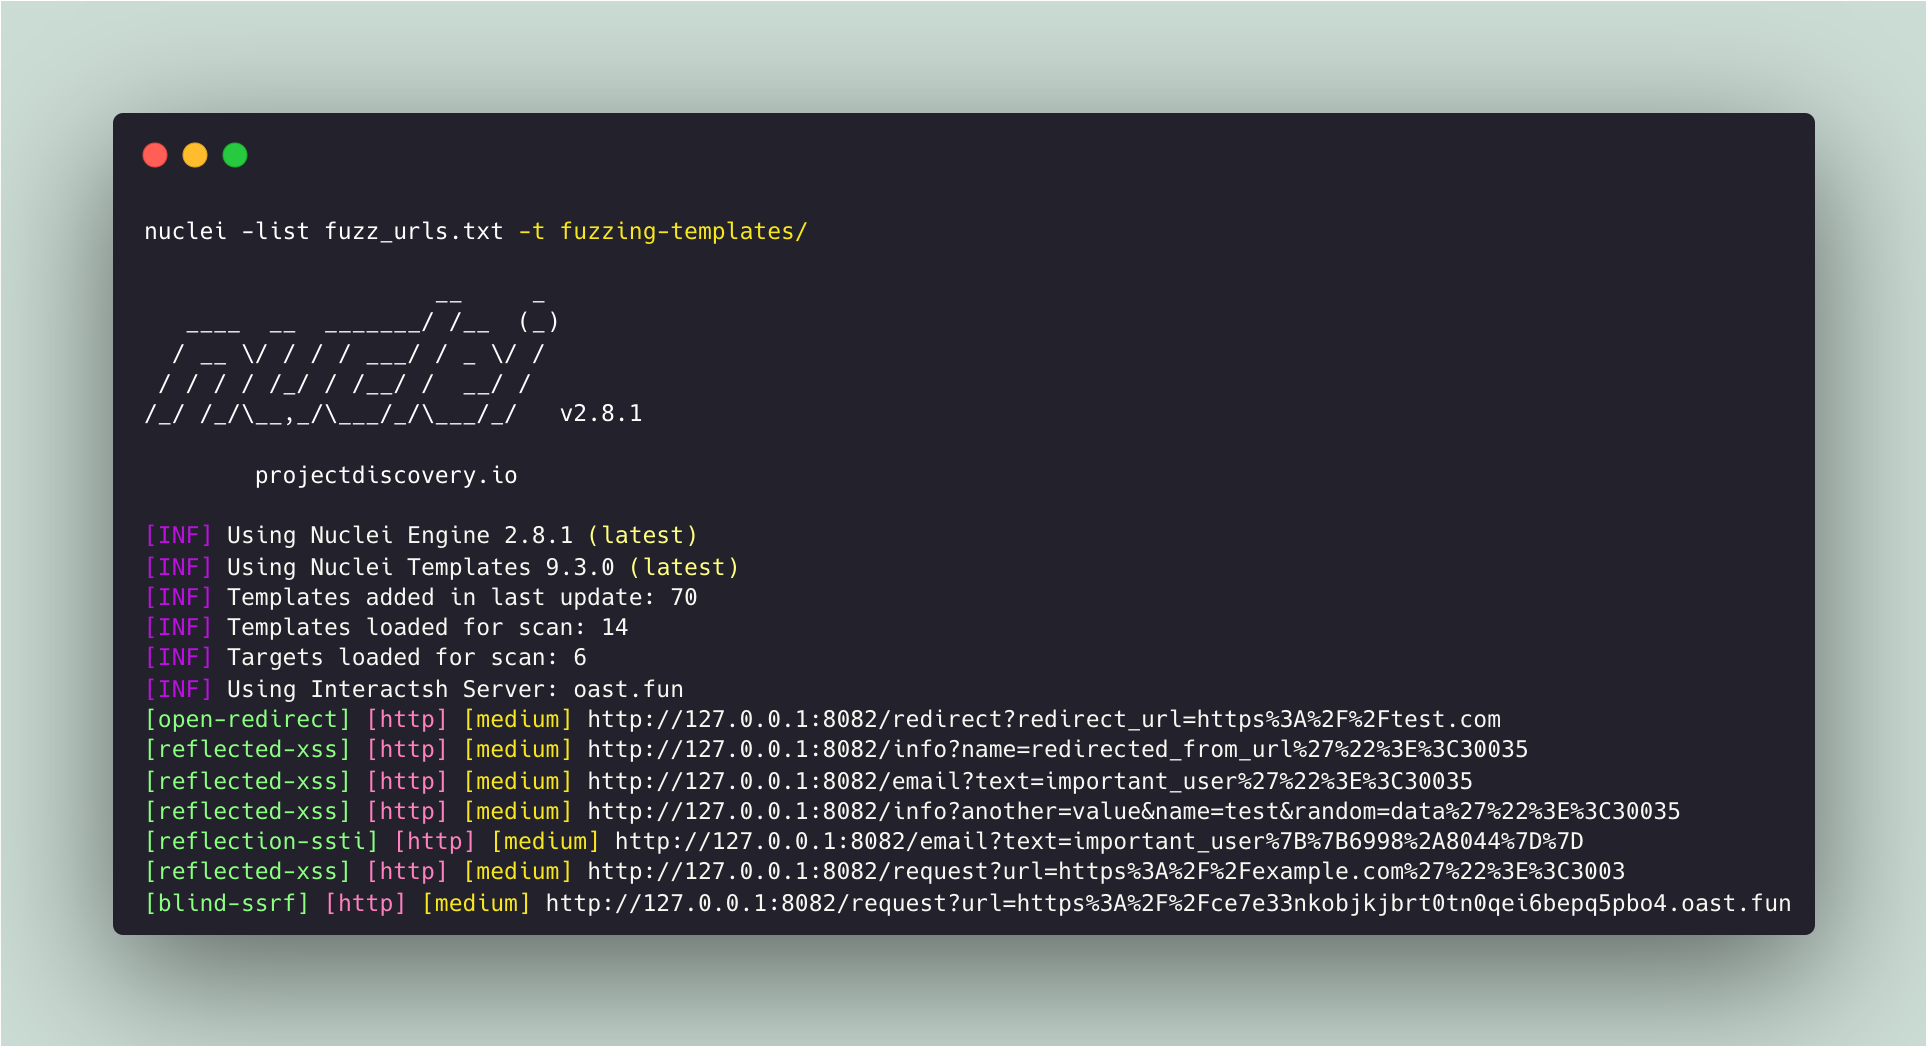 projectdiscovery/fuzzing-templates
社区精选的 nuclei 模板列表,用于发现“未知”安全漏洞。
 openl2d/moc3ingbird
MOC3ingbird:针对 Live2D 的漏洞利用工具(CVE-2023-27566)
 esentire/cve-2015-7547-public
PoC攻击服务器,针对CVE-2015-7547在glibc DNS存根解析器中的缓冲区溢出漏洞(公开版本)
 whypet/cve-2023-31320
AMD 驱动程序中的 DoS 漏洞,可导致显示画面损坏。
 sirredbeard/cve-2025-60876
CVE-2025-60876 BusyBox wget HTTP 头注入的行为保持修复,包含概念验证、百分号编码补丁及上游提交工件。
 577industries/aegisgraph
AegisGraph:面向安全消息应用(SMA)的基于图的应用层评估证据平台。DARPA ASEMA HR0011SB20254-12 Tier 3研究。ReproChain CVE-2023-4863可达性+PolyDiff差分解析器模糊测试+声明状态治理+可复现基准面。