
 #1
基于变异、生成和覆盖率引导的模糊测试工具。
Kitploit 推荐

 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
 0xm3r/cgpwn
一个轻量级虚拟机,适用于硬件破解、逆向工程(模糊测试、符号执行、漏洞利用等)以及战争游戏任务。
 phra/rustbuster
一个全面的Web模糊测试与内容发现工具
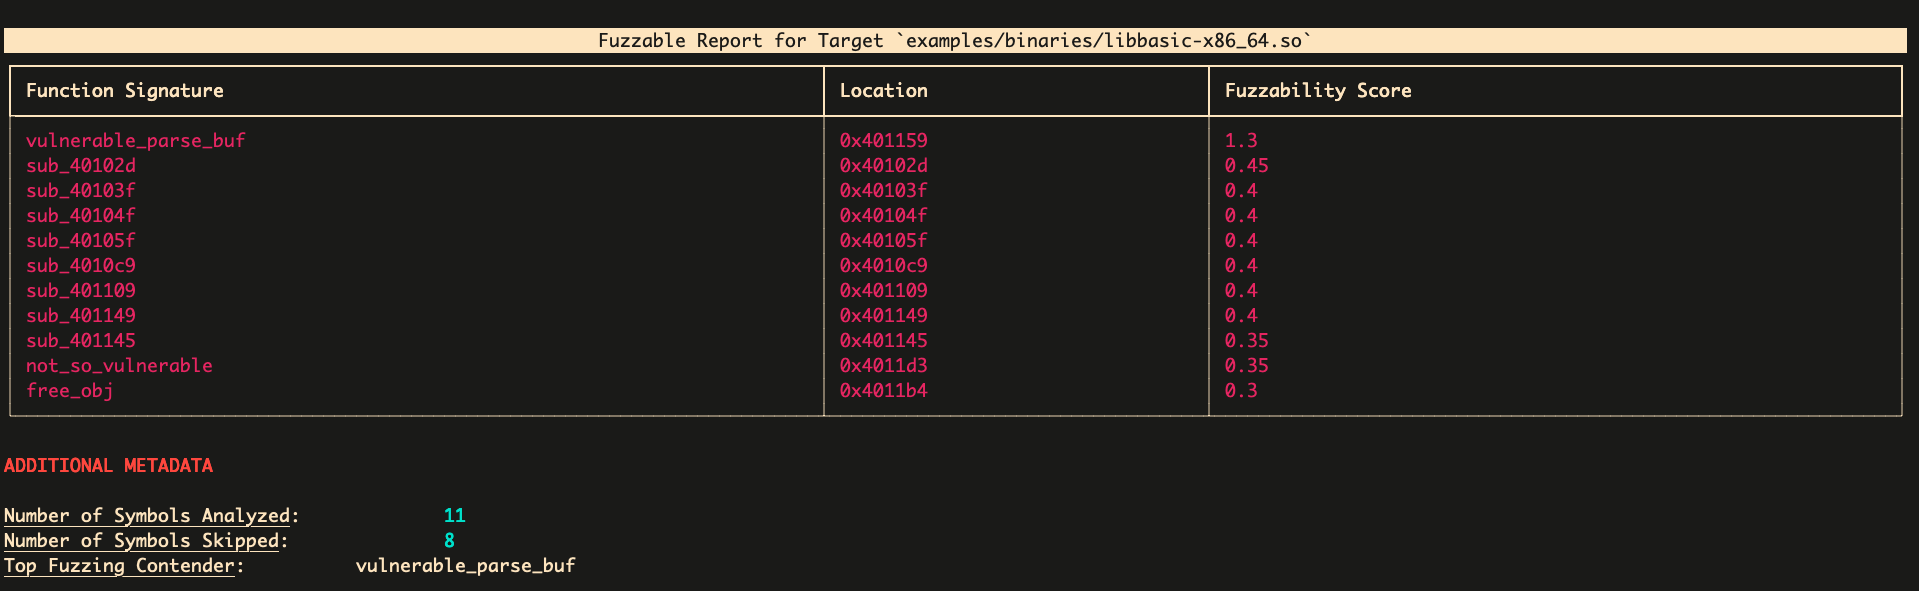 ex0dus-0x/fuzzable
静态分析框架,用于识别源代码和二进制文件中的可模糊测试函数目标,生成 harness 模板,并与 AFL++ 和 libFuzzer 集成,实现自动化漏洞发现。
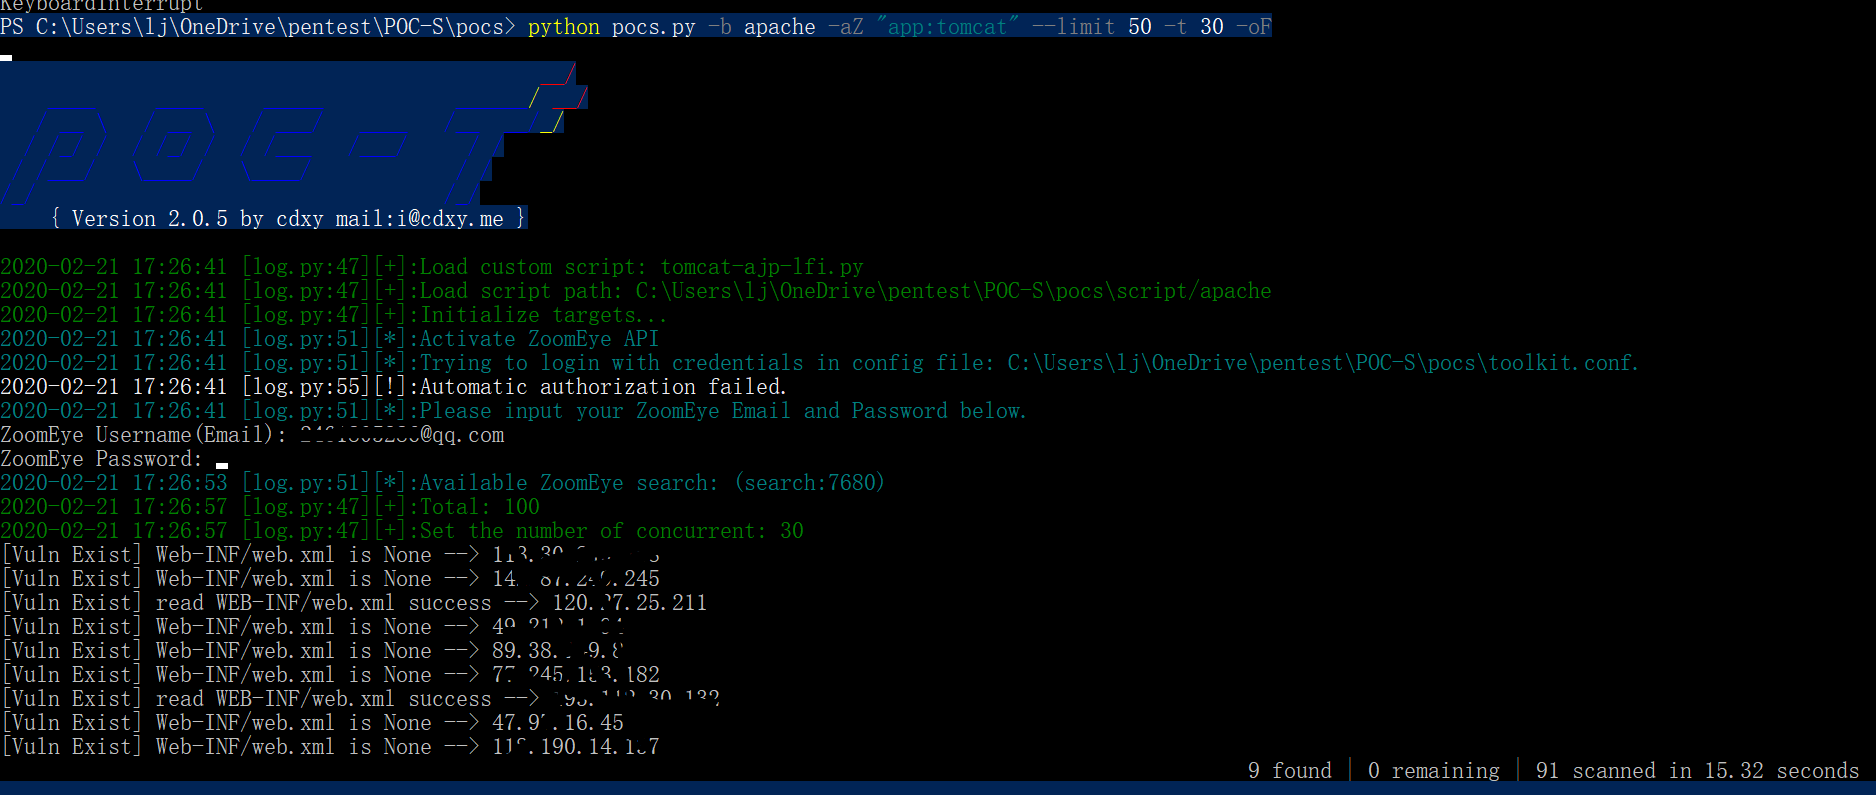 jiangsir404/poc-s
POC-T强化版本 POC-S , 用于红蓝对抗中快速验证Web应用漏洞, 对功能进行强化以及脚本进行分类添加,自带dnslog等, 平台补充来自vulhub靶机及其他开源项目的高可用POC
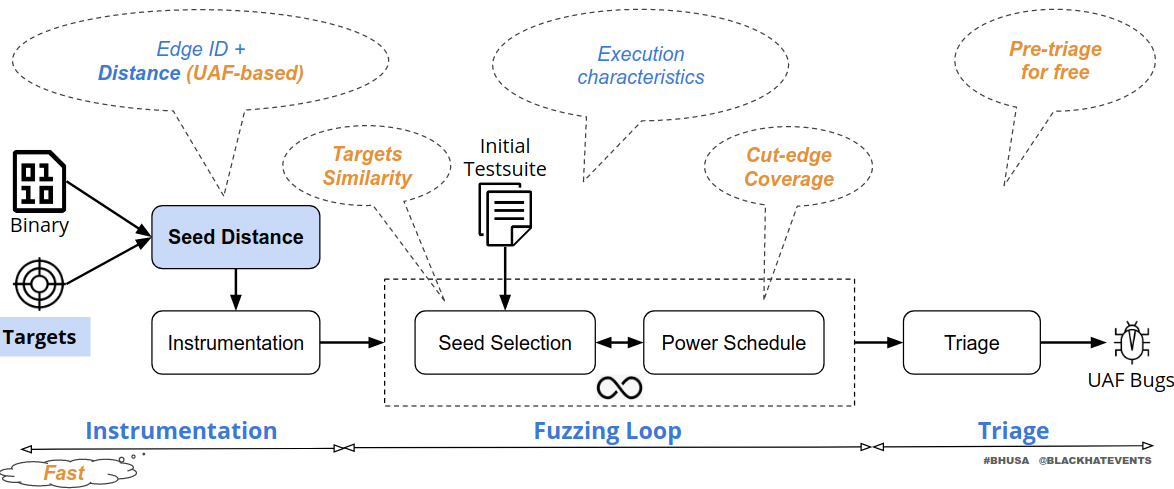 strongcourage/uafuzz
针对二进制级别的定向模糊测试工具,专门通过顺序感知输入指标和静态分析检测释放后使用(Use-After-Free)漏洞,支持漏洞复现、补丁测试与报告验证。
 pagalaxylab/unifuzzer
基于 Unicorn 和 LibFuzzer 的闭源二进制模糊测试工具
 gbrindisi/xsssniper
一款自动化的XSS发现工具
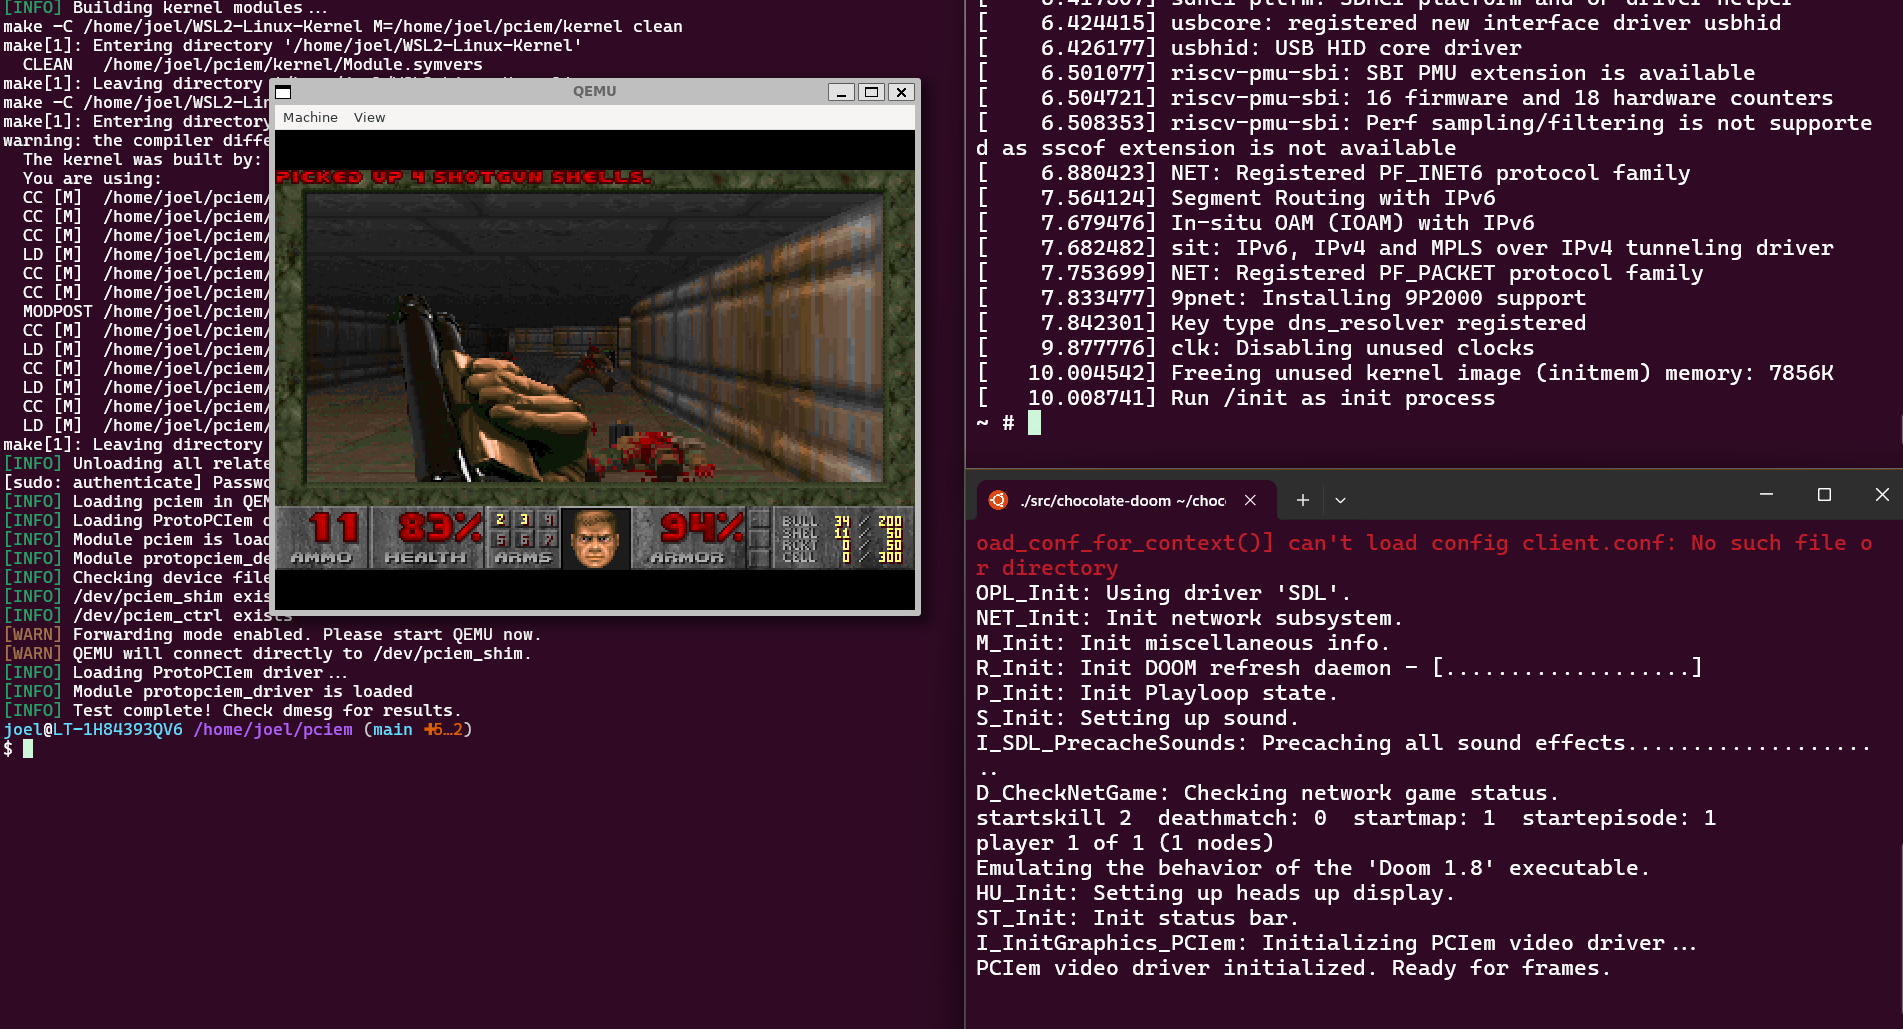 cakehonolulu/pciem
一个Linux框架,允许用户空间定义"虚拟"PCIe卡垫片,以支持在主机内进行PCIe卡驱动开发。
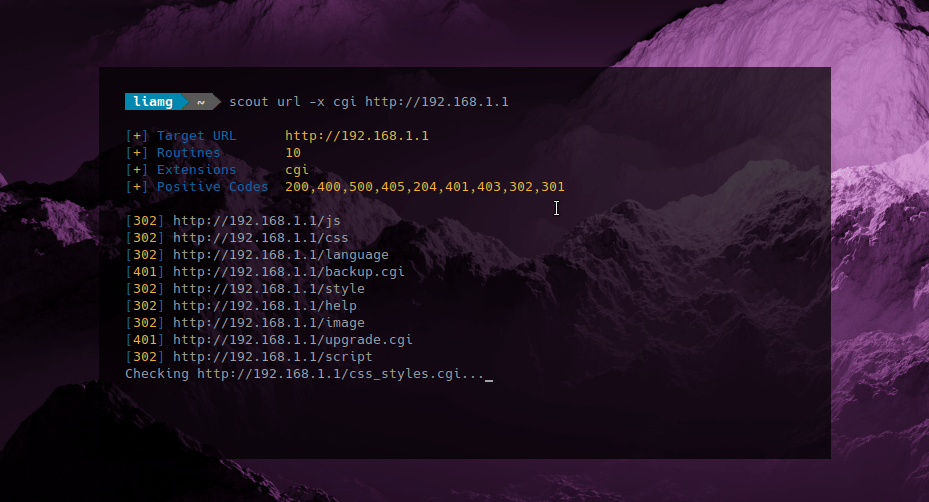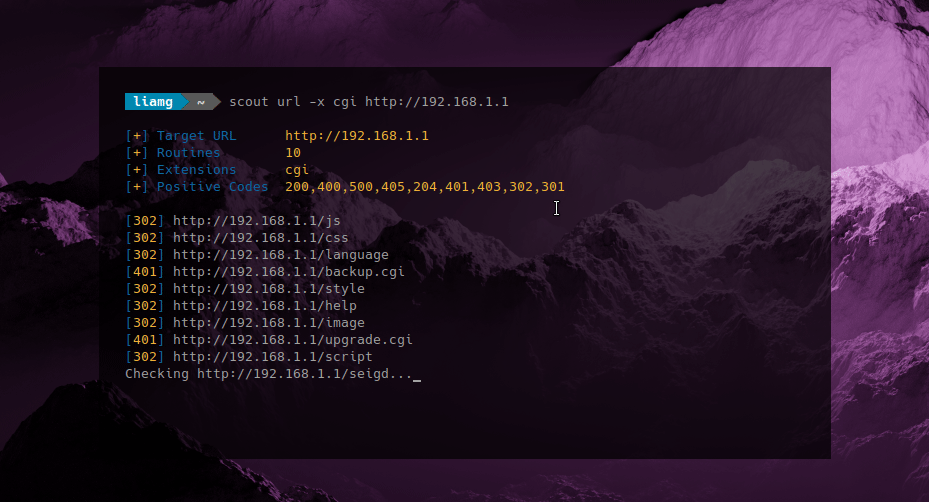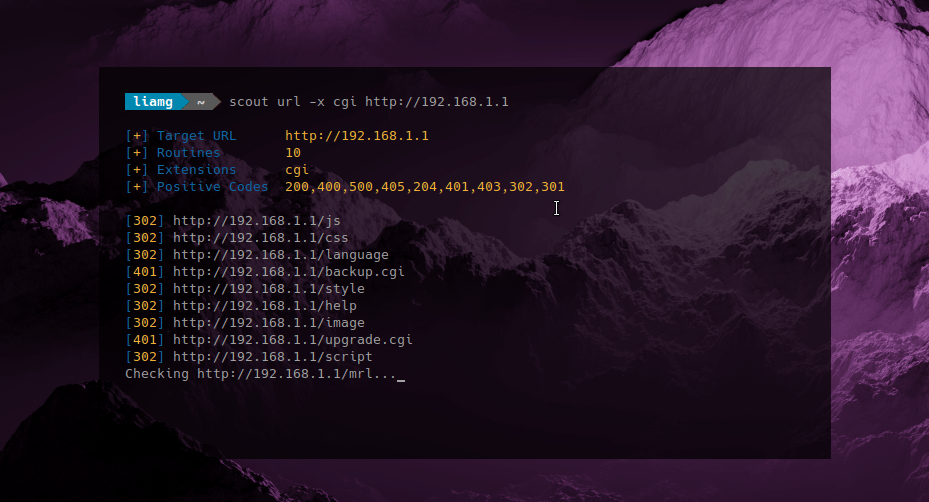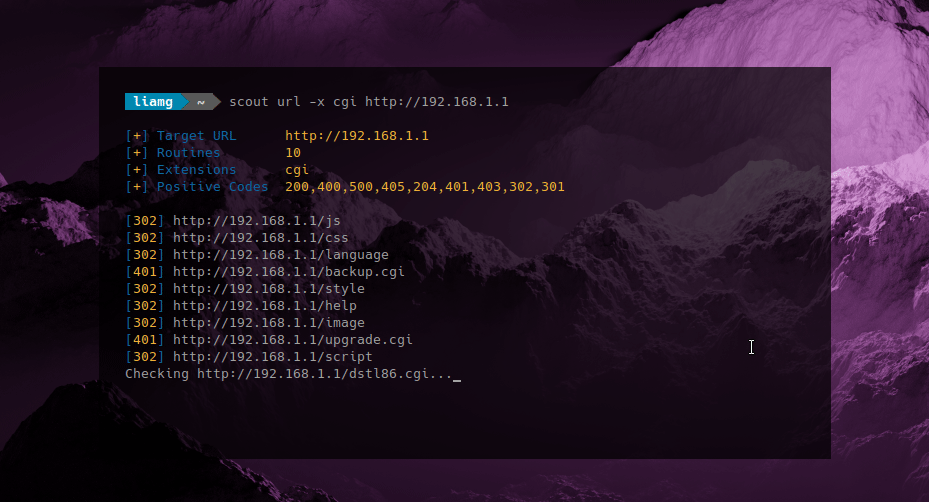 liamg/scout
🔭 轻量级URL模糊测试器和爬虫:发现Web服务器中未公开的文件、目录和虚拟主机
 flankerhqd/vendor-android-cves
我针对安卓厂商CVE的POC合集
 noptrix/lulzbuster
一个用C语言基于libcurl编写的多线程、极高速且智能的HTTP(S)目录与文件暴力破解器
 trailofbits/test-fuzz
Rust 宏和 Cargo 子命令,用于通过 afl.rs 自动化模糊测试,包括语料库生成和 harness 实现,并与 Rust 的测试框架集成。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。








