
 #1
数字取证、证据收集、时间线分析和事件调查工具。
Kitploit 推荐


 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
 lsecqt/sessionview
一个便携式C#工具,用于枚举本地和远程Windows会话。
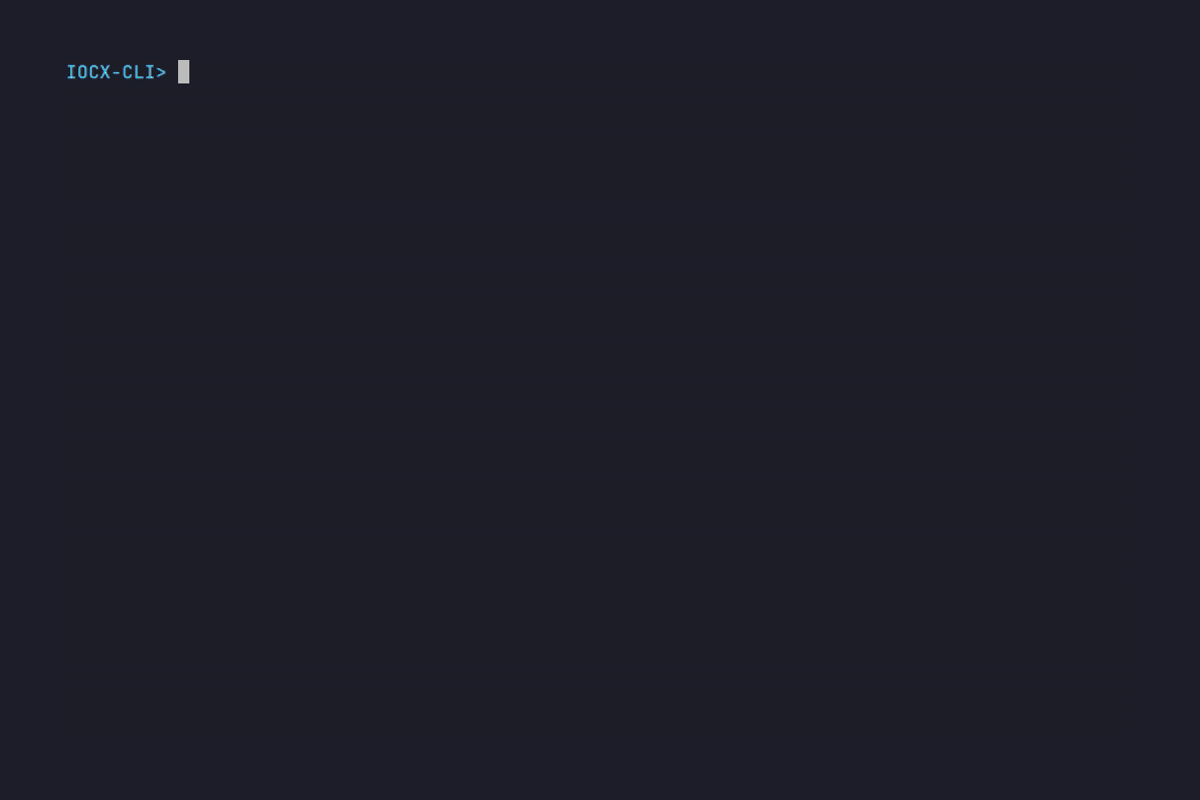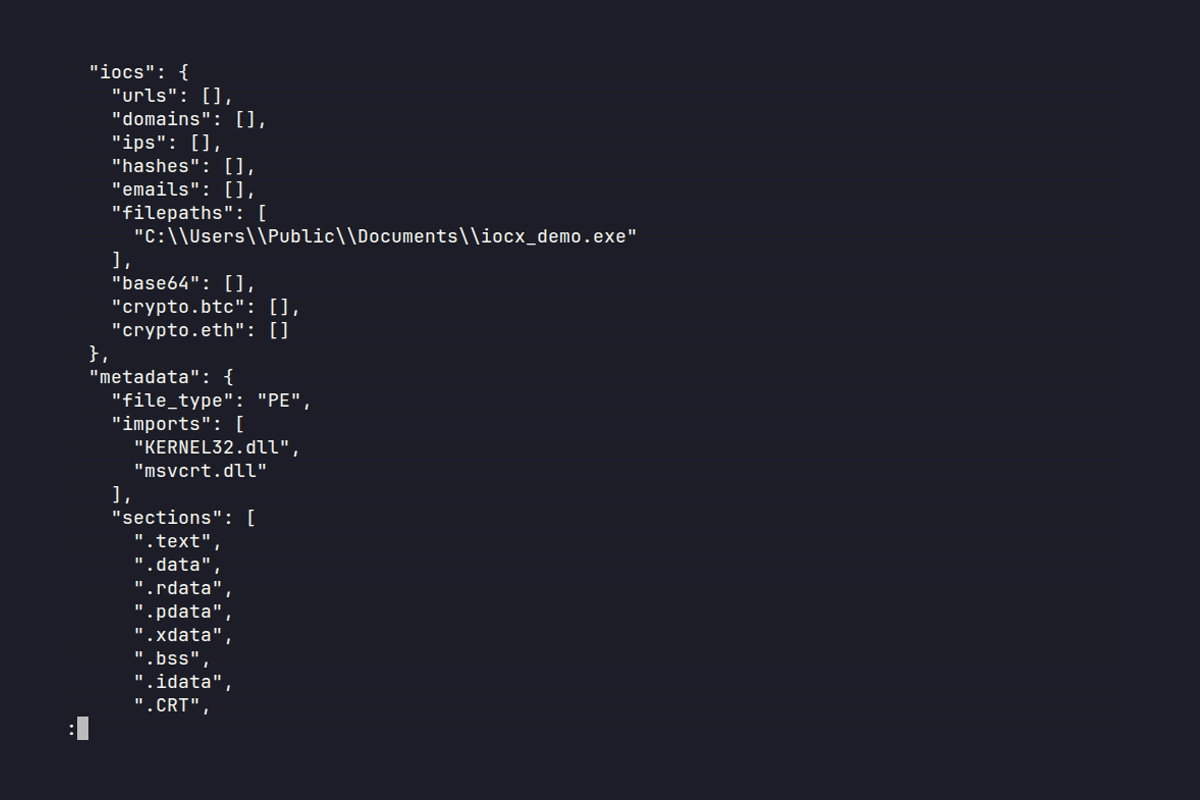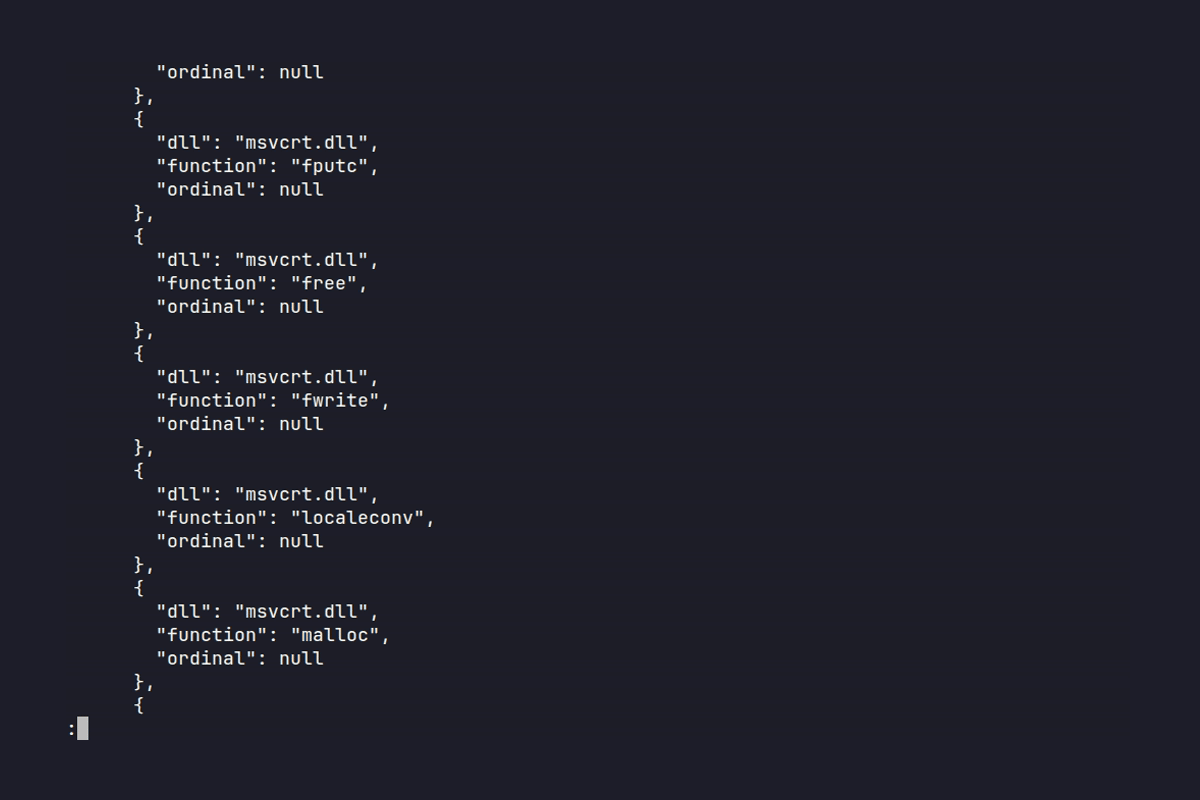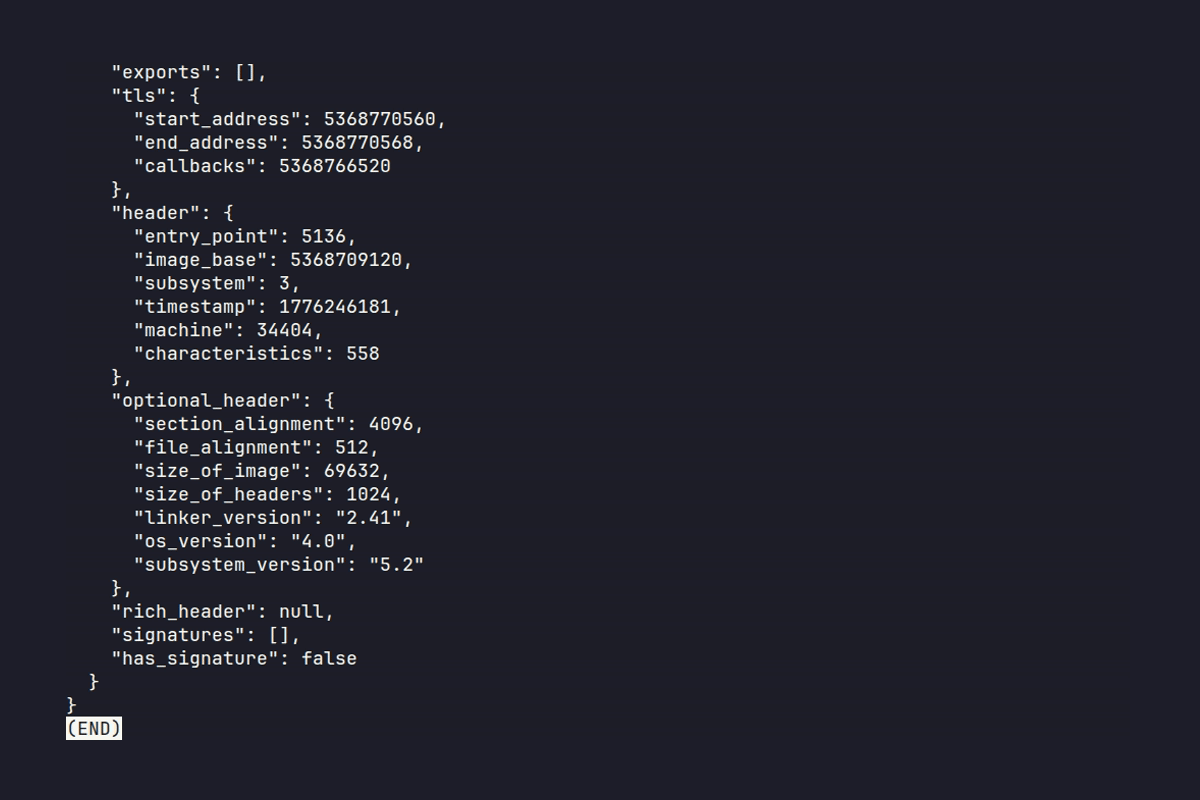 iocx-dev/iocx
一个可扩展的、确定性的静态分析引擎,从PE二进制文件和文本中提取高信号IOC,专为SOC自动化和现代威胁分析管道构建。
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
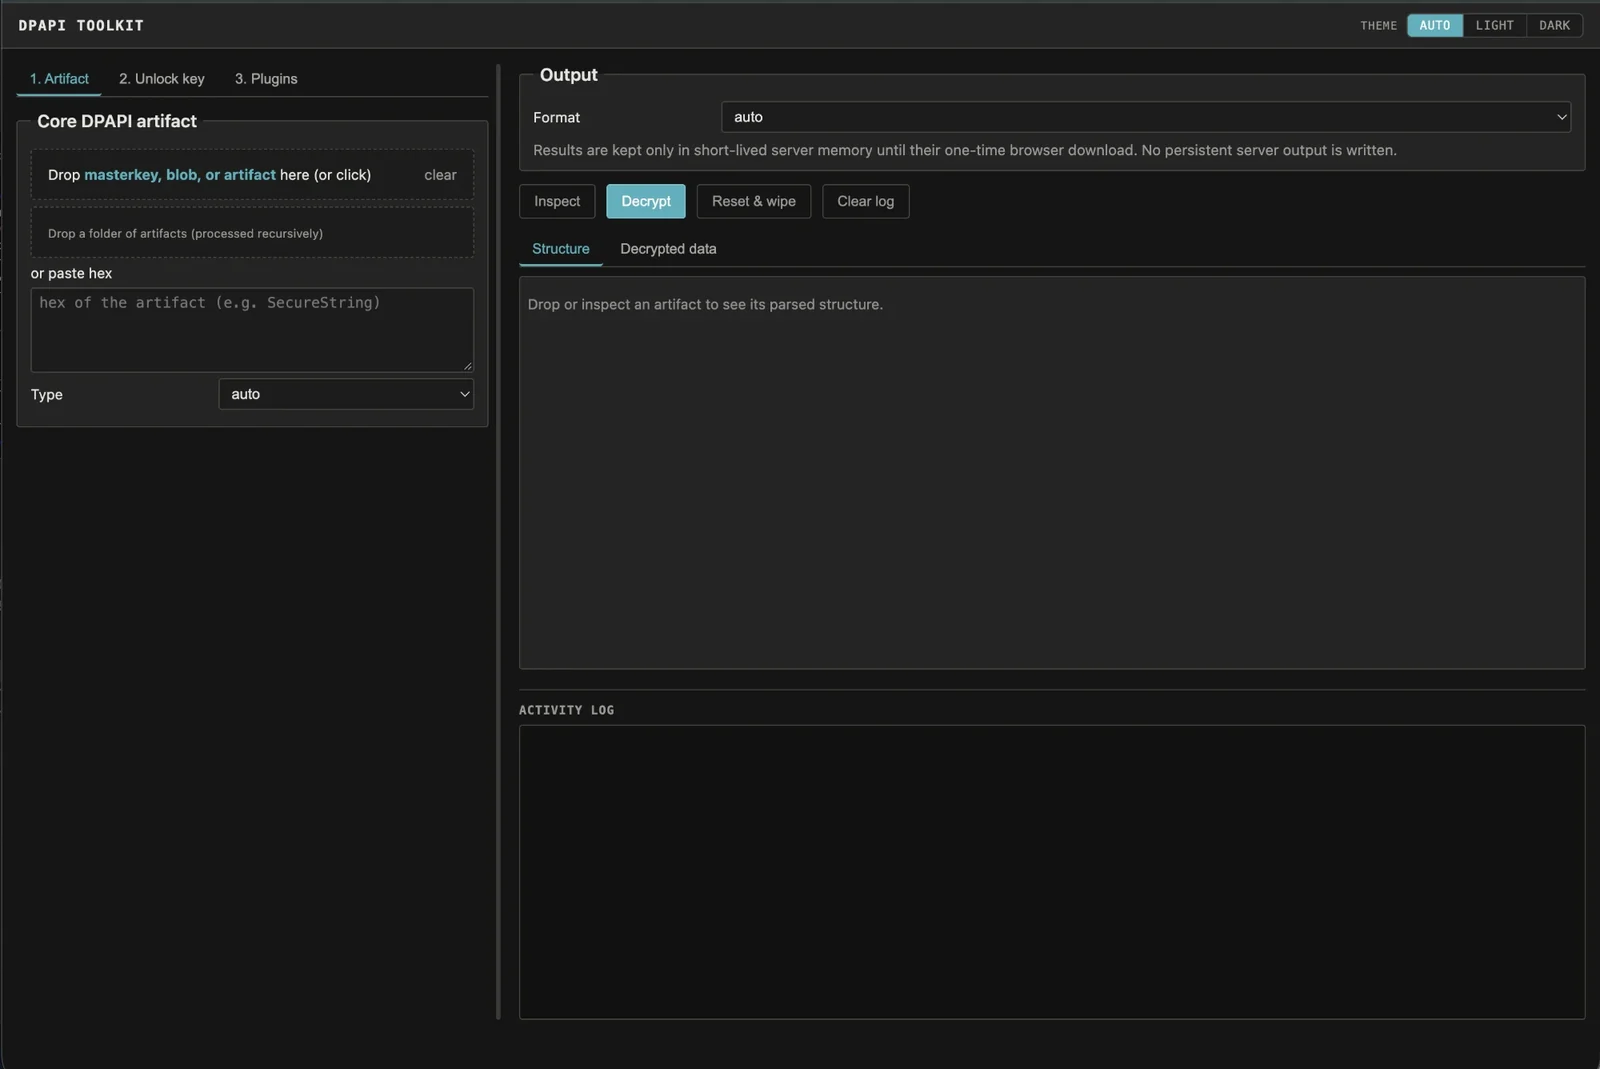 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
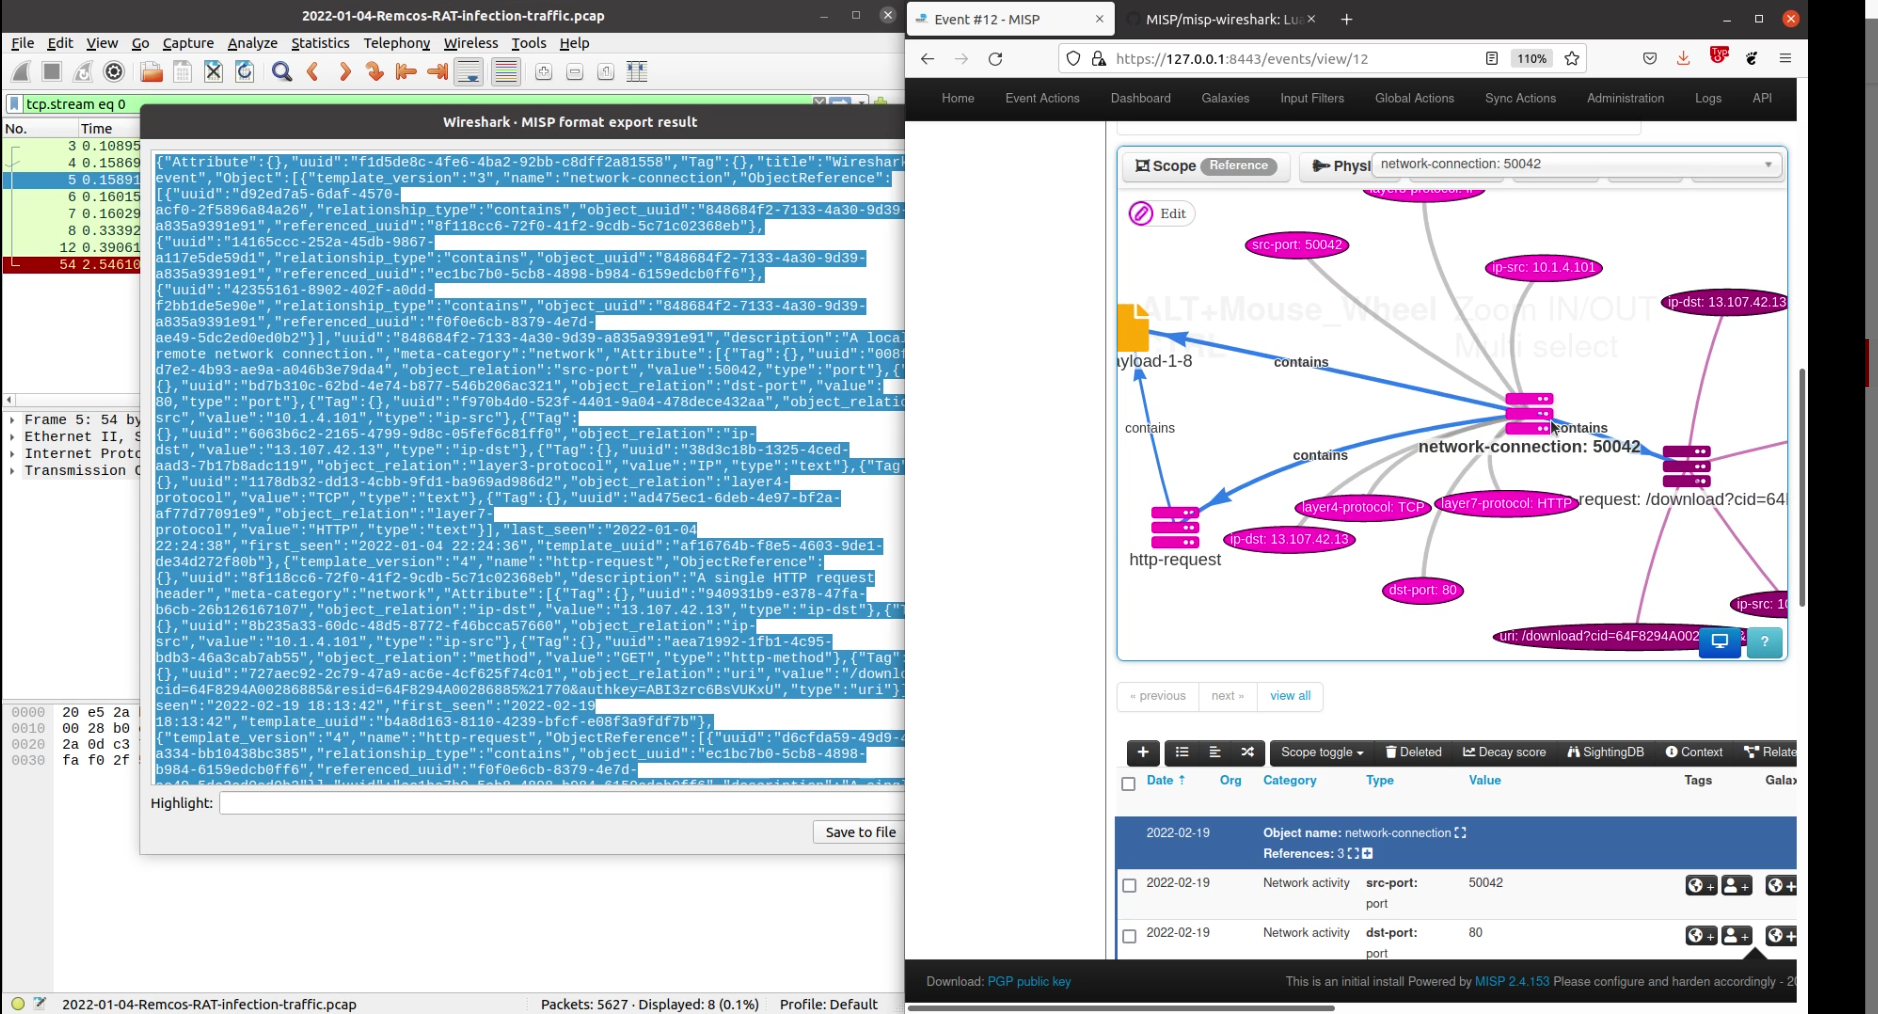 misp/misp-wireshark
用于从Wireshark提取数据并将其转换为MISP格式的Lua插件
 piotr-kniaz/eslockdecryptor
用于恢复和解密 ES File Explorer 加密文件(.eslock)的工具
 bi8d0/driversentinel
DriverSentinel 是一款使用 Go 开发的安全工具,通过将 Windows 系统上的驱动程序与 LOLDrivers.io 数据库进行比对,来检测恶意及存在漏洞的驱动程序。
 fireeye/cve-2021-44228
OpenIOC 规则,用于简化威胁指标追踪
 gs-ai/amber-ici
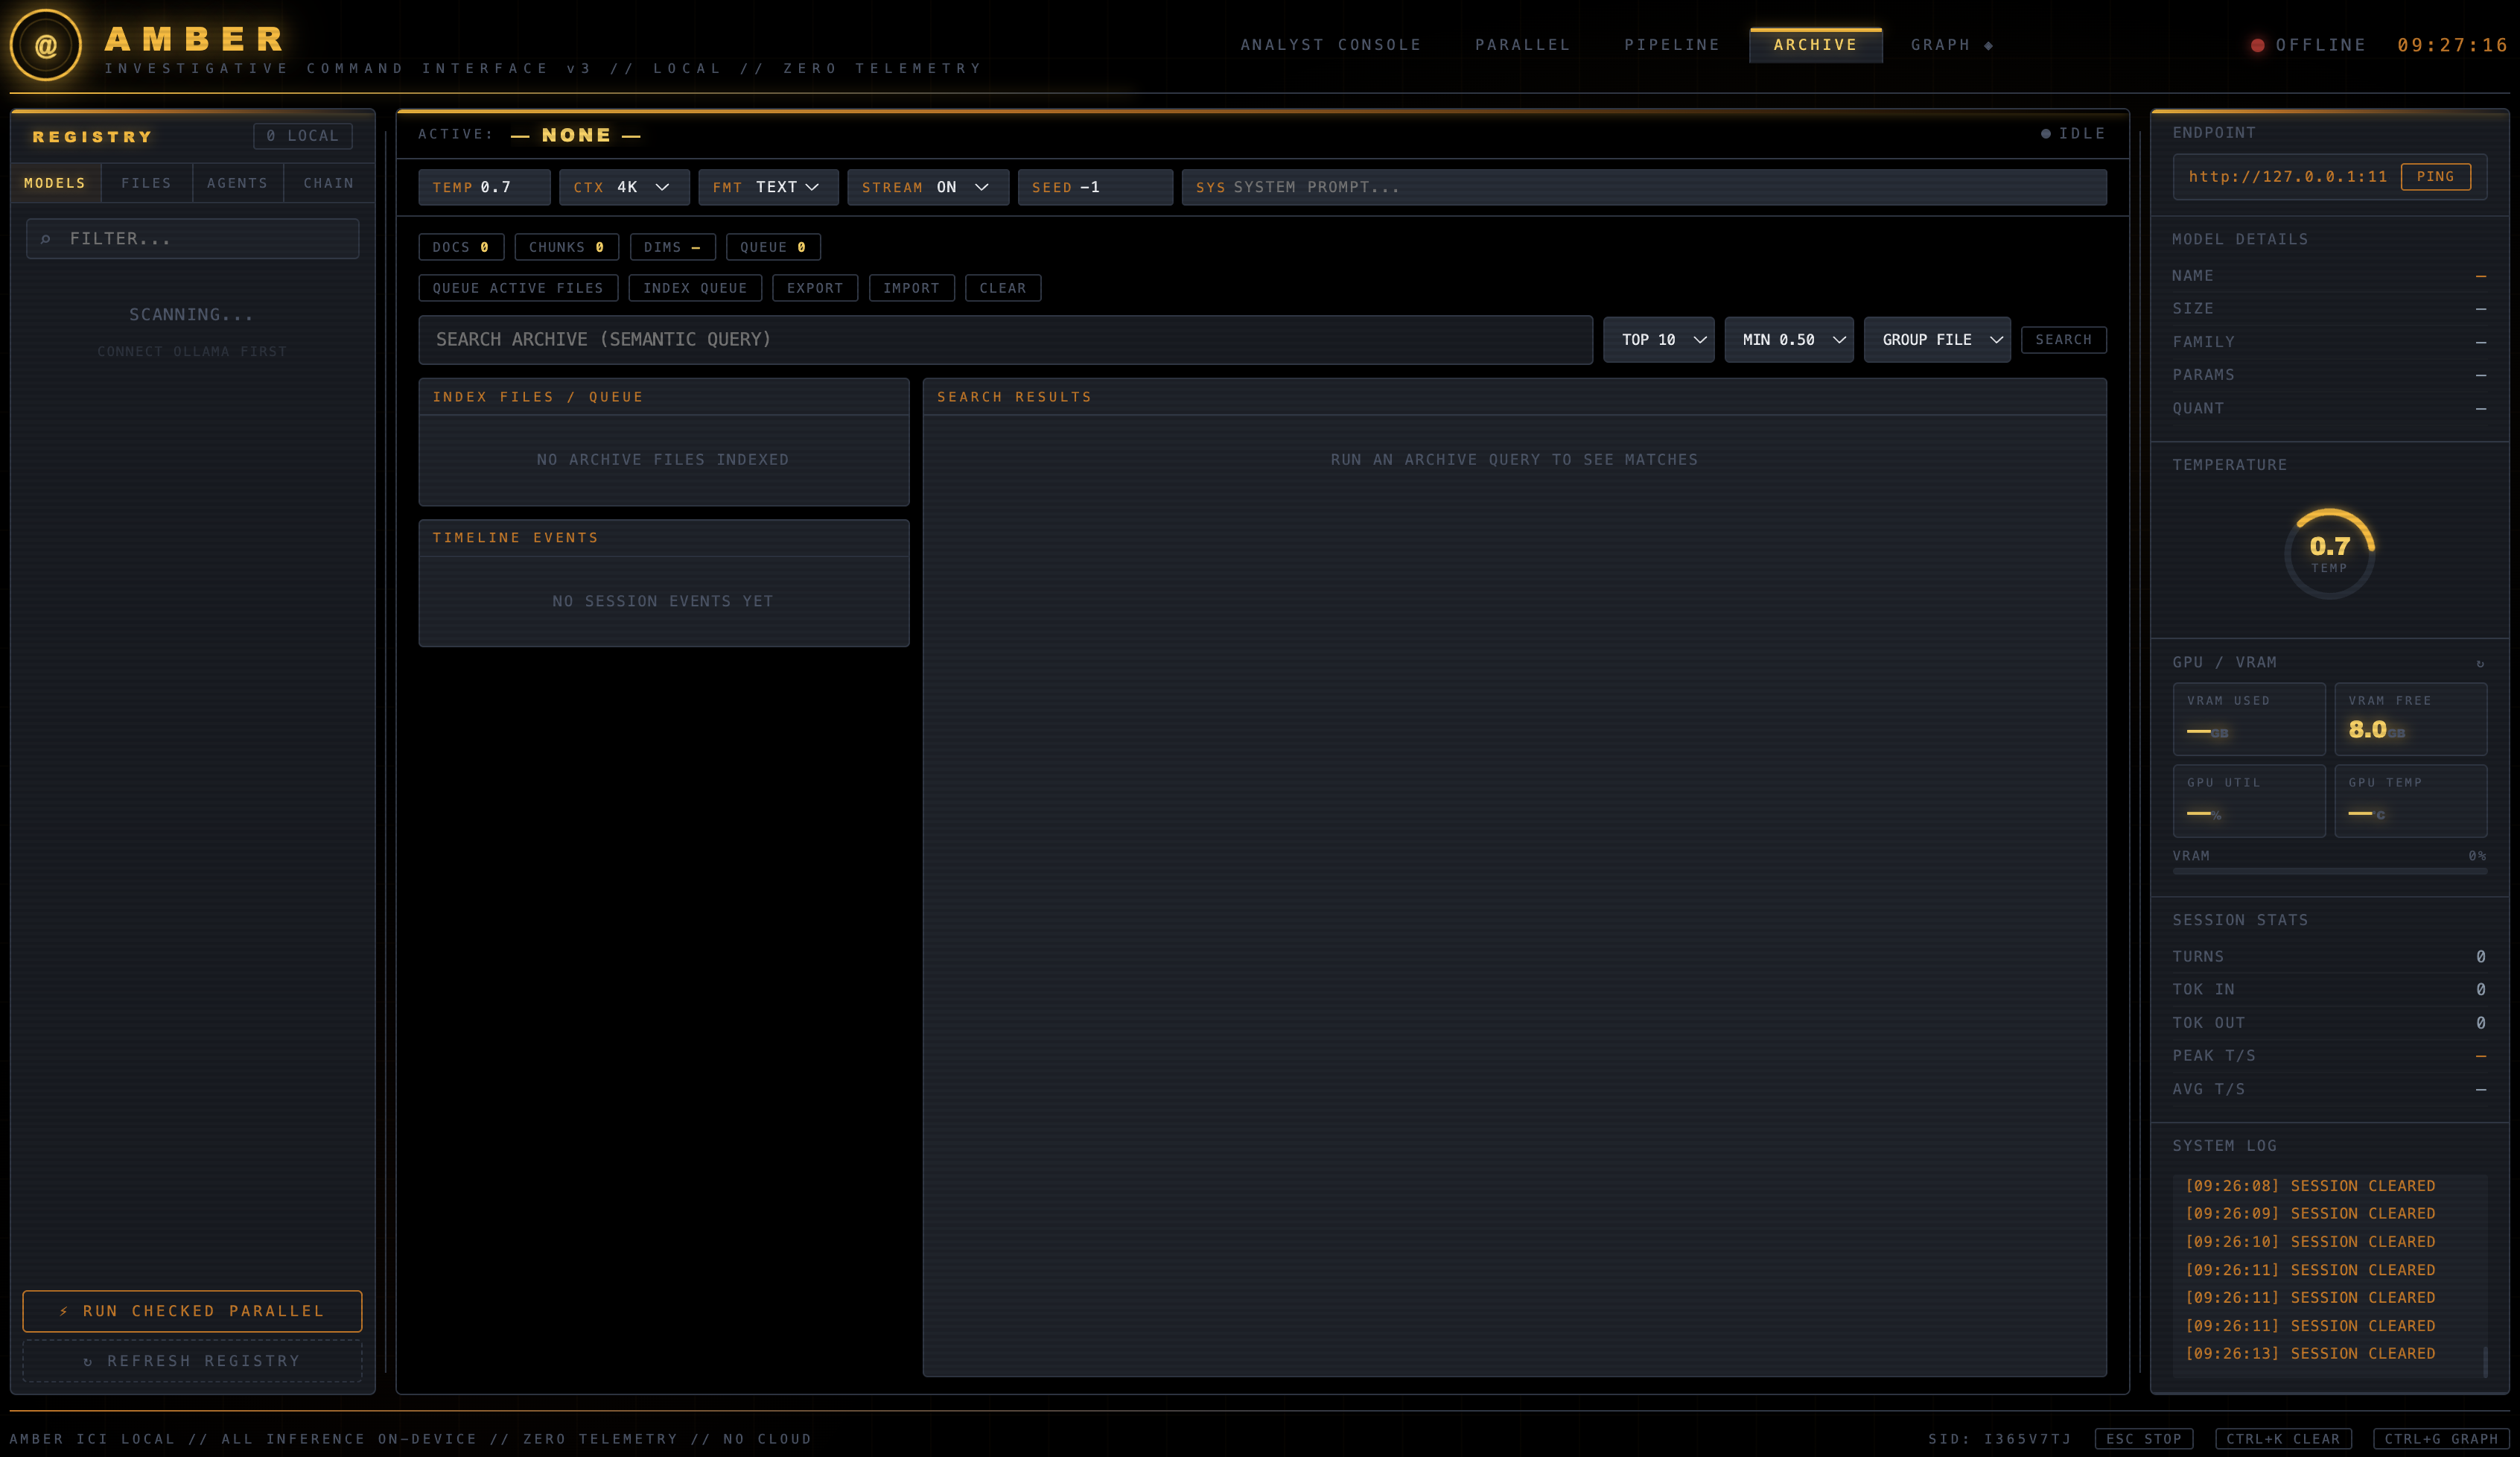
AMBER ICI v5:本地优先的 Ollama 调查指挥中心,具备按案件隔离的证据管理、智能体链、混合检索、流式分析、图谱与时间线视图、OCR、受控网络研究以及 GPU 遥测功能。

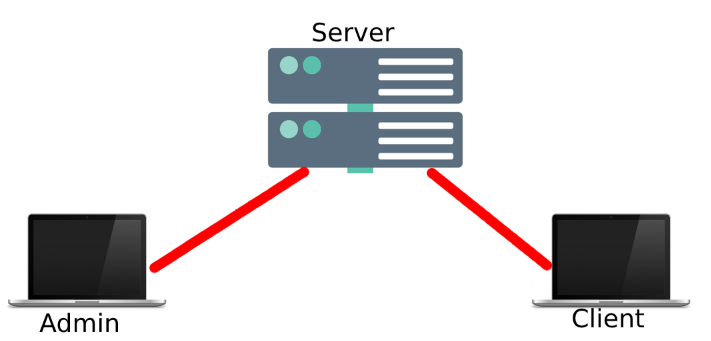 letsdefendio/simple-live-data-collection
用于事件响应期间实时数据收集的客户端-服务器工具。管理员向客户端发送请求以收集系统信息进行取证分析。








