
ESLockDecryptor 是一款命令行工具,用于恢复和解密由 ES 文件浏览器(ES File Explorer)加密的文件(扩展名为 .eslock 的文件)。它展示了 ES 文件浏览器应用中存在的 CWE-327(使用已破解或有风险的加密算法) 在现实世界中的影响。由于 ES 文件浏览器在实现 .eslock 文件加密时存在根本性缺陷,该工具能够成功绕过保护并恢复原始数据。
ESLockDecryptor 允许你处理单个文件、目录,并尝试恢复部分损坏的文件。
[!WARNING] 仅供合法用途! 本软件专为教育目的、安全研究和合法的数字取证用途而设计。它旨在帮助用户恢复自己的数据,或协助经授权的专业人员分析工件/证据。
作者不对本工具的任何非法使用承担责任。未经事先双方同意,使用本软件攻击目标属于违法行为。最终用户有责任遵守所有适用的地方、州和联邦法律。开发者不承担任何责任,也不对由此程序引起的任何滥用或损害负责。
ESLockDecryptor WebUI(适合大多数用户的简便方式)
所有解密均通过 WebAssembly 在浏览器本地完成。你的文件和密钥绝不会离开你的设备。
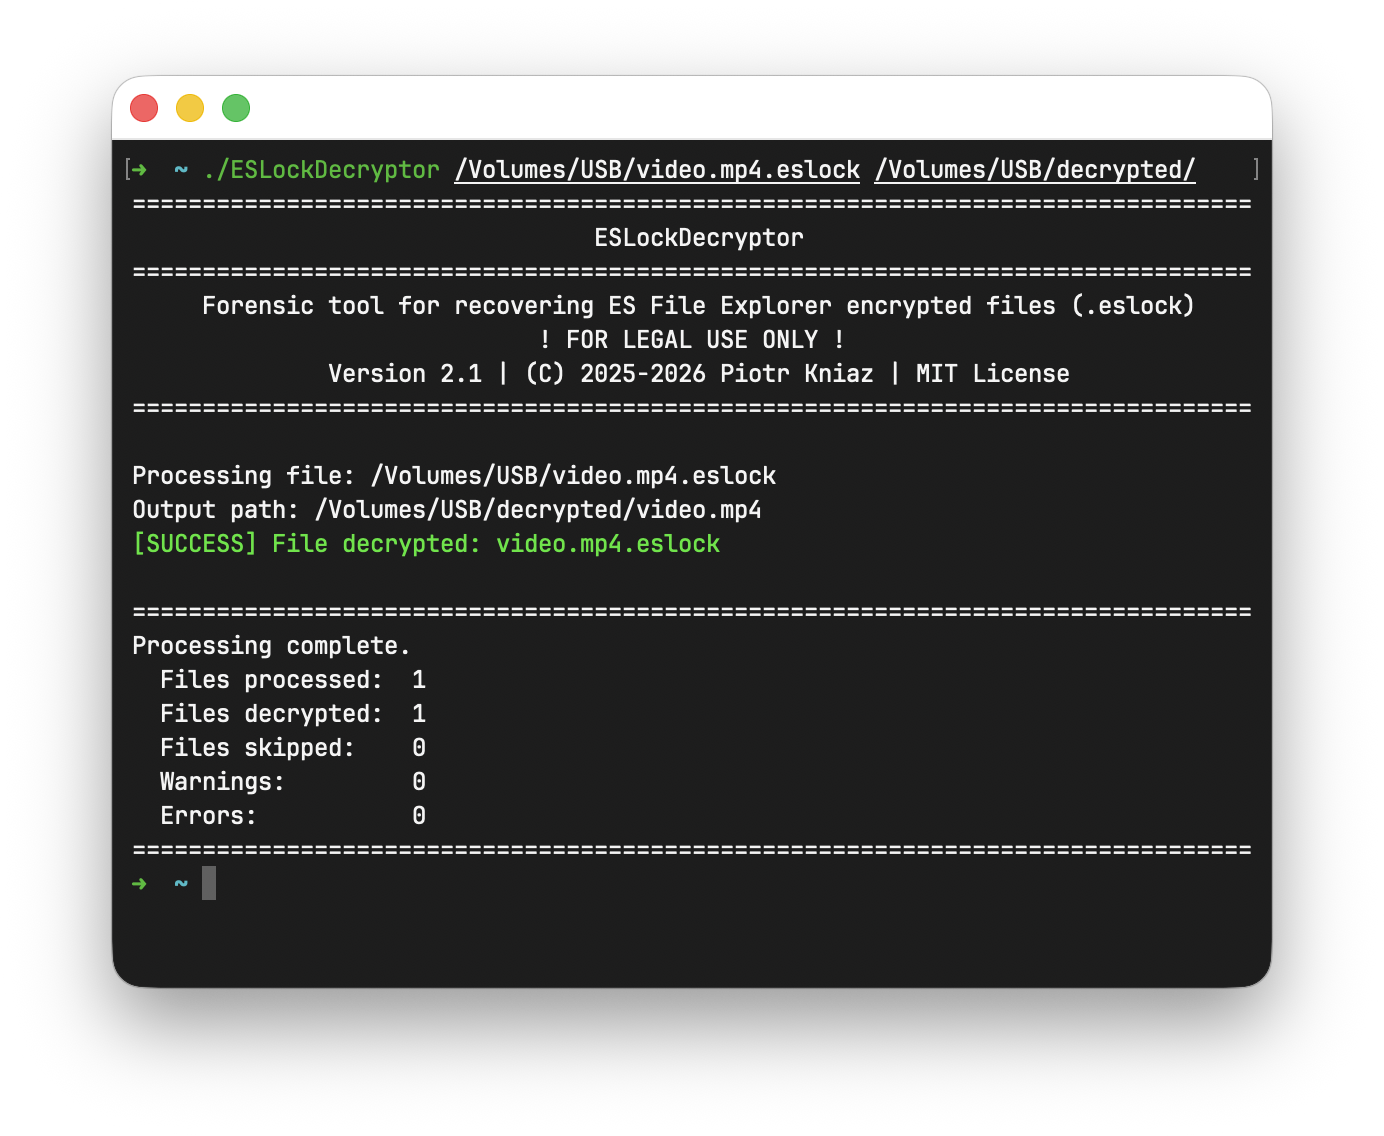
ESLockDecryptor CLI(面向技术用户与取证)
ESLockDecryptor.Core(面向开发者)
.eslock 文件的整个目录。你可以从 Releases 页面下载适用于你系统的最新预编译二进制文件。
.NET 运行时无需安装。
支持的平台:
这是一个命令行界面(CLI)工具。 它需要从终端(命令提示符、PowerShell、Bash)中执行。
请勿通过双击运行:
正确方式:
cd path/to/tool)。ESLockDecryptor [<input> [<output>]] [options]
所有目录均会递归处理。输出目录将与输入目录具有相同的结构。
如果省略 <output> 参数(场景 1 和 2),该工具会自动在当前工作位置创建一个新目录,格式为:
decrypted-[timestamp]
(例如 decrypted-20260214-231500)
要求: 将 ESLockDecryptor 可执行文件直接放入包含加密 .eslock 文件的文件夹中。
./ESLockDecryptor
该工具将扫描当前目录,并将解密后的文件保存到一个新的带时间戳的文件夹中。结果位置:./decrypted-[timestamp]
指定包含加密文件的目录路径。输出文件夹(decrypted-[timestamp])将创建在指定目录旁边。
./ESLockDecryptor "path/to/encrypted_directory"
结果位置:path/to/decrypted-[timestamp]
如果指定了文件,输出目录将创建在该文件旁边。
./ESLockDecryptor "path/to/file.eslock"
结果位置:path/to/decrypted-[timestamp]
准确指定从何处获取文件以及将解密版本保存到何处。
./ESLockDecryptor "encrypted/path" "decrypted/path"
如果输出目录不存在,将会自动创建。
主要标志:
--verbose 或 -v。打印详细日志。--overwrite。如果输出目录中已存在文件,则覆盖该文件。--read-only。仅读取并打印元数据(不进行解密)。如果文件已损坏,可以使用额外的标志:
--ignore-crc。即使校验和验证失败也继续。--password <password> 或 -p <password>。使用提供的密码进行解密,忽略元数据中的密钥。--key <key> 或 -k <key>。使用提供的密钥进行解密,忽略元数据中的密钥。--heuristic。启发式元数据搜索与解析。--raw-decrypt <auto|full|partial[:size]>。忽略元数据,使用提供的密钥或密码解密文件。了解更多 如何使用 ESLockDecryptor。
如果你希望自行构建应用程序,请确保已安装 .NET 10 SDK。
git clone https://github.com/Piotr-Kniaz/ESLockDecryptor.git
cd ESLockDecryptor
dotnet build --configuration Release
欢迎贡献! 如果你发现了 bug、有功能请求,或想改进代码,欢迎随时提供帮助。
ESLockDecryptor 是一个完全免费且开源的项目。如果你觉得它有帮助,请考虑支持其开发者。
本项目采用 MIT 许可证 授权。