
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
取证分析 — 第 32 页 | Kitploit
分类

取证分析

数字取证、证据收集、时间线分析和事件调查工具。

Kitploit 推荐

精选工具

10 已选择
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6个月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k8天前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k23天前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2天前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k24天前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1天前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1天前
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7k6天前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23015天前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k12天前
最新相关性最受欢迎最近更新
947 结果
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

1999年专有视频数字版权管理系统的密码分析。通过静态二进制分析和已知明文攻击,从WCW互联网力量光盘CD-ROM中恢复了61个加密的摔跤视频。

static-analysisencryption-decryption-toolsreverse-engineering+5
259个月前
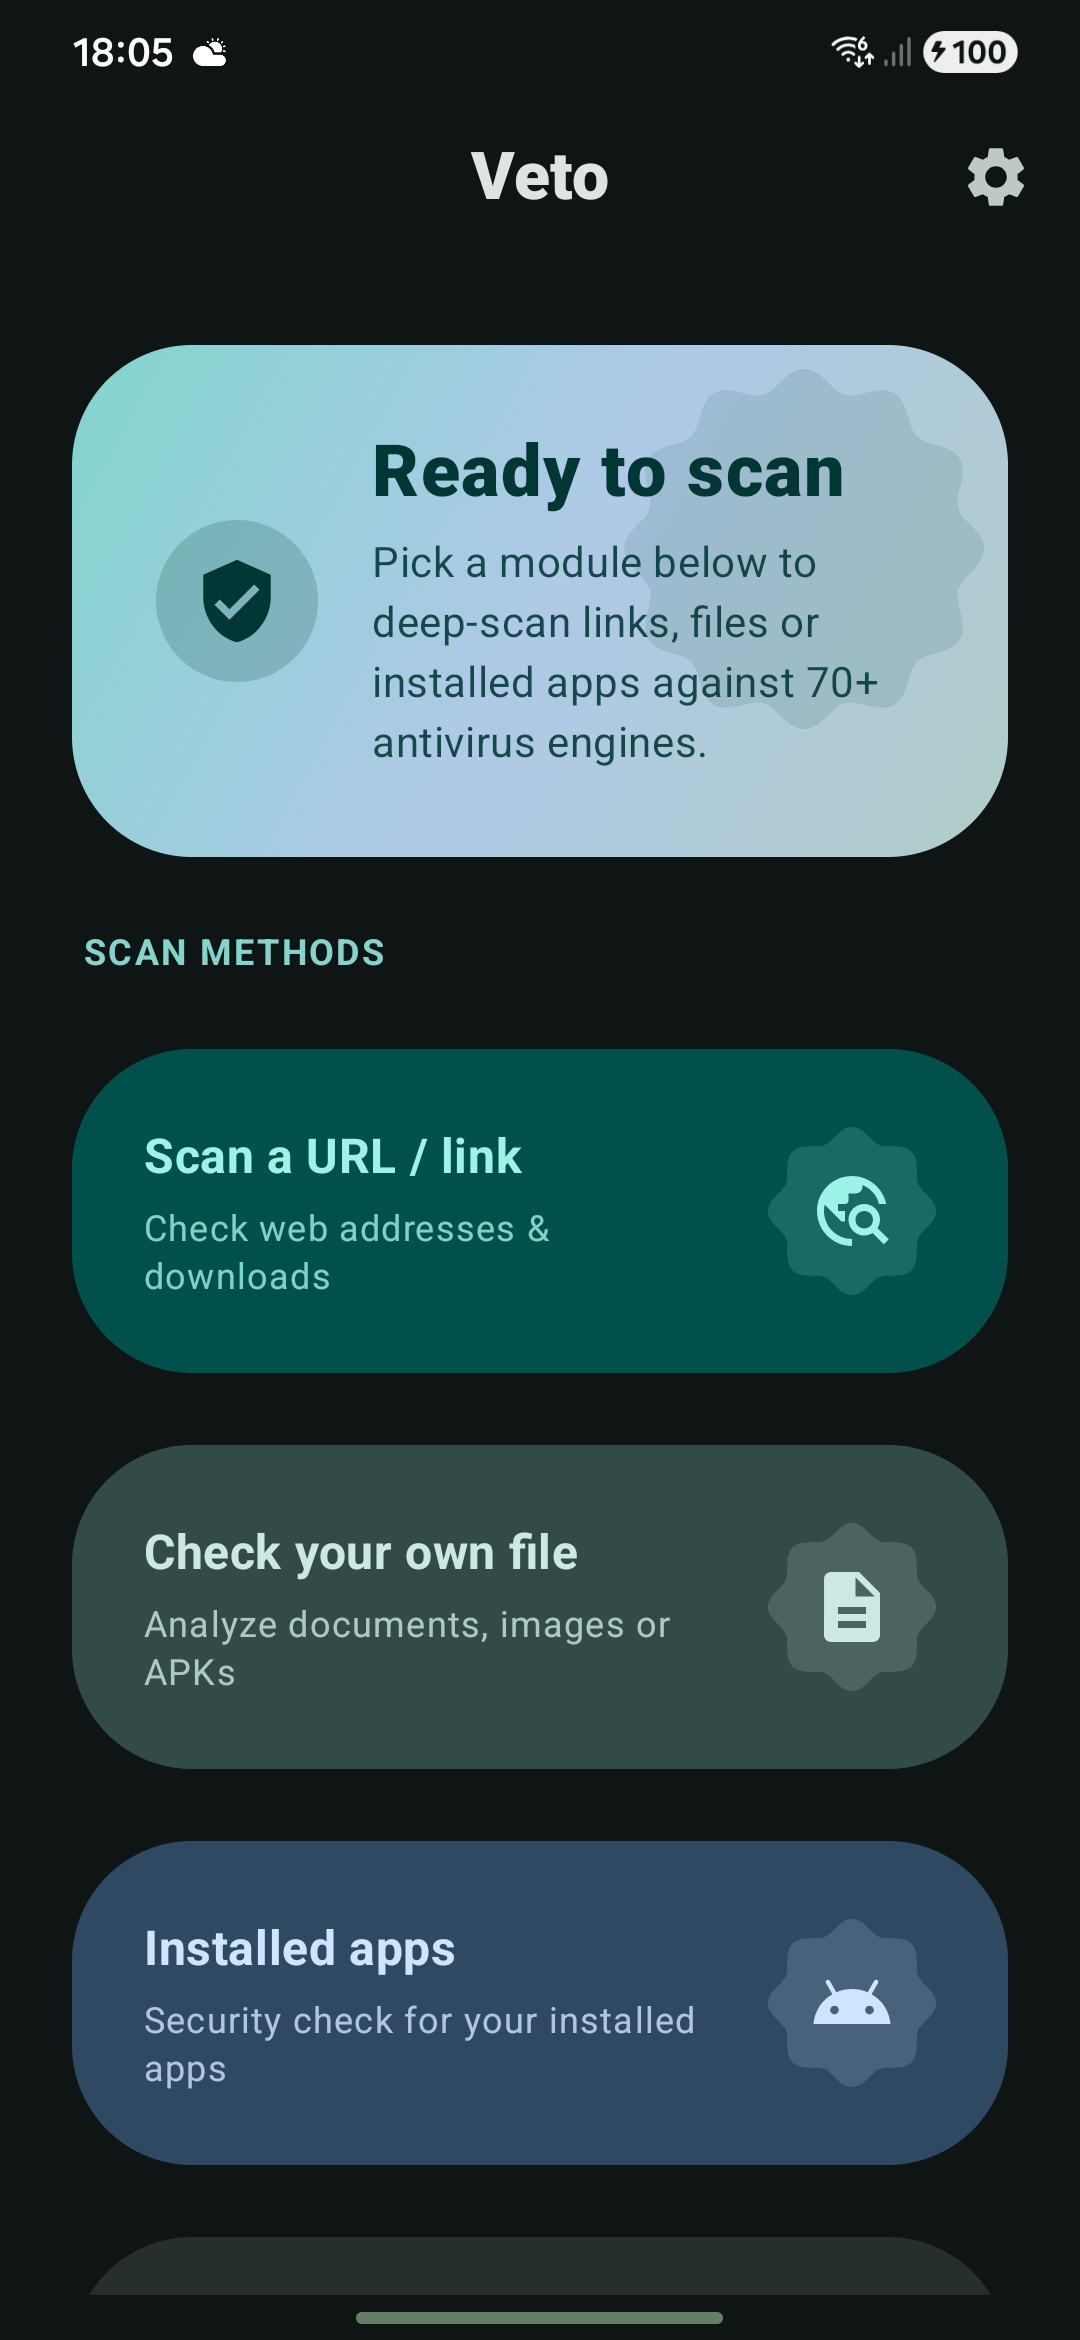
Veto preview

Veto

GitHubprofessorquantumuniverse/veto

VirusTotal 的开源 Android 客户端。扫描文件、URL 和已安装应用,使用 70 多个反病毒引擎。查看详细报告,包含哈希值、威胁分类、YARA 匹配和沙箱行为。无追踪或广告。
android-securityioc-managementstatic-analysis+8
227天前
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT 是一款利用 Sysmon 事件进行安全分析和文件监控的工具。

hash-analysisforensicsmalware-analysis+4
292年前
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

Experimental .NET/WPF forensic toolkit for iCloud auth, CloudKit/MMCS backup download, and Octagon/PCS recovery (ADP, Recovery Key, Lockdown Mode).…

encryption-decryption-toolsios-securityforensics+6
1822小时33分前
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESF 模块化摄取工具,用于开发与研究。

forensicsdigital-forensicsincident-response+1
384年前
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

对封装在 GRE、IPIP、6in4、ESP(ipsec)协议中的流量进行解封装,还可以去除 IEEE 802.1Q(虚拟局域网)报头。适用于 pcap 文件。
packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348年前
aiengine preview

aiengine

GitHubcamp0/aiengine

可编程数据包检测引擎,具备NIDS、DNS分类、频率分析和自动正则表达式生成功能。支持Python/Ruby/Java/Lua绑定,可与数据库及其他安全工具集成。
packet-sniffing-analysisvulnerability-analysisforensics+5
319年前
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

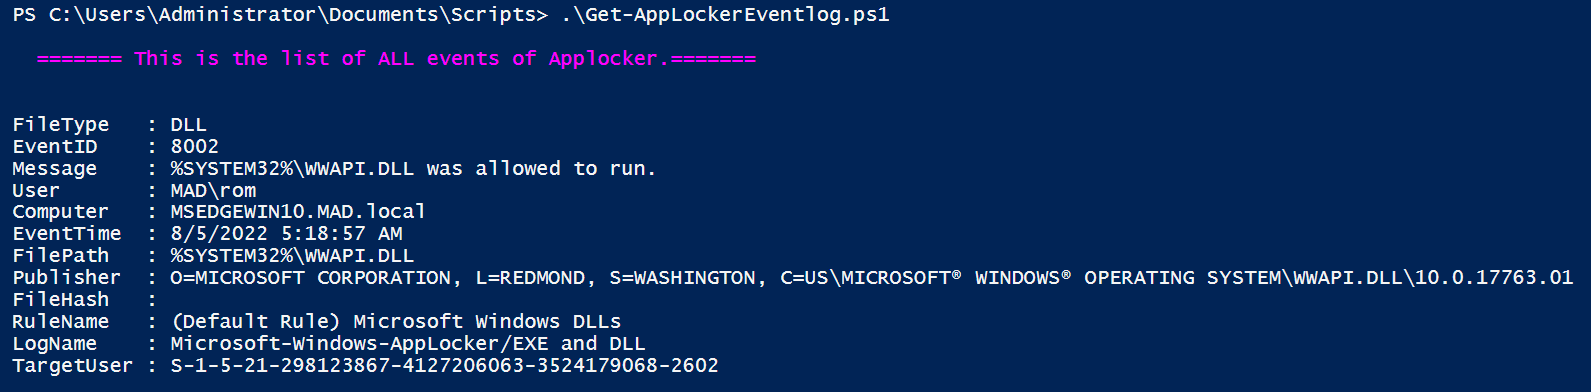
这是一个通过解析Win事件日志来获取AppLocker事件日志的仓库。
forensicsthreat-intelligenceincident-response+1
294年前
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

它不仅仅是UsnJrnl(USN日志记录/变更日志记录)解析器。
disk-forensicsforensicsdata-recovery+1
248年前
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

用于调查潜在恶意 Microsoft Excel 文件的静态分析工具,可提取元数据、宏和嵌入对象,以辅助数字取证与恶意软件分类。
static-analysisforensicsmalware-analysis+1
384年前
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

开源波罗的海影子舰队追踪器。追踪1200+艘船只,提供实时AIS数据与海底电缆接近警报。无需云端、无需订阅,本地运行。

osintreconnaissancenetwork-mapping+9
426个月前
VAXD preview

VAXD

GitHubbicurico/vaxd

适用于原生 EXE/DLL 文件的轻量级 Windows 反汇编器、PE 检查与补丁辅助工具。
embedded-systems-securityreverse-engineeringdebuggers+7
174个月前
ShadowNet preview

ShadowNet

GitHubantisurveillanceagency/shadownet

ShadowNet 是一个匿名路由协议,它强制所有系统范围的连接都通过 Tor,同时实现类似 Mixnet 的技术并强化操作系统。
wi-fi-auditingmemory-forensicsosint-social-engineering+9
371个月前
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

用于收集可自定义的ETW遥测数据并生成用户自定义检测规则的工具。

defensive-toolsmemory-forensicsforensics+5
569个月前
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。

ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
452年前
BurpMetaFinder preview

BurpMetaFinder

GitHubjosue87/burpmetafinder

Burp Suite 扩展,用于从文件中提取元数据

osintforensicsinformation-gathering+1
205年前
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

用于解析 Telegram 协议的 Wireshark 插件

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
407个月前
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT 是一款专为深入网络空间的跑者打造的赛博甲板工具包。它是你用于数据幽灵、破解 ICE 以及渗透企业系统的一站式装备。无论你是在进行取证追踪、抓取 OSINT 信息源,还是穿透防火墙,WITCHCRAFT 都能为你保驾护航。


osintphishing-toolsreconnaissance+8
521年前
上一页1…313233…53下一页