
 #1

 screetsec/vegile
此工具将在后门/rootkit设置完成后隐藏你指定的进程,无限化你在Metasploit中的会话并使其透明化。即使被杀死,它也会重新运行。总会有一个进程在运行另一个进程的同时运行,因此我们可以认为这个进程就像《攻壳机动队》中的幽灵一样无法停止。
 eladshamir/whisker
Whisker 是一款 C# 工具,用于通过操控目标账户的 msDS-KeyCredentialLink 属性来接管 Active Directory 用户和计算机账户,从而有效地为目标账户添加“影子凭据”。
 smgorelik/windows-rce-exploits
漏洞利用样本数据库是一个存储 **RCE**(远程代码执行)漏洞利用及 **WINDOWS** 平台概念验证(Proof-of-Concepts)的仓库,这些样本上传用于红队和蓝队的教育目的。
 xx0hcd/malleable-c2-profiles
Cobalt Strike - 可塑C2配置文件。用于不同项目中Cobalt Strike的配置文件集合 https://www.cobaltstrike.com/。
 funnywolf/pystinger
使用Webshell绕过防火墙进行流量转发
 vanhoefm/fragattacks
面向 Wi-Fi 客户端和接入点的自动化漏洞测试工具,通过帧注入、混合模式测试和数据包捕获分析,检测 FragAttacks 分片/聚合缺陷。
 khast3x/redcloud
使用 Docker 自动化部署红队基础设施
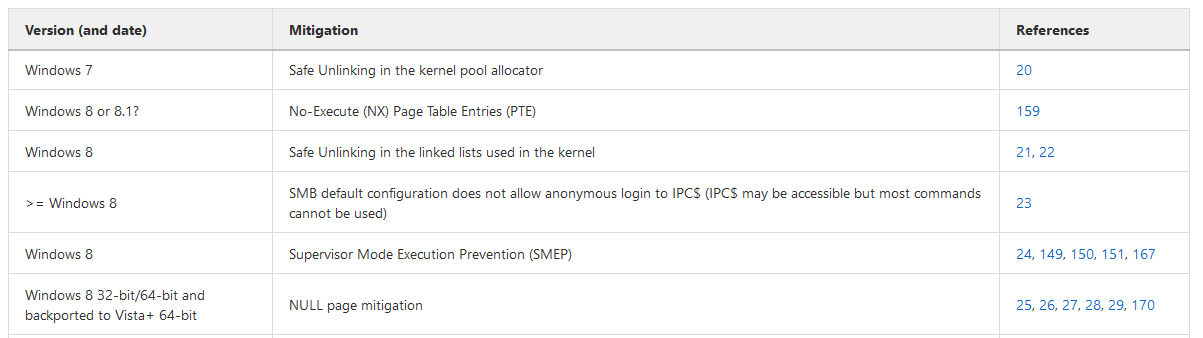 nccgroup/exploit_mitigations
跨多种操作系统、架构、应用程序及版本上可用的漏洞利用缓解措施知识库。
 ejpir/cve-2025-55182-research
CVE-2025-55182的技术概念验证与深度分析,这是React Flight协议中一个严重的RCE漏洞,涉及路径遍历、伪造chunk注入以及$B处理器滥用。
 klezvirus/silentmoonwalk
完全动态调用栈欺骗器的PoC实现
 ly4k/spoolfool
CVE-2022-21999 的漏洞利用 - Windows Print Spooler 权限提升漏洞 (LPE)
 synacktiv/php_filter_chain_generator
CLI 工具,用于生成 PHP 过滤器链,通过受控的 include/require 参数实现远程代码执行。可为任意载荷生成基于 iconv 的复杂过滤器绕过。
 nickvourd/windows-local-privilege-escalation-cookbook
Windows 本地权限提升手册

 factionsecurity/faction
渗透测试报告生成与评估协作

 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写









