
 #1

 viralmaniar/powershell-rat
基于 Python 的后门,利用 Gmail 通过附件泄露数据。该 RAT 将帮助红队演练中对任何 Windows 机器植入后门。它通过屏幕截图跟踪用户活动,并将其作为电子邮件附件发送给攻击者。
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java 漏洞利用 - WAF 绕过技巧
 foxglovesec/potato
Windows 本地权限提升漏洞利用,通过 NBNS 欺骗、伪造 WPAD 代理以及 HTTP 到 SMB 的 NTLM 中继来获取 NT AUTHORITY\SYSTEM 访问权限。
 notmedic/netntlmtosilverticket
SpoolSample -> 搭配NetNTLM降级的Responder -> NetNTLMv1 -> NTLM -> Kerberos白银票据
 worawit/cve-2021-3156
Sudo Baron Samedit 漏洞利用
 aniqfakhrul/powerview.py
Powerview 的增强版
 safebreach-labs/pinjectra
Pinjectra 是一个 C/C++ 类面向对象库,实现了进程注入技术(重点关注 Windows 10 64位)
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 与内核滥用技术,供渗透测试人员使用
 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 antoniococo/remotepotato0
Windows 权限提升:从普通用户到域管理员。

 hackerhouse-opensource/iscsicpl_bypassuac
UAC 绕过,适用于 x64 Windows 7 - 11
 klezvirus/cve-2021-40444
CVE-2021-40444 - 完全武器化的 Microsoft Office Word 远程代码执行漏洞利用
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
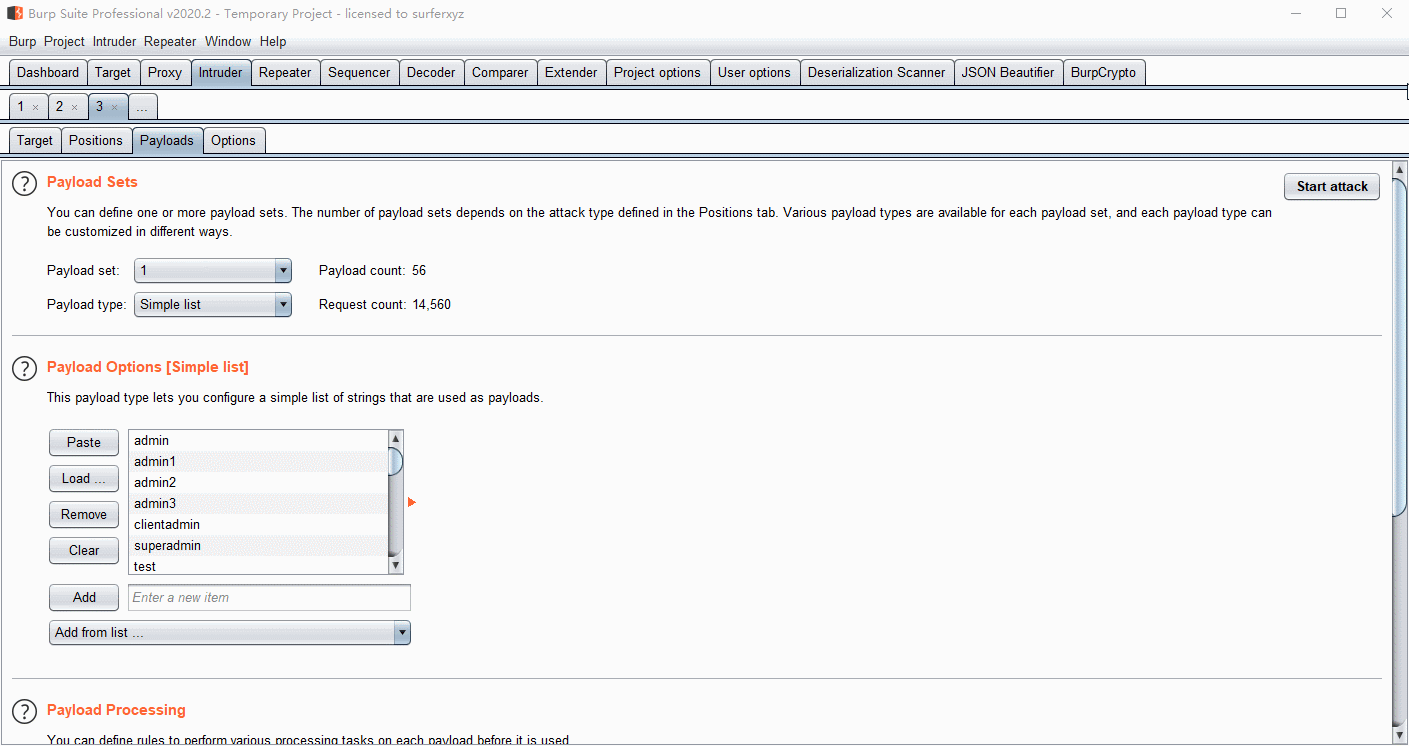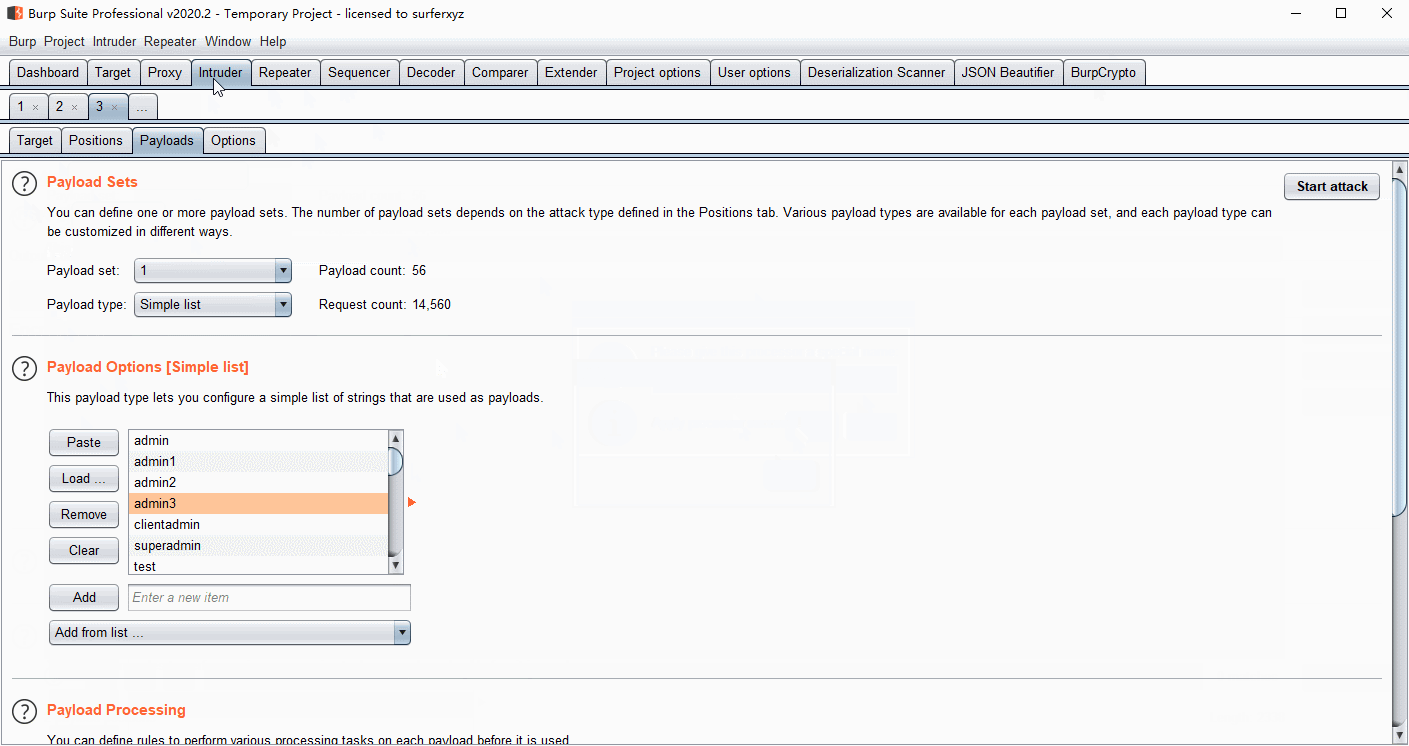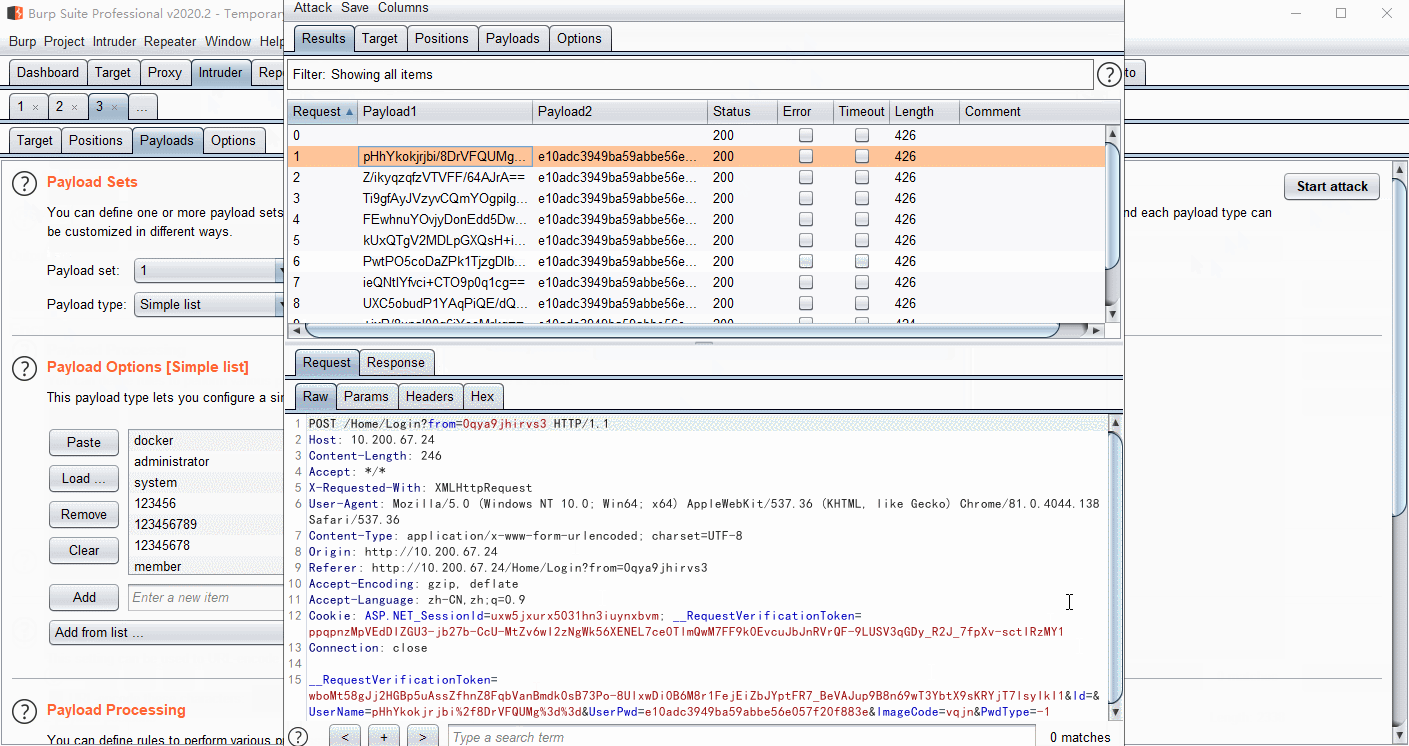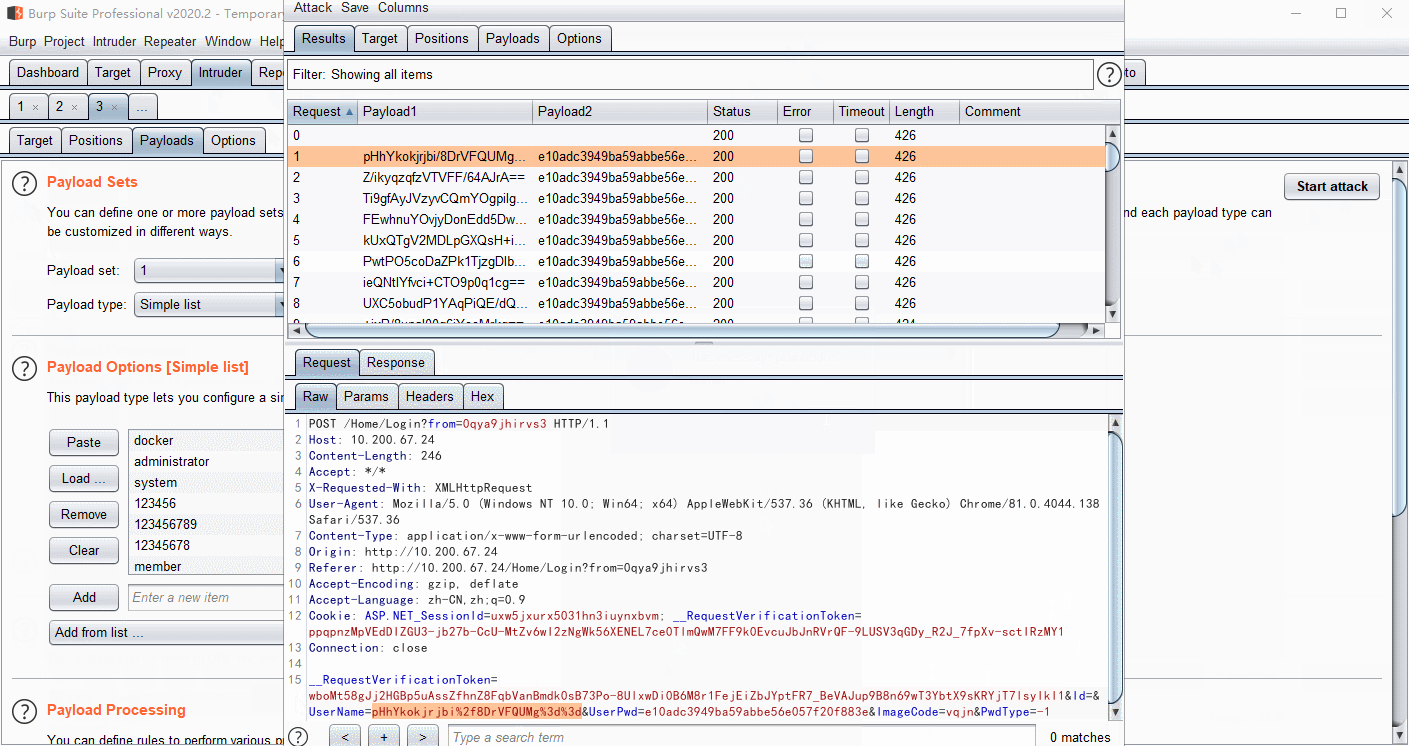 whwlsfb/burpcrypto
BurpSuite 插件,支持使用 AES、RSA、DES 或自定义 JS 代码对 payload 进行加密,实现 Web 应用安全测试期间前端加密流量的自动解密。









