#1
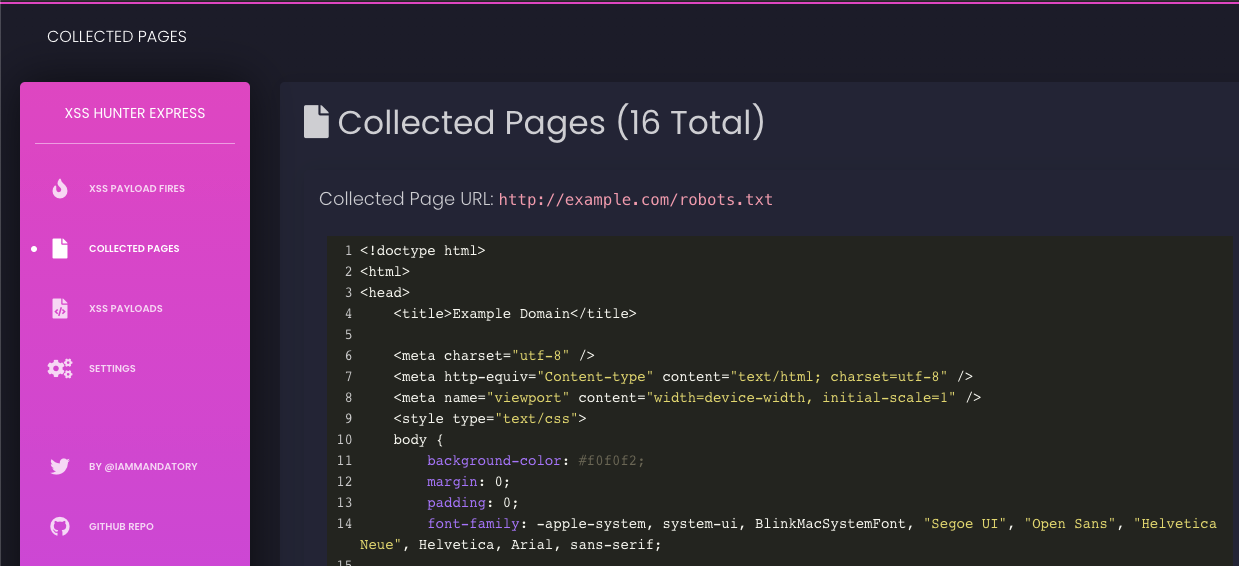
 mandatoryprogrammer/xsshunter-express
一个易于设置的 XSS Hunter 版本。五分钟即可完成设置,且无需维护!
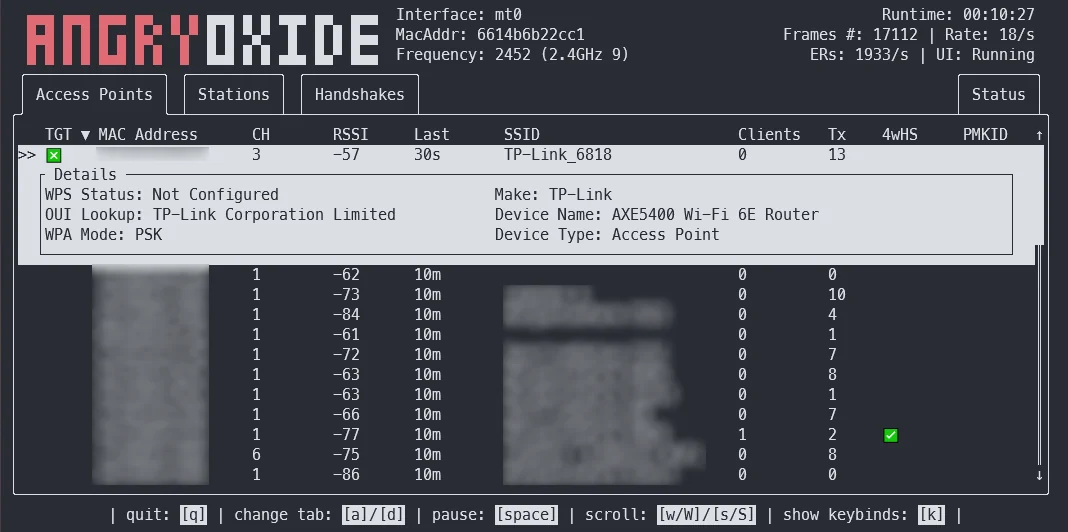 ragnt/angryoxide
进攻性 802.11 审计工具,通过去认证、伪造客户端及信道切换攻击,自动化 WPA/WPA2 握手与 PMKID 捕获,支持无头模式、GPS 日志记录和 Hashcat 就绪输出。
 secretsquirrel/the-backdoor-factory
使用 shellcode 修补 PE、ELF 和 Mach-O 二进制文件。新版本正在开发中,目前仅向赞助者开放。
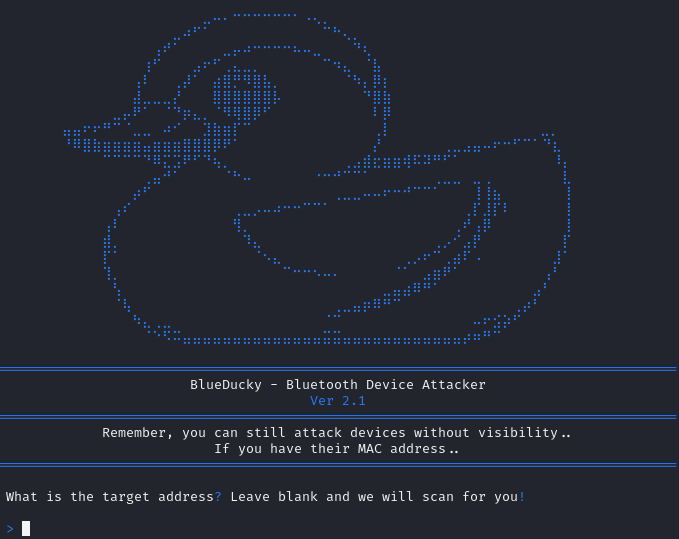 pentestfunctions/blueducky
🚨 CVE-2023-45866 - BlueDucky实现(使用DuckyScript)🔓 未认证的对等连接导致代码执行(使用HID键盘)
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 opa334/darksword-kexploit
用 Objective-C 重新实现的 iOS <=26.0.1 DarkSword 内核漏洞利用
 assetnote/react2shell-scanner
RSC/Next.js RCE(CVE-2025-55182 和 CVE-2025-66478)的高保真检测机制
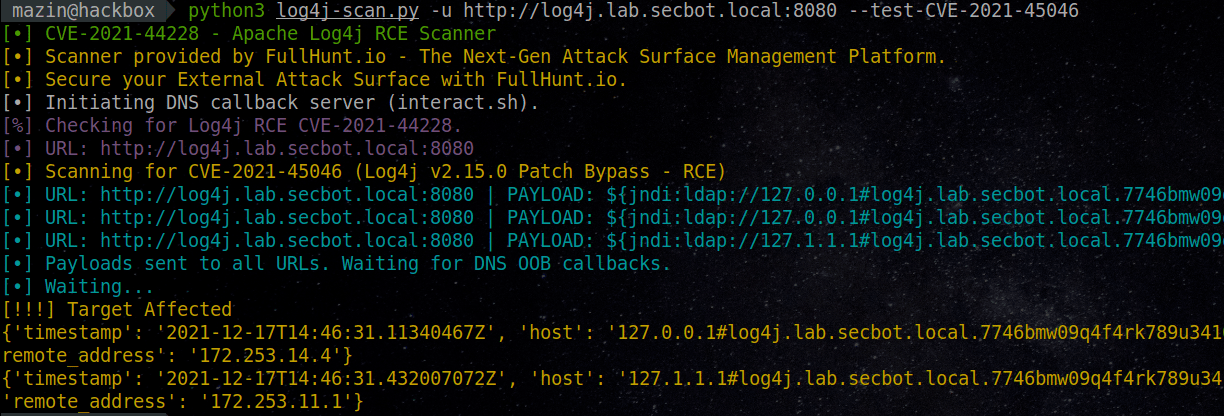 fullhunt/log4j-scan
一款全自动、精准且广泛的扫描器,用于发现Log4j RCE CVE-2021-44228
 th3xace/sudo_killer
一款用于利用 Unix-like 系统上 sudo 程序中的权限提升漏洞的工具。它利用 sudo 的特定错误配置或缺陷来获取系统上的高权限,从而使普通用户能够以 root 用户身份执行命令。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 fabiobaroni/awesome-exploit-development
精选资源列表(书籍、教程、课程、工具和存在漏洞的应用程序),用于学习漏洞利用开发。
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
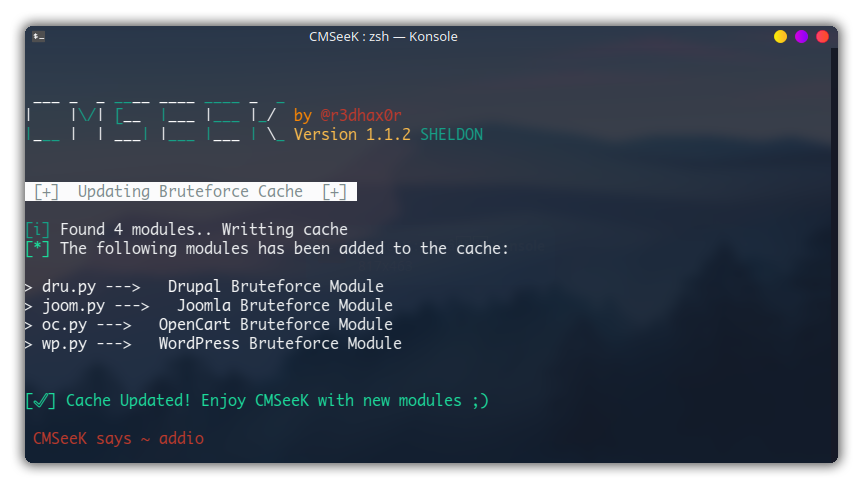 tuhinshubhra/cmseek
CMS检测与利用套件 - 扫描WordPress、Joomla、Drupal及超过180种其他CMS
 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。