
 #1
用于漏洞开发、测试和执行的综合框架。
Kitploit 推荐

 dorlow/hazel-cve-2026-43499
针对东芝/亚马逊 Fire TV(hazel)的固件特定临时 root 漏洞利用,使用 CVE-2026-43499。实现 ARM32 futex-PI UAF、内核地址泄露、mm_struct 回收以及凭据修补,通过 ADB 获取 UID 0。
 begitdj/cve-2019-2215-markw
针对 CVE-2019-2215 的漏洞利用程序,用于在小米 MIUI 设备上获取临时 root 权限,从而实现 bootloader 解锁和系统修改。
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC(概念验证)。一个针对CVE-2025-9074的复杂利用框架,针对未经认证的Docker API端点,并集成了交互式命令shell。
 percivalll/copy-fail-cve-2026-31431-statically-poc
CVE-2026-31431 的静态 Go 概念验证,利用 Linux AF_ALG 和 splice(2) 触发该漏洞。提供适用于 amd64、arm64 和 386 的预构建二进制文件。
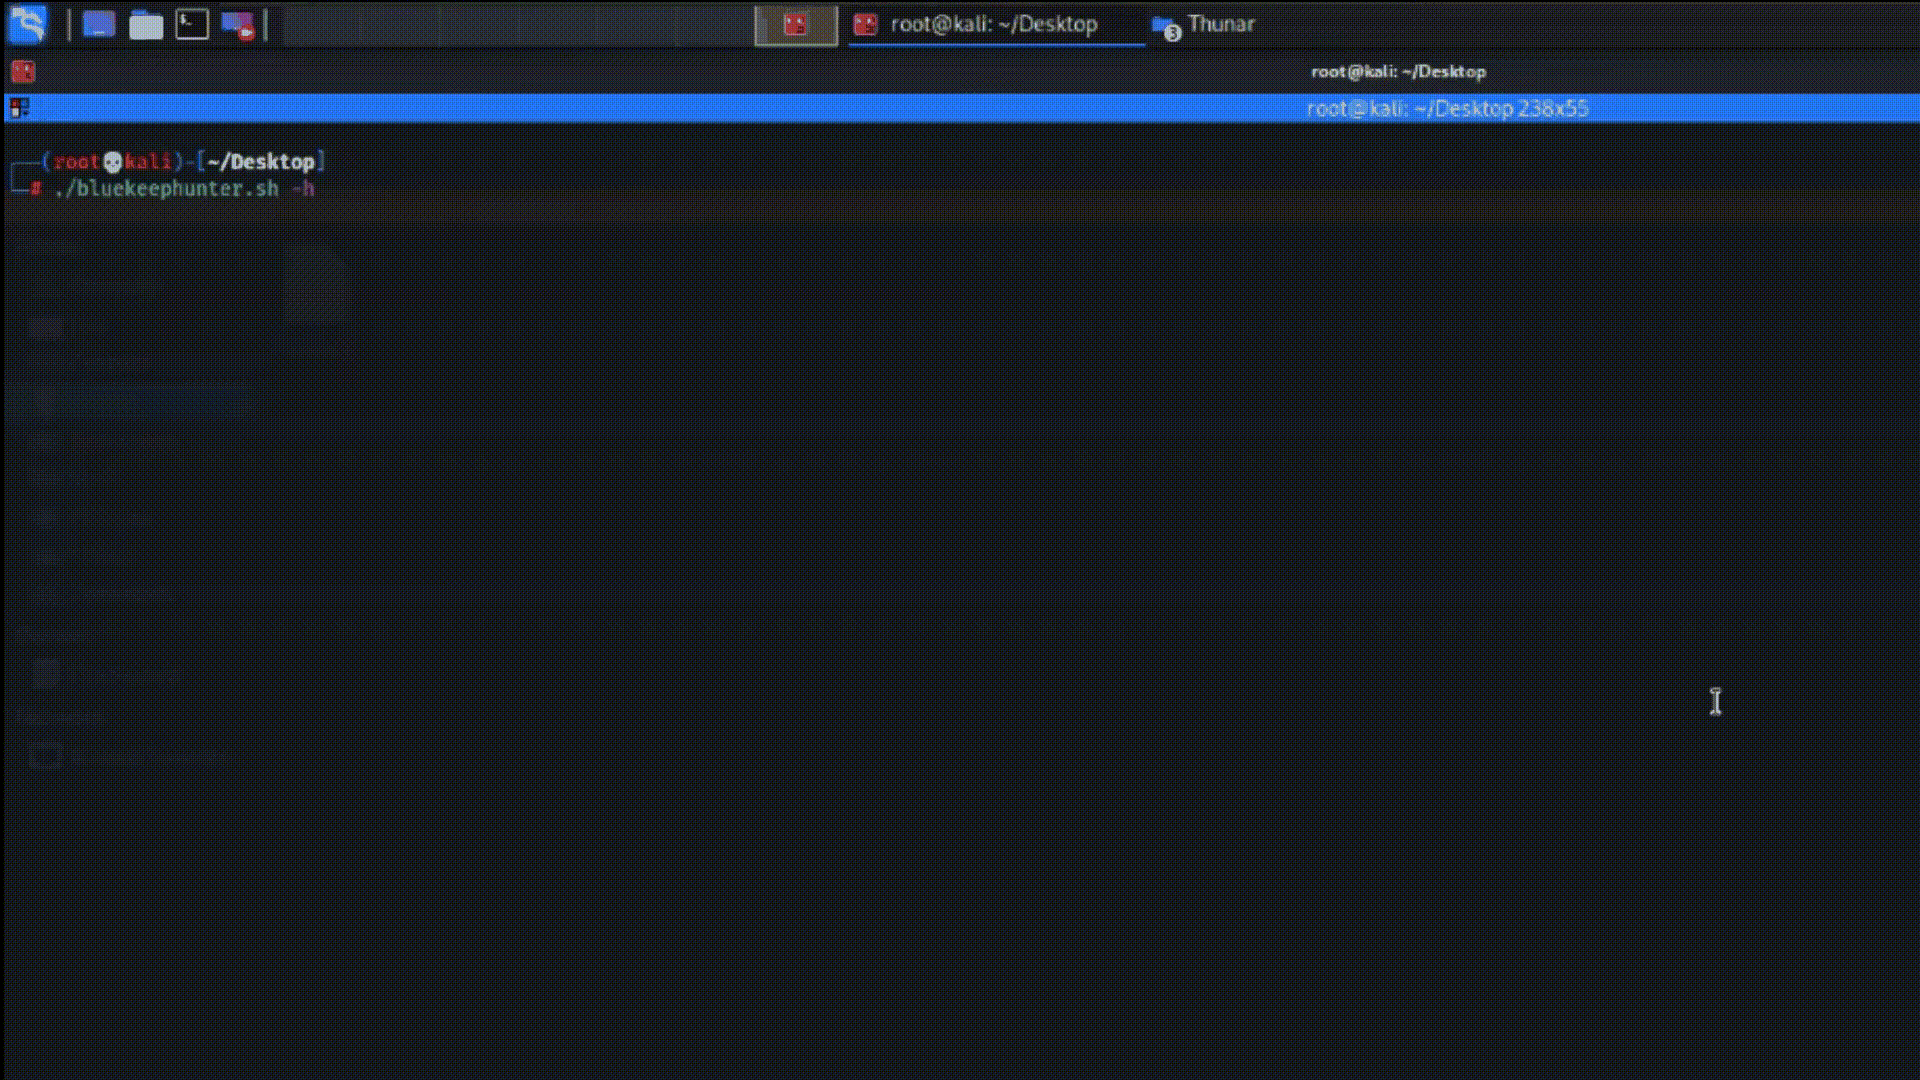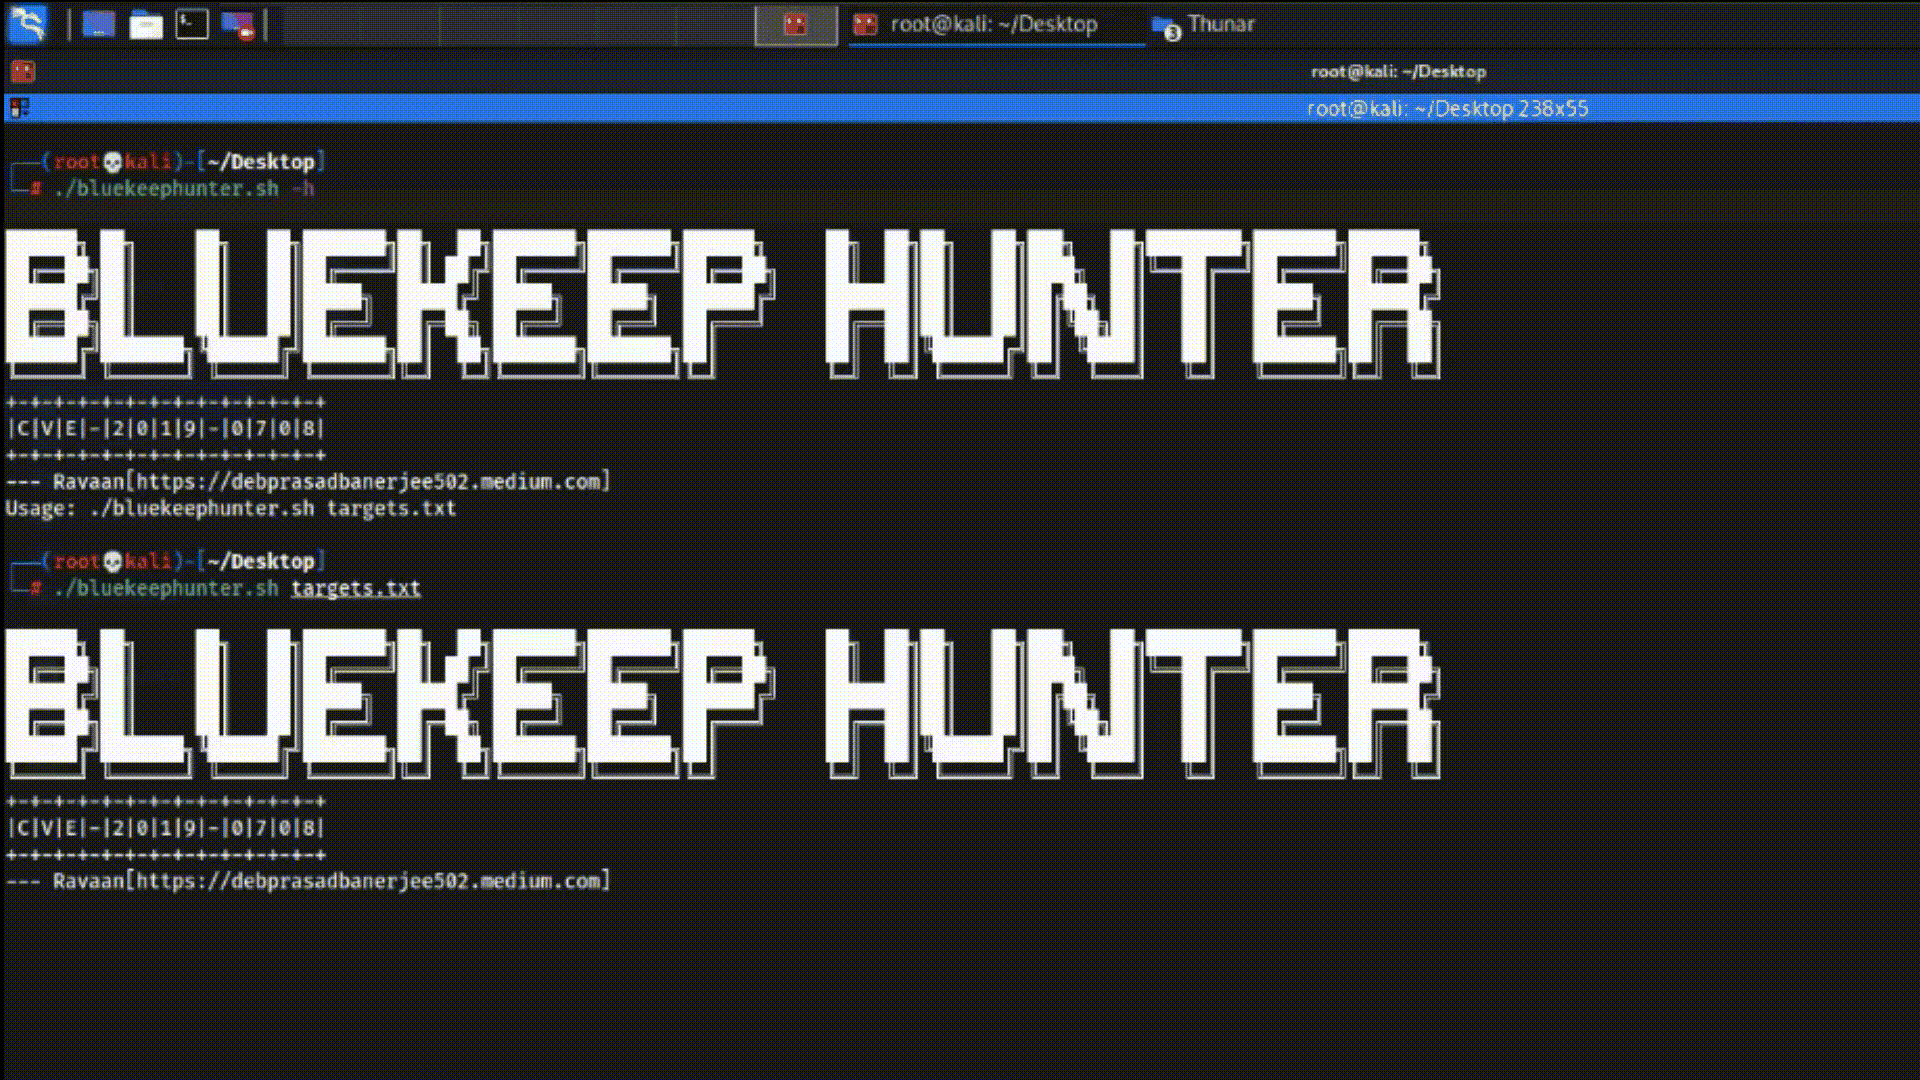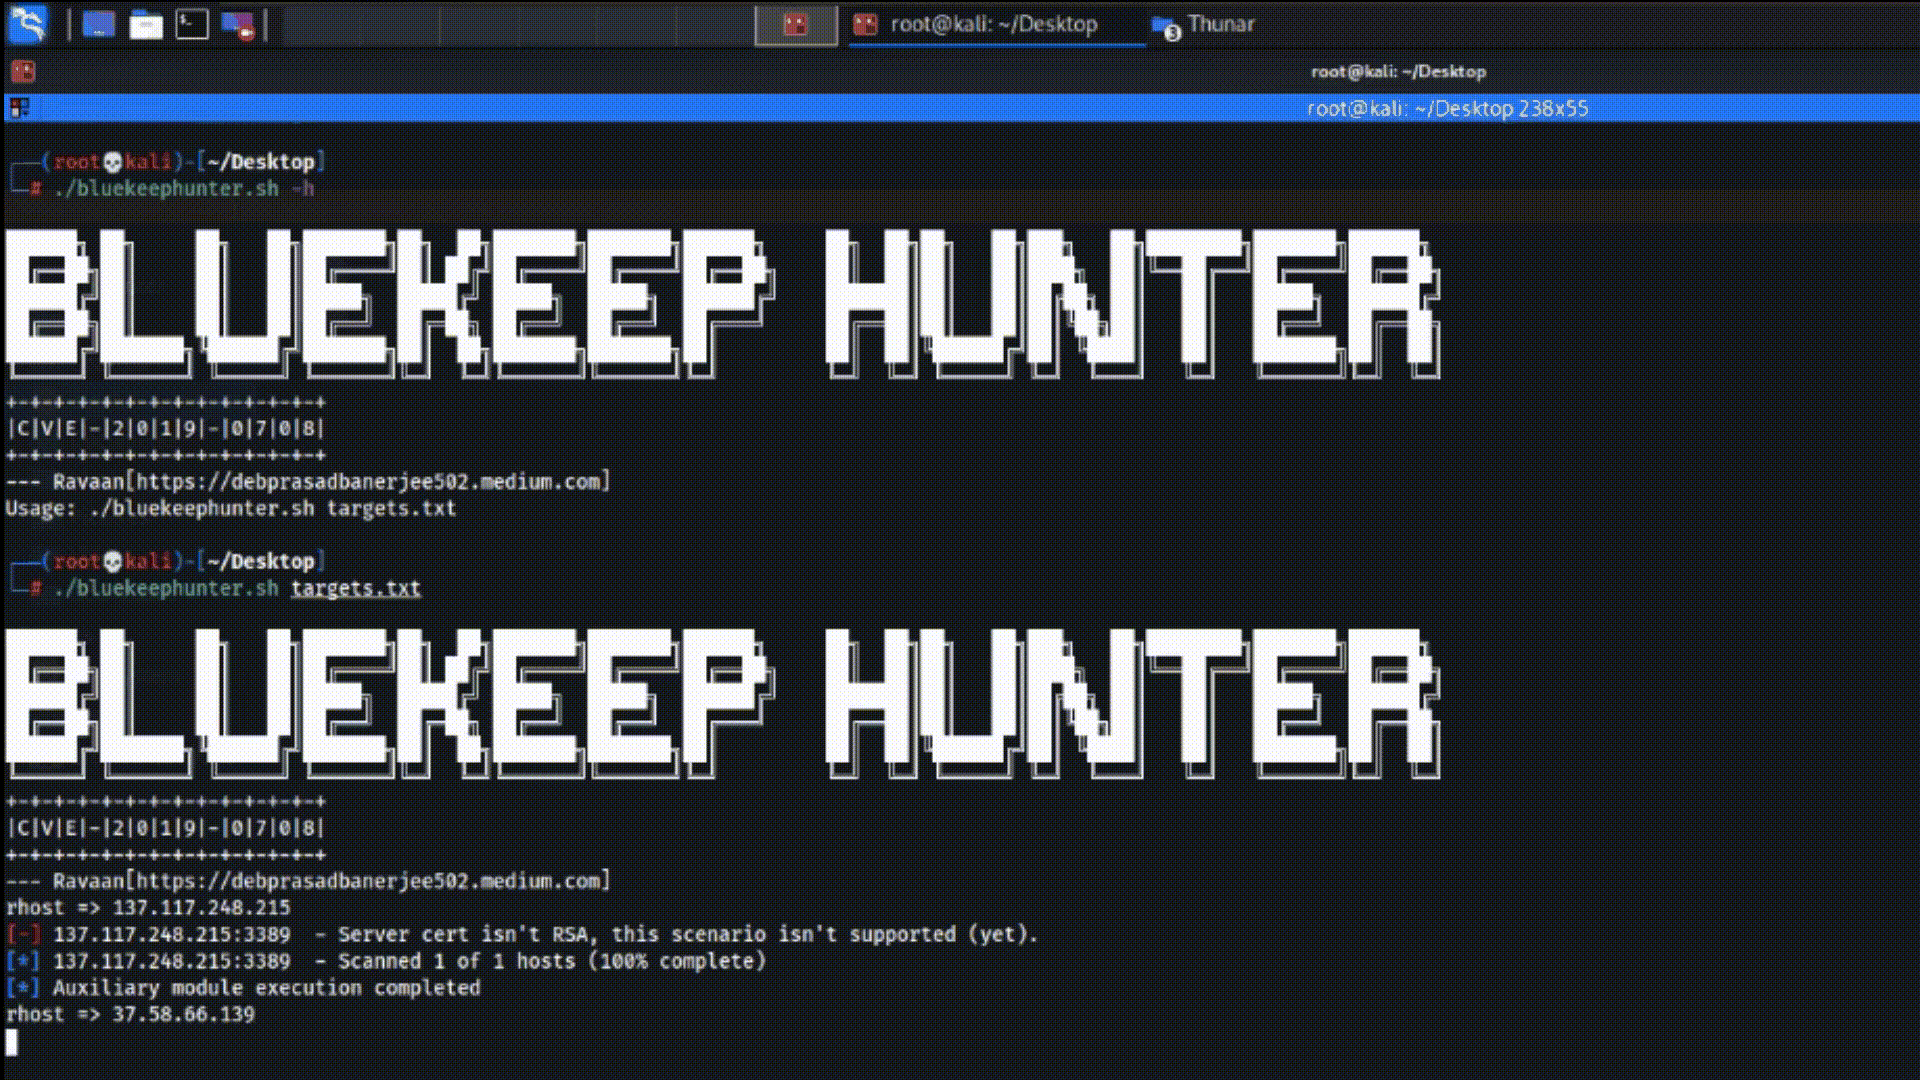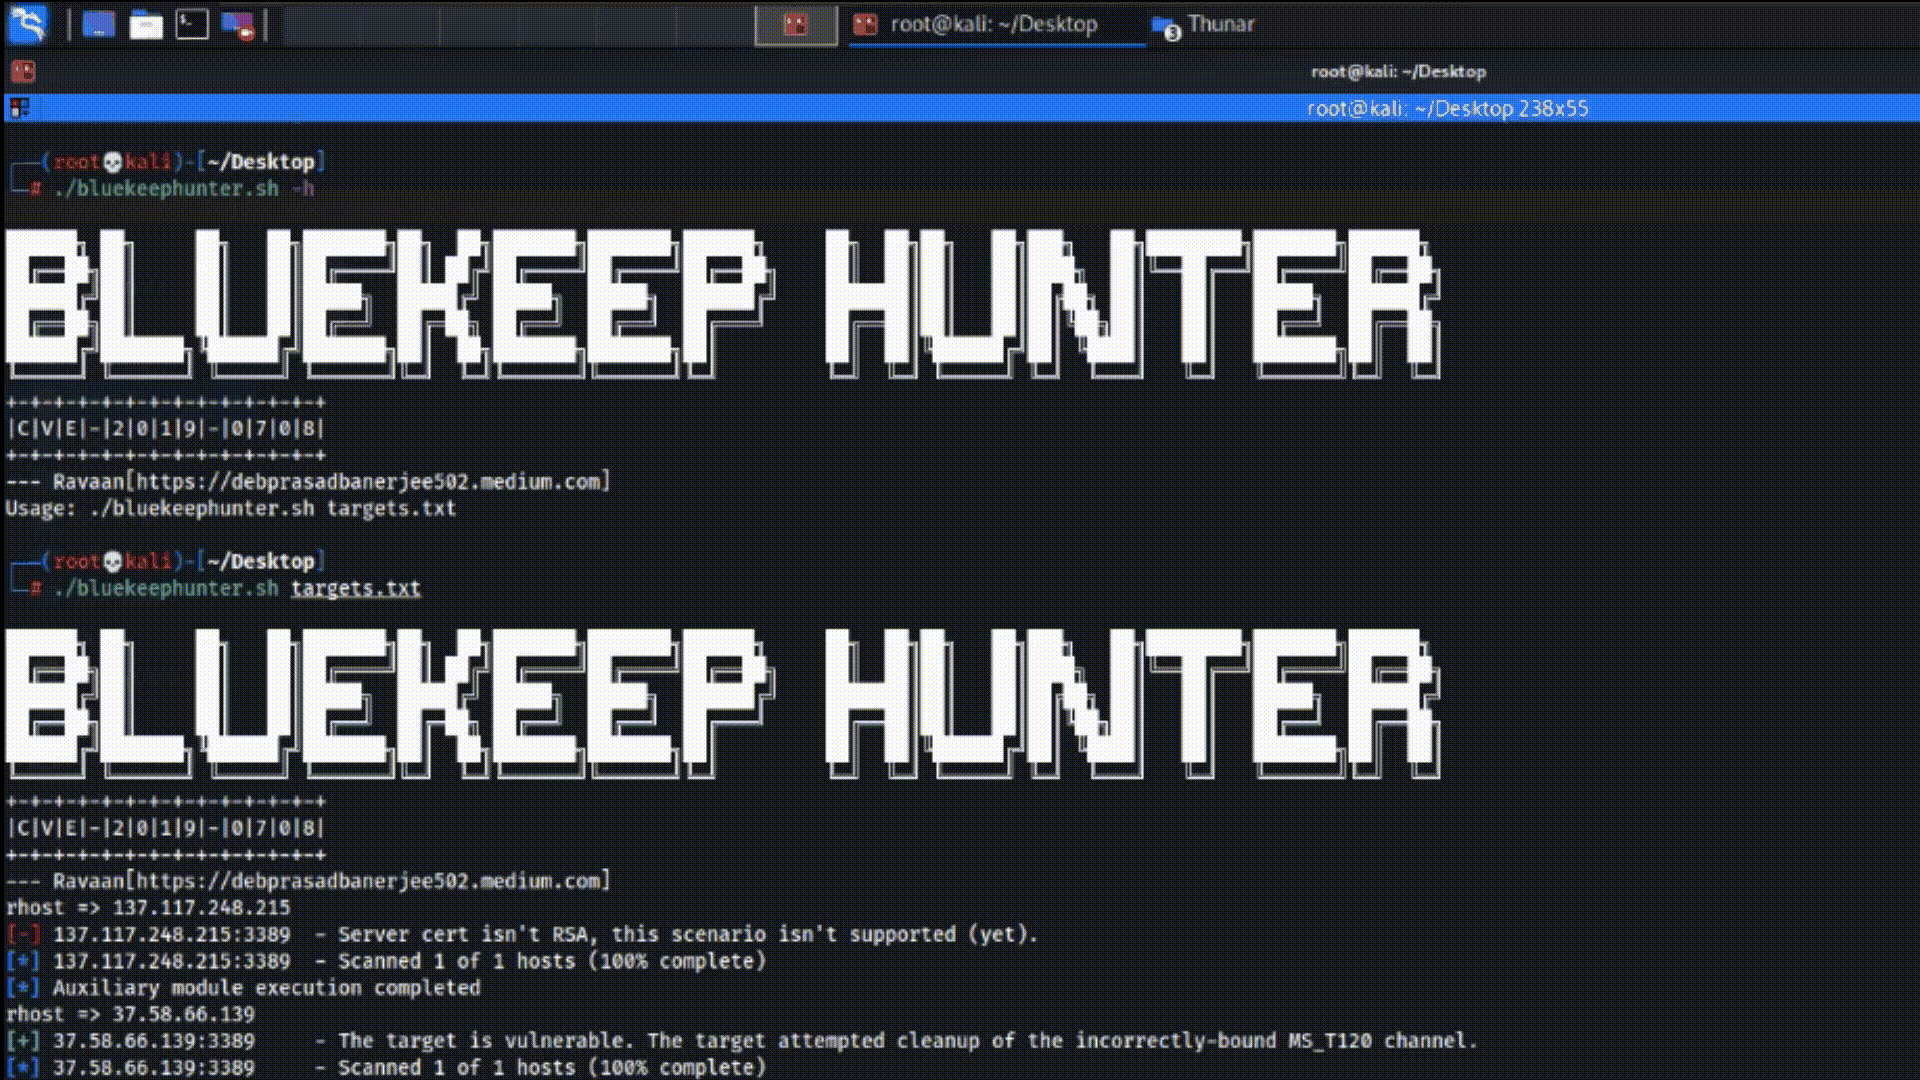 ravaan21/bluekeep-hunter
CVE-2019-0708,一个用于大规模搜寻BlueKeep漏洞以进行利用的工具。
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 tiagob0b/cve-2021-22005
针对CVE-2021-22005 VMware vCenter任意文件上传漏洞的Metasploit模块,包含概念验证和远程代码执行利用。
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911漏洞和CVE-2014-4322漏洞用于获取root权限!
 lkeld/cve-2026-43499-poc
针对 CVE-2026-43499(GhostLock)的武器化概念验证,该漏洞为 Linux 内核 rtmutex 缺陷,可实现本地权限提升。包含针对各发行版的利用链、技术分析文档及可靠性测试。
 luotian2/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 authencesn 缺陷,可通过 4 字节页缓存写入实现本地权限提升和容器逃逸。
 ambionics/spip-exploits
针对 SPIP CVE 2026-72708/72709/72710 的 Python 漏洞利用链,将未认证 SQL 注入串联至账户接管与远程代码执行。
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。
 cs8425/copy-fail-go
基于 Go 的 CVE-2026-31431 漏洞利用程序,该漏洞为本地权限提升漏洞,通过修改 /usr/bin/su 在 Linux 发行版上获取 root 访问权限。
 pupiles/bof-dnsmasq-cve-2017-14493
dnsmasq rop 漏洞利用,绕过 NX
 ruik-tech/ghostlock-s25fe
GhostLock(CVE-2026-43499)适用于 Galaxy S25 FE(开发中)
 n1shant-sinha/cve-2017-0199
漏洞利用工具包CVE-2017-0199 - v2.0是一个方便的python脚本,提供了一种快速有效的方式来利用Microsoft RTF RCE。它可以生成一个恶意的RTF文件,并在无需复杂配置的情况下向受害者传递metasploit / meterpreter载荷。
 abdurahmon3236/cve-2024-38472
Metasploit模块,利用Windows上Apache HTTP Server的SSRF(CVE-2024-38472)访问内部服务并实现远程代码执行。
 shinthink/pbck-exploit
📤 针对 CVE-2026-56290 的大规模利用框架 —— Page Builder CK Joomla 未授权文件上传至 RCE








