
 #1

 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。
 stillbigjosh/adaptix-serverless-c2
Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
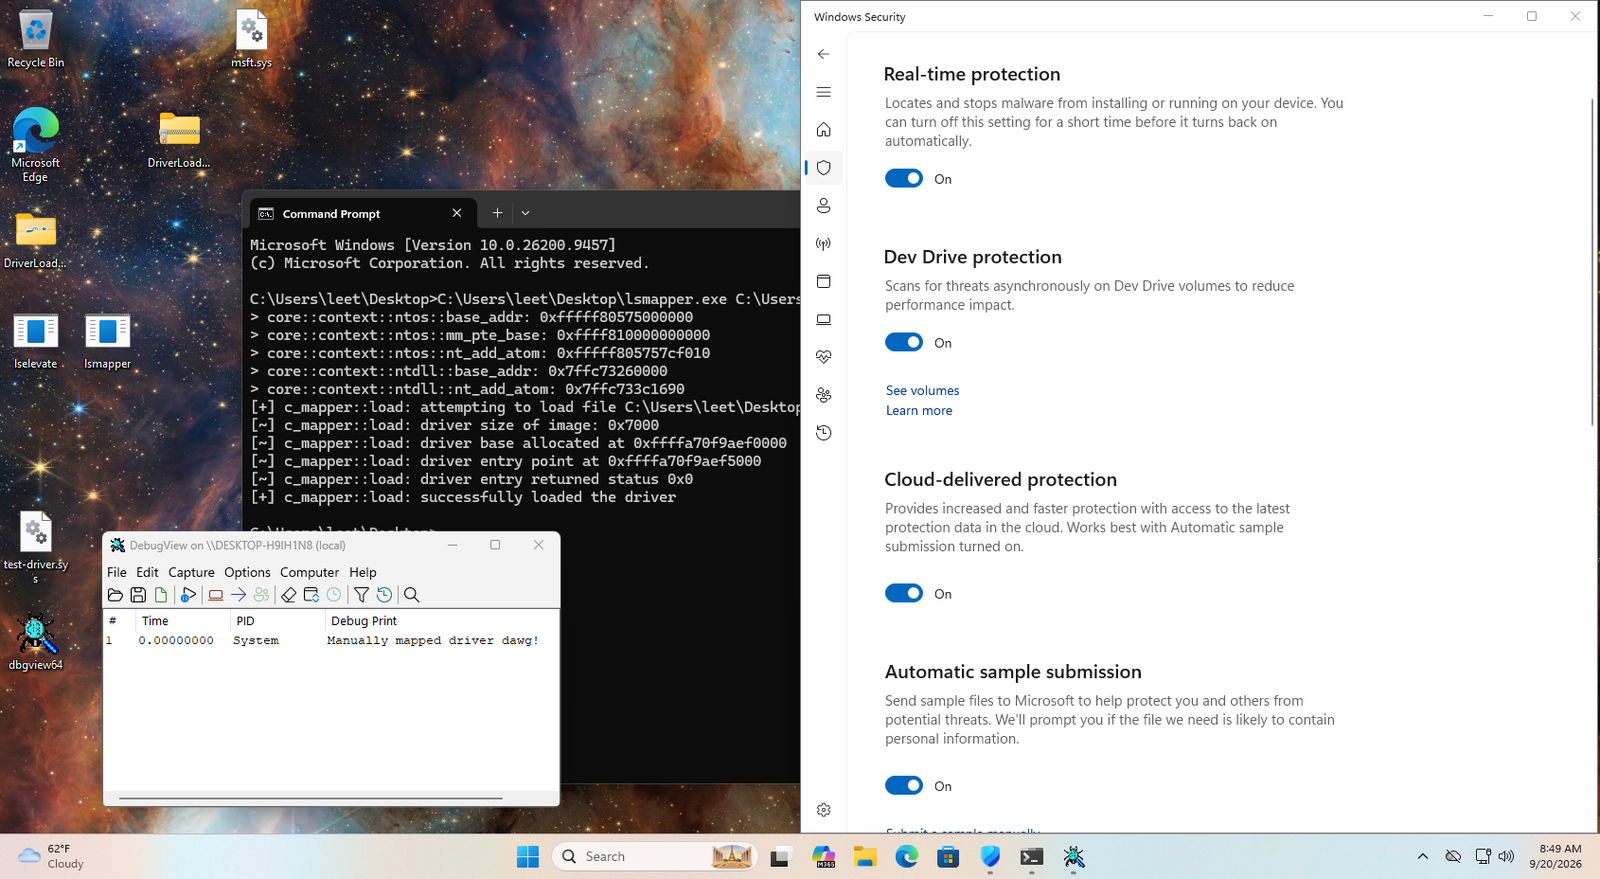 nbs32k/localstranger
WinNotify 的 PoC,通过驱动程序映射器演示,以及本地权限提升。
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 jephthai/evilvm
基于Forth的编译器,以位置无关的x86_64 shellcode形式部署,提供通过TCP、HTTP、ICMP和SMB进行交互式REPL的远程代码执行代理。
 blackarch/blackarch
一个基于 ArchLinux 的发行版,专为渗透测试人员和安全研究人员打造。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 davidcarliez/mythic_telegram_profile
通过Telegram机器人间消息隧道传输Athena和Apollo代理流量的Mythic C2配置文件,将加密载荷通过其Push C2 gRPC服务桥接到Mythic。









