Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-43499-poc — 针对 CVE-2026-43499(GhostLock)的武器化概念验证,该漏洞为 Linux 内核 rtmutex 缺陷,可实现本地权限提升。包含针对各发行版的利用链、技术分析文档及可靠性测试。 | Kitploit
工具/GitHubGitHub/lkeld/cve-2026-43499-poc
权限提升漏洞利用框架漏洞分析漏洞利用二进制利用
GitHublkeld/cve-2026-43499-poc

CVE-2026-43499-poc

针对 CVE-2026-43499(GhostLock)的武器化概念验证,该漏洞为 Linux 内核 rtmutex 缺陷,可实现本地权限提升。包含针对各发行版的利用链、技术分析文档及可靠性测试。

查看仓库
21352个月前尚未审核
分享

CVE-2026-43499(ghostlock)的武器化研究。 这是 rtmutex remove_water() 代理路径中的一个 bug,它会导致任务的 pi_blocked_on 悬空并指向其自身已弹出的内核栈帧。 该 bug 类别和原始利用策略归功于 nebusec(他们的文章在此) 本仓库中的所有内容都是我针对各发行版自行完成的工作:

每个内核家族都需要截然不同的原语,这正是其有趣之处。

Ghostlock 的触发完全无需特权(三个 futex、两个线程,且无需命名空间)。 将悬空指针转化为 root 的过程才是各发行版分道扬镳之处,这取决于帧几何结构、缓解措施以及“在内核已知地址处拥有受控字节”的含义——所有这些都各不相同。 本仓库将按目标家族收集利用链。

利用链

目标利用链暂存阶段状态
RHEL/CentOS 7 — 3.10.0-1160.102.1.el7el7/ — physmap 别名页 + auxv 绘制器 + sched_setscheduler 遍历命名空间内 root(特权容器)可用,在全新启动上通过 40/40 压力测试
RHEL/CentOS 7 — 3.10.0-693.el7相同利用链,已测量帧几何结构相同组件已验证 10/10;仅待压力测试

请参阅每个子目录中的 WRITEUP.md,了解完整的技术分析、根本原因、为何 6.x 时代的现成利用链无法移植、原语发现、我另行构建的内容、实测帧几何结构以及可靠性相关数据。
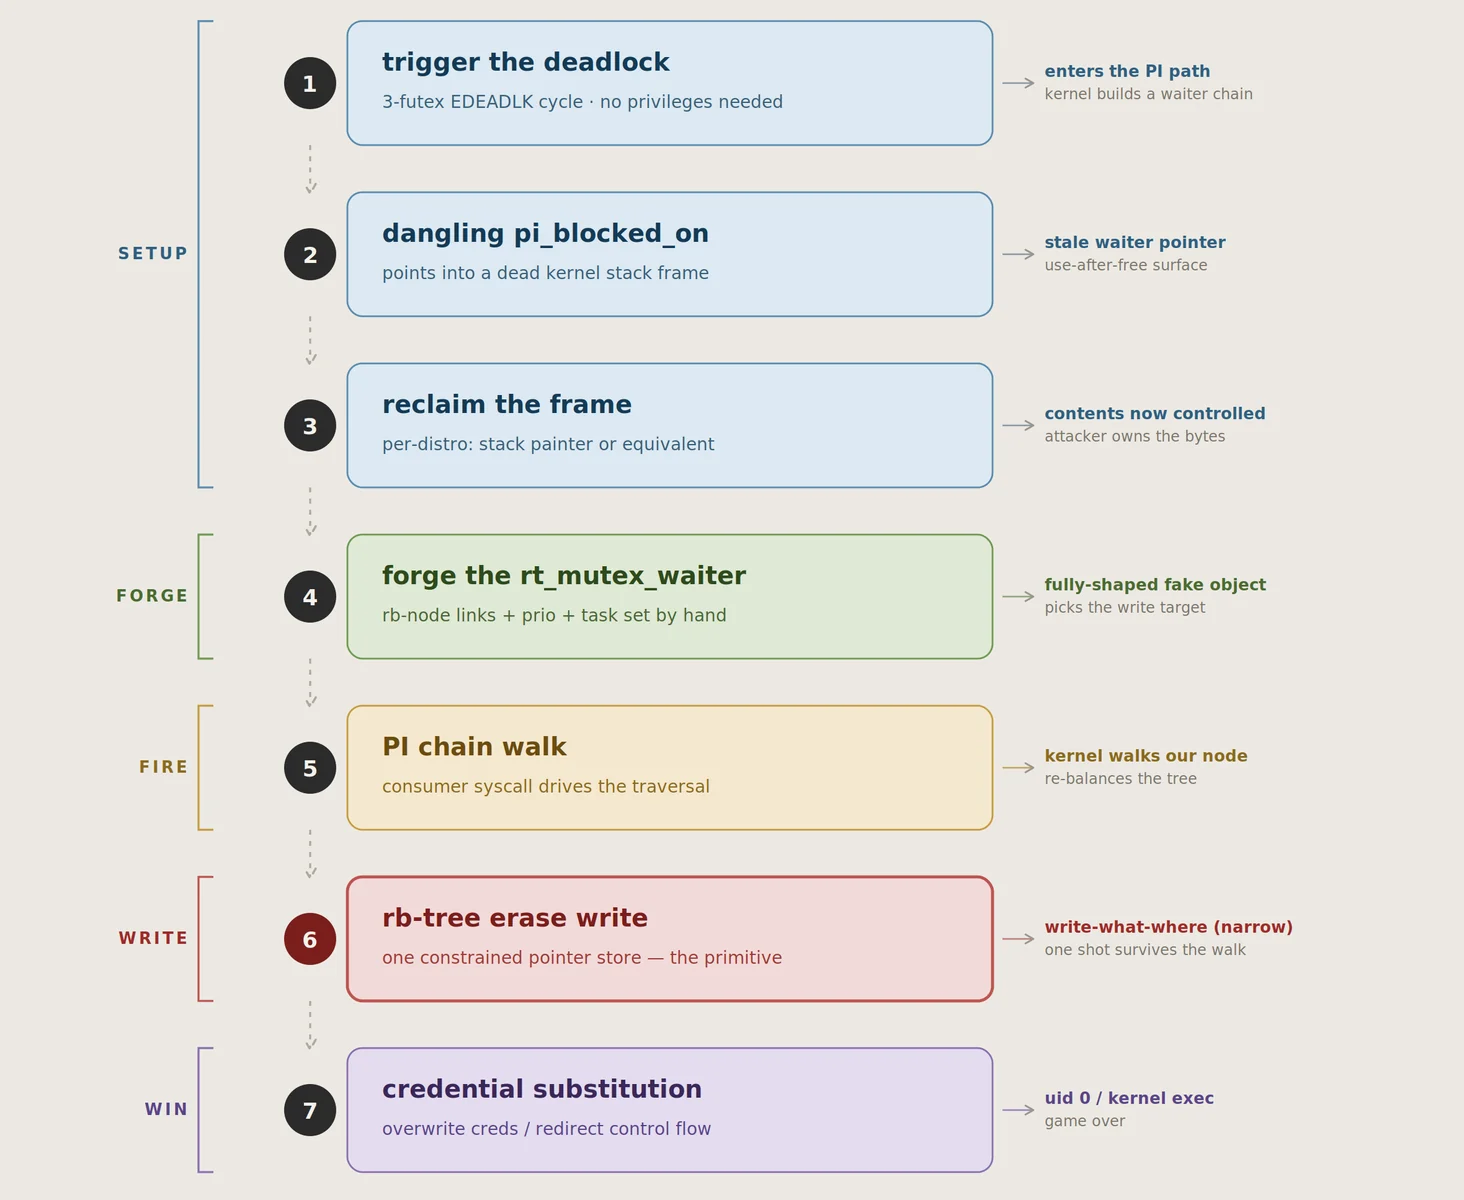
每条利用链的大致形态

futex PI 利用链

难点在于——遍历会验证伪造的 waiter 的 ->lock 是否与其找到的锁匹配(3.10 上的 BUG_ON(w->lock != lock)),因此你需要在内核可寻址内存中、且在你已知的地址处放置伪造结构。这正是各内核之间差异巨大的地方(nebusec 利用的 6.x 时代 CPU 入口区技巧在 3.10 上不存在,el7 会随机化直接映射基址,等等)。每篇 writeup 都记录了自己的解决方案。

前置条件——请阅读

该 bug 与触发:你不需要任何特权、用户命名空间或任何其他条件。任何本地用户均可。

每条武器化利用链都在其 writeup 中说明了自身的暂存阶段。el7 利用链从命名空间内 root 开始暂存(实际上:任意 RCE 进入特权容器——这是通过 MYSQL 实例的 UDF 插件路径验证的,这是非常典型的处境)。暂存后的内核侧工作仅使用:

  • /proc/self/pagemap(含真实 PFN,需命名空间内 CAP_SYS_ADMIN)
  • /proc/kcore(el7 上需命名空间内 CAP_SYS_RAWIO)
  • /proc/kallsyms(未掩码,kptr_restrict=0 或 CAP_SYSLOG)

这些都不是漏洞本身,只是暂存便利手段,用来替代我尚未构建的信息泄露原语。 具体到 el7,完全无特权的利用链因结构性原因而受阻(3.10 的 BUG_ON、无 CEA、内核 .data 中无静态伪造锁对、pagemap PFN 门控)。 el7 的 writeup 包含完整分析和研究方向,主要是头部地址信息泄露原语。

安全说明

  • 此处的每条利用链均在精确匹配的测试机上测试,启用了 KASLR 和内存区域随机化,并施加随机压力(全新启动、抖动时序、随机页放置)。
  • 在可能丢失竞态的情况下,利用链会在触碰内核之前中止,而不会遍历半伪造的 waiter。在 panic_on_oops=1 的主机上,错误的遍历会导致 panic 并使机器宕机,因此在测试时请将其视为威胁模型的一部分。
  • 请勿在你不拥有或未经授权测试的任何主机上运行此内容 :)

目录结构

el7/
  WRITEUP.md        针对 el7 利用链的完整技术 writeup
  ghostlock_el7.c   针对两个已测试内核的单一文件 PoC

参考

  • NebuSec,IonStack 第二部分:GhostLock — https://nebusec.ai/research/ionstack-part-2/
  • 修复:3bfdc63936dd(“rtmutex: Use waiter::task instead of current in remove_waiter()”);NPD 后续修复 40a25d59e85b


  • 受影响范围:v2.6.39-rc1 → v7.1-rc1(自 2011 年以来的每个发行版)
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    385
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    279

探索所有工具

浏览我们的工具集合

查看所有工具 →







